

Google har udgivet en ny version af webbrowseren Chrome 144. Samtidig er en stabil version af det frie projekt Chromium, som er grundlaget for Chrome, også tilgængelig. Chrome-browseren adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser ved nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), et system til automatisk installation af opdateringer, konstant aktiveret Sandbox-isolering, levering af nøgler til Google API og overførsel af RLZ-parametre under søgning. For dem der har brug for mere tid til at opdatere, understøttes der en separat branch kaldet Extended Stable, som har en varighed på 8 uger. Næste version af Chrome 145 er planlagt til den 10. februar.
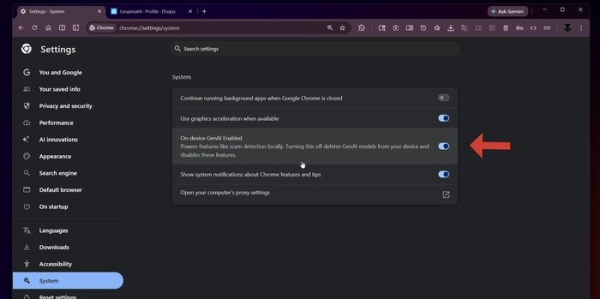
Særligt kan det nævnes, at der i den testversion af Chrome Canary, som vil danne grundlag for udgivelsen af Chrome 147, er tilføjet indstillinger for at deaktivere AI-funktionaliteter i browseren, relateret til udførelsen af AI-modeller på brugerens lokale system. I konfigurationsværktøjet under sektionen "System" er der kommet en valgmulighed "On-device GenAI Enabled", som muliggør fjernelse af alle lokalt kørende generative modeller og deaktivering af relaterede funktioner, såsom detektion af skadelig indhold i udvidet beskyttelsestilstand.
I Chrome Canary er der også tilføjet støtte til billedformatet JPEG XL, som Google repræsentanter har nævnt vil komme tilbage siden november. Biblioteket jxl-rs, der implementerer JPEG-XL i Rust, bruges til dekodning af JPEG XL. For at aktivere JPEG XL er der tilføjet en parameter "chrome://flags/#enable-jxl-image-format".
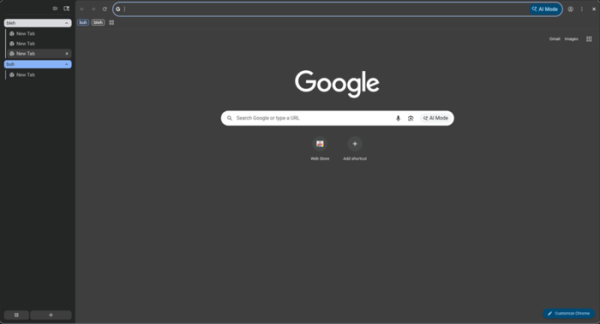
I Chrome Beta, som vil danne grundlag for udgivelsen af Chrome 145, er der tilføjet en vertikal fanebladskontrol. For at erstatte den øverste vandrette fanebar med knapper med en sidebjælke med vertikale faner er der foreslået en indstilling "chrome://flags/#vertical-tabs". Efter aktivering af denne mulighed vil der i kontekstmenuen, der vises ved højreklik på et tomt område på fanebar, fremkomme en knap "Show tabs on the side".
De væsentlige ændringer i Chrome 144:
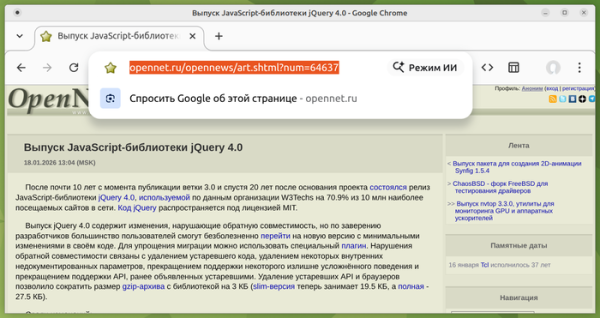
- Udviklingen af AI-tilstanden er fortsat, hvilket gør det muligt at interagere med AI-agenten fra adressefeltet eller siden, der vises ved åbning af en ny fane. AI-tilstand giver mulighed for at stille komplekse spørgsmål på naturligt sprog og få svar baseret på aggregationen af information fra de mest relevante sider om det angivne emne. Ved behov kan brugeren præcisere oplysningerne med opfølgende spørgsmål. Tilstanden gør det også muligt at stille spørgsmål om indholdet på siden direkte fra adressefeltet.
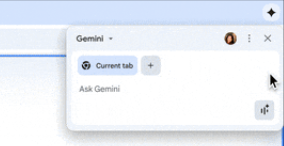
I Chrome 144 er mulighederne for den indbyggede chat-bot Gemini udvidet, da det nu er muligt at uploade billeder til Gemini (via kontekstmenuen) og generere nye billeder baseret på dem. Der er også tilføjet mulighed for at anvende AI-tilstanden i konteksten af flere faner – AI kan svare på spørgsmål om indholdet af de valgte faner, sammenligne indholdet, opsummere og søge efter information.

Tidligere var AI-tilstanden kun tilgængelig på macOS- og Windows-platforme, men nu er knappen "AI Mode" og aktiveringen med tabulator tasten, før man begynder at indtaste i adressefeltet, også blevet tilgængelig i samlingerne til Linux (det ser ud til, at det endnu ikke er for alle brugere). På siden "chrome://flags" kan man styre aktiveringen af AI via indstillingerne "ai-mode".

- For en del brugere er der aktiveret en ny, forenklet opstilling af siden, der vises ved åbning af en ny fane. Den nye variant slipper af med visuelle overflødigheder og giver flere indstillinger til at kontrollere udseendet. Muligheden for at skjule individuelle indholdsblokke med knappen "Dismiss" er blevet fjernet, og i stedet foreslås det nu at deaktivere hele kategorier (for eksempel, i stedet for at skjule en specifik opskrift er det nu muligt at skjule alle opskrifter).
- I konfigurationer baseret på Windows OS, hvor der anvendes centraliseret administration af Chrome, er der implementeret beskyttelse mod uautoriserede ændringer af vigtige indstillinger, for eksempel ændringer foretaget af malware i søgemaskinen. Ved opdagelse af ændringer i indstillingerne foretaget af tredjepartssoftware, bliver sådanne indstillinger automatisk nulstillet til standardindstillingerne.
- Den tredje version af Happy Eyeballs-algoritmen er blevet implementeret, som bruges til at vælge den optimale protokol ved forbindelser til værter, der er tilgængelige via både IPv4- og IPv6-adresser. Ved brug af Happy Eyeballs-algoritmen resolverer klienten straks både IPv4- og IPv6-adresser for værten og sender en forbindelsesforespørgsel via IPv6, hvorefter den samtidig forsøger at oprette forbindelse til andre tilknyttede adresser uden at vente på resultaterne af de tidligere forbindelsesforsøg. Den forbindelse, der oprettes først, forbliver aktiv, mens de øvrige lukkes. Den tredje version af protokollet analyserer ikke kun DNS-poster A (IPv4) og AAAA (IPv6), men også DNS-posterne SVCB (Service Binding) og HTTPS for at afgøre, om HTTP/3 og HTTPS understøttes. Hvis der er flere muligheder, betragtes protokollen QUIC og TLS ECH-udvidelsen som de mest prioriterede.
- I Direct Sockets API, der muliggør direkte TCP- og UDP-forbindelser til eksterne systemer samt oprettelse af lytter-sockets til modtagelse af forbindelser, er der tilføjet support til multicast. Isolerede web-apps (IWA, Isolated Web Apps) kan nu abonnere på multicast-grupper og modtage de multicast UDP-pakker, der sendes til dem.
- De API'er og teknologier, der blev udviklet under Privacy Sandbox-initiativet, er blevet erklæret forældede og planlagt til fjernelse i Chrome 150: API Topics (der erstattede API FLoC), API Protected Audience, API Shared Storage, API Attribution Reporting, Private Aggregation, API Related Website Sets og requestStorageAccessFor. Se nærmere oplysninger i Googles annoncering af fremtidige planer for Privacy Sandbox.
- Der er tilføjet en pseudo-element «::search-text» i CSS, som gør det muligt at ændre farven, baggrunden og dekorationselementerne af den tekst, der er fremhævet som et resultat af en lokal søgning på siden, på samme måde som de tidligere tilgængelige pseudo-elementer «::highlight», «::spelling-error» og «::grammar-error», som giver mulighed for at ændre stilen for tekstfremhævning og markeringsfejl.
- Der er tilføjet CSS-ejendommene «caret-shape», som gør det muligt at tilpasse udseendet af markøren i redigerbare felter.
- Der er tilføjet begivenheden «clipboardchange», der genereres ved ændring af indholdet i udklipsholderen og muliggør at undgå ressourcekrævende periodisk polling af ændringer med JavaScript-kode.
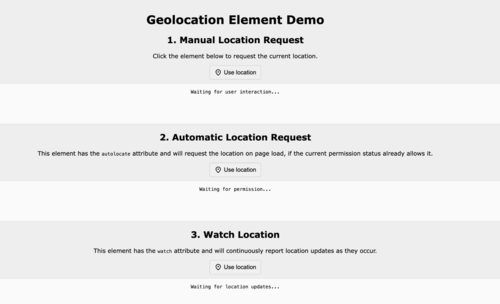
- Der er tilføjet et nyt HTML-element , der er designet til at indsætte knapper og links på siden for at aktivere bekræftelse af adgang til brugerens placeringsoplysninger leveret af det tilsvarende JavaScript-API.

- Der er tilføjet et JavaScript-objekt Temporal, som implementerer et alternativt sæt metoder til håndtering af datoer og tid. Det nye API giver mulighed for at manipulere datoer med og uden hensyntagen til tidszoner, konvertere tid, formatere output og udføre aritmetiske operationer med tid. Tid kan angives i en tidszone-uafhængig fremstilling (Temporal.PlainDate, Temporal.PlainTime, Temporal.PlainDateTime), bundet til en tidszone (Temporal.ZonedDateTime) og i epoch-format (Temporal.Instant — antal nanosekunder siden 1. januar 1970).
- Der er foretaget forbedringer af værktøjerne til webudviklere. På siden til inspektion af indhold (chrome://inspect) er der tilføjet en mulighed for at starte server fjernfejlfinding, som ikke kræver genstart af browseren (tidligere kunne en sådan server kun startes via kommandolinjeindstillingen). I panelet for styles er det nu muligt at redigere CSS-reglerne ‘@font-face’ og ‘@font-feature-values’. I netværksinspektionsgrænsefladen er panelet ‘Request blocking’ blevet omdøbt til ‘Request conditions’ og giver nu mulighed for ikke kun at blokere, men også at begrænse hastigheden på individuelle netværksanmodninger.
Udover nytilføjelser og fejlrettelser i den nye version er 10 sårbarheder blevet rettet. Mange af sårbarhederne blev opdaget ved hjælp af automatiserede tests med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Ingen kritiske problemer, der gør det muligt at omgå alle beskyttelseslag i browseren og udføre kode uden for sandbox-miljøet, er blevet identificeret. Som en del af belønningsprogrammet for opdagelse af sårbarheder for den nuværende udgave har Google uddelt 10 præmier og betalt 18.500 USD (en præmie på $8000, $4000, $3000, $2000, $1000 og $500). Størrelsen på 4 præmier er endnu ikke fastslået.
Kilde: opennet.ru
