

James Morris, vedligeholder af Linux-kernens sikkerhedsundersystem, leder Microsofts team for «Linux Emerging Technologies», og har præsenteret projektet Litebox, der positioneres som et sikkerhedsorienteret operativsystem i form af en bibliotek (Library OS). Litebox kan bruges i programmer eller kerner som et yderligere isoleringslag, der blokerer adgang til unødvendig funktionalitet i kerner eller API'er for at reducere angrebsoverfladen. Koden til projektet er skrevet i Rust og er open source under MIT-licensen.
Ideen med «Library OS» er, at operativsystemets tjenester direkte integreres i applikationen, i stedet for at kalde en ekstern OS-kerne via systemopkald. I forbindelse med Litebox tilsluttes applikationer en isolerende lag, der tilbyder en minimal platform, som oversætter anmodninger til en ekstern fuldfunktionel API. Mulige eksterne grænseflader kan være Linux-kerner, beskyttede isolerede miljøer som OP-TEE (Open Portable Trusted Execution Environment), WebAssembly-miljøer eller RustStd-biblioteket.
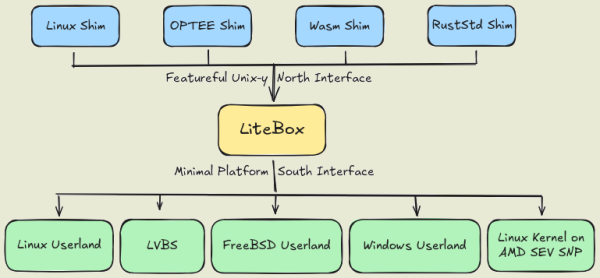
Den minimale platform, der formes gennem Litebox, er anvendelig til at køre applikationer for Linux, Windows og FreeBSD, indlejrede Linux-kernere og LVBS (Linux Virtualization Based Security). Blandt de mulige anvendelsesområder for Litebox nævnes drift af uændrede Linux-programmer i Windows, isolering af kørsel af Linux-applikationer på systemer med Linux-kerner, kørsel af programmer over AMD SEV SNP til hukommelsesencryption, udførelse af OP-TEE-programmer i Linux og isolering ved hjælp af konceptet LVBS.
Projektet LVBS, hvis repræsentanter deltager i udviklingen af Litebox, udvikler metoder til at beskytte komponenter i Linux-kernen ved at udnytte hypervisorens og den hardware-baserede virtualisering. For eksempel kan operationer til kontrol af moduler, verifikation, adgangskontrol til adgangskoder, nøgler, kerne-strukturer og andre kritiske ressourcer isoleres ved hjælp af hypervisoren. I tilfælde af udnyttelse af en sårbarhed og kompromittering af kernen vil angriberen ikke have adgang til disse ressourcer, da deres behandlere udføres uden for det aktuelle privilegieniveau. Litebox betragtes i forbindelse med LVBS-projektet som et «sikkert kerne», der beskytter det normale gæste-systemkernel ved hjælp af hardware-baseret virtualisering.
Kilde: opennet.ru
