

Google har offentliggjort en ny version af webbrowseren Chrome 145. Samtidig er der blevet frigivet en stabil udgave af det frie projekt Chromium, som danner grundlaget for Chrome. Browseren Chrome adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende beskeder i tilfælde af nedbrud, moduler til afspilning af kopibeskyttet videoinhold (DRM), et automatisk opdateringssystem, konstant aktivering af sandbox-isoleringen, leveringen af nøgler til Google API og overførsel af RLZ-parametre ved søgning. For dem, der har brug for mere tid til opdateringer, understøttes en separat gren kaldet Extended Stable, som varer i 8 uger. Den næste version af Chrome, 146, er planlagt til 10. marts.
De vigtigste ændringer i Chrome 145:
- Der er tilføjet støtte til billedformatet JPEG XL, som bruger jxl-rs-biblioteket til at implementere JPEG-XL i Rust. Støtte til JPEG XL er i øjeblikket deaktiveret som standard og kræver aktivering af indstillingen «chrome://flags/#enable-jxl-image-format».
- Udviklingen af AI-tilstand er fortsat, hvilket giver mulighed for interaktion med en AI-agent fra adressefeltet eller fra siden, der vises, når en ny fane åbnes. AI-tilstanden gør det muligt at stille komplekse spørgsmål på naturligt sprog og få svar baseret på aggregering af information fra de mest relevante sider om det ønskede emne. Hvis nødvendigt kan brugeren præcisere oplysningerne med opfølgende spørgsmål. Tilstanden tillader også at stille spørgsmål om indholdet af siden direkte fra adressefeltet. I Chrome 145 er AI-tilstanden implementeret i versioner til Android- og iOS-platforme. For brugere fra Canada, Indien og New Zealand er der begyndt at blive aktiveret chatbots Gemini som standard (ved brug af engelsk).
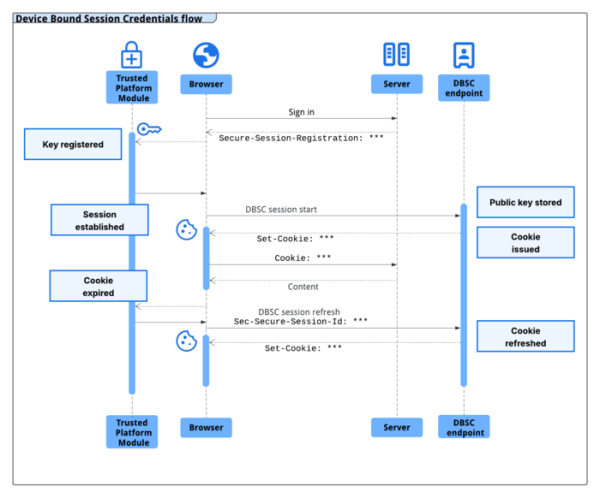
- DBSC (Device Bound Session Credentials) mekanismen er tilføjet, som giver mulighed for at knytte en autentifikationssession på hjemmesiden til en bestemt enhed for at komplicere angreb fra andre systemer ved hjælp af opsnappede sessions-Cookies. For at oprette en enhedsbindende session er der foreslået HTTP-headeren "Secure-Session-Registration". Beskyttelsesmetoden består i at levere et par kryptografiske nøgler, der er knyttet til den aktuelle enhed, som genereres ved tilslutning og gemmes i TPM (Trusted Platform Module). I sessionen anvendes Cookies med kort levetid, der periodisk opdateres ved hjælp af den private nøgle og kan verificeres med den offentlige nøgle.

- Parameteret, der gjorde det muligt at deaktivere blokeringen af tvangsinstallerede browser-udvidelser, hvor der er fundet uvæsentlige overtrædelser af reglerne i Chrome Web Store, er fjernet. Uvæsentlige overtrædelser inkluderer tilstedeværelsen af potentielle sårbarheder, påtvingelse af udvidelsen uden brugerens viden, manipulation med metadata, overtrædelse af reglerne for håndtering af brugeroplysninger og vildledning om funktionaliteter.
- I versionen til Android-platformen er Javascript API WebGPU deaktiveret, når den udvidede beskyttelsesmode (AAPM, Android Advanced Protection Mode) aktiveres. Websteder, der bruger WebGPU til at gengive 3D-indhold (f.eks. Google Maps), kan benytte langsommere alternativer som WebGL (i tests op til 5,78% langsommere). For at bestemme deaktiveringen af WebGPU kan man bruge egenskaben navigator.gpu.
- I versionen til Android er der, når den forbedrede beskyttelsesmode (Enhanced Safe Browsing) aktiveres, implementeret en lokal analyse af siderne for at identificere tegn på svindel. Hvis den lokale kontrol finder mistanker om tvivlsomt indhold, vil der blive foretaget en yderligere kontrol på Googles servere, og hvis dette bekræftes, vises der en advarsel til brugeren.
- API Origin er blevet tilføjet, hvilket leverer et Origin-objekt, der implementerer konceptet Web Origin og tilbyder metoder til at sammenligne, serialisere og analysere Web Origin. Begrebet 'Web Origin' er defineret i RFC 6454 for at adskille isolations- og tillidgrænser for indhold. Web Origin dækker en del af URL'en, der inkluderer protokolnavnet, værtsnavnet og portnummeret (f.eks. https://opennet.ru). Den nye API er indført for at ensarte operationer med Web Origin for at udelukke sårbarheder på grund af ukorrekte sammenligninger af de serialiserede ASCII-repræsentationer af Web Origin, når man bestemmer, om ressourcer tilhører en bestemt hjemmeside.
- Adgangsrettighederne til det lokale system er blevet adskilt ved interaktion med offentlige websteder. Anmodninger fra siden til IP-adresser det lokale netværk (intranet eller interne adresser) og loopback-grænsefladen (127.0.0.0/8) behandles nu med forskellige bemyndigelser (local-network og loopback-network), hvilket kræver, at brugeren bekræfter handlingen i en særlig dialog. Beskyttelsesforanstaltningerne gælder for forsøg på at indlæse ressourcer, fetch()-anmodninger og iframe-indlejringer. Adgang til interne ressourcer udnyttes af angribere til at udføre CSRF-angreb på routere, access points, printere, virksomhedens webgrænseflader og andre enheder og tjenester, der kun accepterer anmodninger fra det lokale netværk. Derudover kan scanning af interne ressourcer bruges til indirekte identifikation eller indsamling af oplysninger om det lokale netværk.
- Indstillingen UserAgentReduction, der gjorde det muligt at levere ubegribelig information i HTTP-headeren User-Agent og JavaScript-parametrene navigator.userAgent, navigator.appVersion og navigator.platform, er blevet fjernet. Browseren sender nu altid en forkortet version af User-Agent uden detaljerede oplysninger om platformen (f.eks. 'Android 16; S' i stedet for 'Android 16; SM-A205U').
- Der er tilføjet mulighed for at gemme dokumentet i Google Drive i den indbyggede PDF-viewer. I Google Drive gemmes dokumenter fra Chrome i mappen 'Gem fra Chrome'.
- API LayoutShift, der gør det muligt at spore ændringer af DOM-elementers position på skærmen, er blevet ændret til at udskrive information i CSS-pixel i stedet for skærmpixel. CSS-pixel tager højde for skærmens DPI og ser visuelt ens ud på alle skærme, herunder monitorer med høj pixeldensitet. Ændringen er udført for at skabe ensartet adfærd i Chrome i forhold til andre browsere.
- For the API Controlled Frame, the method WebRequest.SecurityInfo has been implemented, allowing the web application to intercept HTTPS, WSS, or WebTransport requests to the server and obtain a snapshot of the certificate. server It can use this snapshot for manual verification of the certificate used during a direct connection to the same server via TCP/UDP.
- Support has been added for the CSS properties column-wrap and column-height, defined in the CSS Multi-column Layout 2 specification. The column-wrap property enables columns to move to a new line instead of horizontal scrolling if they do not fit within the height set by the column-height property.
- Added the CSS property text-justify, which allows the definition of text alignment type when using 'text-align: justify';
- In the CSS properties letter-spacing and word-spacing, it is now permitted to specify the margin size in percentages.
- In the JavaScript objects Map and WeakMap, the 'upsert' specification has been implemented, simplifying the work with collections of key/value pairs. Methods getOrInsert and getOrInsertComputed have been added, returning the already existing value associated with the specified key, or creating a new entry if the key is not found.
- The implementation of the IndexedDB API has been rewritten using SQLite as the backend (the previous implementation was based on LevelDB in separate files). The new version is currently only used in contexts hosted in memory, such as in incognito mode.
- Improvements have been made to the tools for web developers. In the network inspection interface, the 'Request conditions' panel now includes the ability to limit the speed of individual network requests by default.
In addition to new features and bug fixes, the new version addresses 11 vulnerabilities. Many of these vulnerabilities were identified as a result of automated testing using tools like AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL. No critical issues were found that would allow bypassing all browser protection levels and executing code outside the sandbox environment. As part of the bug bounty program for this release, Google has established 11 prizes and paid out $18.5 thousand (including one prize of $8000, $5000, $2000, and $500, along with three prizes of $1000). The amounts for 4 of the rewards have not yet been determined.
Kilde: opennet.ru
