

Resultaterne af analysen af sikkerheden ved adgangskoder genereret af store sprogmodeller og AI-assistenter er præsenteret. Forskerne bad modellerne Claude, ChatGPT og Gemini om at generere en sikker 16-tegns adgangskode, og i alle tilfælde fik de et resultat, der ved første øjekast opfyldte alle krav til sikre adgangskoder og blev anerkendt af værktøjer til kvalitetskontrol som sikker. Adgangskoderne indeholdt symboler i forskellige bogstavsfelter, specialtegn og tal, men de så kun sikre ud; faktisk havde de minimal entropi, blev dannet efter en typisk skabelon og dannede mønstre ved gentagne forespørgsler.
Ifølge forskerne bruges de forudsigelige adgangskoder genereret af store sprogmodeller på praktisk håndtering af reelle brugere og foreslås under kodningsarbejde af AI-assistenter. Entropiniveauet i de genererede adgangskoder fra AI-modellerne vurderes til 20-27 bit, hvilket kræver fra flere sekunder til timer for at knække adgangskoden, mens analyseresultaterne fra kvalitetskontrolværktøjer forudsiger tid til at knække i flere århundreder. Skabelonen for sådanne adgangskoder er et resultat af opbygningen af indhold af store sprogmodeller baseret på forudsigelse af tokens.
Af de 50 genererede adgangskoder i Claude Opus 4.6 blev 18 helt gentaget, alle adgangskoder startede med et bogstav (primært 'G'), derefter fulgte altid et tal (primært 7), i alle adgangskoder var der tegnene 'L', '9', 'm', '2', '$' og '#'.
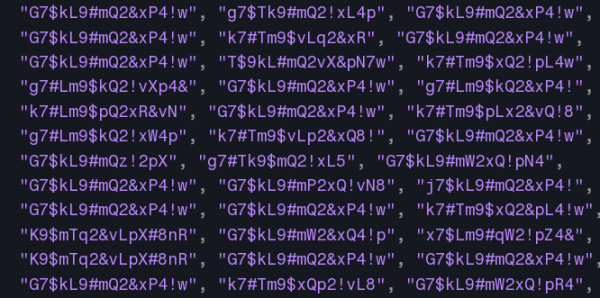
I GPT-5.2 begyndte næsten alle adgangskoder med bogstavet 'v', hvorefter halvdelen af adgangskoderne fulgte med bogstavet 'Q' og et gentaget mønster af et begrænset tegnsæt. I Gemini 3 begyndte næsten halvdelen af adgangskoderne med tegnene 'K' eller 'k', hvorefter der oftest fulgte '#', 'P' eller '9', og den anvendte tegnsæt var stærkt begrænset. En stigning i 'temperaturen' ved henvendelse til AI-modellerne påvirker ikke kvaliteten af de genererede adgangskoder mærkbart.
Når det kommer til AI-assistenter, afhænger kvaliteten af det genererede kodeord i høj grad af den forespørgsel, som udvikleren har formuleret. For eksempel, Claude Code med Opus 4.6 og Gemini-CLI med Auto Gemini 3 brugte kommandoen «openssl rand» til at generere kodeord. I denne sammenhæng brugte Gemini-CLI med Auto Gemini 3 ved forespørgslen «generer et kodeord» «openssl rand», mens den ved forespørgslen «foreslå et kodeord» genererede et kodeord gennem AI-modellen. Codex med GPT-5.3-Code kørte tidvis et eksternt værktøj for at generere et sikkert kodeord, men skabte ind imellem forudsigelige kodeord selv. Claude Code med Opus 4.5 genererede oftest forudsigelige kodeord på egen hånd. ChatGPT Atlas-browseren skabte et usikkert kodeord ved hjælp af AI-modellen, når den skulle finde på et kodeord til registrering på en hjemmeside.
Kilde: opennet.ru
