

Google har offentliggjort udgivelsen af webbrowseren Chrome 146. Samtidig er den stabile version af det åbne projekt Chromium, som danner basis for Chrome, tilgængelig. Browseren Chrome adskiller sig fra Chromium ved at bruge Google-logoer, have et system til at sende meddelelser ved nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), et system til automatisk installation af opdateringer, permanent aktiveret sandbox-iskolering, levere nøgler til Google API og overføre RLZ-parametre ved søgning. For dem, der har brug for mere tid til at opdatere, understøttes en særlig udgave kaldet Extended Stable, der holdes i 8 uger. Næste udgivelse af Chrome 147 er planlagt til den 7. april.
Google har desuden annonceret offentliggørelsen af officielle versioner af Chrome til Linux-systemer baseret på ARM64-arkitekturen. Linux-versioner for ARM64 begynder at blive oprettet i andet kvartal af 2026 og vil være tilgængelige i deb- og rpm-pakker. Tidligere blev officielle versioner af Chrome til Linux kun offentliggjort for x86_64-arkitekturen, mens ARM64-arkitekturen kun havde tredjeparts versioner af Chromium, der blev tilbudt af distributioner. Den officielle version af Chrome adskiller sig ved at understøtte tilslutning til Google-kontoen, integration af Google-tjenester, synkronisering af data mellem enheder, en forenklet installation af udvidelser fra Chrome Web Store og muligheden for at aktivere en avanceret beskyttelsesmodus.
De vigtigste ændringer i Chrome 146:
- For nogle brugere er mekanismen til selektiv begrænsning af tilladelser (Selective permission intervention) aktiveret, hvilket blokerer for adgang til JavaScript-scriptressourcer, der er relateret til visning af annoncer, til muligheder, der påvirker privatlivet, såsom adgang til oplysninger om placering, mikrofon, udklipsholder, Bluetooth, USB, seriel port og skærmfangst. Ideen er, at hvis brugeren har givet siden adgang til sådanne muligheder, vil disse tilladelser ikke gælde for tredjeparts scripts indlæst fra andre websteder, der kan være adskilt gennem iframe-tagget eller direkte via script-tagget.
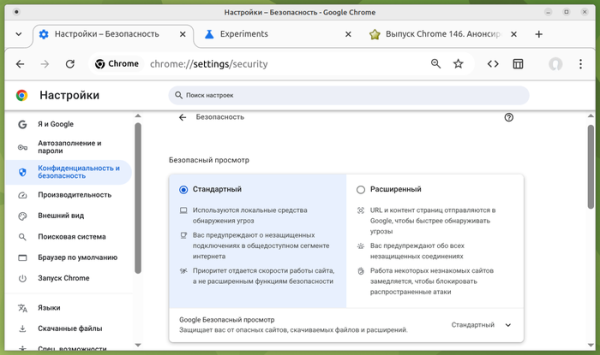
- Strukturen for indstillinger relateret til sikkerhed er blevet ændret. For at forenkle processen for brugeren er der indført en mulighed for at vælge mellem standard og forbedret beskyttelsesniveau, hvilket gør det muligt at opnå ønsket sikkerhed uden at skulle beskæftige sig med detaljer og avancerede indstillinger. Ved valg af forbedret tilstand udføres desuden en kontrol af URL'er og indhold på servere Google, der vises advarsler for usikre forbindelser, og hastigheden nedsættes for atypiske websteder for brugeren for at blokere angreb. Hvis ønskes, kan brugeren vende tilbage til det gamle system med separate konfigurationer for hver indstilling. For at styre aktiveringen af det nye design for sikkerhedsindstillingerne er der foreslået en parameter "chrome://flags/#bundled-security-settings".

- Udviklingen af AI-tilstand er fortsat, hvilket muliggør interaktion med AI-agenten fra adresselinjen eller fra siden, der vises, når en ny fane åbnes. AI-tilstand gør det muligt at stille komplekse spørgsmål på almindeligt sprog og modtage svar baseret på aggregering af information fra de mest relevante sider om det angivne emne. Om nødvendigt kan brugeren uddybe oplysningerne med opfølgende spørgsmål. Tilstanden tillader også at stille spørgsmål om indholdet på siden direkte fra adresselinjen. I Chrome 146 er det blevet muligt at bruge filer fra Google Drev som kontekst for AI-agenten.
- I automatisk udfyldningsindstilling er der mulighed for at bruge yderligere datatyper, som tidligere kun var tilgængelige ved aktivering af den udvidede autofyldningsfunktion (Enhanced autofill).
- Der er begyndt en gradvis implementering af beskyttelse mod henvendelser til det lokale system, når der interageres med offentlige websteder. Henvendelser fra websteder til IP-adresser i det lokale netværk (intranet eller interne adresser) eller loopback-grænsefladen (127.0.0.0/8) vil kræve bekræftelse af brugeren. Beskyttelsen dækker forsøg på at indlæse ressourcer, fetch()-anmodninger og iframe-indsættelser. Beskyttelsen anvendes endnu ikke for forbindelser via WebSockets, WebTransport og WebRTC, men vil blive tilføjet for dem i næste udgivelse.
Adgang til interne ressourcer udnyttes af ondsindede brugere til indirekte identifikation og udførelse af CSRF-angreb på routere, adgangspunkter, printere, virksomheders webgrænseflader og andre enheder og tjenester, der kun accepterer forespørgsler fra det lokale netværk. For at styre hvilke undernet der falder ind under kategorien interne eller offentlige, er indstillingen LocalNetworkAccessIpAddressSpaceOverrides foreslået, og for automatisk at tillade adgang for underordnede iframes baseret på de rettigheder, som den overordnede iframe har, er indstillingen LocalNetworkAccessPermissionsPolicyDefaultEnabled tilføjet.
- CSS-egenskaberne «animation-trigger» og «trigger-scope» er tilføjet for at styre animationer baseret på side-scrollepositionen. For eksempel kan man starte, stoppe eller genstarte animationen, når en bestemt scrolleposition nås, kun ved hjælp af deklarativ CSS uden brug af JavaScript-kode.
- Der er implementeret støtte til registrering af brugerdefinerede elementer for at adskille synlighedsområdet for brugerdefinerede HTML-elementer, hvilket kan være nødvendigt, når der anvendes flere forskellige brugerdefinerede HTML-elementer med samme navn på én side. Hvis der er flere biblioteker på siden, der definerer et element med samme navn, kan man ved hjælp af JavaScript-objektet CustomElementRegistry tilknytte elementer fra hvert bibliotek til bestemte dele af DOM-hierarkiet. For eksempel, hvis to biblioteker definerer forskellige elementer med samme navn , kan man bruge elementet fra det første bibliotek i en del af siden, mens man bruger det fra det andet bibliotek i en anden del.
- API Sanitizer er tilføjet, og det kan være nyttigt til at rense indkommende data udefra og fjerne HTML-tags, der kan bruges til at udføre XSS-angreb. API'en tilbyder metoder til at manipulere HTML og fjerne HTML-elementer, der påvirker visning og udførelse. For sikker indsættelse af HTML-indhold er metoden element.setHTML() foreslået, som ligner element.innerHTML, men beskytter mod tværsite scripting (XSS). For sikker parsing af HTML er metoden document.parseHTML() implementeret. const unsanitizedString = «abc def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- I elementet «meta» er implementeret en parameter med navnet «text-scale» (f.eks. ), der omfatter automatisk skalering af skriftstørrelsen på siden i henhold til indstillingerne i browseren og operativsystemet, hvis der anvendes relative måleenheder (rem og em) på siden.
- Der er tilføjet en valgfri kompatibilitetsmodus til WebGPU API'et, som tilbyder et delmængde af funktioner, der kan arbejde på systemer med forældede grafiske API'er som OpenGL og Direct3D11.
- JavaScript har fået mulighed for at kombinere flere iteratorer til én ved hjælp af metoden Iterator.concat().
- I «Origin trials»-tilstand er WebNN API'et implementeret, hvilket muliggør brugen af de tjenester til maskinlæring, der leveres af operativsystemet, samt de relaterede hardwarefunktioner.
- I «Origin trials»-tilstand er CPU Performance API'et implementeret for at indhente information om processorens præstationsniveau og egenskaber (antal kerner, type, arkitektur, model, frekvens osv.).
- I «Origin trials»-tilstand er attributten «focusgroup» blevet tilføjet, hvilket gør det muligt at bruge piletasterne i stedet for tabulatortasten til at navigere mellem knapper eller andre elementer relateret til fokusændring.
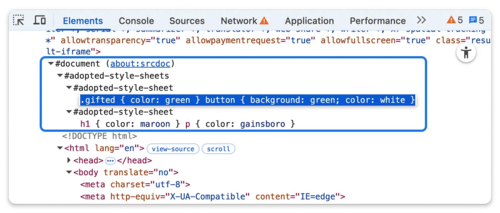
- Der er lavet forbedringer i værktøjerne til webudviklere. I webkonsollen gemmes resultaterne af redigering af kommandoer, når man navigerer gennem operationens historik. I Elements-panelet vises CSS-stilarter, der programmatisk er tilføjet til Shadow DOM, gennem en separat node «#adopted-style-sheets» i DOM-træet, ligesom visning og redigering af stilarter defineret via -tagget.

Udover nye funktioner og fejlrettelser er 29 sårbarheder blevet elimineret i den nye version. Mange af sårbarhederne blev opdakket ved hjælp af automatiserede testværktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. En af problemerne (buffer overflow i WebML) har fået kritisk faregrad, hvilket betyder, at sårbarheden gør det muligt at omgå alle beskyttelsesniveauer i browseren og udføre kode i systemet uden for sandbox-miljøet. I forbindelse med belønningsprogrammet for opdagelse af sårbarheder for denne udgivelse har Google tildelt 29 præmier og udbetalt 211.000 USD, hvilket er en rekord for udbetalingernes størrelse i forbindelse med en enkelt udgivelse (to præmier på $43.000, en præmie på $36.000, $33.000, $11.000 og $7.000, to præmier på $10.000 og $3.000, samt fire præmier på $2.000 og $1.000). Størrelsen på 12 præmier er endnu ikke fastlagt.
Kilde: opennet.ru
