

Anthropic har præsenteret projektet Glasswing, hvor de vil give adgang til en tidlig version af AI-modellen Claude Mythos for at identificere sårbarheder og forbedre sikkerheden i kritisk software. Deltagerne i projektet inkluderer organisationen Linux Foundation samt virksomheder som Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Microsoft, NVIDIA og Palo Alto Networks. Omkring 40 yderligere organisationer har også modtaget invitationer til at deltage i projektet.
AI-modellen Claude Opus 4.6, der blev lanceret i februar, har nået et nyt kvalitetsniveau inden for områder som identificering af sårbarheder, fejlfinding, ændringsgennemgang og kodegenerering. Eksperimenter med denne AI-model har afsløret mere end 500 sårbarheder i åbne projekter og genereret en C-kompiler, der kan kompilere Linux-kernen. Dog havde modellen Claude Opus 4.6 begrænset succes med at skabe funktionelle exploits.
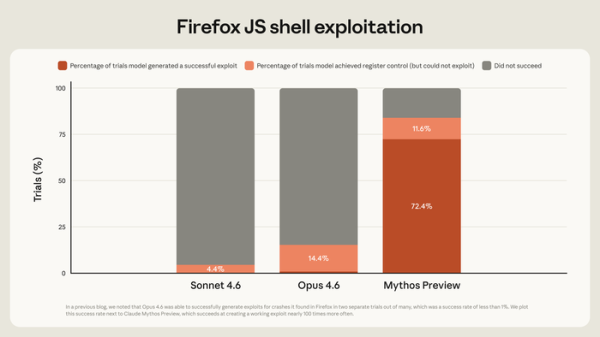
Modelen af næste generation, 'Claude Mythos', angiver Anthropic, overgår markant Claude Opus 4.6 inden for udviklingen af funktionelle exploits. Af flere hundrede forsøg på at skabe exploits for de sårbarheder, der blev identificeret i JavaScript-motoren Firefox 147, lykkedes det kun Claude Opus 4.6 at skabe to funktionelle exploits. Ved at gentage eksperimentet med den tidlige version af modellen Mythos blev der skabt fungerende exploits 181 gange — procentdelen af succesfulde exploits voksede fra næsten nul til 72,4%.
Desuden er mulighederne for fejlfinding og identifikation af sårbarheder i Claude Mythos væsentligt udvidet, hvilket kombineret med evnen til at udvikle exploits skaber nye risici for industrien — exploits for endnu ikke-patchede sårbarheder (0-day) kan blive skabt af uprofessionelle på få timer. Det bemærkes, at modellens evner til at finde og udnytte sårbarheder nu er på professionelt niveau og kun lige er under de mest erfarne fagfolk.
Da åbningen af ubegrænset adgang til AI-modellen med sådanne funktioner kræver forberedelse af industrien, er det besluttet først at åbne adgangen til en forhåndsudgave for en snæver kreds af eksperter for at finde og rette sårbarheder i kritisk vigtig software og åbent software. Der er tildelt et tilskud på 100 millioner dollars til finansiering af initiativet, og der er også besluttet at distribuere 4 millioner dollars som donationer til organisationer, der arbejder med at opretholde sikkerheden i åbne projekter.
I testsættet CyberGym, der vurderer modeller til at identificere sårbarheder, viste modellen Mythos en score på 83,1%, mens Opus 4.6 havde 66,6%. I tests af kodekvalitet demonstrerede modellerne følgende resultater:
I løbet af eksperimentet formåede virksomheden Anthropic på få uger med AI-modellen Mythos at identificere flere tusinde tidligere ukendte (0-dage) sårbarheder, mange af dem klassificeret som kritiske. Blandt andet blev der fundet en 27 år gammel sårbarhed i TCP-stakken for OpenBSD, der tillader remote initiating af systemnedbrud. Der blev også fundet en 16 år gammel sårbarhed i implementeringen af H.264 codec fra projektet FFmpeg, samt sårbarheder i codecs H.265 og av1, der udnyttes ved behandling af specielt udformet indhold.
I Linux-kernen blev der identificeret flere sårbarheder, der gør det muligt for en ikke-privilegeret bruger at opnå root-rettigheder. Koblingen af de identificerede sårbarheder i kæder gjorde det muligt at skabe exploits, der kan give adgang til root-rettigheder ved at åbne specielle sider i webbrowseren. Der blev også skabt en exploit, der tillod udførelse af kode med root-rettigheder ved at sende specielt udformede netværkspakker til NFS-serveren fra FreeBSD.
I et af virtualiseringssystemerne, der er skrevet i et sprog, der giver midler til sikker hukommelsesforvaltning, er der opdaget en sårbarhed, der potentielt tillader, at der kan udføres kode på værtsmaskinen gennem manipulation i gæstesystemet (navnet nævnes ikke, da problemet endnu ikke er løst, men det ser ud til, at sårbarheden er til stede i unsafe-blokken i Rust-koden). Sårbarheder er fundet i alle populære web-browsere og kryptografiske biblioteker. Der er opdaget sårbarheder, der fører til indsprøjtning af SQL-kode i forskellige webapplikationer.
Kilde: opennet.ru
