

Den første udgave af Linux-versionen af applikationsfirewallen Little Snitch, der er populær blandt macOS-brugere, er blevet præsenteret. Little Snitch tilbyder et grafisk interface, der gør det muligt at spore netværksaktivitet fra applikationer interaktivt og blokere uønsket netværkstrafik. Til inspektion og blokering af trafik i Linux anvendes eBPF-underdelen. De programmer, der indlæses i kernen, eBPF-funktionsbiblioteket og webgrænsefladen distribueres under GPLv2-licensen. Baggrundsprocessen er skrevet i Rust og distribueres under en proprietær licens, der tillader distribution og gratis brug.
Programmet giver en visuel vurdering af, hvilke værter applikationer i systemet i øjeblikket anmoder om, viser historikken for netværksaktivitet og sporer trafikmængden. Det er muligt at blokere uønskede forbindelser og tilføje bloklister, både egne og eksterne, såsom oisd.nl, der er designet til at blokere reklamer, sporingstjenester, telemetrisystemer, phishing og anden uønsket aktivitet. Eksterne lister kan automatisk opdateres. Blokeringen sker på niveauet for IP-adresser, undernet og domenenavne. Det er muligt at oprette en hvid liste over applikationer, der har tilladelse til netværksaktivitet.
Programmet inkluderer en BPF-behandler, der indlæses i Linux-kernen, og en baggrundsproces littlesnitch. Styring sker via en webgrænseflade, der er tilgængelig ved åbning af siden "http://localhost:3031/" i en browser. Det er muligt at arbejde med webgrænsefladen som en adskilt webapplikation (PWA - Progressive Web App). Der understøttes drift på systemer med Linux-kernel 6.12 og nyere. 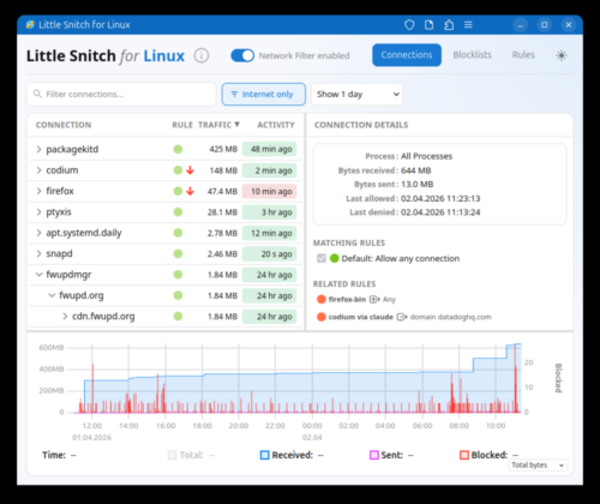
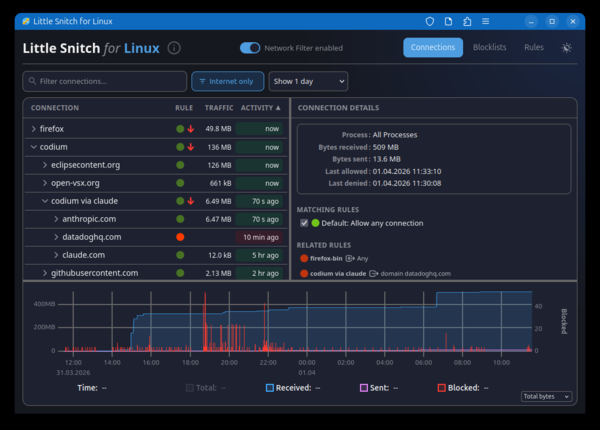
Derudover kan det nævnes, at der findes et åbent alternativ til Little Snitch til Linux - OpenSnitch, som interaktivt overvåger netværksaktiviteten for applikationer. Når applikationer forsøger at etablere netværksforbindelser, der ikke er dækket af tidligere givet tilladelser, viser OpenSnitch en dialogboks til brugeren med tilbud om at træffe beslutning om, hvorvidt netværksoperationen skal fortsætte eller blokkeres. Christian Starkjohann, udvikleren af Linux-versionen af Little Snitch, har bemærket, at OpenSnitch ikke passede til hans behov for at overvåge netværksforbindelser, der blev etableret af processer, og til at blokere forbindelser med et enkelt klik.
Kilde: opennet.ru
