

I PackageKit, D-Bus-laget der standardiserer pakkehåndteringsoperationer, er der opdaget en sårbarhed Pack2TheRoot (CVE-2026-41651), der gør det muligt for en ikke-privilegeret bruger at installere eller fjerne vilkårlige pakker og få root-adgang til systemet. Problemet opstår fra version 1.0.2 (2014) og er blevet rettet i version 1.3.5 af PackageKit.
Problemet blev identificeret af forskere fra Deutsche Telekom ved hjælp af AI-modellen Claude Opus. Der er forberedt et fungerende exploit, der virker i de fleste distributioner med PackageKit, men de vil offentliggøre det og detaljer om sårbarheden senere for at give brugerne tid til at opdatere deres systemer. Muligheden for at udnytte sårbarheden er blevet demonstreret i Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 og Fedora 43 Desktop/Server. Status for rettelsen af sårbarheder i distributioner kan vurderes på disse sider (hvis siden ikke er tilgængelig, betyder det, at distributionens udviklere endnu ikke er begyndt at se på problemet): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Sårbarheden skyldes en race-tilstand under behandling af transaktionsflagg i baggrundsprocessen af PackageKit, hvilket muliggør ændring af operationsparametrene i det øjeblik, hvor godkendelsen sker, og indtil operationen med pakken starter. Angriberen kan sende en D-Bus-forespørgsel for at udføre en operation, der er tilladt for en ikke-privilegeret bruger, hvorefter de kan sende en gentagen D-Bus-forespørgsel. Hvis den gentagne forespørgsel kommer før den faktiske start af den tilladte operation, kan flagene for den allerede startede transaktion blive overskrevet, hvilket ændrer den cachede tilstand.
Dermed vil en allerede igangsat tilladt transaktion blive udført med ikke-oprindelige parametre, men med de ændrede parametre, der blev sendt i den anden forespørgsel. Ved at ændre oplysningerne om den installerede pakke kan man i stedet for den tilladte pakke installere en hvilken som helst anden pakke, herunder en lokal pakke gemt af angriberen. Installation af pakken udføres med root-rettigheder, så for at få root-adgang til systemet kan angriberen tilføje sin egen scriptlet til pakken, der automatisk køres før eller efter installationen.
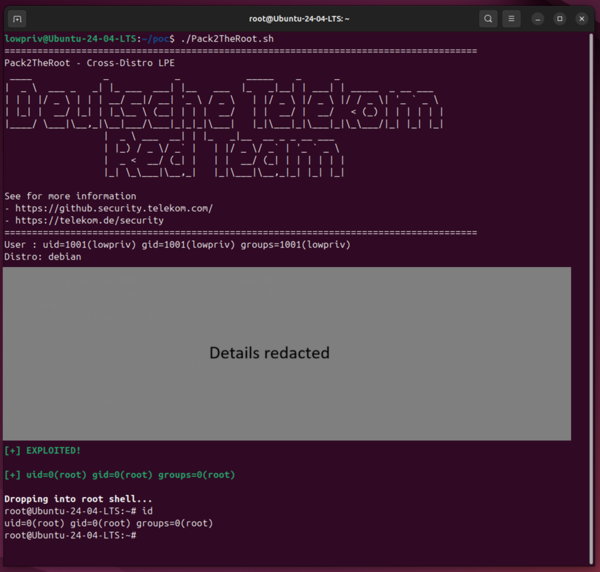
Kilde: opennet.ru
