

Firefox 151-webbrowseren er blevet frigivet, og opdateringer af de tidligere versioner med langtidssupport — 140.11.0 og 115.36.0 er blevet udarbejdet. Firefox 152-versionen vil snart overgå til beta-test, og lanceringen er planlagt til 16. juni.
Hovednyhederne i Firefox 151 (1, 2, 3, 4):
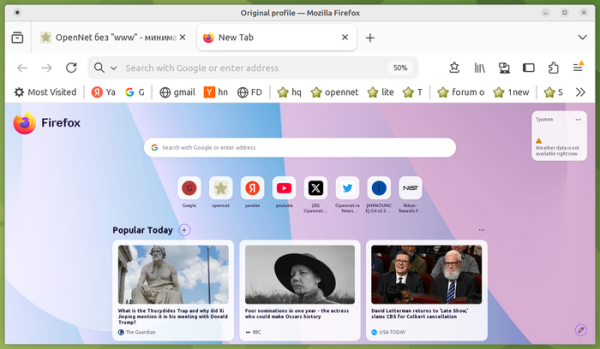
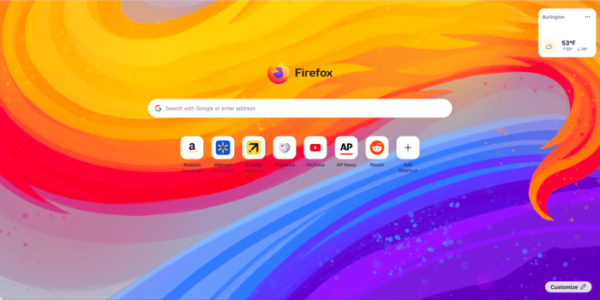
- Designet af siden, der vises ved åbning af en ny fane, er blevet opdateret (logotipet er flyttet til midten, søgefeltet er skubbet ned, og der er tilføjet et baggrundsbillede, som kan skiftes i indstillingerne). Det nye design er optimeret til at integrere nye funktioner på siden (f.eks. widgets og forbedret håndtering af genveje), hvis implementering forventes i den kommende udgave.


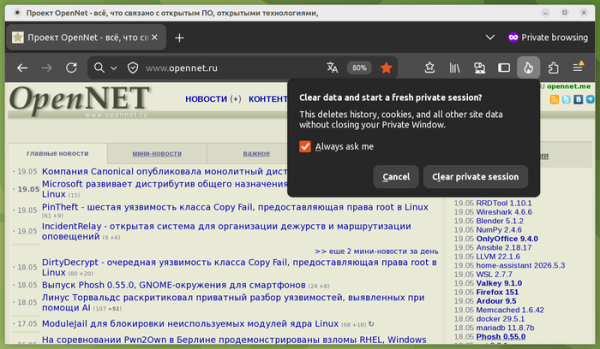
- I privat browsing-tilstand er der blevet implementeret en ny knap "Afslut privat session" (et ikon med et billede af ild til højre for adresselinjen), hvorigennem man hurtigt kan rydde alle data fra det aktuelle private session uden at lukke browservinduet (de websider, der tidligere blev åbnet i privat browsing, lukkes, og der forbliver en tom session).
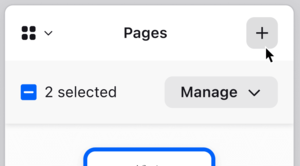
- Den indbyggede PDF-læser har fået en funktion til at samle flere sider i dokumentet.

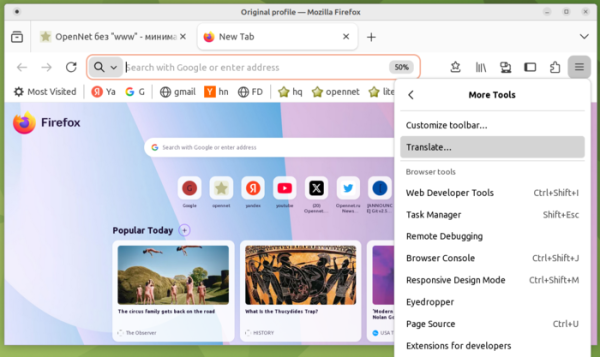
- Den indbyggede oversættelsesgrænseflade til oversættelse fra et sprog til et andet kan nu tilgås via afsnittet "Flere værktøjer" i hovedmenuen.

- Søgefeltet i konfigurationsmenuen (about:preferences) er blevet udvidet og optager nu hele den tilgængelige bredde.
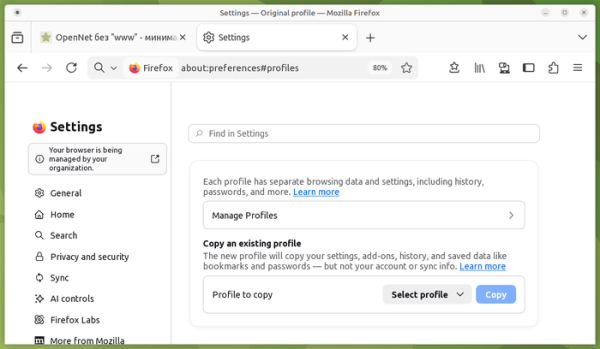
- I versionerne til Linux er der blevet implementeret understøttelse af sikkerhedskopiering af profiler, hvilket giver mulighed for at gemme en valgt profil i en fil, som derefter kan bruges til at gendanne indstillingerne på et andet system. Tidligere var denne funktion kun tilgængelig i Windows.
- Når Firefox-profiler flyttes til andre dele af filsystemet eller til systemer med andre operativsystemer, sikres det, at installerede tilføjelser og temaer gendannes.
- Beskyttelsen mod skjult brugeridentifikation (Fingerprinting Protection) er blevet styrket og aktiveres, når standardbeskyttelsen mod sporing aktiveres (ETP, Enhanced Tracking Protection => Standard). Det bemærkes, at de foretagne ændringer i gennemsnit har reduceret andelen af brugere, der identificeres ved hjælp af typiske metoder til skjult identifikation med 14% (49% for macOS) sammenlignet med tidligere beskyttelse.
- Den integrerede gratis VPN-tjeneste Firefox VPN har fået mulighed for at vælge det land, hvor den bruges VPN-server. Tjenesten gør det muligt at få adgang til hjemmesider ikke direkte, men via mellemleds proxyerservere i forskellige lande, som skjuler brugerens IP-adresse. Det er muligt at aktivere VPN kun for valgte hjemmesider. For at aktivere VPN skal der oprettes en konto hos Mozilla. Der er en grænse på 50 gigabyte trafik pr. måned i VPN-tjenesten.
- Når en webapplikation anmoder om adgang til data om placering på Windows-platformen, tages systemindstillingerne for at give sådan adgang nu i betragtning.
- Muligheden for at bruge Web Serial API til at styre mikrokontrollere, der tilsluttes via seriel port, er blevet tilføjet. For eksempel kan man efter godkendelse via webapplikationen programmere ESP-chips, Raspberry Pi Picos, 3D-printere og CNC-udstyr. Web Serial API kan også bruges i browserudvidelser, men ikke fra moz-extension-konteksten.
- Alle brugere har nu mulighed for at anvende LNA-specifikationen (Local Network Access) for at begrænse adgangen til lokale systemer (loopback, 127.0.0.0/8) eller interne netværk (192.168.0.0/16, 10.0.0.0/8 osv.) ved interaktion med offentlige websteder. For at få adgang til interne ressourcer skal brugeren give webapplikationen særlige rettigheder, da sådanne handlinger kan udnyttes af ondsindede personer til at udføre CSRF-angreb på routere, adgangspunkter, printere, virksomheders web-grænseflader og andre enheder og tjenester, der kun accepterer anmodninger fra det lokale netværk. Desuden kan scanning af interne ressourcer bruges til indirekte identifikation eller indsamling af oplysninger om det lokale netværk. Tidligere fungerede sådan beskyttelse kun, når den forbedrede beskyttelse mod sporing (ETP, Enhanced Tracking Protection => Strict) var aktiveret.
- API'et Fullscreen Keyboard Lock er implementeret, hvilket tilføjer et argument keyboardLock til metoden requestFullscreen, der gør det muligt for fuldskærms webapplikationer at opfange behandlingen af nogle taster og tastekombinationer, for eksempel kan behandlingen af Esc-tasten opfanges (i dette tilfælde kræves det at holde Esc ned for at forlade fuldskærms-tilstand).
- Tegningen af elementer med absolut positionering inden for multikolonneblokke eller ved udskrivning er blevet forbedret.
- I reglerne for «@container» er det tilladt at angive flere betingelser samtidig, ligesom med medieforespørgsler.
- Inden for @container-reglerne er det tilladt at bruge funktionen style() til at kontrollere de beregnede værdier af CSS-egenskaberne for containeren.
- Der er tilføjet en CSSContainerRule.conditions-egenskab, der indeholder en liste over alle betingelserne for containerforespørgslen. De gamle egenskaber CSSContainerRule.containerName og CSSContainerRule.containerQuery er blevet erklæret forældede.
- Adfærden ved ankerpositionering i CSS (CSS Anchor Positioning) er blevet ændret. Egenskaben position-anchor accepterer nu som standard værdien «normal», og når position-area-egenskaben bruges, anvendes implicitte ankre automatisk. Pop-up-vinduer (popovers), der bruger anchor() eller anchor-center, kræver nu en eksplicit angivelse af egenskaben «position-anchor: auto».
- API'en Document Picture-in-Picture har fået tilføjet support til at åbne vilkårligt HTML indhold i et 'billede-i-billede' mode, ikke kun video. I modsætning til at åbne et vindue via kaldet window.open(), vises vinduer, der oprettes gennem det nye API, altid over andre vinduer, forbliver ikke efter lukning af det oprindelige vindue, understøtter ikke navigation og kan ikke eksplicit bestemme udleveringspositionen.
- API'en Permissions har korrekt håndtering af tidsbegrænsede beføjelser tildelt til hjemmesiden.
- Muligheden for at bruge deklarativ syntaks til at definere, hvordan elementer fordeles i slots inden for Shadow DOM er blevet tilføjet.
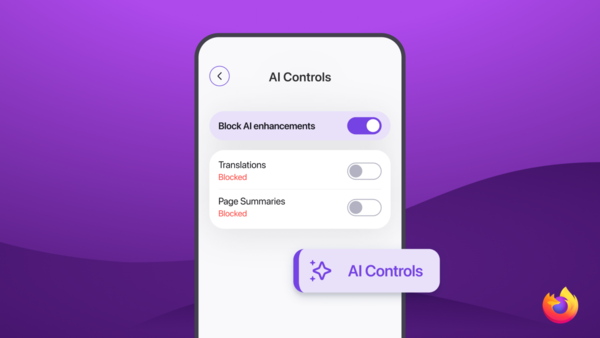
- I Firefox til Android er der tilføjet support til hurtig skift mellem faner via en vertikal skruebevægelse i panelområdet. Til konfigureringsværktøjet er der, ligesom i desktop-versionen, tilføjet en kontakt for at deaktivere alle funktioner, der bruger AI, samt implementeret indstillinger for selektivt at aktivere bestemte AI-funktioner.

Udover nyhederne og fejlrettelserne i Firefox 151 er 154 sårbarheder blevet udbedret (65 under CVE-2026-8973, 54 under CVE-2026-8974 og 7 under CVE-2026-8975). 146 sårbarheder skyldes problemer med hukommelse, såsom bufferoverløb og adgang til allerede frigivne hukommelsesområder. Potentielt kan disse problemer føre til eksekvering af ondsindet kode ved åbning af specielt udformede sider.
I natbygningerne af Firefox er der startet test af det redesignede konfigurationsgrænseflade, hvor søgeværktøjerne til indstillinger er blevet udvidet, navigationen er forbedret, og mærkning samt beskrivelse af indstillinger er opdateret.
Kilde: opennet.ru
