

Proxmox Virtual Environment 9.2 er blevet frigivet, en specialiseret Linux-distribution baseret på Debian GNU/Linux, der er designet til at implementere og administrere virtuelle servere ved hjælp af LXC og KVM, og som kan fungere som en erstatning for produkter som VMware vSphere, Microsoft Hyper-V og Citrix Hypervisor. Størrelsen på den installerede iso-fil er 1,7 GB.
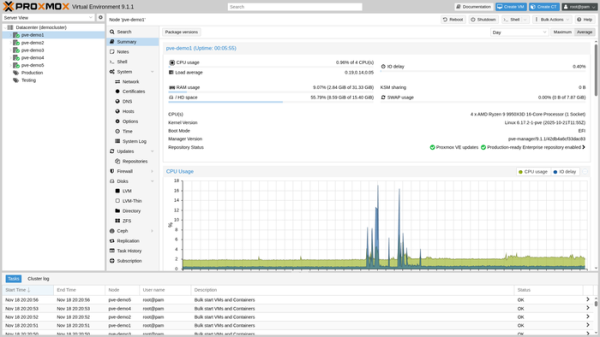
Proxmox VE tilbyder værktøjer til at implementere et komplet industrielt niveau virtuelt server-system, der administreres via et webinterface, designet til at håndtere hundreder eller endda tusinder af virtuelle maskiner. Distributionen har indbyggede værktøjer til at organisere backup af virtuelle miljøer og leverer native support til clustering, herunder muligheden for at migrere virtuelle miljøer fra en node til en anden uden at stoppe driften. Blandt funktionerne i webinterfacet er: support for sikker VNC-konsol; adgangsstyring til alle tilgængelige objekter (VM, lager, noder osv.) baseret på roller; support for forskellige autentificeringsmekanismer (MS ADS, LDAP, Linux PAM, Proxmox VE-godkendelse).
I den nye version:
- Synkroniseringen med Debian 13.5 pakkebasen er blevet gennemført. Linux-kernen er opdateret til version 7.0. Nye versioner af QEMU 11.0, LXC 7.0, OpenZFS 2.4, Ceph 19.2.3/20.2.1 er blevet anvendt.
- Et dynamisk belastningsbalanceringsmode er blevet tilføjet til cluster resource scheduler (CRS). I dette mode foretages der distribution af gæstesystemer på noderne i clustret baseret på realtidsmålinger af ressourceforbruget fra noderne og gæstesystemerne. Blandt andet kan gæstesystemer, der kører i høj tilgængelighed, automatisk migrere fra én node til en anden for at reducere ubalancen i clustret. Balanceringsadfærden kan konfigureres via kontrolpanelet høj tilgængelighed i webgrænsefladen.
- Software-Defined Networking (SDN) stacken har fået støtte til WireGuard og BGP protokoller for netværkskommunikation mellem klustre. Derudover er der mulighed for finjustering af BGP/EVPN rute filtrering ved hjælp af route map og præfiks lister. Der er også tilføjet ekstra muligheder for at konfigurere EVPN kontrollere og muligheden for at bruge IPv6 med EVPN.
- Der er tilføjet værktøjer til at oprette, redigere og slette egne modeller af virtuelle CPU'er i sektionen „Datacenter → Gæsteressourcer/hardware“ i Web-grænsefladen, som bestemmer, hvilke CPU-funktioner der vil blive givet inden for virtual machines.
- Muligheden for midlertidigt at deaktivere høj tilgængelighed for hele clustret er blevet tilføjet, hvilket kan være nyttigt under vedligeholdelse, for eksempel til at stoppe udløsningen af HA-begivenheder under ændringer i netværksinfrastrukturen. Efter deaktivering stoppes behandlingen af begivenhederne, mens ressourcernes tilstand bevares og genoprettes efter aktivering.
Styring foregår ved hjælp af de nye kommandoer „disarm-ha“ og „arm-ha“. - Muligheden for at anvende Microsoft og Windows UEFI 2023 certifikater er blevet tilføjet til web-grænsefladen og API.
Kilde: opennet.ru
