

Forskere fra Grazer Teknologiske Universitet (Østrig) har identificeret en række angreb via eksterne kanaler (PDF), der udføres gennem mekanismer til overvågning af ændringer i filsystemet. Angrebene gør det muligt at overvåge aktiviteten fra andre brugere baseret på analyse af begivenheder relateret til adgang til filer og mapper gennem API'er som inotify i Linux, FileObserver i Android, ReadDirectoryChangesW i Windows og File System Events i macOS. De indsamlede oplysninger kan bruges til at genskabe data, som brugeren indtaster via tastaturet, til at bestemme, hvilke websteder der åbnes, eller til at udføre clickjacking-angreb, der overlays indhold på det aktive vindue i det øjeblik, man klikker. Koden, der implementerer angrebsmetoderne, er offentliggjort under MIT-licensen.
Den første angrebsmetode er demonstreret i Linux og skyldes muligheden for at bestemme adgangen til filer inden for en mappe, som ikke er direkte tilgængelige for læsning og overvågning. Ved hjælp af funktionen inotifywatch kan man indirekte overvåge ændringer i filer inden for en mappe ved at overvåge selve mappen.
Direkte har en ikke-privilegeret bruger ikke adgang til at læse indholdet og overvåge aktiviteten på enheden /dev/input/event4, som reflekterer begivenheder ved tastaturindput. Men begivenheder, der finder sted ved filen /dev/input/event4, påvirker tilstanden for den overordnede mappe og kan overvåges ved at overvåge ændringer i metadataene for mappen /dev/input. Ændringen i tilstanden for /dev/input/event4 sker ved datainput og forsinkelserne mellem de registrerede begivenheder via inotify korrelerer med forsinkelserne mellem tastetryk på tastaturet.
Ved at bruge metoder til statistisk analyse og under hensyntagen til, at forsinkelserne mellem tastetryk afhænger af tastenes placering på tastaturet, kan man med en vis sandsynlighed genskabe den indtastede information. For eksempel er reaktionen ved at indtaste bogstavet “F” hurtigere end ved at indtaste “Q” eller “X”, da der kræves færre fingerbevægelser for at trykke på tasten, og også gentagne tryk på én taste foregår hurtigere, ligesom tryk på nærliggende taster (“s” efter “a” trykkes væsentligt hurtigere end “g” efter “s”).
Metoden kan også bruges til at genskabe input i SSH-sessioner, når to forskellige brugere tilsluttes til én SSH-server. I dette tilfælde kan en af brugerne overvåge de begivenheder, der opstår, mens den anden brugers indtastninger overvåges gennem monitorering af enhedsfilerne /dev/pts. Problemet blev løst i januaropdateringerne af kernerne 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 og 6.18.3 ved at forbyde genereringen af begivenhederne ACCESS og MODIFY for overordnede mapper, når der er adgang til eller ændringer i specifikke filer inde i dem.
Den anden type angreb gør det muligt at bestemme tidspunktet for visningen af dialogen, der beder om autentificeringsparametre fra Polkit-subsystemet ved at overvåge adgangen til eksekveringsfilen /usr/bin/pkexec. På dette tidspunkt kan angriberen oprette et falskt vindue, der er stillet ind til at ligne dialogvinduet for indtastning af adgangskode, og vise det over det reelle adgangskodeprompt. En bruger, der ikke opdager substitutionen, kan indtaste bekræftelsesadgangskoden i angriberens vindue. Muligheden for at udføre et sådant angreb er demonstreret i distributioner med KDE Plasma-skrivebordsmiljøet.
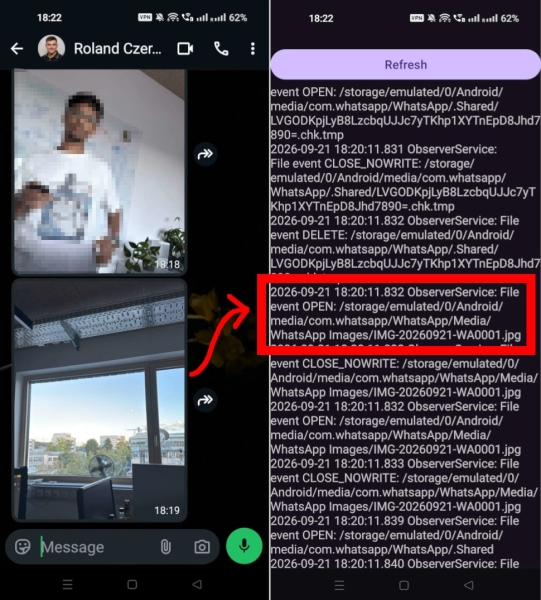
Det leverede Android API FileObserver kan bruges til at overvåge filaktivitet i beskyttede mapper fra andre applikationer. For eksempel kan man ved at analysere aktiviteten i mappen /sdcard/Android/media/com.whatsapp/WhatsApp spore hændelser som sletning, afsendelse og modtagelse af filer, videoer eller billeder i WhatsApp, samt få oplysninger om navne på afsendte eller modtagne filer.
I Windows viste det sig, at aktivering af begivenhedsovervågning for rodmappen (C:\) videregiver informationer, herunder den fulde filsti, om enhver hændelse med alle filer i filsystemet, uanset filrettigheder. Forskere har demonstreret muligheden for at bruge denne funktion til i realtid at overvåge, hvilke websteder brugere åbner i Firefox (for hver websted oprettes en separat mappe til IndexedDB- og cachefilerne i Firefox, som kan overvåges). Microsofts reaktion på dette sikkerhedsproblem er blevet nomineret til Pwnies Award 2026 for den mest utilstrækkelige leverandørreaktion (Lamest Vendor Response), da virksomhedens repræsentanter først erklærede, at det ikke var en sårbarhed, men en undocumented feature.
Kilde: opennet.ru
