

Hej Habr! Jeg er en person, der forbruger IT-produkter gennem App Store, Sberbank Online, Delivery Club og har en tilknytning til IT-industrien i det omfang. For at gøre det kort, min professionelle specialisering består i at yde konsulenttjenester til fødevarevirksomheder om optimering og udvikling af forretningsprocesser. På det seneste har der været stor efterspørgsel fra ejere af steder, hvis mål er at opbygge et informationssikkerhedssystem i deres virksomheder.
Lad os starte med et par sjove historier. Historie nummer et. I en café af casual dining-format skiftede ledelsen hver tredje måned. Den allerførste leder, som var en stor beundrer af sovjetisk historie, oprettede adgangskoden "07111917" og brugte den på alle de ressourcer, han kom i kontakt med i forbindelse med sit arbejde: det automatiserede regnskabsprogram IIKO, adgang til loyalitetsprogrammet Plazius, installation af sikkerheds- og brandbeskyttelsessystemer. En dag blev denne leder opdaget for at sælge personlige data om gæster til konkurrenter og blev hurtigt fyret. Men den revolutionære adgangskode "07111917" fortsatte med at leve videre og blev overdraget fra en leder til en anden. Som følge heraf vidste hver tjener i stedet, hvordan de kunne tilslutte sig kontorets Wi-Fi. Desuden fik gæsterne også kendskab til denne adgangskode, da tjenerne, af venlighed, anbefalede dem at forbinde til den mere "hurtige" internetforbindelse med navnet "internet_office."
I restaurationsbranchen udnytter personalet ofte svagheder i informationssikkerheden til egne formål.
Historie nummer to. En sympatisk ung mand i en kongeblå jakke mødes med den administrerende direktør for en stor restaurantkæde. Mellem dem finder følgende dialog sted:
— Vores firma specialiserer sig i information products. I dag vil jeg gerne foreslå, at De overvejer muligheden for at erhverve den næste generations adgangskodemanager "Falkeblik"[1]. Den er unik, da den har en høj grad af pålidelighed, både for cloudversionen og for den lokale version. Krypteringen udføres efter AES-256 algoritmen. Udover standardfunktionerne i enhver adgangskodemanager har Falkeblik avancerede backup-løsninger og sikkerhedsaudit. Hvad siger De?
— Konstantin, tak for informationen. Hvad er forskellen mellem den boxede og den cloud-baserede version, og hvorfor behøver jeg det hele?
De to nævnte historier omhandler et fælles problem – den lave bevidsthed blandt ledere om rollen og betydningen af informationssikkerhed i virksomhedernes daglige drift. Men der er et ekstra aspekt. Den måde, som repræsentanter fra IT-virksomheder fremlægger deres tilbud på, bidrager også i ringe grad til forståelsen blandt lederne af, hvorfor de har brug for IT-produkter. Gennem flere år med rådgivningspraksis er jeg nået til den faste overbevisning, at HoReCa-segmentet er et ufremkommeligt marked for leverandører af IT-værktøjer til implementering og opretholdelse af principper for informationssikkerhed. I denne tekst vil jeg gerne dele et uddrag af et lille studie, vi har udført blandt ledere i restaurationsbranchen for at bestemme deres bevidsthedsniveau angående implementeringen og anvendelsen af IT-produkter. Først og fremmest vil jeg fokusere på brugen af adgangskodeadministratorer. Jeg vil tilføje, at gennemførelsen af studiet var motiveret af et ønske om bedre at forstå ledernes tankegang for mere effektivt at kunne promovere mine konsulentservices.
Kort om metodologien. En kvalitativ strategi for datindsamling blev valgt. Vi gennemførte tolv uformelle interviews med ledere og deres stedfortrædere i seks restauranter. I interviewskemaet var der tyve spørgsmål, der omhandlede den overordnede filosofi omkring informationssikkerhed, kendskabet til den lovgivningsmæssige ramme, arbejdet med personoplysninger, de tekniske muligheder for beskyttelsessystemer på de enkelte virksomheder, samt de anvendte IT-produkter, herunder arbejde med adgangskodeadministratorer. Alle interviews blev transskriberet, og resultaterne blev præsenteret i opsummeret form.
Alle har været i en situation, hvor de ikke kan huske adgangskoden til deres konto.
Når man starter med konceptuelle spørgsmål, forbinder de fleste respondenter virksomheders informationssikkerhed udelukkende med opbevaring af medarbejdernes personlige data. Ledelsen går ikke ind i detaljerne omkring de tekniske aspekter. De bekymrer sig om, hvor effektivt det pågældende software vil spare tid, hjælpe med sikker opbevaring af data, og hvor brugervenligt det vil være. Prioriteterne sættes netop i denne rækkefølge: (1) – tid – (2) – sikkerhed – (3) – brugervenlighed.
"Hør, jeg skal lave tabeller, skemaer og forberede rapporter til ejerne. I restauranten går der hele tiden noget i stykker. Jeg har katastrofalt lidt tid til at beskæftige mig med indstillingerne af programmet, geninstallationer. Vi har ikke en IT-mand ansat. Hvis der er noget hurtigt og praktisk, så kunne vi overveje det." (mand, 41 år)
"Informationssikkerhed her begrænser sig til, at personalemapperne opbevares i et pengeskab, og pasoplysningerne ligger derovre på den øverste hylde ved siden af bogholderen. Dette er alt sammen skidt, og det forstår jeg. Men oprettelsen af sikkerhed på en fornuftig måde kræver tid, og det har jeg ikke lige nu. Vi har haft erfaring med at anskaffe en avanceret antivirusløsning, vi købte endda en licens. Der kom hele tiden nogle meddelelser, det var besværligt og tog fokus fra arbejdet" (mand, 35 år)
"For omkring et halvt år siden arrangerede de et seminar om den føderale lov 152 for os i erhvervsinkubatoren. Dengang, og stadig nu, forstår jeg ikke meget af persondata. Det vigtigste, sagde jeg til ejeren, er at få styr på vores personaleadministration. Kun jeg og bogholderen har adgang til dataene, efter aftale med mig, og så er det det. Nu er her jo bare rodet" (kvinde, 34 år).
Resultaterne af interviewene viser, at der i fem ud af seks virksomheder ikke er standarder og procedurer for at sikre informationssikkerhed, og der er ikke nogen ansvarlige personer. Desuden er der ikke en stilling eller specialist på outsourcing, der beskæftiger sig med opsætning og kontrol af sikkerhedssystemet. Som en af de adspurgte sagde:
"Vi har en dreng, der tilføjer information på restaurantens hjemmeside. I teorien kunne han tage sig af alt det her" (kvinde, 35 år).
Bekymringen blandt ledere omkring beskyttelsen af personlige data er helt forståelig. Der opstår flere sager med administrativt og og kravene til kontrol af operatører af I restaurationsbranchen bliver dette emne mere og mere aktuelt, da mange steder, ud over interne adgangsrettigheder til konti, også har loyalitetsprogrammer med tusindvis af medlemmer.
Jeg mener, at repræsentanterne fra IT-industrien nu har en god mulighed for at få adgang til et marked, hvor der er et klart defineret problem og behov for løsninger. I de kommende tre år vil efterspørgslen efter opbygning af et informationssikkerhedssystem inden for restauranter kun stige. Især i regionerne.
Ikke desto mindre, selv med en overfladisk forståelse af, hvordan et informationssikkerhedssystem bør være, bruger alle respondenter adgangskodeadministratorer. Nogle pålægger endda deres souschefer, kokke og administratorer at bruge dem. Det første spørgsmål, vi stillede til respondenterne, var, hvilke adgangskodeadministratorer de bruger i deres virksomheder:
«Jeg ved ikke, om jeg udtaler det rigtigt, men nu bruger jeg Zoho[2]. Det er fantastisk, men jeg kan se adgangskoden selv fra min telefon og fra min arbejdscomputer. Det eneste, jeg skal huske, er basisadgangskoden til adgang. Derfor har jeg skrevet den ned i min notesbog» (kvinde, 32 år).
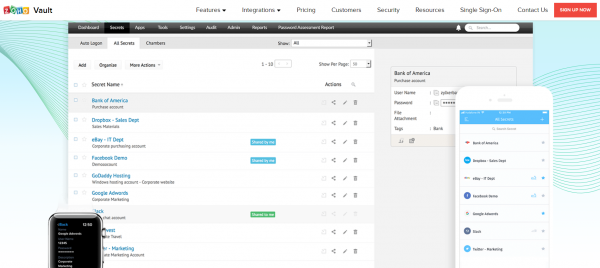
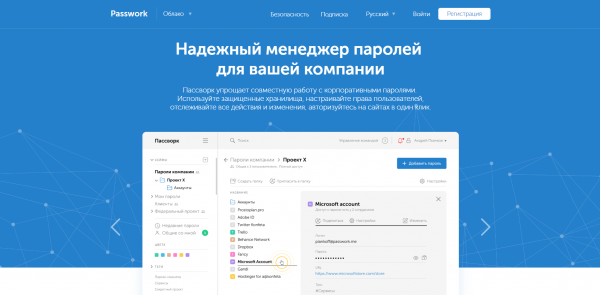
«Hør, jeg begyndte tilfældigt at bruge en adgangskodeadministrator. En ven fra universitetet arbejder i en bank og gav mig lov til at prøve den. Den hedder Password[3], den ser ud til at være praktisk og sparer tid. Vi havde et problem, da en afskediget medarbejder fik adgang til systemet og så vores indtægter. Vi fandt ud af, at eksisterende adgangskoder i restauranten var oprettet af ham. Vi måtte hurtigt lave alt om. Sådan opstod behovet for en administrator» (mand, 41 år).
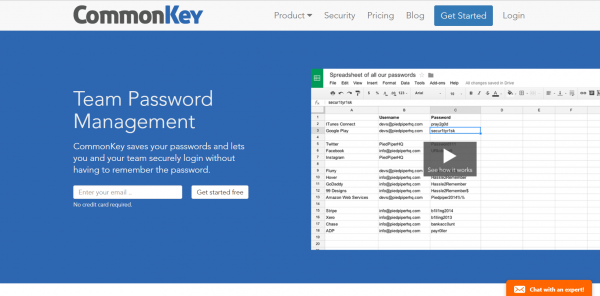
«Jeg har lidt uddannelse som it-specialist fra vores tekniske skole. Da jeg tænkte på en adgangskodeadministrator, stoppede jeg ved CommonKey[4], da den klarer funktionen med at administrere medarbejdernes personlige profiler godt. Det er meget praktisk for vores kæde af pizzeriaer» (mand, 38 år).
Jeg vil bemærke, at jeg har valgt de mest meningsfulde kommentarer fra respondenterne. De fleste af de adspurgte kunne ikke huske, hvad deres administratorer nøjagtigt hedder. For nogle er en password manager udelukkende relateret til opbevaring af data i browseren. Generelt stiller respondenterne ikke spørgsmål til den krypteringsmekanisme, der ligger til grund for password manageren, når de vælger et produkt. Deres prioriteter er hastighed og brugervenlighed.
Selvom de adspurgte har en generel forståelse af, hvad de har brug for en password manager til, bruger de dem kun sporadisk. Som en kvindelig respondent sagde:
"Når man på den ene side bliver presset af kunder til arrangementer, på den anden side af leverandøren, og på den tredje side af personalet, der spørger, hvornår lønnen bliver udbetalt, mens man samtidig opretter en konto til en ny medarbejder, er det eneste, man kan gøre, at skrive brugernavn og adgangskode på et stykke papir" (kvinde, 41 år).
Der er dog visse praksisser. Der er en række problemer, som har ført til anvendelsen af password managers inden for restaurationsbranchen. Hvilke problemer er det?
For det første, adgang til loyalitetsprogrammer. Det er ikke nogen hemmelighed for dem der er indsat, at personalet "mutter" med rabatter, og cashback bliver tildelt plastikkort knyttet til familiemedlemmer og venner af personalet osv. Den mest effektive måde at forhindre snyd på er at overvåge aktivitetsniveauet på bagenden af loyalitetsprogrammet regelmæssigt. Situationen kompliceres af, at mindst tre personer skal have adgang til programmet: den ansvarlige, marketingmedarbejderen (til SMS og push-meddelelser) og operatøren, der administrerer loyalitetsprogrammet (i tilfælde af tekniske fejl eller tilslutning af ekstra funktioner).
"Det eneste tidspunkt, hvor jeg prøver at huske password manageren, er, når jeg arbejder med vores gæstebase. Udover adgang til gæsternes personlige oplysninger, kan man gennem denne base tilføje eller trække virtuelle penge. En gang om måneden ændrer jeg adgangskoden og rangerer adganger afhængigt af brugerens status. Derfor skal oplysningerne konstant opdateres. Password manageren letter arbejdet på dette område" (mand, 48 år).
For det andet findes der magnetkort til personalet på hver virksomhed for adgang til det automatiserede regnskabssystem (for eksempel IIKO eller R-Keeper). Der er interessante tilfælde. En tjener bliver fyret og tager kortet med sig. I princippet kender den afgåede tjener adgangskoden til systemet, hvor virksomhedens økonomiske resultater afspejles, retter bliver fjernet og afskrevet, og personalets arbejdstid registreres.
„Der var en historie, hvor en afskediget medarbejder gik i samarbejde med bartederen og registrerede alkohol på repræsentationsudgifterne. På en eller anden mærkelig måde havde denne mand stadig et ubeskyttet kort og brugte det“ (mand, 38 år)
For det tredje kommer og går lederne, mens konti forbliver. Den professionelle tilpasning af den nye manager forsinkes, når han sidder ved skærmen og prøver at kontakte sin forgænger for at få login og adgangskode til e-mailen, systemerne Merkur og EGAIS, samt den personlige konto på METROs portal osv.
„Jeg kunne ikke ordentligt løse problemerne, når jeg ikke havde adgang til nogen af de aktive konti. Den tidligere leder havde et dårligt forhold til ejeren og overgav mig ingenting. Jeg måtte genoprette alt, gennemgå hendes udkast og overtale nogen til at dele information. Herefter besluttede jeg helt for mig selv, at jeg ville gemme alle adgangskoder i et specielt program“ (kvinde, 29 år).
Gentag ikke fejlen. , brug en adgangskodechef.
Alle de nævnte situationer kan være nyttige for repræsentanterne for IT-udviklere i formuleringen af velstrukturerede kommercielle tilbud til repræsentanter inden for restaurantsektoren. Jeg vil igen understrege, at HoReCa-markedet er klar til at forbruge IT-produkter. Dette gælder ikke kun adgangskodechefer, men også antivirus-software, overvågningssystemer og optimering af forretningsprocesser.
Under skrivelsen af teksten indså jeg de seriøse kommercielle muligheder for implementering af informationssikkerhedsstandarder for restauranter, caféer og barer. Derfor opfordrer jeg alle interesserede til at skrive i kommentarerne, hvilket software I ville anbefale repræsentanterne for HoReCa til at opbygge et pålideligt informationssikkerhedssystem. Som afslutning på emnet med password-managere, beder jeg om at deltage i undersøgelsen nedenfor. Jeg vil være meget taknemmelig for uddybende kommentarer om jeres valg.
[1] Navnet er opdigtet. Enhver lighed med andre password-managere er kun overfladisk og intet mere.
[2] Respondenten henviser til password-manageren Zoho Vault:
[3] Respondenten henviser til password-manageren Passwork:
[4] Respondenten henviser til password-manageren CommonKey:
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Hvilken password-manager bruger I i jeres virksomheder?
CommonKey
Passwork
Vaultier
SimpliSafe
Andet
8 brugere har stemt. 1 bruger har undladt at stemme.
Kilde: habr.com
