

Hej, kære læsere af Habr! Dette er virksomhedens blog. . Vi er systemintegratorer og specialiserer os primært i sikkerhedsløsninger for IT-infrastruktur (, ) og systemer til analyse af maskindata (). Vi starter vores blog med en kort introduktion til Check Point-teknologier.
Vi har bekymret os om, hvorvidt vi skulle skrive denne artikel, da der ikke er noget nyt, som man ikke kan finde på internettet. Alligevel, på trods af den store mængde information, hører vi ofte de samme spørgsmål fra kunder og partnere. Derfor besluttede vi at skrive en introduktion til Check Point-teknologier og uddybe essensen af deres løsningers arkitektur. Og alt dette i en "lille" artikel, for at sige det mildt. Vi vil forsøge ikke at engagere os i markedsføringskrige, da vi ikke er en leverandør, men blot en systemintegrator (selvom vi elsker Check Point), og vil derfor gennemgå de vigtigste punkter uden at sammenligne dem med andre producenter (som Palo Alto, Cisco, Fortinet osv.). Artiklen er blevet ret omfattende, men den afklarer mange spørgsmål i forbindelse med introduktionen til Check Point. Hvis dette interesserer dig, så er du velkommen til at læse videre…
UTM/NGFW
Når vi taler om Check Point, er det første, vi skal begynde med, at forklare, hvad UTM og NGFW er, og hvordan de adskiller sig. Vi vil holde det kort, så indlægget ikke bliver for langt (måske vil vi dykke dybere ned i dette emne i fremtiden).
UTM - Unified Threat Management
Kort sagt, UTM's essens er konsolidering af flere sikkerhedsforanstaltninger i én løsning. Det vil sige, alt i én kasse eller en slags all inclusive. Hvad menes der med “flere sikkerhedsforanstaltninger”? Den mest almindelige variant er: Firewall, IPS, Proxy (URL filtrering), stream Antivirus, Anti-Spam, VPN osv. Alt dette samles i én UTM-løsning, hvilket gør det nemmere med hensyn til integration, konfiguration, administration og overvågning, og det påvirker i høj grad netværkets overordnede sikkerhed. Da UTM-løsningerne kun dukkede op, blev de udelukkende betragtet som egnet til små virksomheder, da UTM ikke kunne håndtere store mængder trafik. Dette var på grund af to årsager:
- Pakkehåndteringsmetode. De første versioner af UTM-løsninger behandlede pakker sekventielt, én ad gangen med hver "modul". For eksempel: først behandles pakken af firewallen, derefter af IPS, så tjekker antivirus og så videre. Sådan en mekanisme medførte naturligvis betydelige forsinkelser i trafikken og brugte mange systemressourcer (processor, hukommelse).
- Svagt "hardware". Som nævnt tidligere, tog den sekventielle behandling af pakker betydelige ressourcer, og den hardware fra dengang (1995-2005) kunne simpelthen ikke håndtere den store trafik.
Men fremskridt står ikke stille. Siden da er de hardwaremæssige kapaciteter steget betydeligt, og pakkeprocessen er ændret (det skal indrømmes, ikke alle leverandører følger med) og tillader nu næsten samtidig analyse i flere moduler (MTA, IPS, antivirus osv.). Moderne UTM-løsninger kan "fordøje" dusinvis og endda hundreder af gigabit i dybdeanalyse, hvilket gør det muligt at bruge dem i store virksomheder eller endda datacentre.
Herunder er det berømte Gartner-magiske kvadrant for UTM-løsninger fra august 2016:
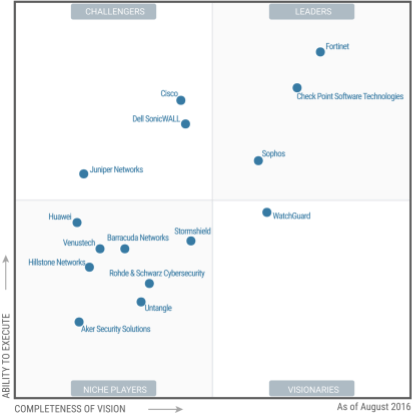
Jeg vil ikke kommentere billedet meget, bare sige, at lederne befinder sig i det øverste højre hjørne.
NGFW — Next Generation Firewall
Navnet taler for sig selv — next generation firewall. Dette koncept opstod betydeligt senere end UTM. Hovedideen med NGFW er dyb pakkeanalyse (DPI) med brug af indbygget IPS og adgangsbegrænsning på applikationsniveau (Application Control). I dette tilfælde er IPS netop nødvendigt for at identificere en bestemt applikation i pakken, hvilket gør det muligt at tillade eller forbyde den. Eksempel: Vi kan tillade Skype, men forbyde filoverførsler. Vi kan forbyde brug af Torrent eller RDP. Webapplikationer understøttes også: Vi kan tillade adgang til VK.com, men forbyde spil, beskeder eller videovisning. Kvaliteten af NGFW afhænger i bund og grund af antallet af applikationer, den kan identificere. Mange mener, at introduktionen af begrebet NGFW blot var et almindeligt marketing-trick, mens virksomheden Palo Alto begyndte sin voldsomme vækst.
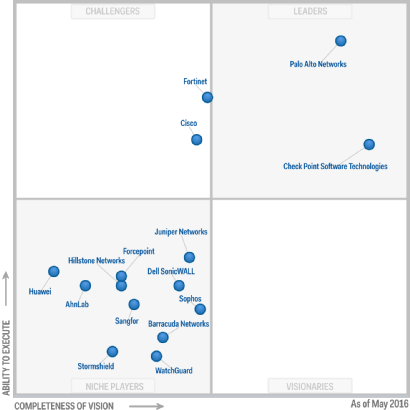
Gartner-magiske kvadrant for NGFW fra maj 2016:
UTM vs NGFW
Et meget almindeligt spørgsmål er, hvad der er bedst? Der er ikke noget entydigt svar, og det kan der ikke være. Især når man tager i betragtning, at næsten alle moderne UTM-løsninger indeholder NGFW-funktionalitet, og de fleste NGFW har funktioner, der er karakteristiske for UTM (antivirus, VPN, anti-bot osv.). Som altid ligger „djævlen i detaljerne“, så det er først og fremmest nødvendigt at afgøre, hvad der præcist er nødvendigt for dig, samt at fastlægge dit budget. På baggrund af disse overvejelser kan du vælge flere muligheder. Og alt bør helt klart testes, uden at man skal stole på markedsføringsmaterialer.
Vi vil i flere artikler forsøge at fortælle om Check Point, hvordan det kan prøves, og hvad man generelt kan teste (næsten al funktionalitet).
Tre enheder af Check Point
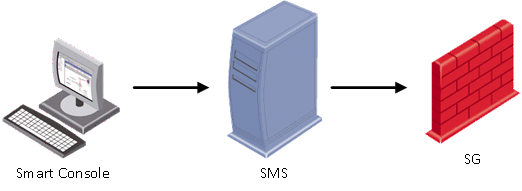
Når du arbejder med Check Point, vil du helt sikkert støde på tre komponenter af dette produkt:
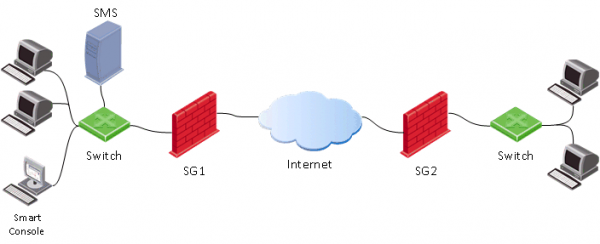
- Security Gateway (SG) — selve sikkerhedsgatewayen, som normalt placeres i netværkets periferi og udfører funktionerne som firewall, strømmende antivirus, anti-bot, IPS osv.
- Security Management Server (SMS) — serveren, der styrer gatewayene. Næsten alle indstillinger på gatewayen (SG) udføres ved hjælp af denne server. SMS kan også fungere som logserver og behandle logfiler med sit indbyggede system til analyse og hændelseskorrelation — Smart Event (en slags SIEM for Check Point), men mere om det senere. SMS bruges til centralt at administrere flere gatewayenheder (antallet af gatewayenheder afhænger af SMS-modellen eller licensen), men du er forpligtet til at bruge den, selvom du kun har én gateway. Det er værd at bemærke, at Check Point var en af de første til at anvende et sådant centralt administrationssystem, som i mange år har været anerkendt som
- Smart Console — klientkonsollen til at oprette forbindelse til administrationsserveren (SMS). Normalt installeres den på administratorens computer. Gennem denne konsol udføres alle ændringer på administrationsserveren, og derefter kan indstillingerne anvendes på sikkerhedsgatewayene (Install Policy).

Check Point-operativsystemet
Når man taler om Check Point-operativsystemet, kan man straks huske tre: IPSO, SPLAT og GAIA.
- IPSO — operativsystemet fra Ipsilon Networks, som tilhørte Nokia. I 2009 købte Check Point denne forretning. Det udvikles ikke længere.
- SPLAT — Check Points egenudviklede system, baseret på RedHat-kernen. Det udvikles ikke længere.
- Gaia — den nuværende operativsystem fra Check Point, som opstod som følge af fusionen mellem IPSO og SPLAT, hvor det bedste fra begge systemer er samlet. Det blev lanceret i 2012 og fortsætter med at blive aktivt udviklet.
Når man taler om Gaia, skal det nævnes, at den nuværende mest udbredte version er R77.30. For nylig blev version R80 lanceret, som adskiller sig væsentligt fra den tidligere (både med hensyn til funktionalitet og administration). Vi vil dedikere et separat indlæg til forskellene mellem dem. Endnu et vigtigt punkt — indtil videre har kun version R77.10 en EFT-certificering, og version R77.30 er under certificering.
Udførelsesmuligheder (Check Point Appliance, Virtuel maskine, OpenServer)
Der er ikke noget overraskende her, ligesom mange andre leverandører har Check Point flere produktmuligheder:
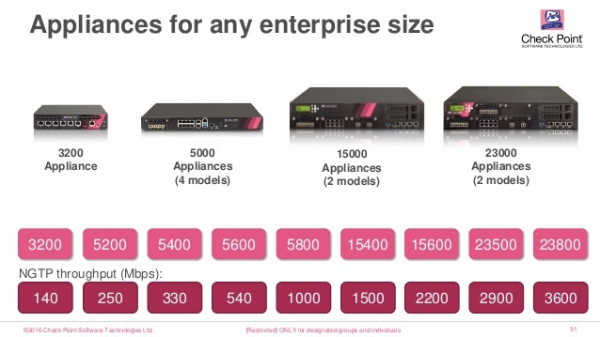
- Appliance — software-hardware-enhed, dvs. deres egen “hardware”. Der findes mange modeller, der adskiller sig i ydelse, funktionalitet og udførelse (der er varianter til industrielle netværk).

- Virtuel Maskine — Check Points virtuelle maskine med OS Gaia. Understøtter hypervisorer som ESXi, Hyper-V, KVM. Licenseres efter antal processorkerner.
- OpenServer — installation af Gaia direkte på serveren som det primære operativsystem (den såkaldte “Bare metal”). Kun bestemt “hardware” understøttes. Der er anbefalinger til denne hardware, som skal overholdes, ellers kan der opstå problemer med drivere, og teknisk support kan nægte at yde service.
Implementeringsmuligheder (Distributed eller Standalone)
Lidt højere diskuterede vi hvad en gateway (SG) og en administrationsserver (SMS) er. Nu vil vi diskutere mulighederne for deres implementering. Der er to grundlæggende metoder:
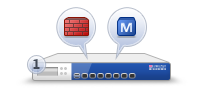
- Standalone (SG+SMS) — variant, hvor både gatewayen og administrationsserveren installeres på én enhed (eller virtuel maskine).

Denne løsning er passende, når du kun har én gateway, som ikke er tungt belastet af brugertrafik. Denne løsning er den mest omkostningseffektive, da der ikke er behov for at købe en administrationsserver (SMS). Men ved alvorlig belastning af gatewayen kan du opleve en "træg" administrationssystem. Derfor er det bedst at konsultere eller endda teste denne løsning, før du vælger et Standalone setup. - Distribueret — administrationsserveren installeres separat fra gatewayen.

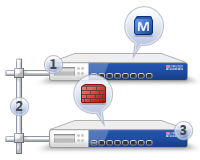
Den optimale løsning med hensyn til bekvemmelighed og ydeevne. Den bruges, når det er nødvendigt at administrere flere gateways, f.eks. en central og filialer. I dette tilfælde kræves det at købe en administrationsserver (SMS), som også kan være i form af en appliance (hardware) eller en virtuel maskine.
Som jeg nævnte tidligere, har Check Point sit eget SIEM-system — Smart Event. Du kan kun bruge det i tilfælde af en distribueret installation.
Driftsmuligheder (Bridge, Routed)
Sikkerhedsgatewayen (SG) kan arbejde i to hovedtilstande:
- Routed — den mest almindelige mulighed. I dette tilfælde bruges gatewayen som en L3-enhed og ruter trafik gennem sig selv, dvs. Check Point er den standard gateway for det beskyttede netværk.
- Bridge — gennemsigtig tilstand. I dette tilfælde installeres gatewayen som en almindelig "bro" og lader trafik passere på det andet niveau (OSI). Denne mulighed anvendes normalt, når der ikke er mulighed (eller ønske) om at ændre den eksisterende infrastruktur. Du vil næsten ikke skulle ændre netværkstopologien og behøver ikke at tænke på at ændre IP-adresseringen.
Det skal bemærkes, at der i Bridge-tilstand er nogle begrænsninger i funktionalitet, derfor anbefaler vi som integrator til alle vores kunder at bruge netop Routed-tilstand, selvfølgelig hvis det er muligt.
Software blades (Check Point Software Blades)
Vi har nået en af de vigtigste emner ved Check Point, som vækker flest spørgsmål hos kunderne. Hvad er disse "software blades"? Blades refererer til bestemte funktioner i Check Point.
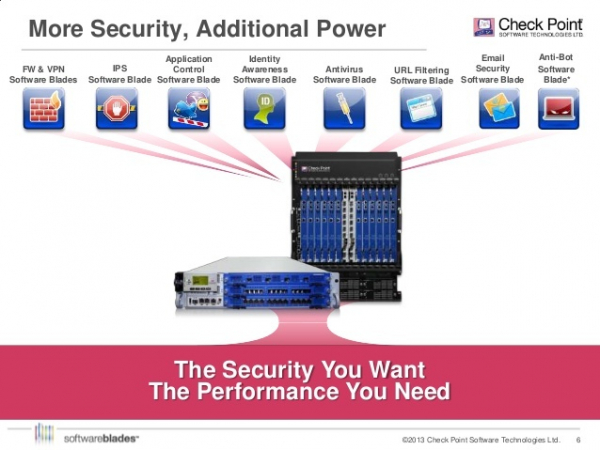
Disse funktioner kan aktiveres eller deaktiveres alt efter behov. Der er blades, der kun aktiveres på gatewayen (Network Security) og kun på administrationsserveren (Management). Nedenfor er billeder af begge tilfælde:
1) Til Network Security (gateway funktionalitet)
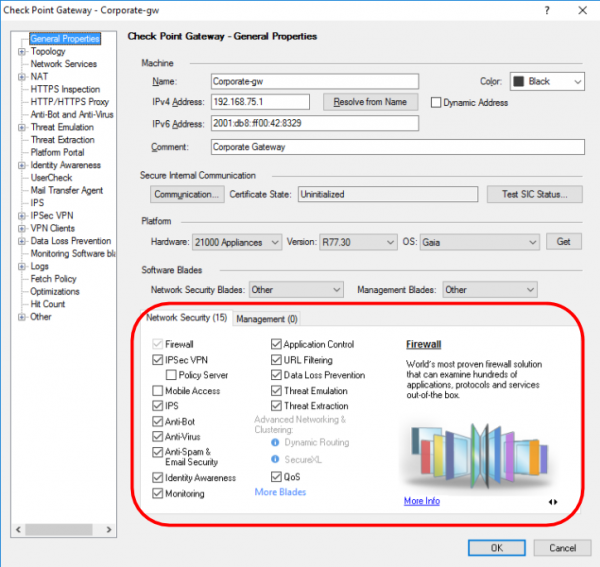
Lad os kort beskrive det, da hver blade fortjener sin egen artikel.
- Firewall — funktionalitet af en firewall;
- IPSec VPN — opbygning af private virtuelle netværk;
- Mobile Access — fjernadgang fra mobile enheder;
- IPS — system til indtrængningsforebyggelse;
- Anti-Bot — beskyttelse mod botnet;
- AntiVirus — strømmende antivirus;
- AntiSpam & Email Security — beskyttelse af virksomhedens e-mail;
- Identity Awareness — integration med Active Directory;
- Monitoring — overvågning af næsten alle gateway-parametre (load, båndbredde, VPN status osv.)
- Application Control — firewall på applikationsniveau (NGFW funktionalitet);
- URL Filtering — web-sikkerhed (+proxy funktionalitet);
- Data Loss Prevention — beskyttelse mod datalækager (DLP);
- Threat Emulation — sandkasse teknologi (SandBox);
- Threat Extraction — filrensningsteknologi;
- QoS — trafikprioritering.
Inden for et par artikler vil vi grundigt gennemgå blades Threat Emulation og Threat Extraction, jeg er sikker på, det bliver interessant.
2) Til Management (styringsservers funktionalitet)
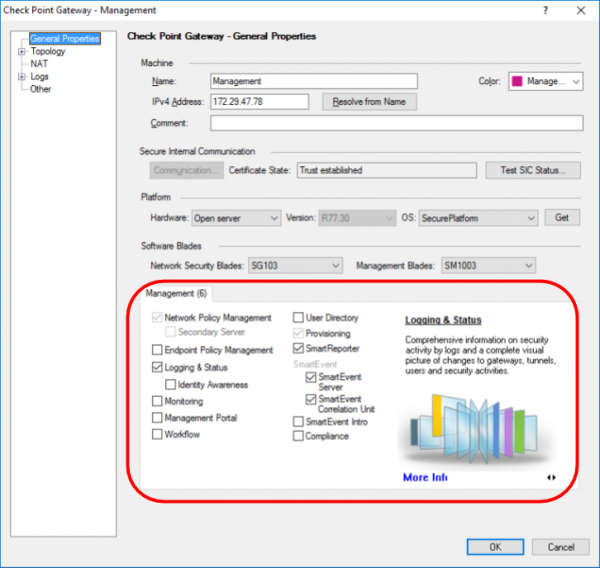
- Network Policy Management — centraliseret administration af politikker;
- Endpoint Policy Management — centraliseret administration af Check Point-agenter (ja, Check Point producerer løsninger til både netværksbeskyttelse og beskyttelse af arbejdsstationer (PC'er) og smartphones);
- Logging & Status — centraliseret indsamling og behandling af logfiler;
- Management Portal — administrationssikkerhed fra browseren;
- Workflow — kontrol over ændring af politikker, revisionsspor for ændringer osv.;
- User Directory — integration med LDAP;
- Provisioning — automatisering af gateway administration;
- Smart Reporter — rapporteringssystem;
- Smart Event — analyse og korrelation af hændelser (SIEM);
- Compliance — automatisk kontrol af indstillinger og udstedelse af anbefalinger.
Vi vil ikke gå i detaljer med licensering nu, for ikke at udvide artiklen og forvirre læseren. Det er sandsynligt, at vi vil tage det i et separat indlæg.
Arkitekturens blades tillader kun at bruge de virkelig nødvendige funktioner, hvilket påvirker løsningens budget og den samlede enhedsydelse. Det er logisk, at jo flere blades du aktiverer, jo mindre trafik kan "køres igennem." Derfor medfølger der en tabel med ydeevne for hver model fra Check Point (for eksempel de tekniske specifikationer for modellen 5400):
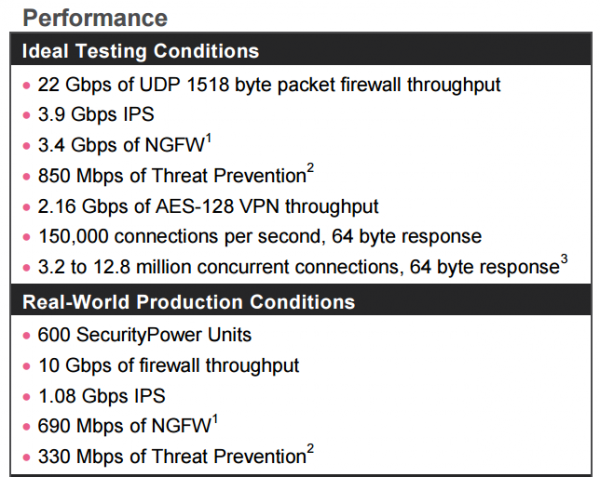
Som du kan se, er der her anført to kategorier af tests: på syntetisk trafik og på reel — blandet. Generelt er Check Point simpelthen nødt til at offentliggøre syntetiske tests, fordi nogle leverandører bruger sådanne tests som referencer uden at undersøge præstationen af deres løsninger på reel trafik (eller de skjuler bevidst sådanne data på grund af deres utilfredsstillende resultater).
I hver type test kan man bemærke flere varianter:
- test kun for Firewall;
- test Firewall+IPS;
- test Firewall+IPS+NGFW (Applikationskontrol);
- test Firewall+Applikationskontrol+URL-filtrering+IPS+Antivirus+Anti-Bot+SandBlast (sandkasse)
Vær opmærksom på disse parametre, når du vælger din løsning, eller kontakt os for .
Jeg mener, vi kan afslutte denne introduktionsartikel om Check Point-teknologier. Derefter vil vi se på, hvordan vi kan teste Check Point og hvordan vi kan bekæmpe moderne trusler mod informationssikkerhed (virus, phishing, ransomware, zero-day).
P.S. En vigtig detalje. På trods af den udenlandske (israelske) oprindelse har løsningen certificering i Rusland fra tilsynsmyndighederne, hvilket automatisk legaliserer deres tilstedeværelse i statslige institutioner (kommentar af ).
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Hvilke UTM/NGFW midler bruger du?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubicon
Ideco
OpenSource løsning
Andet
134 brugere stemte. 78 brugere undlod at stemme.
Kilde: habr.com
