

Hvis man ser på konfigurationen af enhver firewall, vil vi sandsynligvis se et væld af IP-adresser, porte, protokoller og undernet. Sådan implementeres politikker for netværkssikkerhed klassisk for brugernes adgang til ressourcer. Først prøver man at holde orden i konfigurationen, men derefter begynder medarbejdere at flytte fra afdeling til afdeling, servere at formere sig og ændre deres roller, der opstår adgang til forskellige projekter, hvor de normalt ikke måtte have adgang, og der opstår hundrede ukendte stier.
Om nogle regler, hvis man er heldig, er der skrevet kommentarer som "Badet om at få det gjort af Vasja" eller "Dette er en passage i DMZ". Netværksadministratoren forlader firmaet, og alt bliver helt uforståeligt. Så beslutter nogen at rydde op i konfigurationen fra Vasja, og SAP falder, fordi Vasja engang bad om denne adgang til at arbejde med produktions-SAP.
I dag vil jeg tale om VMware NSX-løsningen, som hjælper med præcist at anvende politikker for netværksinteraktion og sikkerhed uden kaos i firewallkonfigurationerne. Jeg vil vise, hvilke nye funktioner der er kommet i forhold til det, der tidligere var tilgængeligt hos VMware på dette område.
VMware NSX er en platform til virtualisering og sikring af netværkstjenester. NSX løser opgaver i forbindelse med routing, switching, belastningsbalancering, firewall og kan en masse andet spændende.
NSX er efterfølgeren til VMware's eget produkt vCloud Networking and Security (vCNS) og det opkøbte Nicira NVP.
Fra vCNS til NSX
Tidligere havde kunden i skyen bygget på VMware vCloud en separat virtuel maskine, vCNS vShield Edge. Den fungerede som en grænsegateway, hvor man kunne konfigurere mange netværksfunktioner: NAT, DHCP, Firewall, VPN, belastningsbalancer og mere. vShield Edge begrænsede interaktionen med den virtuelle maskine mod omverdenen i henhold til de regler, der var beskrevet i firewall og NAT. Inden for netværket kunne de virtuelle maskiner kommunikere frit med hinanden inden for undernettene. Hvis man virkelig ønsker at separere og styre trafikken, kan man oprette et separat netværk til forskellige dele af applikationerne (forskellige virtuelle maskiner) og angive de relevante regler for deres netværksinteraktion i firewallen. Men det er langvarigt, kompliceret og ikke interessant, især når man har flere dusin virtuelle maskiner.
I NSX har VMware implementeret konceptet for mikrosegregering ved hjælp af en distribueret firewall, der er indbygget i hypervisorens kerne. I den defineres sikkerheds- og netværkspolitikker ikke kun for IP- og MAC-adresser, men også for andre objekter: virtuelle maskiner, applikationer. Hvis NSX implementeres inden for organisationen, kan sådanne objekter være brugere eller brugergrupper fra Active Directory. Hver sådan objekt bliver til en mikrosegregering i sin egen sikkerhedskontekst, i det ønskede subnet, med sin hyggelige DMZ :);
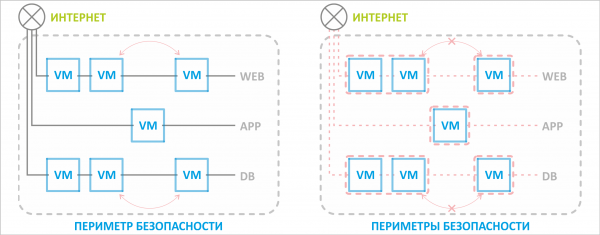
Tidligere var sikkerhedsperimeteren én for hele ressourcestakken, beskyttet af en grænsekommutator, men med NSX kan man adskille en enkelt virtuel maskine fra unødvendige interaktioner, selv inden for samme netværk.
Sikkerheds- og netværkspolitikkerne tilpasses, hvis objektet flytter til et andet netværk. For eksempel, hvis vi flytter en database-maskine til et andet netværkssegment eller endda til et andet tilknyttet virtuelt datacenter, vil de regler, der er defineret for denne virtuelle maskine, fortsætte med at gælde uanset dens nye placering. Applikationsserveren vil stadig kunne interagere med databasen.
Den gamle grænsegateway vCNS vShield Edge er blevet afløst af NSX Edge. Den har hele det velkendte udvalg fra den gamle Edge plus flere nye nyttige funktioner. Mere om dette vil blive diskuteret nedenfor.
Hvad er nyt i NSX Edge?
Funktionaliteten af NSX Edge afhænger af af NSX. Der findes fem udgaver: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Alt det nye og interessante kan kun ses fra Advanced og frem. Inklusive den nye grænseflade, som indtil den fulde overgang til vCloud på HTML5 (VMware lover sommeren 2019) åbnes i et nyt faneblad.
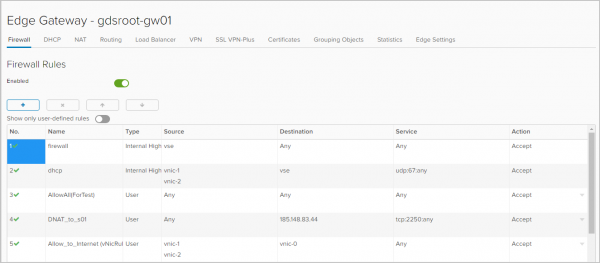
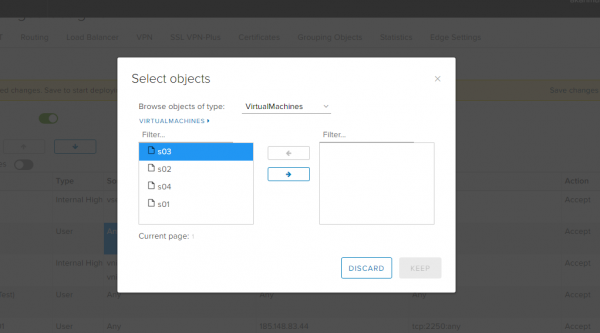
Firewall. Som objekter, som reglerne gælder for, kan man vælge IP-adresser, netværk, gateway-interface og virtuelle maskiner.
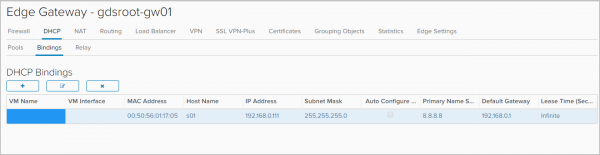
DHCP. Udover indstillingen af IP-adresseområder, der automatisk vil blive tildelt virtuelle maskiner i dette netværk, er funktionerne i NSX Edge blevet udvidet med Binding og Relay.
In the tab Bindings du kan knytte MAC-adressen til en virtuel maskine til en IP-adresse for at sikre, at IP-adressen ikke ændres. Det vigtigste er, at denne IP-adresse ikke er en del af DHCP Pool.
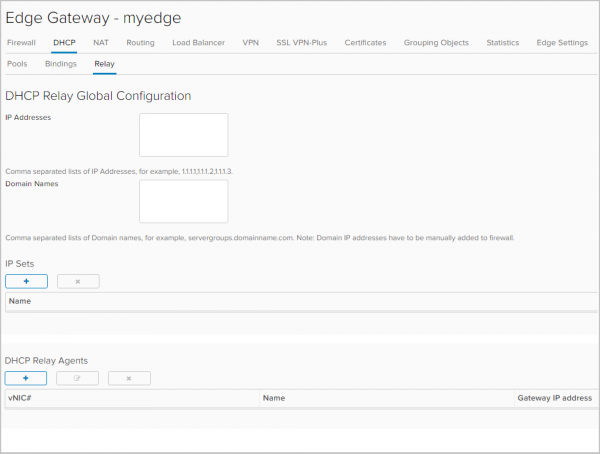
In the tab Relay DHCP-beskeder bliver konfigureret til at blive retransmitteret til DHCP-servere, der ligger uden for din organisation i vCloud Director, herunder DHCP-servere i den fysiske infrastruktur.
Routing. I vShield Edge kunne man kun konfigurere statisk routing. Her er der nu blevet introduceret dynamisk routing med understøttelse af OSPF- og BGP-protokoller. Der er også blevet tilgængelige indstillinger for ECMP (Active-active), hvilket muliggør failover i en 'aktiv-aktiv' konfiguration til fysiske routere.
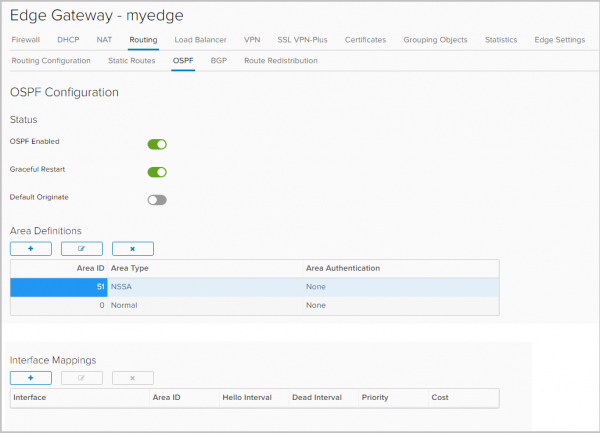
Konfiguration af OSPF.
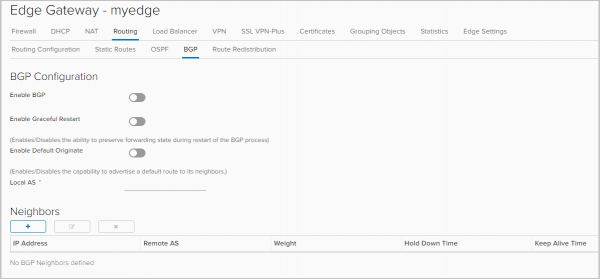
BGP opsætning
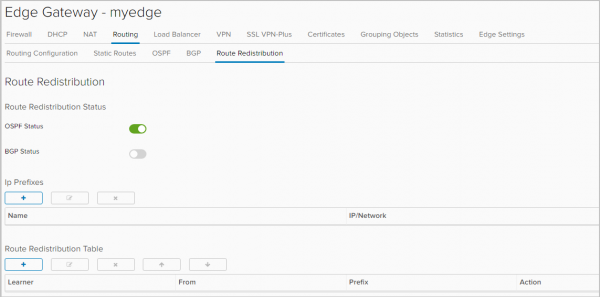
En anden nyhed er konfigurationen af rutenedtagning mellem forskellige protokoller,
rutenedtagning (route redistribution).
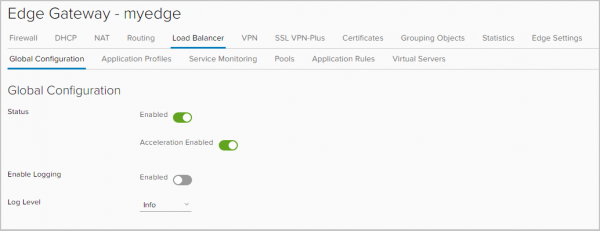
L4/L7 Load Balancer. Der er nu X-Forwarded-For til HTTPs-headeren. Uden det har alle klaget. For eksempel, hvis du har en hjemmeside, som du balancerer. Uden at sende denne header, fungerer alt, men i statistik for webserveren så du ikke IP-adresserne på besøgende, men IP-adressen på balanceringssystemet. Nu fungerer det korrekt.
Desuden kan der nu tilføjes scripts i fanen Application Rules, som vil styre trafikbalanceringen direkte.
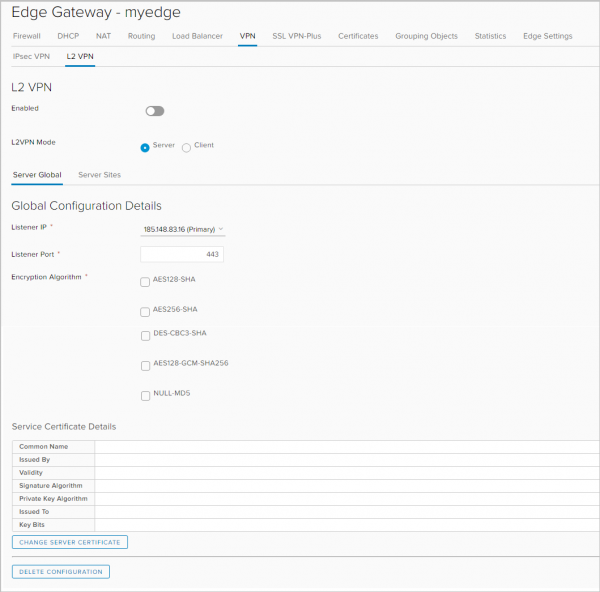
VPN. Udover IPSec VPN understøtter NSX Edge:
- L2 VPN, der gør det muligt at udvide netværk mellem geografisk adskilte lokationer. En sådan VPN er nødvendig, f.eks. for at sikre, at en virtuel maskine forbliver i den samme subnet og bevarer sin IP-adresse, når den flyttes til en anden lokation.
- SSL VPN Plus, som gør det muligt for brugere at oprette forbindelse til virksomhedens netværk på afstand. Denne funktion var tilgængelig på vSphere-niveau, men for vCloud Director er det en nyhed.
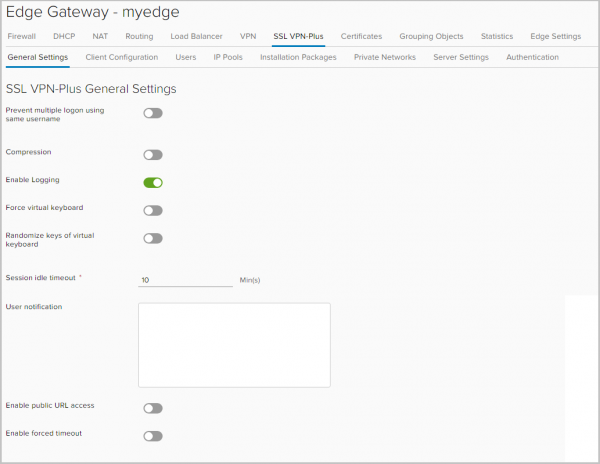
SSL-certifikater. På NSX Edge kan der nu installeres certifikater. Dette bringer os tilbage til spørgsmålet om, hvem der havde brug for en balancer uden certifikat til https.
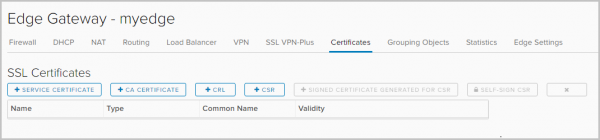
Gruppering af objekter (Grouping Objects). I denne fane defineres der grupper af objekter, for hvilke forskellige netværksinteraktionsregler vil gælde, f.eks. firewallregler.
Disse objekter kan være IP- og MAC-adresser.
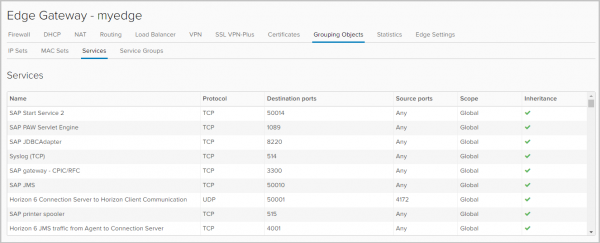
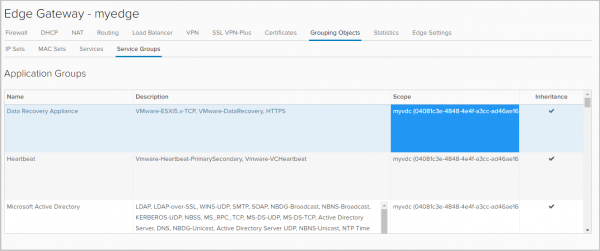
Her er der også en liste over tjenester (kombination af protokol-port) og applikationer, som kan anvendes ved oprettelsen af firewallregler. Nye tjenester og applikationer kan kun tilføjes af en administrator af vCD-portalen.
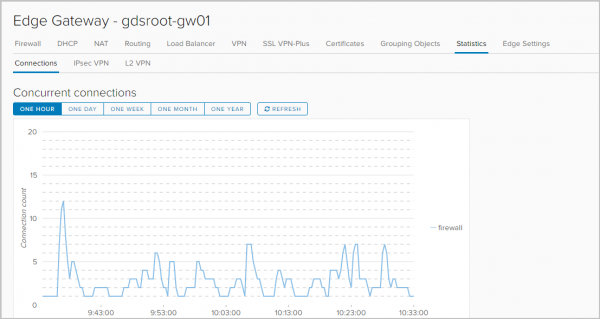
Statistik. Statistik over forbindelser: trafik, der passerer gennem gatewayen, firewallen og balanceringssystemet.
Status og statistik for hver tunnel i IPSEC VPN og L2 VPN.
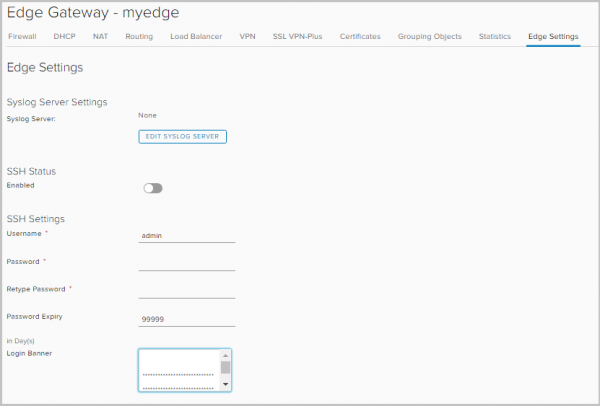
Logging. I indstillingerne for Edge kan du angive en server til logføring. Logning fungerer for DNAT/SNAT, DHCP, firewall, routing, belastningsfordeler, IPsec VPN, SSL VPN Plus.
Der er følgende typer af underretninger tilgængelige for hver objekt/tjeneste:
— Debug
— Advarsel
— Kritisk
— Fejl
— Varsel
— Information
Størrelser af NSX Edge
Afhængigt af de opgaver, der skal løses og VMware's volumener,
kan der oprettes NSX Edge i følgende størrelser: NSX Edge
(Compact)
(Large)
(Compact)
(Quad-Large)
(Compact)
(X-Large)
(Compact)
512MB
vCPU
1
2
4
6
Hukommelse
8GB
1GB
1GB
4.5GB + 4GB
Disk
8GB
8GB
8GB
Anvendelse
Én
applikation, test
Lille
datacenter
eller medium
Belastet
datacenter
firewall
Belastningsfordeling
på L7 niveau
Nedenfor i tabellen – arbejdsmetrikker for netværkstjenester afhængigt af størrelsen af NSX Edge.
Subinterfaces (Trunk)
(Compact)
(Large)
(Compact)
(Quad-Large)
(Compact)
(X-Large)
(Compact)
512MB
Interfaces
10
10
10
10
NAT-regler
200
200
200
200
ARP-poster
2,048
4,096
4,096
8,192
Indtil overskrivning
FW-regler
1,024
2,048
2,048
2,048
FW-ydeevne
2000
2000
2000
2000
3Gbps
9.7Gbps
DHCP-puljer
DHCP-puljer
DHCP-puljer
ECMP-stier
20,000
20,000
20,000
20,000
Statisk ruter
8
8
8
8
LB-puljer
2,048
2,048
2,048
2,048
LB virtuelle servere
64
64
64
1,024
LB Server / Pulje
64
64
64
1,024
LB sundhedstjek
32
32
32
32
LB applikationsregler
320
320
320
3,072
L2VPN-klienter Hub til Spoke
4,096
4,096
4,096
4,096
L2VPN-netværk per klient/server
5
5
5
5
IPSec-tunneler
200
200
200
200
SSLVPN-tunneler
512
1,600
4,096
6,000
SSLVPN private netværk
50
100
100
1,000
Samtidige sessioner
16
16
16
16
Sessioner/sekund
64,000
1,000,000
1,000,000
1,000,000
LB-gennemstrømning L7 Proxy)
8,000
50,000
50,000
50,000
2.2Gbps
LB-gennemstrømning L4-mode)
LB-gennemstrømning L4-mode)
9.7Gbps
6Gbps
LB-forbindelser/s (L7 Proxy)
LB-forbindelser/s (L7 Proxy)
LB-forbindelser/s (L7 Proxy)
LB samtidige forbindelser (L7 Proxy)
46,000
50,000
50,000
LB-forbindelser/s (L4-mode)
8,000
60,000
60,000
LB samtidige forbindelser (L4-mode)
50,000
50,000
50,000
BGP-ruter
600,000
1,000,000
1,000,000
BGP-naboer
20,000
50,000
250,000
250,000
BGP-ruter redistribueret
10
20
100
100
Ingen grænse
OSPF-ruter
OSPF-ruter
OSPF-ruter
OSPF-ruter
OSPF LSA-poster Max 750 Type-1
20,000
50,000
100,000
100,000
OSPF-naboer
20,000
50,000
100,000
100,000
OSPF-ruter redistribueret
10
20
40
40
Samlede ruter
2000
5000
20,000
20,000
Det fremgår af tabellen, at det anbefales at organisere belastningsfordeling på NSX Edge for produktionsscenarier, kun fra størrelsen Large.
20,000
50,000
250,000
250,000
→
Det er alt for i dag. I de næste dele vil jeg gennemgå konfigurationen af hver netværkstjeneste på NSX Edge grundigt.
🥇VMware NSX til de mindste. Del 1 | ProHoster
Kilde: habr.com
