

Det er usandsynligt, at nogen vil argumentere imod, at processorer er ret komplekse løsninger, der simpelthen ikke kan fungere uden selvdiagnose og komplekse kontrolmidler, både under fremstillingsprocessen og i driftsfasen. Udviklerne er tvunget til at have ’guddommelige’ værktøjer for at være helt sikre på produktets egnethed. Disse værktøjer forsvinder dog ikke. Fremover kan alle disse diagnoseværktøjer i processoren tjene gode formål i form af teknologier til fjernovervågning som Intel AMT, men de kan også potentielt blive en bagdør for efterretningstjenester eller ondsindede aktører, hvilket for brugeren ofte er det samme.
Som du måske husker, opdagede specialister fra Positive Technologies i maj 2016, at Intel Management Engine 11-modulet, der implementerer AMT-teknologien i systemhubben (PCH), gennemgik betydelige ændringer og blev sårbart over for angreb fra angribere. Indtil version IME 11 var modulet baseret på en unik arkitektur og udgjorde ikke nogen særlig fare uden særlig dokumentation, men det kan åbne adgangen til data i PC'ens hukommelse. Fra version IME 11 blev modulet x86-kompatibelt og tilgængeligt for bredere masser (mere om sårbarheden INTEL-SA-00086 her og længere fremme i links). Desuden viste en års forskning en forbindelse mellem IME og National Security Agency's overvågningsprogram i USA. Yderligere undersøgelser af IME førte til opdagelsen af endnu en potentiel 'bagdør' i kontrolsystemer og processorer fra Intel, som blev præsenteret af specialisterne Maxim Goryachy og Mark Ermolov fra Positive Technologies på Black Hat-konferencen i Singapore i går.
I systemhubben PCH og i Intel-processorer er der blevet opdaget en multifunktionel signalanalyseværktøj VISA (Intel Visualization of Internal Signals Architecture). Mere præcist er VISA også et Intel værktøj til at teste processorer for fejl. Dokumentationen til enheden er ikke offentligt tilgængelig, men det betyder ikke, at den ikke eksisterer. Undersøgelsen af VISA har afsløret, at en analysator, der oprindeligt er deaktiveret ved fabrikken, kan aktiveres af en angriber og vil give adgang både til information i PC'ens hukommelse samt til signalsekvenser fra periferiudstyr. Der er faktisk fundet flere måder at aktivere VISA på.
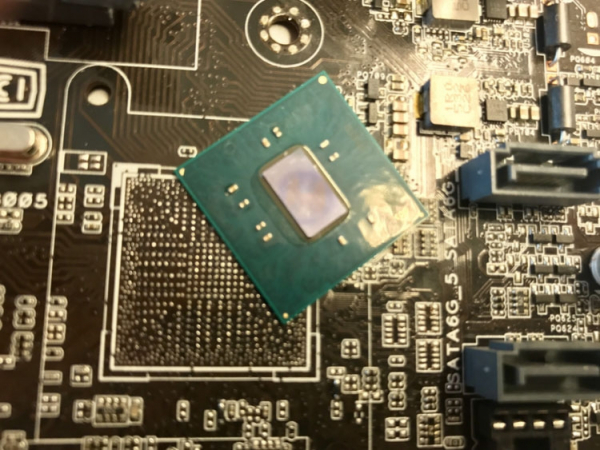
At aktivere VISA og få adgang til webkameraer lykkedes på et almindeligt bundkort. Der krævedes ikke noget specielt udstyr til dette. Dette og et andet eksempel blev demonstreret af eksperterne fra Positive Technologies under deres præsentation på Black Hat. Ingen forbinder direkte VISA med NSA (indtil videre) undtagen naturligvis konspirationsfolk. Men hvis der er en undocumented mulighed for at aktivere en signalanalysator i ethvert system baseret på Intel, så bliver den helt sikkert aktiveret et sted.
Kilde: 3dnews.ru
