

I 2008 havde jeg mulighed for at besøge et IT-firma. I hver ansat kunne man mærke en form for usund spænding. Årsagen var simpel: mobiltelefoner — i kassen ved indgangen til kontoret, bag ryggen en kamera, 2 store ekstra "vagter" kameraer i kontoret og kontrolsoftware med keylogger. Og ja, det er ikke det firma, der udviklede SORM eller livsunderstøttende systemer til fly, men blot en udvikler af applikationsbaseret forretningssoftware, som nu er blevet overtaget, knust og ikke længere eksisterer (hvilket virker logisk). Hvis du nu strækkede dig og tænker, at der i dit kontor med hængekøjer og M&M's i skåle ikke findes noget sådant, kan du tage fejl — bare på 11 år har kontrollen lært at være usynlig og korrekt, uden diskussioner om besøgte websites og downloadede film.
Så kan man ikke klare sig uden alt dette, hvad med tillid, loyalitet, tro på folk? Du vil ikke tro det, men der findes lige så mange firmaer uden sikkerhedsforanstaltninger. Men medarbejderne formår at lave fejl der, ganske enkelt fordi den menneskelige faktor kan ødelægge verdener, for ikke at tale om dit firma. Så hvor kan dine medarbejdere lave ballade?
Dette er ikke et særlig seriøst indlæg, som kun har to funktioner: at lysne arbejdet lidt og minde om de grundlæggende ting ved sikkerhed, som ofte bliver glemt. Åh, og at minde om — er sådan en software ikke en grænse for sikkerhed? 🙂
Lad os gå i tilfældig rækkefølge!
Adgangskoder, adgangskoder, adgangskoder…
Når man taler om dem, kan man mærke en bølge af forargelse: hvordan kan det være, vi har sagt det til verden så mange gange, og alligevel er der ikke sket noget! I firmaer på alle niveauer, fra selvstændige til multinationale virksomheder, er det et meget ømt punkt. Nogle gange får jeg følelsen af, at hvis de i morgen byggede en ægte Dødsstjerne, ville admin-panelet have noget som admin/admin. Så hvad kan man forvente fra almindelige brugere, for hvem deres egen side på VKontakte er meget mere værdifuld end den virksomheds konto? Her er punkterne, der skal tjekkes:
- At skrive passwords på papir, på bagsiden af tastaturet, på skærmen, under tastaturet, på et klistermærke under musen (smart!) — medarbejdere skal aldrig gøre dette. Ikke fordi en frygtelig hacker vil komme ind og downloade hele 1C til en USB-stik i løbet af frokosten, men fordi der kan være en skuffet Sasha på kontoret, der er ved at opsige sin stilling og vil skabe problemer eller tage information med sig til sidst. Hvorfor ikke gøre det under frokosten?
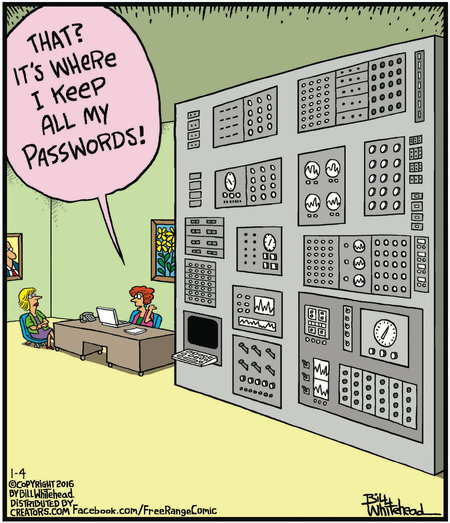
Dette? Denne ting opbevarer alle mine passwords
- At indstille enkle passwords til login på PC og arbejdsprogrammer. Fødselsdage, qwerty123 og endda asdf — disse kombinationer hører hjemme i vittigheder og ikke i virksomhedens sikkerhedssystem. Sæt krav til passwords og deres længde, og angiv hvor ofte de skal ændres.
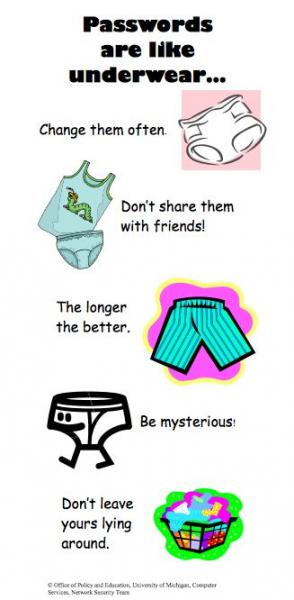
Et password er ligesom undertøj: skift det ofte, del det ikke med dine venner, længden er vigtigere, vær gådefuld, og lad det ikke ligge overalt
- Vendorens standardadgangskoder til programmer er problematiske, fordi næsten alle medarbejdere hos leverandøren kender dem, og hvis du har med et websystem i skyen at gøre, er det ikke svært for nogen at få adgang til data. Især ikke, hvis din netværkssikkerhed kun er på niveau med "ikke træk stikket ud".
- Forklar medarbejderne, at en adgangskodehint i operativsystemet ikke bør se ud som "min fødselsdag", "datterens navn", "Gvoz-dika-78545-ap#1! på engelsk" eller "qwerty plus one og nul".
Min kat giver mig fantastiske passwords! Den går bare rundt på mit tastatur
Fysisk adgang til personlige sager
Hvordan er adgangen til regnskabs- og personale-dokumentation i jeres virksomhed organiseret (for eksempel til medarbejdernes sager)? Lad mig gætte: Hvis det er en lille virksomhed, er det i bogholderiet eller i chefens kontor i mapper på hylderne eller i skabet; hvis det er en stor virksomhed — i HR-afdelingen på reolerne. Men hvis det er meget stort, er det sandsynligvis helt korrekt: et separat kontor eller blok med en magnetnøgle, som kun enkelte medarbejdere har adgang til, og for at komme ind skal man ringe til en af dem og gå ind i dette område i deres nærvær. Der er ikke noget svært i at lave sådan en beskyttelse i enhver virksomhed eller i det mindste lære ikke at skrive adgangskoden til kontorets pengeskab med kridt på døren eller væggen (alt er baseret på virkelige hændelser, lad være med at grine).
Hvorfor er dette vigtigt? For det første har ansatte en patologisk trang til at finde ud af det mest hemmelige om hinanden: civilstand, løn, medicinske diagnoser, uddannelse osv. Dette er en form for kompromitterende materiale i det kontorholdige konkurrenceforhold. Og de konflikter, der opstår, når designer Peter finder ud af, at han får 20.000 mindre end designer Alice, er bestemt ikke til din fordel. For det andet kan medarbejdere der få adgang til virksomhedens finansielle oplysninger (balance, årsrapporter, kontrakter). For det tredje kan noget simpelthen blive tabt, ødelagt eller stjålet for at dække spor i sin egen arbejdshistorik.
Lager, hvor det for nogen er tab, for andre er det en skat
Hvis du har et lager, kan du være sikker på, at du før eller senere vil støde på lovovertrædere – sådan er menneskets psykologi, når de ser et stort mængde produkter og hårdnakket tror, at det at tage lidt fra meget ikke er tyveri, men omfordeling. Enheden af dette gods kan koste 200.000, 300.000 eller flere millioner. Desværre kan intet stoppe tyveri undtagen pedantisk og total kontrol og regnskab: kameraer, modtagelse og afskrivning via stregkoder, automatisering af lagerregnskab (for eksempel i vores lagerregnskab er organiseret på en sådan måde, at manageren og lederen kan se varernes bevægelser i realtid). Lagerregnskab er organiseret på en sådan måde, at manageren og lederen kan se varernes bevægelser i realtid.
Derfor skal du bevæbne dit lager til tænderne, sikre fysisk sikkerhed mod eksterne fjender og fuld sikkerhed – mod interne. Medarbejdere i transport, logistik og lager skal klart forstå, at der er kontrol, det virker, og hvis der sker noget, så straffer de sig selv.
*hold fingrene væk fra infrastrukturen
Hvis historien om serverrummet og rengøringsdamen allerede har overlevet sig selv og længe har vandret ind i anekdoter fra andre brancher (for eksempel har der været lignende historier om mystiske afbrydelser af respiratorer i samme stue), så forbliver resten en realitet. Netværks- og IT-sikkerheden i virksomheder i små og mellemstore virksomheder lader meget tilbage at ønske, og det afhænger ofte ikke af, om du har din egen IT-specialist eller en ansat. Den sidste klarer sig ofte bedre.
Så hvad er medarbejderne i stand til her?
- Det mest uskyldige og søde er at gå ind i serverrummet, rykke lidt i kablerne, kigge rundt, spilde te, gøre lidt rod eller selv prøve at justere noget. Især er dette et problem blandt "sikre og avancerede brugere", som heroisk får deres kollegaer til at slukke antivirusprogrammerne og omgå beskyttelsen på deres pc'er og er overbeviste om, at de er fødte guder i serverrummet. Kort sagt, autoriseret begrænset adgang er alt, hvad du behøver.
- Tyveri af udstyr og udskiftning af komponenter. Elsker du dit firma og har installeret kraftfulde grafikkort, så faktureringssystemet, CRM og alt andet fungerer optimalt? Fantastisk! Men snedige fyre (og nogle gange piger) vil nemt erstatte dem med deres egne hjemme, mens de spiller spil på den nye kontormodel - halvdelen af verden vil ikke opdage det. Samme historie med tastaturer, mus, kølere, UPS'er og alt det, der kan udskiftes inden for den fysiske konfiguration. Resultatet er, at du risikerer at beskadige ejendom, at den forsvinder helt og samtidig ikke får den ønskede hastighed og kvalitet i arbejdet med informationssystemer og applikationer. Et overvågningssystem (ITSM-system) med konfigurationskontrol redder dig, og det skal komme med en ubestikkelig og principfast systemadministrator.
Måske vil du lede efter et bedre sikkerhedssystem? Jeg er ikke sikker på, at dette skilt er tilstrækkeligt.
- Brug af dine egne modemmer, adgangspunkter eller delte Wi-Fi-netværk gør adgangen til filer mindre sikker og praktisk talt ukontrolleret, hvilket kan udnyttes af angribere (herunder medarbejdere i pagt med dem). Og for øvrigt er chancen for, at en medarbejder "med sit eget internet" vil bruge arbejdstiden på YouTube, humoristiske hjemmesider og sociale medier, meget højere.
- Fælles adgangskoder og login til systemadministrationen af webstedet, CMS, applikationssoftware - det er skræmmende ting, der kan forvandle en uheldig eller ondskabsfuld medarbejder til en ubarmhjertig hævner. Hvis du har 5 personer fra samme subnetværk, der logger ind med den samme login/password for at hænge et banner, kontrollere reklamelinks og metrikker, rette layouter og uploade opdateringer, vil du aldrig kunne gætte, hvem af dem der ved et uheld forvandlede CSS til græskar. Derfor: forskellige login, forskellige koder, logføring af handlinger og adskillelse af adgangsrettigheder.
- Er der noget at sige om ulovlig software, som medarbejdere trækker med hjem på deres PC'er for at redigere et par billeder i arbejdstiden eller lave noget, der er meget hobbyagtigt. Har I ikke hørt om kontrolafdelingen "K" i GUVD? Så kommer den til jer!
- Antivirusprogrammet skal fungere. Ja, nogle af dem kan bremse PC'ens ydeevne, irritere og overhovedet virke som et tegn på feghed, men det er bedre at forebygge end senere at betale for nedetid i arbejdet eller, værre endnu, stjålne data.
- Advarsler fra operativsystemet om faren ved installation af applikationer bør ikke ignoreres. I dag tager det kun sekunder og minutter at downloade noget til arbejde. For eksempel Direct.Commander eller AdWords-editoren, en eller anden SEO-parser osv. Hvis det er mere eller mindre klart med Yandex- og Google-produkter, kan en ny picresizer, en gratis virusrens, en videoredigerer med tre effekter, screenshots, optagere af Skype osv. forårsage skade på såvel en enkelt PC som hele firmaets netværk. Lær brugerne at læse, hvad computeren ønsker fra dem, inden de ringer til systemadministratoren og siger, at "alt er gået i stykker". I nogle firmaer løses spørgsmålet enkelt: mange nyttige værktøjer, der er downloadet, ligger på et netværksdrev, hvor der også er en liste over gode online-løsninger.
- BYOD-politikken eller derimod politikken for brug af arbejdsudstyr uden for kontoret er en meget alvorlig sikkerhedsmæssig udfordring. I dette tilfælde har familie, venner, børn, offentlige usikre netværk og andre adgang til teknologien. Det er en ren russisk roulette — man kan gå godt i fem år, men man kan også miste eller beskadige alle dokumenter og vigtige filer. Desuden, hvis en medarbejder har onde intentioner, er det reelt lige så let at overføre data fra "flydende" udstyr som at sende to bytes. Man skal også huske, at medarbejdere ofte overfører filer mellem deres personlige computere, hvilket igen kan skabe sikkerhedsmæssige huller.
- At blokere enheder, når man er fraværende, er en god vane både i erhvervslivet og privat. Det beskytter mod nysgerrige kolleger, bekendte og gerningsmænd på offentlige steder. Det kan være svært at gewon til, men ét sted, jeg har arbejdet, havde en fremragende erfaring: kollegerne gik hen til en uaflåst PC, og hele skærmen blev fyldt med Paint med teksten "Lås computeren!" og noget blev ændret i arbejdet, for eksempel blev den seneste opdatering fjernet eller den sidste registrerede fejl slettet (det var et testteam). Det var strengt, men 1-2 gange var nok, selv for de mest træge. Selvom jeg har en fornemmelse af, at ikke-IT-folk måske ikke forstår denne form for humor.
- Men den største synd hviler selvfølgelig på systemadministratoren og ledelsen – i tilfælde af at de kategorisk ikke bruger systemer til overvågning af trafik, udstyr, licenser osv.
Dette er selvfølgelig grundlaget, fordi IT-infrastruktur er det sted, hvor jo længere ind i skoven, desto flere træer. Og dette grundlag skal være til stede for alle, og ikke erstattes med udsagn som "vi stoler på hinanden", "vi er en familie", "nej, hvem har brug for det" – desværre er det kun midlertidigt.
Det er internettet, skat, her kan folk vide meget om dig.
Sikker omgang med internettet bør indføres i skoleundervisningen i livsreddende førstehjælp — og det handler slet ikke om de metoder, vi bliver konfronteret med udefra. Det handler faktisk om at kunne skelne mellem links, forstå hvor phishing er, og hvor svindel er, ikke åbne vedhæftede filer fra ukendte adresser med emnet "Sammenligningsakt", uden at forstå det osv. Selvom det ser ud til, at skolebørn allerede har mestret alt dette, så har medarbejderne ikke. Der er mange tricks og fejl, der kan sætte hele virksomheden i fare på én gang.
- Sociale netværk er en del af internettet, som ikke hører hjemme på arbejdspladsen, men at blokere dem på virksomhedsniveau i 2019 er en upopulær og demotiverende foranstaltning. Derfor er det vigtigt blot at informere alle medarbejdere om, hvordan man kontrollerer illegale links, fortælle om typer af svindel og minde dem om at arbejde i arbejdstiden.
- Mail er et sårbart område og næppe den mest populære metode til at stjæle information, installere malware, inficere en PC og hele netværket. Desværre betragter mange arbejdsgivere mailklienten som et sted, hvor der kan spares penge, og bruger gratis tjenester, hvor der vælter omkring 200 spam-mails ind om dagen, der slipper forbi filtrene osv. Nogle ubevidste personer åbner sådanne mails, bifiler, links, billeder – de må tilsyneladende håbe, at den mørkhudede prins efterlod arv netop til dem. Derefter får administratoren en masse arbejde. Eller var det sådan, det var meningen? For øvrigt en anden brutal historie: i et firma blev sisaadminens KPI sænket for hver spam-mail. Generelt var der ingen spam efter en måned – praksis blev overtaget af hovedorganisationen, og der er stadig ingen spam. Vi har løst dette problem elegant – vi har udviklet vores egen mailklient og integreret den i vores , så alle vores kunder også får en så praktisk funktion.
Næste gang du modtager en mærkelig mail med et hæfteklammer, skal du ikke klikke på det!
- Messenger er også en kilde til usikre links, men det er en langt mindre ondskab end mail (bortset fra den tid, der spildes på snak i chattene).
Det virker som småting. Men hver af disse småting kan have katastrofale konsekvenser, især hvis din virksomhed er målet for angreb fra konkurrenter. Det kan ske for hvem som helst.
Snakkesalige medarbejdere
Det er lige præcis den menneskelige faktor, som du vil have svært ved at slippe af med. Medarbejdere kan diskutere arbejde i gangen, i caféen, på gaden, højlydt tale om en anden klient foran en klient, fortælle om arbejdspræstationer og projekter derhjemme. Selvfølgelig er sandsynligheden for, at en konkurrent lurer, ekstremt lille (medmindre I arbejder i samme kontorbygning – det er sket før), men chancen for, at en fyr, der klart fremlægger business, bliver filmet med en smartphone og lagt ud på YouTube, er så mærkeligt højere. Men det er ikke det værste. Det er ikke godt, når dine medarbejdere villigt deler information om produkter eller virksomheden på træningssessioner, konferencer, meetups, professionelle fora, ja selv på Habré. Især fordi folk ofte specifikt forsøger at provokere en modstander til sådanne samtaler for at udføre konkurrencedygtig efterforskning.
En imponerende historie. På en IT-konference af galaktiske dimensioner præsenterede en taler en fuldstændig oversigt over organisationen af IT-infrastrukturen i en stor virksomhed (top-20) på slidet. Oversigten var mega imponerende, nærmest rumæsk, og den blev fotograferet af næsten alle, hvorefter den straks spredte sig på sociale medier med begejstrede kommentarer. Men så begyndte taleren at opspore geotags, messestande og sociale medier, der havde postet det, og bad om at få det slettet, fordi han hurtigt fik et opkald med en advarsel. En snakkesalig person er en gave til en spion.
Uvidenhed... frigiver fra straf
Ifølge den globale rapport fra Kaspersky Lab for 2017, blandt virksomheder, som stod over for cybersikkerhedshændelser inden for 12 måneder, var en ud af ti (11%) af de mest alvorlige typer hændelser relateret til uopmærksomme og uinformerede medarbejdere.
Antag ikke, at medarbejderne ved alt om virksomhedens sikkerhedsforanstaltninger, sørg for at advare dem, gennemføre træning, lave interessante periodiske nyhedsbreve om sikkerhedsproblemer, afholde pizza-møder og gennemgå emnerne igen. Og ja, et smart tip — mærk al trykt og elektronisk information med farver, tegn eller indskrifter: forretningshemmelighed, fortroligt, til intern brug, offentlig adgang. Det virker virkelig.
Den moderne verden har sat virksomheder i en meget delikat situation: der skal findes en balance mellem medarbejdernes ønske om ikke blot at arbejde hårdt, men også at modtage underholdning i pauserne, og strenge regler for virksomhedens sikkerhed. Hvis du indfører hyperkontrol og latterlige overvågningsprogrammer (ja, ingen fejl — det er ikke sikkerhed, det er paranoia) og har kameraer bag ryggen, vil medarbejdernes tillid til virksomheden falde, og bevarelse af tillid er også et redskab til virksomhedens sikkerhed.
Derfor, kend grænsen, respekter medarbejderne, lav backups. Og vigtigst af alt — sæt sikkerheden i fokus, ikke personlig paranoia.
Hvis du har brug for og sammenlign deres muligheder med dine mål og opgaver. Hvis der er spørgsmål eller vanskeligheder — skriv, ring, vi organiserer en individuel online præsentation for dig — uden rangordninger og sammenligninger.
 , hvor vi uden reklamer skriver om ikke helt formelle emner om CRM og erhverv.
Kilde: habr.com
