

For nylig oplevede Venezuela , som efterlod 11 stater i landet uden elektricitet. Fra begyndelsen af denne hændelse hævdede Nicolás Maduros regering, at det var en , der blev muliggjort af elektromagnetiske angreb og cyberangreb på det nationale el-selskab Corpoelec og dets kraftværker. På den anden side henviste det selvudnævnte regering under Juan Guaidó blot denne hændelse til «».
Uden en upartisk og dybdegående analyse af situationen er det meget svært at fastslå, om disse afbrydelser var konsekvensen af sabotage, eller om de var forårsaget af mangel på vedligeholdelse. Ikke desto mindre rejser påstandene om påstået sabotage en række interessante spørgsmål vedrørende informationssikkerhed. Mange kontrolsystemer på kritisk infrastruktur, såsom kraftværker, er lukkede og har derfor ikke eksterne forbindelser til internettet. Dermed opstår spørgsmålet: kunne cyberkriminelle få adgang til lukkede IT-systemer uden direkte forbindelse til deres computere? Svaret er ja. I så fald kan elektromagnetiske bølger være en angrebsvektor.
Hvordan man «fanger» elektromagnetiske udstrålinger
Alle elektroniske enheder genererer stråling i form af elektromagnetiske og akustiske signaler. Afhængigt af en række faktorer, såsom afstand og tilstedeværelse af forhindringer, kan aflytningselementer «fange» signaler fra disse enheder ved hjælp af specialiserede antenner eller højt følsomme mikrofoner (i tilfælde af akustiske signaler) og behandle dem for at udtrække nyttig information. Sådanne enheder inkluderer skærme og tastaturer, og som sådan kan de også bruges af cyberkriminelle.
Når det kommer til skærme, offentliggjorde forskeren Wim van Eyken allerede i 1985 om de sikkerhedsrisici, der er forbundet med stråling fra sådanne enheder. Som du måske husker, anvendte computermonitorer dengang katodestrålerør (CRT). Hans forskning demonstrerede, at strålingen fra monitoren kunne "aflæses" på afstand og bruges til at genskabe billederne, der blev vist på monitoren. Dette fænomen er kendt som van Eyck interception, og det er faktisk , til at en række lande, herunder Brasilien og Canada, anser elektroniske stemmesystemer for at være alt for usikre til brug i valgprocesser.
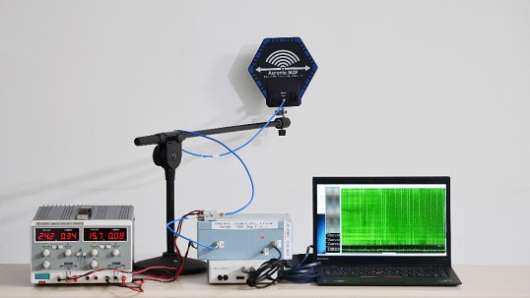
Udstyret, der anvendes til at få adgang til en anden bærbar computer i det tilstødende rum. Kilde:
Selvom moderne LCD-skærme genererer meget mindre stråling end CRT-skærme, er det ikke desto mindre, vist, at de også er sårbare. Desuden har . De kunne få adgang til krypteret indhold på en bærbar computer i det tilstødende rum ved hjælp af relativt simpel udstyr til en pris af omkring 3000 dollars, bestående af en antenne, en forstærker og en bærbar computer med specialsoftware til signalbehandling.
På den anden side kan selve tastaturerne også være over for aflytning af deres stråling. Det betyder, at der er en potentiel risiko for cyberangreb, hvor angribere kan genskabe loginoplysninger og adgangskoder ved at analysere, hvilke taster der blev trykket på tastaturet.
TEMPEST og EMSEC
Brugen af stråling til at udtrække information fik sin første anvendelse under første verdenskrig og var relateret til telefonledninger. Disse teknikker blev bredt anvendt under den kolde krig med mere avanceret udstyr. For eksempel, forklarer, hvordan en sikkerhedsmedarbejder ved den amerikanske ambassade i Japan i 1962 opdagede, at en dipole placeret på et nærliggende hospital blev rettet mod ambassaden for at aflytte dens signaler.
Men konceptet TEMPEST som sådan begynder at dukke op allerede i 1970'erne med de første . Dette kodename refererer til forskning om utilsigtede (bivirkede) strålinger fra elektroniske enheder, som kan bidrage til lækage af hemmelig information. TEMPEST-standarden blev oprettet og førte til fremkomsten af sikkerhedsstandarder, der også blev .
Denne betegnelse bruges ofte som synonym med EMSEC (emissionssikkerhed), som indgår i standarderne for .
TEMPEST-beskyttelse
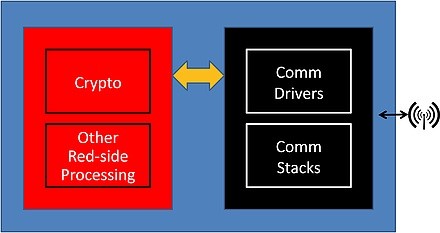
Red/Black kryptografisk arkitektur skema for kommunikationsudstyr. Kilde:
For det første anvendes TEMPEST-beskyttelse på det grundlæggende koncept for kryptografi, kendt som Red/Black-arkitektur. Dette koncept opdeler systemer i "rødt" (Red) udstyr, der bruges til behandling af fortrolige oplysninger, og "sort" (Black) udstyr, der transmitterer data uden klassificering. Et af formålene med TEMPEST-beskyttelse er denne adskillelse, som adskiller alle komponenter ved at isolere "rødt" udstyr fra "sort" udstyr med specielle filtre.
For det andet er det vigtigt at tage højde for det faktum, at alle enheder udsender et bestemt niveau af stråling. Dette betyder, at det maksimalt mulige beskyttelsesniveau ville være fuld beskyttelse af hele rummet, inklusive computere, systemer og komponenter. Dog ville det være ekstremt kostbart og upraktisk for de fleste organisationer. Af denne grund anvendes mere målrettede teknikker:
• Zoneringsevaluering: bruges til at studere TEMPEST-sikkerhedsniveauet for rum, installationer og computere. Efter denne evaluering kan ressourcerne rettes mod de komponenter og computere, der indeholder de mest følsomme oplysninger eller usikrede data. Forskellige officielle organer, der regulerer kommunikationssikkerhed, såsom NSA i USA eller , certificerer sådanne teknikker.
• Skærmede områder: en vurdering af zonering kan vise, at visse områder, der indeholder computere, ikke helt opfylder alle sikkerhedskrav. I sådanne tilfælde er en mulighed at fuldt afskærme dette område eller anvende afskærmede skabe til disse computere. Disse skabe er lavet af specielle materialer, der forhindrer spredning af stråling.
• Computere med deres egne TEMPEST-certifikater: nogle gange kan en computer befinde sig et sikkert sted, men have en mangel på tilstrækkeligt sikkerhedsniveau. For at styrke det eksisterende sikkerhedsniveau findes der computere og kommunikationssystemer, der har deres egen TEMPEST-certificering, der bekræfter sikkerheden af deres hardware og andre komponenter.
TEMPEST viser, at selvom virksomhedssystemer har næsten sikre fysiske rum, eller de endda ikke er forbundet til eksterne kommunikationer, er der stadig ingen garantier for, at de er helt sikre. I de fleste tilfælde er de fleste sårbarheder i kritiske infrastrukturer sandsynligvis relateret til almindelige angreb (f.eks. ransomware), som vi . I sådanne tilfælde kan sådanne angreb relativt nemt undgås ved hjælp af passende foranstaltninger og avancerede løsninger inden for informationssikkerhed . Kombinationen af alle disse beskyttelsesforanstaltninger er den eneste måde at sikre sikkerheden af systemer, der er kritiske for virksomhedens eller endda hele landets fremtid.
Kilde: habr.com
