

95% af truslerne mod informationssikkerhed er kendte, og man kan beskytte sig mod dem med traditionelle midler som antivirussoftware, firewall, IDS, WAF. De resterende 5% er ukendte og de mest farlige. De udgør 70% af risiciene for virksomheder, da det er meget vanskeligt at opdage dem, og endnu sværere at beskytte sig imod dem. Eksempler på er WannaCry og NotPetya/ExPetr ransomwareepidemier, kryptovaluta-minere, «cybervåben» Stuxnet (som ramte Irans nukleære anlæg) og mange (er der nogen, der husker Kido/Conficker?) andre angreb, hvor det er svært at beskytte sig med klassiske sikkerhedsmidler. Om hvordan man kan modstå disse 5% trusler ved hjælp af Threat Hunting-teknologi, vil vi gerne tale.
Den kontinuerlige udvikling af cyberangreb kræver konstant opdagelse og modstand, hvilket i sidste ende fører os til tanken om et endeløst våbenkapløb mellem angribere og forsvarere. Klassiske beskyttelsessystemer kan ikke længere sikre et acceptabelt beskyttelsesniveau, hvor risikoniveauet ikke påvirker virksomhedens nøgletal (økonomiske, politiske, omdømme) uden tilpasning af systemerne til den specifikke infrastruktur, men generelt set dækker de en del af risiciene. Allerede under implementeringen og konfigurationen bliver moderne beskyttelsessystemer til en efterslæbende aktør og skal reagere på tidens udfordringer.
En af svarene på nutidens udfordringer for en informationssikkerhedsspecialist kan være Threat Hunting-teknologi. Begrebet Threat Hunting (herefter TH) dukkede op for nogle år siden. Selve teknologien er ret interessant, men har endnu ikke nogen anerkendte standarder og regler. Derudover kompliceres situationen af en forskelligartet informationskilde og det lille antal russisk-sprogede kilder om dette emne. Derfor har vi i «ЛАНИТ-Интеграция» besluttet at skrive en slags oversigt over denne teknologi.
Relevans
TH-teknologien bygger på processer til overvågning af infrastrukturen.. Alerting (MSSP type service) – a traditional method involving the search for previously developed signatures and signs of attacks and responding to them. This scenario is effectively executed by traditional signature-based protection tools. Hunting (MDR type service) – a monitoring method that answers the question, 'Where do signatures and rules come from?'. This is the process of creating correlation rules by analyzing hidden or previously unknown indicators and signs of attack. This type of monitoring is what Threat Hunting refers to.
Only by combining both types of monitoring can we achieve near-ideal protection, yet a certain level of residual risk always remains.
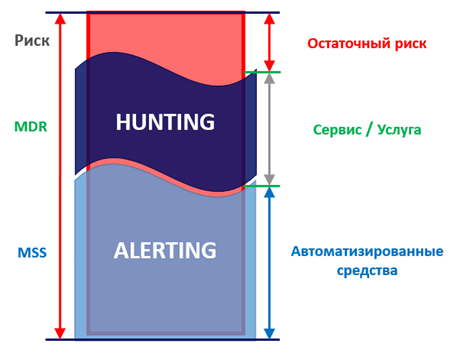 Protection using two types of monitoring
Here’s why TH (and hunting as a whole!) will become increasingly relevant:
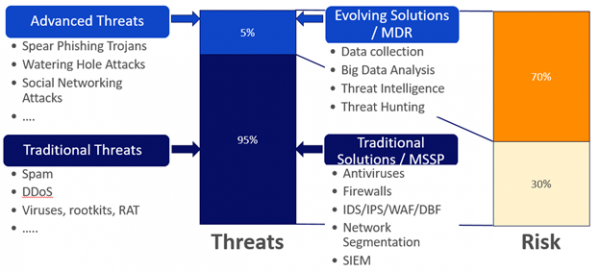 Threats, protection measures, risks.
. These include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection against these threats can be achieved using conventional protective measures.
In the course of any project, while the remaining 20% of the work takes 80% of the time. Similarly, among the entire threat landscape, 5% of new type threats will constitute 70% of the risk for the company. In a company with established information security management processes, we can manage 30% of the risk from known threats in one way or another, avoiding (rejecting wireless networks altogether), accepting (implementing necessary protection measures), or transferring (for example, to the integrator) this risk. However, protecting against, APT attacks, phishing,, cyber espionage, and national operations, as well as a large number of other attacks, is significantly more complex. The consequences of these 5% of threats will be much more serious (), than the consequences of spam or viruses, which antivirus software protects against.
Almost everyone encounters 5% of threats. Recently, we had to install an open-source solution that uses an application from the PEAR (PHP Extension and Application Repository) repository. The attempt to install this application via pear install was unsuccessful, as var ikke tilgængelig (nu har den allerede en placeholder), så jeg var nødt til at installere den fra GitHub. Og for nylig blev det klart, at PEAR er blevet et offer.
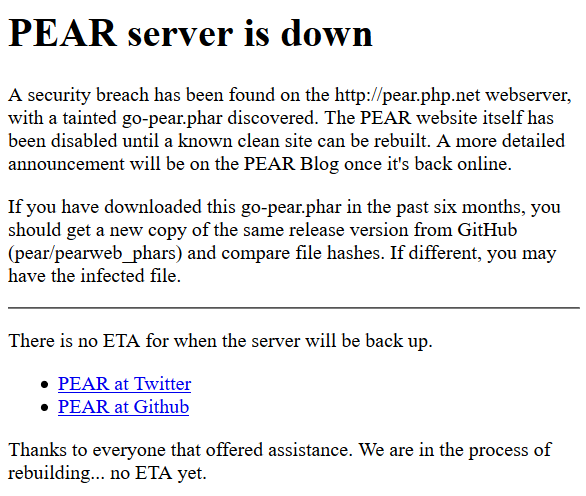
Man kan også huske, epidemien af ransomware NePetya gennem opdateringsmodulet til skatteindberetningsprogrammet. Truslerne bliver stadig mere sofistikerede, og et logisk spørgsmål opstår – "Hvordan kan man egentlig modstå disse 5% trusler?"
Definition af Threat Hunting
Så, Threat Hunting er en proces med proaktiv og iterativ søgning og opdagelse af avancerede trusler, der ikke kan opdages af traditionelle beskyttelsesmidler. Avancerede trusler inkluderer for eksempel angreb som APT, angreb mod 0-day sårbarheder, Living off the Land osv.
Man kan også omformulere, at TH – det er en proces til at teste hypoteser. Det er hovedsageligt en manuel proces med elementer af automatisering, hvor analytikeren, baseret på sin viden og kvalifikationer, filtrerer store mængder information for at finde tegn på kompromittering, der stemmer overens med den oprindeligt definerede hypotese om tilstedeværelsen af en bestemt trussel. Dens fremtrædende træk er mangfoldigheden af informationskilder.
Det skal bemærkes, at Threat Hunting ikke er et software- eller hardwareprodukt. Det er ikke alarmer, som man kan se i en løsning. Det er ikke en proces til at søge efter IOC (indikatorer for kompromittering). Og det er ikke en passiv aktivitet, der foregår uden deltagelse af informationssikkerhedsanalyse. Threat Hunting er først og fremmest en proces.
Komponenter af Threat Hunting
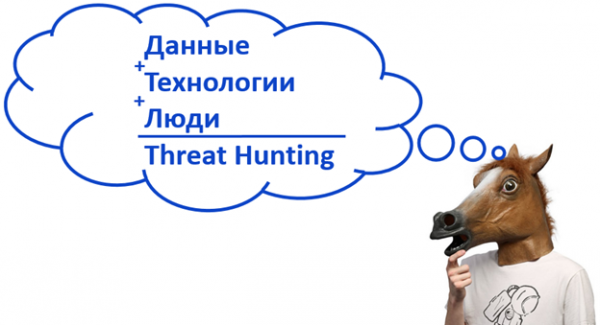
Tre grundlæggende komponenter i Threat Hunting: data, teknologi, mennesker.
Data (hvad?), herunder Big Data. Alle mulige trafikstrømme, information om tidligere gennemførte APT, analyser, data om brugeraktivitet, netværksdata, information fra ansatte, information på dark web og meget mere.
Teknologi (hvordan?) behandling af disse data – alle mulige metoder til at behandle disse data, herunder Machine Learning.
Mennesker (hvem?) De, der har stor erfaring med at analysere forskellige angreb, har en udviklet intuition og evnen til at opdage angreb. Dette er typisk informationssikkerhedsanalytikere, der skal have evnen til at generere hypoteser og finde bekræftelse for dem. De er den centrale del af processen.
PARIS-modellen
Adam Bateman PARIS-modellen for den ideelle TH-proces. Navnet henviser til en berømt seværdighed i Frankrig. Denne model kan ses fra to perspektiver – oppefra og nedefra.
I trusseljagtsprocessen, når vi bevæger os op fra bunden, vil vi komme i kontakt med mange beviser for ondsindet aktivitet. Hvert bevis har en vis grad af tillid – en karakteristik, der afspejler vægten af dette bevis. Der er "jernfaste", direkte beviser på ondsindet aktivitet, som straks kan føre os til toppen af pyramiden og skabe en faktisk advarsel om en præcist identificeret infektion. Og der er indirekte beviser, hvis samlede vægt også kan føre os til toppen af pyramiden. Som altid er der meget flere indirekte beviser end direkte, hvilket betyder, at de skal sorteres og analyseres, og der skal udføres yderligere undersøgelser, hvilket helst skal automatiseres.
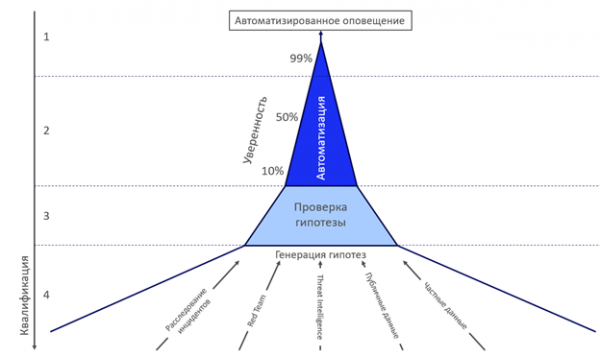 PARIS-modellen.
Den øverste del af modellen (1 og 2) er baseret på automatiseringsteknologier og forskellige analytiske metoder, mens den nederste del (3 og 4) er baseret på mennesker med specifikke kvalifikationer, der styrer processen. Man kan betragte modellen som en top-ned tilgang, hvor i den blå øverste del har vi advarsler fra traditionelle beskyttelsesmidler (antivirus, EDR, firewall, signaturer) med en høj grad af tillid og sikkerhed, mens nedenunder er indikatorer (IOC, URL, MD5 og andre), som har en lavere grad af tillid og kræver yderligere undersøgelse. Det nederste og tykkeste niveau (4) handler om generering af hypoteser og skabelse af nye scenarier for hvordan traditionelle sikkerhedsforanstaltninger fungerer. Dette niveau er ikke kun begrænset til de nævnte kilder til hypoteser. Jo lavere niveauet er, jo større krav stilles der til analytikerens kvalifikationer.
Det er meget vigtigt, at analytikerne ikke blot tjekker en endelig samling af foruddefinerede hypoteser, men konstant arbejder på at generere nye hypoteser og testvarianter.
Brugsmodellen for brug af TH
I en ideel verden er TH en kontinuerlig proces. Men da der ikke findes en ideel verden, lad os analysere og metoderne i forhold til mennesker, processer og anvendte teknologier. Lad os overveje modellen for det ideelle, sfæriske TH. Der er 5 niveauer for brugen af denne teknologi. Vi vil se på dem gennem evolutionen af et enkelt analytikerteam.
Modenhedsniveauer
Mennesker
Processer
Teknologier
Niveau 0
SOC-analytiikere
24/7
Traditionelle værktøjer:
Traditionel
Sæt af alarmer
Passiv overvågning
IDS, AV, sandkasser,
Uden TH
Håndtering af alarmer
værktøjer til signaturanalyse, data fra trussel-intelligens.
Niveau 1
SOC-analytiikere
Engangs TH
EDR
Eksperimentel
Grundlæggende kendskab til retsmedicin
Søgning efter IOC
Delvis dækning af data fra netværksenheder
Eksperimenter med TH
Godt kendskab til netværk og applikationsdelen
Delvis anvendelse
Niveau 2
Midlertidig aktivitet
Sprints
EDR
Periodisk
Gennemsnitligt kendskab til retsmedicin
Uge om måneden
Fuld anvendelse
Midlertidig TH
Fremragende kendskab til netværk og applikationsdelen
Regelmæssig TH
Fuld automatisering af brugen af EDR-data
Delvis udnyttelse af avancerede muligheder i EDR
Niveau 3
Dedikeret TH-team
24/7
Delvis evne til at teste TH-hypoteser
Præventiv
Fremragende kendskab til retsmedicin og malware
Præventiv TH
Fuld udnyttelse af avancerede muligheder i EDR
Specifikke tilfælde af TH
Fremragende kendskab til angriberens side
Specifikke tilfælde af TH
Fuldt datadækning fra netværksenheder
Konfiguration efter behov
Niveau 4
Dedikeret TH-team
24/7
Fuld evne til at teste TH-hypoteser
Førende
Fremragende kendskab til retsmedicin og malware
Præventiv TH
Niveau 3 plus:
Brug af TH
Fremragende kendskab til angriberens side
Test, automatisering og validering af TH-hypoteser
tæt integration af datakilder;
Evne til forskning
udvikling efter behov og specialiseret brug af API.
Modenhedsniveauer for TH i forhold til mennesker, processer og teknologier
Niveau 0: traditionel, uden brug af TH. Almindelige analytikere arbejder med et standard sæt alarmer i passiv overvågning ved hjælp af standardværktøjer og teknologier: IDS, AV, sandkasser, værktøjer til signaturanalyse.
Niveau 1: eksperimentel, ved brug af TH. De samme analytikere med grundlæggende viden inden for forensik og et godt kendskab til netværk og anvendt del kan udføre engangs Threat Hunting ved at søge efter indikatorer for kompromittering. Værktøjerne inkluderer EDR med delvis dækning af data fra netværksenheder. Værktøjerne anvendes delvist.
Niveau 2: periodevis, midlertidig TH. De samme analytikere, der allerede har opbygget deres viden inden for forensik, netværk og den anvendte del, får til opgave at arbejde regelmæssigt (sprint) med Threat Hunting, lad os sige, en uge om måneden. Værktøjerne inkluderer fuld undersøgelse af data fra netværksenheder, automatisering af dataanalyse fra EDR og delvis anvendelse af de udvidede muligheder i EDR.
Niveau 3: præventiv, hyppige tilfælde af TH. Vore analytikere har organiseret sig i et dedikeret team, har fået fremragende viden inden for forensik og malware, samt viden om metoder og taktikker anvendt af angriberen. Processen udføres allerede i døgnet rundt, syv dage om ugen. Teamet er i stand til delvist at teste TH-hypoteser ved fuldt ud at udnytte de udvidede muligheder i EDR med fuld dækning af data fra netværksenheder. Analytikerne kan desuden konfigurere værktøjerne efter deres behov.
Niveau 4: ledende, anvendelse af TH. Det samme team har opnået evnen til forskning, ved at generere og automatisere processevalueringen af TH-hypoteser. Nu er værktøjerne blevet udvidet med tæt integration af datakilder, udvikling af software til behov og ikke-standard anvendelse af API.
Techniques for Threat Hunting
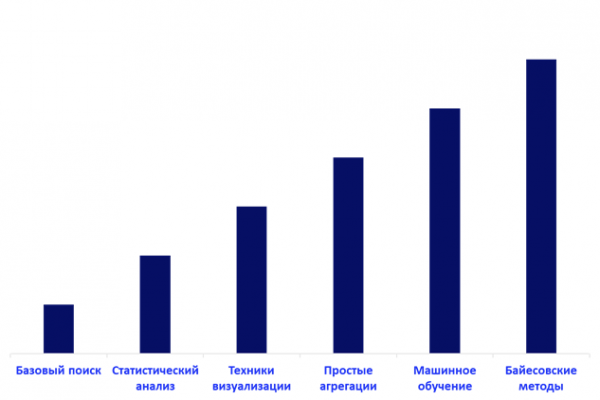 Grundlæggende teknikker for Threat Hunting
Til TH i rækkefølge efter modenhed af den anvendte teknologi hører: grundlæggende søgning, statistisk analyse, visualiseringsteknikker, enkle aggregeringer, maskinlæring og bayesianske metoder.
Den simpleste metode er grundlæggende søgning, som bruges til at indsnævre forskningsområdet ved hjælp af bestemte forespørgsler. Statistisk analyse anvendes for eksempel til at opbygge typisk bruger- eller netværksaktivitet i form af en statistisk model. Visualiseringsteknikker bruges til at præsentere og forenkle dataanalyse i form af grafer og diagrammer, hvor mønstre i stikprøven nemmere kan opfattes. Enkelte aggregeringsteknikker baseret på centrale felter bruges til at optimere søgning og analyse. Jo højere modenhed organisationens TH-proces opnår, desto mere relevant bliver brugen af maskinlæringsalgoritmer. Disse anvendes også bredt til blandt andet spamfiltrering, opdagelse af ondsindet trafik og detektion af svigagtige handlinger. En mere avanceret type maskinlæringsalgoritmer er Bayes' metoder, der muliggør klassifikation, dimension reduktion af stikprøven og emnemodellering.
Diamantmodellen og TH-strategier
Sergio Caltagirone, Andrew Pendergast og Christopher Betz viser i deres arbejde "de vigtigste nøglekomponenter i enhver ondsindet aktivitet og den grundlæggende forbindelse mellem dem.
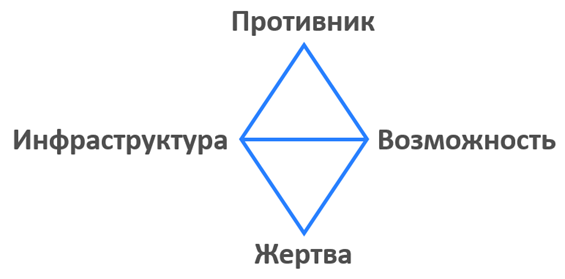 Diamantmodellen for ondsindet aktivitet
I henhold til denne model er der 4 strategier for Threat Hunting, som bygger på de tilsvarende nøglekomponenter.
1. Offerorienteret strategi. Vi antager, at tilbuddet har modstandere, og de vil levere "muligheder" via e-mail. Vi søger efter fjendens data i e-mail. Vi leder efter links, vedhæftede filer osv. Vi søger bekræftelse på denne hypotese i en bestemt periode (en måned, to uger); hvis ikke, så har hypotesen ikke holdt stik.
2. Infrastrukturorienteret strategi. Der er flere metoder til at bruge denne strategi. Afhængigt af adgang og synlighed er nogle af dem lettere end andre. For eksempel overvåger vi domænenavne, der er kendt for at være vært for ondsindede domæner. Eller vi følger processen for at registrere alle nye domænenavne for at tjekke for kendte mønstre, der anvendes af modstanderen.
3. Mulighedsorienteret strategi. Udover den offreorienterede strategi, der bruges af de fleste netværksbeskyttere, findes der en mulighedsorienteret strategi. Denne er den næstmest populære og fokuserer på at opdage muligheder fra modstanderen, nemlig 'malware' og muligheden for, at modstanderen anvender legitime værktøjer som psexec, powershell, certutil og andre.
4. Modstanderorienteret strategi. Den modstanderorienterede tilgang fokuserer på selve modstanderen. Dette inkluderer brugen af offentlig information fra tilgængelige kilder (OSINT), indsamling af data om modstanderen, dens teknikker og metoder (TTP), analyse af tidligere hændelser, Threat Intelligence data mv.
Informationskilder og hypoteser i TH
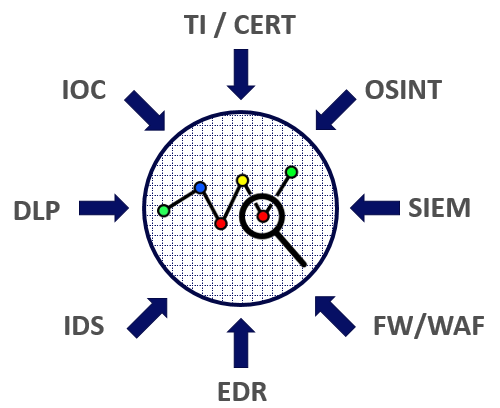 Nogle informationskilder til Threat Hunting
Der kan være mange informationskilder. Den ideelle analytiker skal kunne udvinde information fra alt, hvad der findes omkring dem. Typiske kilder i næsten enhver infrastruktur vil være data fra beskyttelsesmidler: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Desuden vil forskellige indikationer på kompromittering, Threat Intelligence tjenester, CERT data og OSINT også fungere som typiske informationskilder. Yderligere kan man anvende information fra mørket (for eksempel, hvis der pludselig er en ordre på at hacke en direktørs e-mailkonto, eller hvis en kandidat til en netværksingeniørstilling har været aktiv i sådanne fora), information indhentet fra HR (anmeldelser om kandidaten fra tidligere arbejdspladser), information fra sikkerhedstjenester (for eksempel resultaterne af en due diligence kontrol).
Men før du bruger alle tilgængelige kilder, er det nødvendigt at have mindst én hypotese.
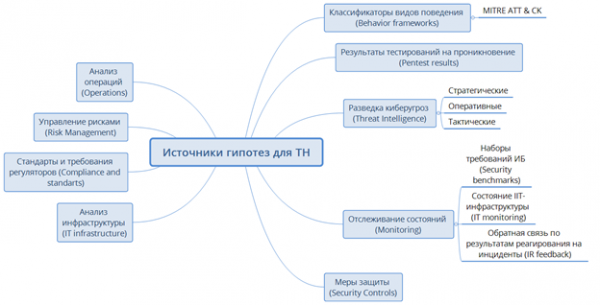
For at teste hypoteser skal de først fremsættes. Og for at kunne fremsætte mange kvalificerede hypoteser er det nødvendigt at anvende en systematisk tilgang. Processen for hypotesegenerering er nærmere beskrevet i, det er meget praktisk at tage dette diagram som udgangspunkt for hypotesefremsættelse.
Den primære kilde til hypoteser vil være ATT&CK-matrixen (Adversarial Tactics, Techniques and Common Knowledge). Den er i bund og grund en vidensbank og en model til vurdering af adfærd hos angribere, der udfører deres aktiviteter på de sidste skridt af et angreb, ofte beskrevet ved hjælp af begrebet Kill Chain. Dvs. på de faser, der følger efter, at angriberen er kommet ind i en virksomheders interne netværk eller på en mobil enhed. Oprindeligt indholdt vidensbasen en beskrivelse af 121 taktikker og teknikker, der bruges ved angreb, hver enkelt beskrevet detaljeret i Wiki-format. En god kilde til generering af hypoteser er forskelligartet Threat Intelligence-analyse. Særligt værdifulde er resultaterne fra infrastruktur-analyser og penetrationstest – da disse giver os solide hypoteser, idet de baseres på en specifik infrastruktur med dens specifikke svagheder.
Hypotese-kontrolprocessen
Sergey Soldatov præsenterede med en detaljeret beskrivelse af processen, som illustrerer hypotese-kontrolprocessen i et givent system. Jeg vil angive de vigtigste faser med en kort beskrivelse.
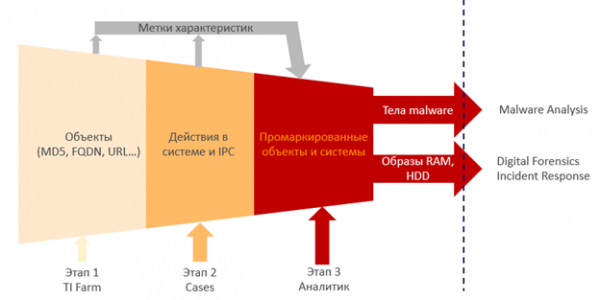
Fase 1: TI Farm
I denne fase er det nødvendigt at udpege objekter (ved at analysere dem sammen med al trusselsdata) med tildeling af etiketter til deres egenskaber. Dette kan være en fil, URL, MD5, proces, værktøj, begivenhed. Ved at køre dem gennem Threat Intelligence-systemer er det nødvendigt at tilføje etiketter. Dvs. denne side blev observeret i CNC det år, denne MD5 var relateret til en bestemt malware, denne MD5 blev downloadet fra en side, der distribuerede malware.
Fase 2: Sager
I den anden fase ser vi på interaktionen mellem disse objekter og identificerer forbindelserne mellem alle disse objekter. Vi får markerede systemer, der laver noget skidt.
Fase 3: Analytiker
I den tredje fase overgår sagen til en erfaren analytiker med omfattende analyseerfaring, som afgiver dom. Han analyserer ned til byte, hvad, hvorfra, hvordan, hvorfor og hvad denne kode gør. Dette objekt var ondsindet, denne computer var inficeret. Han afslører forbindelserne mellem objekterne og kontrollerer resultaterne fra kørsel i sandkassen.
Resultaterne fra analytikeren videregives. Digital Forensics undersøger billeder, Malware Analysis undersøger de fundne 'kroppe', og Incident Response-teamet kan rykke ud til stedet og undersøge noget der. Resultatet vil være en bekræftet hypotese, en identificeret angreb og metoder til at modvirke det.
Resumé
Threat Hunting er en relativt ny teknologi, der effektivt kan modstå skræddersyede, nye og atypiske trusler, som har store perspektiver i betragtning af den stigende mængde trusler og kompleksiteten i virksomhedens infrastruktur. Den kræver tre komponenter – data, værktøjer og analytikere. Fordelen ved Threat Hunting begrænser sig ikke til at forsinke trusselens realisering. Det er vigtigt at huske, at vi i søgeprocessen dykker ned i vores infrastruktur og dens svage punkter med en sikkerhedsanalytiker-specialists øjne, og vi kan yderligere styrke disse punkter.
De første skridt, som vi mener, bør tages for at starte TH-processen i din organisation.
- Sørg for at beskytte slutpunkter og netværksinfrastrukturen. Sørg for synlighed (NetFlow) og kontrol (firewall, IDS, IPS, DLP) af alle processer i dit netværk. Kend dit netværk fra grænsesrouteren til den allersidste vært.
- Studer.
- Udfør regelmæssige pentests af i det mindste de vigtigste eksterne ressourcer, analyser resultaterne, identificer hovedmålene for angrebet og luk sårbarhederne.
- Implementer et Threat Intelligence-system med open source (for eksempel MISP, Yeti) og udfør loganalyse sammen med det.
- Implementer en platform til incident response (IRP): R-Vision IRP, The Hive, en sandbox til analyse af mistænkelige filer (FortiSandbox, Cuckoo).
- Automatiser rutineprocesser. Loganalyse, oprettelse af hændelser, information til personale – der er et stort potentiale for automatisering.
- Lær at interagere effektivt med ingeniører, udviklere og teknisk support for at samarbejde om hændelser.
- Dokumenter hele processen, nøglepunkter, opnåede resultater, så du kan vende tilbage til dem senere eller dele disse data med kolleger.
- Husk den sociale side: vær opmærksom på, hvad der sker med dine medarbejdere, hvem du ansætter, og hvem du giver adgang til organisationens informationsressourcer.
- Vær opmærksom på tendenser inden for nye trusler og beskyttelsesmetoder, forbedre dit tekniske færdigheder (herunder anvendelse af IT-tjenester og systemer), deltage i konferencer og netværke med kolleger.
Er klar til at diskutere organiseringen af TH-processen i kommentarerne.
Eller kom og arbejd hos os!
Kilder og materialer til studier
Kilde: habr.com
