

I dag er spørgsmålet om informationssikkerhed (herefter – IS) for virksomheder et af de mest aktuelle emner i verden. Og det er ikke overraskende, da mange lande strammer kravene til organisationer, der opbevarer og behandler personoplysninger. I øjeblikket kræver russisk lovgivning, at en betydelig del af dokumentationen opbevares i papirform. Samtidig er der en markant trend mod digitalisering: mange virksomheder opbevarer allerede store mængder fortrolige oplysninger både i digitalt format og som papir dokumenter.
Resultaterne viser at 86% af deltagerne i en undersøgelse fra Anti-Malware analytisk center angav, at de inden for det seneste år mindst én gang har skullet håndtere hændelser efter cyberangreb eller som følge af, at brugerne har brudt de fastsatte regler. I denne forbindelse er prioriteret fokus på informationssikkerhed blevet en nødvendighed i erhvervslivet.
I dag er corporate informationssikkerhed ikke kun et sæt tekniske midler som antivirusprogrammer eller firewalls, men en omfattende tilgang til håndtering af virksomhedens aktiver som helhed og oplysninger specifikt. Virksomheder nærmer sig disse udfordringer på forskellige måder. I dag vil vi gerne tale om implementeringen af den internationale standard ISO 27001 som en løsning på dette problem. For virksomheder på det russiske marked letter tilstedeværelsen af et sådant certifikat interaktionen med udenlandske kunder og partnere, der har høje krav i denne henseende. ISO 27001 anvendes bredt i Vesten og dækker kravene inden for IS, som skal opfyldes af de anvendte tekniske løsninger, samt bidrage til opbygning af forretningsprocesser. Dermed kan denne standard blive dit konkurrencefortrin og et kontaktpunkt med udenlandske virksomheder.
Denne certificering af Informationssikkerhedsstyringssystemet (herefter - ISMS) samler de bedste praksisser for design af ISMS og, hvad der ikke er mindre vigtigt, overvejer muligheden for at vælge styringsmidler til at sikre systemets funktion, kravene til den teknologiske sikkerhedsforanstaltning og endda til personaleledelsesprocessen i virksomheden. Man må forstå, at tekniske fejl kun er en del af problemet. I spørgsmål om informationssikkerhed spiller den menneskelige faktor en enorm rolle, hvilket er betydeligt sværere at udelukke eller minimere.
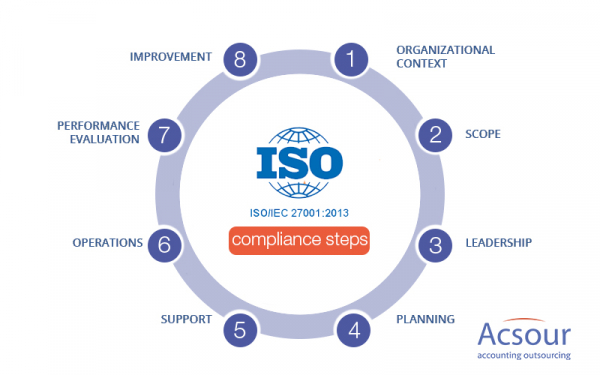
Hvis din virksomhed planlægger at få certificering efter ISO 27001-standarden, har du muligvis allerede forsøgt at finde en nem måde at gøre det på. Vi må desværre skuffe dig: der er ingen nemme løsninger her. Der er dog bestemte trin, der kan hjælpe med at forberede organisationen til internationale krav om informationssikkerhed:
1. Få støtte fra ledelsen
Du kan betragte dette som åbenlyst, men i praksis bliver dette punkt ofte overset. Desuden er dette en af de primære årsager til, at implementeringsprojekter af ISO 27001 ofte fejler. Uden forståelse for projektets betydning vil ledelsen ikke give tilstrækkelige menneskelige ressourcer eller et passende budget til certificeringen.
2. Udarbejd en plan for forberedelse til certificering
Forberedelse til certificering efter ISO 27001 er en kompleks opgave, der involverer forskellige typer arbejde, kræver involvering af mange mennesker og kan tage mange måneder (eller endda år). Derfor er det meget vigtigt at lave en detaljeret projektplan: fordele ressourcer, tid og involvering af mennesker til strengt definerede opgaver og overvåge overholdelsen af deadlines – ellers kan du aldrig blive færdig med arbejdet.
3. Bestem certificeringsomfanget
Hvis du har en stor organisation med diversificerede aktiviteter, kan det være fornuftigt kun at certificere en del af virksomhedens forretning efter ISO 27001, hvilket betydeligt reducerer risiciene for dit projekt samt dets tidsramme og omkostninger.
4. Udarbejd en politik for informationssikkerhed
Et af de vigtigste dokumenter er virksomhedens informationssikkerhedspolitik. Den bør afspejle dine virksomhedens mål inden for informationssikkerhed og de grundlæggende principper for styring af IS, som alle medarbejdere skal overholde. Formålet med dette dokument er at definere, hvad ledelsen ønsker at opnå inden for IS, samt hvordan dette vil blive gennemført og kontrolleret.
5. Definer risikovurderingsmetoden
En af de mest udfordrende opgaver er at fastlægge retningslinjerne for risikovurdering og -håndtering. Det er vigtigt at forstå, hvilke risici virksomheden anser for acceptable, og hvilke der kræver omgående handling for at reducere dem. Uden disse retningslinjer vil ISMS ikke fungere.
Det er vigtigt at huske på, at de tiltag, der træffes for at reducere risici, skal være passende. Men man skal ikke lade sig friste af optimeringsprocessen, da den også kan medføre betydelige tids- eller finansielle omkostninger, eller det kan være umuligt at implementere. Vi anbefaler, at du anvender princippet om "minimums tilstrækkelighed" ved udviklingen af tiltag til risikoreduktion.
6. Håndter risici i henhold til den godkendte metode
Næste skridt er systematisk at anvende risikostyringsmetoden, det vil sige vurdering og behandling af dem. Denne proces skal udføres regelmæssigt og med stor omhu. Ved at holde risikoregistret ajour, kan du effektivt fordele virksomhedens ressourcer og forhindre alvorlige hændelser.
7. Planlæg risikobehandling
Risici, der overstiger det acceptable niveau for din virksomhed, skal absolut indgå i risikobehandlingsplanen. I denne skal der dokumenteres foranstaltninger til reduktion af risici, samt de ansvarlige personer og tidsfrister.
8. Udfyld vedtægten om anvendelighed
Dette er et centralt dokument, som vil blive gennemgået af specialister fra certificeringsorganet under revisionen. Det skal beskrive, hvilke kontrolmekanismer inden for informationssikkerhed der gælder for virksomhedens aktiviteter.
9. Definer, hvordan effektiviteten af IS-håndteringsmidlerne vil blive målt
Enhver handling skal have et resultat, der fører til opnåelse af de fastsatte mål. Derfor er det vigtigt klart at definere, hvilke parametre der vil blive brugt til at måle opnåelsen af mål, både for hele ledelsessystemet for informationssikkerhed og for hver udvalgt kontrolmekanisme i bilaget om anvendelighed.
10. Implementer informationssikkerhedskontroller
Og først efter at have gennemført alle de foregående trin skal du begynde at implementere de relevante informationssikkerhedskontroller fra bilaget om anvendelighed. Den største udfordring her vil selvfølgelig være at indføre en helt ny handlingsmåde i mange af din organisations processer. Folk modstår normalt nye politikker og procedurer, så vær opmærksom på det næste punkt.
11. Implementer uddannelsesprogrammer for medarbejdere
Alle de ovenfor beskrevne punkter vil være meningsløse, hvis dine medarbejdere ikke forstår projektets betydning og ikke handler i overensstemmelse med informationssikkerhedspolitikkerne. Hvis du vil have dit personale til at overholde de nye regler, skal du først forklare folk, hvorfor de er nødvendige, og derefter gennemføre uddannelse i ledelsessystemet for informationssikkerhed, hvor du belyser alle de vigtige politikker, som medarbejderne skal tage højde for i deres daglige arbejde. Mangel på medarbejderuddannelse er en almindelig årsag til fiasko i projekter relateret til ISO 27001.
12. Oprethold processer i ledelsessystemet for informationssikkerhed
I dette trin bliver ISO 27001 en daglig rutine i din organisation. For at bekræfte implementeringen af informationssikkerhedskontroller i overensstemmelse med standarden skal auditorerne præsenterere optegnelser – beviser for, at kontrolmekanismerne fungerer i praksis. Men først og fremmest skal optegnelserne hjælpe dig med at overvåge, om dine medarbejdere (og leverandører) udfører deres opgaver i henhold til de godkendte regler.
13. Overvåg ledelsessystemet for informationssikkerhed
Hvad sker der med dit ledelsessystem for informationssikkerhed? Hvor mange hændelser har du, og hvilken type er de? Bliver alle procedurer udført korrekt? Med disse spørgsmål skal du vurdere, om virksomheden når sine mål inden for informationssikkerhed. Hvis ikke, skal du udarbejde en handlingsplan for at rette op på situationen.
14. Udfør intern audit af ledelsessystemet for informationssikkerhed
Målet med den interne revision er at identificere uoverensstemmelser mellem de faktiske processer i virksomheden og de godkendte politikker vedrørende informationssikkerhed. I høj grad er det en kontrol af, hvorvidt dine medarbejdere følger reglerne. Dette er et meget vigtigt punkt, da manglende kontrol med dit personale kan skade organisationen (både bevidst og ubevidst). Men opgaven her er ikke at finde skyldige og pålægge dem disciplinære foranstaltninger for ikke at overholde politikkerne, men at rette op på situationen og forhindre fremtidige problemer.
15. Organiser ledelsens analyse
Ledelsen skal ikke konfigurere din firewall, men de skal vide, hvad der sker i informationssikkerhedssystemet: for eksempel om alle opfylder deres pligter, og om systemet når sine mål. Baseret på dette skal ledelsen træffe afgørende beslutninger om forbedringer i informationssikkerhedssystemet og interne forretningsprocesser.
16. Implementer et system for korrigerende og forebyggende handlinger
Som enhver ISO 27001-standard kræver "kontinuerlig forbedring": systematisk reparation og forebyggelse af uoverensstemmelser i informationssikkerhedsledelsessystemet. Gennem korrigerende og forebyggende handlinger kan du rette uoverensstemmelser og forhindre, at de sker igen i fremtiden.
Afslutningsvis vil jeg sige, at det i virkeligheden er meget sværere at opnå certificering, end det er beskrevet i forskellige kilder. En bekræftelse på dette er det faktum, at der i Rusland i øjeblikket kun har opnået certificering for overensstemmelse. Samtidig er dette en af de mest populære standarder i udlandet, der imødekommer de voksende krav fra virksomheder inden for informationssikkerhed. Denne efterspørgsel efter implementering skyldes ikke kun en stigning og kompleksitet i trusler, men også lovgivningskrav samt kundernes behov for at beskytte fuldstændig fortrolighed af deres data.
Selvom certificeringen af informationssikkerhedssystemet er en udfordrende opgave, kan selve overholdelsen af kravene fra den internationale standard ISO/IEC 27001 give en betydelig konkurrencefordel på det globale marked. Vi håber, at vores artikel har givet en grundlæggende forståelse af de centrale trin i forberedelsen af virksomheden til certificering.
Kilde: habr.com
