

I begyndelsen af året, i rapporten om internetproblemer og tilgængelighed for 2018-2019 , at udbredelsen af TLS 1.3 er uundgåelig. For nogle tid siden implementerede vi selv version 1.3 af Transport Layer Security-protokollen og, efter at have indsamlet og analyseret data, er vi endelig klar til at fortælle om de særlige forhold ved denne overgang.
Formændene for IETF TLS arbejdsgruppen :
"Kort sagt skal TLS 1.3 give fundamentet for en mere sikker og effektiv internetforbindelse i de næste 20 år."
Udvikling tog hele 10 år. Vi i Qrator Labs, sammen med hele branchen, har fulgt processen med at skabe protokollen fra det oprindelige udkast. I løbet af denne tid krævede det at skrive 28 på hinanden følgende udkast for endelig at se en afbalanceret og let implementerbar protokol i 2019. Den aktive støtte til TLS 1.3 fra markedet er allerede tydelig: implementeringen af en velafprøvet og pålidelig sikkerhedsprotokol imødekommer tidens krav.
Ifølge Eric Rescorla (teknisk direktør i Firefox og den eneste forfatter af TLS 1.3) :
"Det er en fuldstændig erstatning for TLS 1.2, der bruger de samme nøgler og certifikater, så klienten og serveren kan kommunikere automatisk via TLS 1.3, hvis begge understøtter det," sagde han. "Der er allerede god støtte på bibliotekniveau, og Chrome og Firefox inkluderer TLS 1.3 som standard."
Samtidig afsluttes der i IETF TLS arbejdsgruppen , der erklærer gamle versioner af TLS (undtagen kun TLS 1.2) som forældede og uegnede til brug. Det er meget sandsynligt, at den endelige RFC vil se dagens lys inden udgangen af sommeren. Dette er endnu et signal til IT-industrien: opdatering af krypteringsprotokoller bør ikke udskydes.
Listen over nuværende implementeringer af TLS 1.3 er tilgængelig på Github for alle, der søger den mest passende bibliotek: . Det er tydeligt, at vedtagelsen og støtten af den opdaterede protokol vil — og allerede er — finde sted i hastige skridt. Forståelsen af, hvor grundlæggende kryptering er blevet i den moderne verden, har spredt sig ret bredt.
Hvad har ændret sig i forhold til TLS 1.2?
Af :
"Hvordan gør TLS 1.3 verden bedre?"
TLS 1.3 har visse tekniske fordele — såsom en forenklet handshake-proces til oprettelse af en sikker forbindelse — og giver kunderne mulighed for hurtigere at genoptage sessioner med servere. Disse foranstaltninger sigter mod at reducere forsinkelsen ved oprettelse af forbindelse og antallet af mislykkede forbindelser over svage kanaler, der ofte bruges som en undskyldning for kun at levere usikre HTTP-forbindelser.
Det er også vigtigt, at støtten til flere forældede og usikre krypterings- og hash-algoritmer er blevet fjernet, som stadig er tilladt (selvom ikke anbefalet) at bruge med tidligere versioner af TLS, herunder SHA-1, MD5, DES, 3DES og AES-CBC, samtidig med at der er tilføjet støtte til nye krypteringssæt. Andre forbedringer inkluderer flere krypterede elementer i handshake'et (for eksempel er udvekslingen af certifikatoplysninger nu krypteret), for at reducere mængden af information til potentielle traffic interceptors samt forbedringer i forward secrecy, når bestemte nøgleudvekslingsmetoder anvendes, så kommunikationen til enhver tid forbliver sikker, selvom de algoritmer, der bruges til kryptering, skulle blive kompromitteret i fremtiden.
Udvikling af moderne protokoller og DDoS
Som du måske allerede har læst, under udviklingen af protokollen , i arbejdsgruppen IETF TLS . Det er allerede tydeligt, at enkelte virksomheder (herunder finansielle institutioner) bliver nødt til at ændre deres tilgang til at sikre deres netværk for at tilpasse sig den nu indbyggede sikkerhed i protokollen. .
Årsagerne til, at dette kan være nødvendigt, er beskrevet i et dokument, . I det 20-siders papir nævnes flere eksempler på, hvornår en virksomhed kan ønske at udføre out-of-band-afkodning af trafik (hvilket PFS ikke tillader) til overvågning, overholdelse af reguleringer eller for at beskytte mod DDoS-angreb på applikationsniveau (L7).
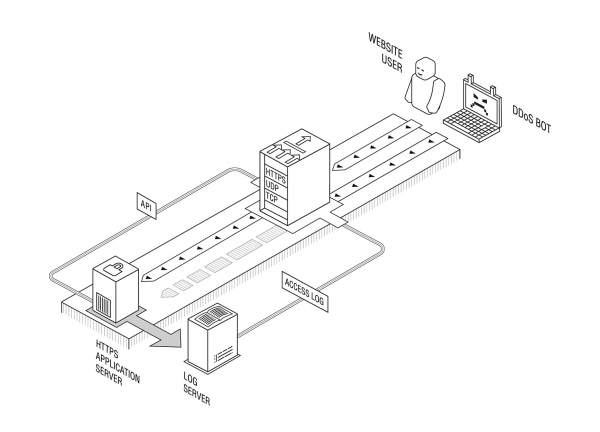
Selvom vi bestemt ikke er klar til at diskutere reguleringskrav, er vores eget produkt til neutralisering af applikations DDoS-angreb (herunder en løsning, Sensitiv og/eller fortrolig information) blev oprettet i 2012 med fokus på PFS, så vores kunder og partnere har ikke haft behov for at ændre deres infrastruktur efter opdateringen af serverens TLS-version.
Desuden har der ikke været nogen problemer relateret til transportkryptering siden implementeringen. Officielt: TLS 1.3 er klar til brug i produktion.
Der er dog et problem relateret til udviklingen af næste generations protokoller. Det skyldes, at fremskridtene i udviklingen af protokoller i IETF ofte afhænger kraftigt af resultaterne af videnskabelige undersøgelser, og tilstanden for akademiske forskninger i området for neutralisering af distribuerede denial-of-service-angreb er meget elendig.
Et godt eksempel kan være udkastet fra IETF "QUIC Manageability" ("QUIC Management"), der er en del af den fremtidige protokolpakke QUIC: det anføres, at "moderne metoder til opdagelse og neutralisering [af DDoS-angreb] normalt inkluderer passiv måling ved hjælp af data om netværksstrømme."
Det sidste ses faktisk meget sjældent i virkelige virksomhedsmiljøer (og er kun delvist relevant for internetudbydere), og det er i hvert fald sjældent en "generel situation" i den virkelige verden — men det fremgår konstant af videnskabelige publikationer, der normalt ikke understøttes af test af hele spektret af potentielle DDoS-angreb, herunder angreb på applikationsniveau. Sidstnævnte kan åbenlyst ikke opdages ved passiv måling af netværkspakker og strømmene i lyset af den globale implementering af TLS.
Tilsvarende ved vi endnu ikke, hvordan producenterne af DDoS-neutraliseringsudstyr vil tilpasse sig realiteterne i TLS 1.3. På grund af den tekniske kompleksitet ved at understøtte out-of-band-protokollen, kan det tage noget tid at opgradere.
At sætte de rigtige mål for retningen af forskningen er en seriøs opgave for DDoS-neutraliseringstjenesteudbydere. Et område, hvor man kan begynde udviklingen, er i IRTF, hvor forskere kan samarbejde med branchen for at forbedre deres viden inden for problemområdet og finde nye forskningsretninger. Vi er også glade for at byde alle forskere velkommen, hvis der er nogen — du kan kontakte os vedrørende spørgsmål eller forslag relateret til DDoS-forskning eller forskergruppen SMART på adressen
Kilde: habr.com
