

Hej venner! Og vi er endelig nået til den sidste, afsluttende lektion i Check Point Getting Started. I dag vil vi tale om et meget vigtigt emne — Licensering. Jeg skal skynde mig at advare om, at denne lektion ikke er en udtømmende guide til valg af udstyr eller licenser. Det er blot en kort opsummering af de vigtigste punkter, som enhver Check Point-administrator bør kende. Hvis du virkelig er usikker på, hvilken licens eller enhed du skal vælge, så vil det være bedst at kontakte fagfolk, altså os :). Der er mange faldgruber, som det er svært at forklare indenfor rammerne af kurset, og det kan heller ikke huskes med det samme.
Lektion vil være helt teoretisk, så I kan slukke for jeres testservere og slappe af. I slutningen af artiklen finder du en video lektion, hvor jeg fortæller alt mere detaljeret.
Licensering af gateway
Lad os starte med at beskrive licensspecifikationerne for sikkerhedsgateways. Dette gælder både for fysiske enheder og virtuelle maskiner. Antag, at du har besluttet at købe en gateway. Det er umuligt bare at købe en fysisk enhed eller virtuel maskine uden "abonnementer"! Der findes tre abonnementsformer:
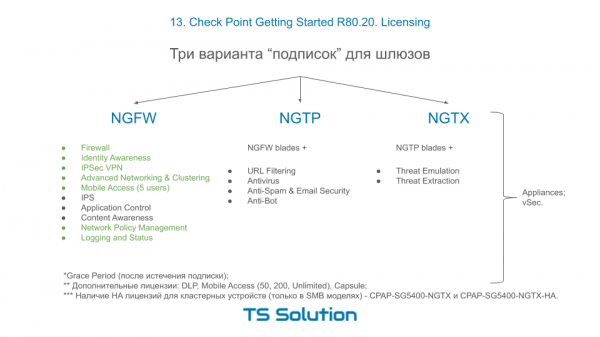
Og nu den første interessante detalje! Du kan kun købe en enhed eller virtuel maskine med abonnementerne NGTP eller NGTX. Men når du skal forny dit abonnement, vil det være muligt at vælge pakken NGFW, hvis du ikke har brug for blades som AV, AB, URL, AS, TE og TX. Sådan er det. Abonnementerne kan købes for et år, to eller tre år.
Jeg kan gætte dit første spørgsmål! “Hvad vil der ske, hvis abonnementet ikke fornyes?”. Jeg har tydeligt markeret med grønt de blades, der altid vil fungere, og UDEN fornyelse. De såkaldte perpetual blades. De øvrige blades, som kræver konstant opdatering, vil simpelthen stoppe med at fungere. Bortset fra at IPS vil have nogle grundlæggende signaturer (men de er meget få). Dette gælder både for fysiske enheder og virtuelle maskiner, dvs. vSec.
Jeg har fremhævet tre blades, der ikke er inkluderet i nogen pakke: DLP, MAB og Capsule.
Husk også, at hvis du køber en klynge-løsning, bør du vælge en model med suffikset HA (dvs. High Availability) som det andet apparat. På billedet er der et eksempel på gateway 5400. Det var, hvad angår gateways. Nu til management serveren.
Licensering af management server
Som vi allerede har nævnt i de tidlige lektioner, er der to scenarier for implementering af Check Point: Standalone (hvor både gateway og management er på én enhed) og Distributed (hvor management-serveren flyttes til en separat enhed). Men mulighederne stopper ikke her. Lad os se på tre typiske scenarier for implementering af management-serveren:
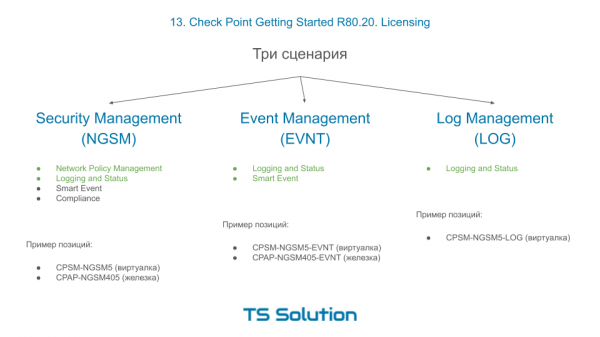
- Køb af dedikeret NGSM. Den mest populære mulighed. Du vælger enten hardwareenheden Smart-1 eller en virtuel server. Du vælger selvfølgelig baseret på, hvor mange gateways du skal administrere, 5, 10, 25 osv. Efter at have implementeret denne enhed kan du bruge de fire nøgler til management-serverens blade: NPM (dvs. politikadministration), Logging and Status (dvs. logning), Smart Event (SIEM fra Check Point, som giver os al rapportering) og Compliance (dette er vurdering af kvaliteten af indstillingerne, enten i forhold til overholdelse af regulatoriske krav som PCI DSS eller bare Best Practice). Her kan man se, at NPM og LS-bladerne er permanente, dvs. de vil fungere uden fornyelse af abonnementer, mens Smart Event og Compliance-bladerne kun følger med det første år! Derefter skal de fornyes mod ekstra omkostninger. Dette er et vigtigt punkt, husk det. Og hvis man kan klare sig uden Compliance-bladet, så er Smart Event bestemt nødvendigt for alle.
- Køb af dedikeret Event Management-server UDOVER den allerede eksisterende server NGSM-management. Hvorfor er det nødvendigt? Problemet er, at funktionaliteten til logning og især Smart Event "spiser" betydelige systemressourcer. Og hvis der er mange logs, kan det føre til "hængninger" på serveren administrationen. Derfor praktiseres det ofte at flytte denne funktionalitet til en separat enhed, hardwareenheden Smart-1 eller igen en virtuel server. Store integrationer med et stort antal logs kræver næsten altid en dedikeret server til Smart Event. Den kan således modtage logs. På denne måde vil din management-server kun udføre management-funktioner. Det øger betydeligt systemets stabilitet og respons. Som man kan bemærke, når man køber en dedikeret Smart Event-server, får man disse to blade til permanent brug, selv uden fornyelse. Over en horisont på 3-4 år vil det endda være mere økonomisk fordelagtigt end at købe fornyelser af Smart Event for en almindelig NGSM-server hvert år.
- Dedikeret log management-server, som suppleres af NGSM og Smart Event-serverne. Meningen synes klar. Ved et MEGET stort antal logs kan vi flytte logningsfunktionen til en separat server. En dedikeret Log-server har også en permanent licens og kræver ikke forlængelse.
Video lektion
Her finder du yderligere information om licensadministration og teknisk support fra Check Point:

Kilde: habr.com
