

Google Corporation har offentliggjort „Hvor effektiv er grundlæggende kontohygiejne til at forhindre tyveri af kontoen“ om, hvad kontohaveren kan gøre for at beskytte sig mod tyveri. Her præsenterer vi oversættelsen af denne undersøgelse.
Desværre er den mest effektive metode, som Google selv anvender, ikke inkluderet i rapporten. Jeg måtte selv skrive om denne metode til sidst.
Hver dag beskytter vi brugere mod hundrede tusinde forsøg på at hacke konti. stammer fra automatiserede bots med adgang til tredjeparts password cracking-systemer, men der findes også phishing- og målrettede angreb. Tidligere har vi fortalt, hvordan , såsom at tilføje dit telefonnummer, kan hjælpe dig med at beskytte dig selv, men nu ønsker vi at bevise dette i praksis.
Phishing-angreb er forsøg på at narre brugeren til frivilligt at overdrage information til angriberen, som vil være nyttig i hacking-processen. For eksempel ved at kopiere grænsefladen fra en legitim app.
Angreb med automatiserede bots er masseforsøg på hacking, der ikke er rettet mod specifikke brugere. De udføres normalt med offentlig tilgængelig software og er tilgængelige for selv ufagede "hackere". Angribere ved ikke noget om de specifikke brugeres særpræg – de kører blot programmet og "fanger" alle dårligt beskyttede konti omkring.
Målrettede angreb er hacking af specifikke konti, hvor der indsamles ekstra information om hver konto og dens ejer, der kan være forsøg på at opsnappe og analysere trafik samt brug af mere avancerede hackingværktøjer.
(Oversætterens note)
Vi har samarbejdet med forskere fra New York University og University of California for at finde ud af, hvor effektiv grundlæggende kontohygiejne er til at forhindre deres "tyveri".
En årlig undersøgelse om og blev præsenteret onsdag ved et møde for eksperter, politikere og brugere kaldet .
Vore undersøgelser viser, at en simpel tilføjelse af dit telefonnummer til din Google-konto kan blokkere op til 100% af angreb fra automatiske bots, 99% af massephishingangreb og 66% af målrettede angreb, der fandt sted under vores efterforskning.
Automatisk proaktiv beskyttelse fra Google mod "overtagelse" af konti
Vi implementerer automatisk proaktiv beskyttelse for bedre at beskytte alle vores brugere mod kontoovertrædelse. Sådan fungerer det: Hvis vi opdager et mistænkeligt loginforsøg (for eksempel fra et nyt sted eller en ny enhed), beder vi om yderligere beviser på, at det virkelig er dig. Disse beviser kan være en bekræftelse af, at du har adgang til et betroet telefonnummer, eller et svar på et spørgsmål, kun du kender svaret på.
Hvis du er logget ind på din telefon eller har angivet dit telefonnummer i kontoinstillingerne, kan vi give det samme beskyttelsesniveau som med totrinsbekræftelse. Vi har opdaget, at en SMS-kode sendt til genoprettelsesnummeret har hjulpet med at blokere 100% af automatiske bots, 96% af massephishingangreb og 76% af målrettede angreb. Anmodninger på enheden om at bekræfte operationen, som er en mere sikker erstatning for SMS, har hjulpet med at forhindre 100% af automatiske bots, 99% af massephishingangreb og 90% af målrettede angreb.
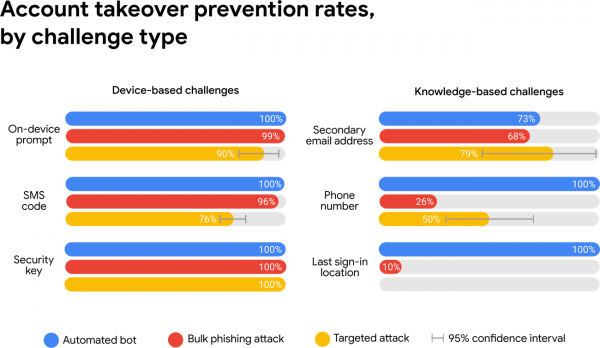
Beskyttelse, der er baseret både på besiddelse af bestemte enheder og på kendskab til bestemte oplysninger, hjælper med at modstå automatiske bots, mens beskyttelse, der er baseret på besiddelse af bestemte enheder, hjælper med at forhindre phishing og endda målrettede angreb.
Hvis der ikke er indstillet et telefonnummer i din konto, kan vi ty til svagere metoder til beskyttelse, der er baseret på information om dig, såsom stedet for dit seneste login til kontoen. Dette fungerer godt mod bots, men beskyttelsesniveauet mod phishing kan falde til 10%, og beskyttelse mod målrettede angreb er Praktisk talt ikke-eksisterende. Dette skyldes, at phishing-sider og angribere ved målrettede angreb kan tvinge dig til at afsløre enhver yderligere information, som Google kan anmode om til verifikation.
I betragtning af fordelene ved en sådan beskyttelse kunne man spørge, hvorfor vi ikke kræver, at den bruges til hver login. Svaret ligger i, at det ville skabe yderligere komplikationer for brugerne (især de uforberedte — bem. overs..) og ville øge risikoen for blokering af kontoen. Under et eksperiment viste det sig, at 38% af brugerne ikke havde adgang til deres telefon ved login. Yderligere 34% af brugerne kunne ikke huske deres sekundære e-mailadresse.
Hvis du har mistet adgangen til din telefon eller ikke kan logge ind, kan du altid vende tilbage til en betroet enhed, som du tidligere har logget ind fra, for at få adgang til din konto.
Forståelse af 'hacking på bestilling'-angreb
Hvor de fleste automatiske beskyttelsesmidler blokerer for de fleste bots og phishingangreb, bliver målrettede angreb mere skadelige. Som en del af vores løbende indsats for , identificerer vi konstant nye kriminelle grupper til 'hacking på bestilling', der beder om i gennemsnit 750 USD for at hacke én konto. Disse kriminelle stoler ofte på phishing-e-mails, der udgiver sig for at være familiemedlemmer, kolleger, embedsmænd eller endda Google. Hvis målet ikke overgiver sig ved det første phishingforsøg, fortsætter efterfølgende angreb i mere end en måned.
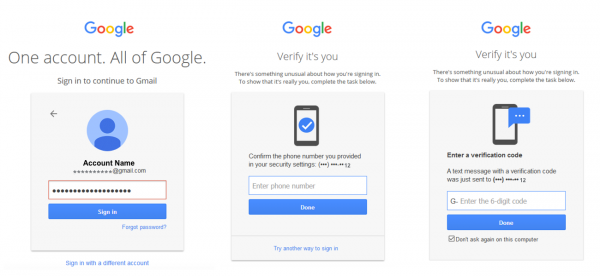
Et eksempel på et phishingangreb af 'manden i midten', som tjekker adgangskoden i realtid. Herefter opfordres ofrene på phishing-siden til at indtaste SMS-autentificeringskoder for at få adgang til ofrets konto.
Ifølge vores estimater er kun én ud af en million brugere udsat for en så høj risiko. Kriminelle målretter ikke tilfældige personer. Selvom undersøgelser viser, at vores automatiske beskyttelse kan hjælpe med at forsinke og endda forhindre op til 66% af de målrettede angreb, som vi har undersøgt, anbefaler vi stadig, at brugere med høj risiko tilmelder sig vores . Som bemærket under vores undersøgelse, bruger brugere, der kun anvender sikkerhedsnøgler (det vil sige - to-faktorautentifikation ved hjælp af koder, der sendes til brugerne - note fra oversætteren.), blev ofre for målrettet phishing.
Brug lidt tid på at beskytte din konto.
Du bruger sikkerhedsseler til at beskytte dit liv og din sundhed under kørslen. Og med vores kan du sikre din konto.
Som vores undersøgelser viser, er en af de nemmeste ting, du kan gøre for at beskytte din Google-konto, at angive et telefonnummer. For brugere med høj risiko, såsom journalister, samfundsaktivister, erhvervsledere og politiske kampagneteams, vil vores program hjælpe med at sikre det højeste sikkerhedsniveau. Du kan også beskytte dine tredjepartskonti (ikke Google) mod adgangskodehacking ved at installere udvidelsen .
Det er interessant, at Google ikke følger de råd, som virksomheden selv giver til brugerne. til to-faktorautentifikation for mere end 85.000 af sine medarbejdere. Ifølge virksomhedens repræsentanter har der ikke været registreret nogen kontohacking siden implementeringen af hardwarenuer. Sammenlign med tallene præsenteret i denne rapport. Det viser tydeligt, at brugen af hardwarenuer tokens til to-faktorautentifikation er den eneste pålidelige måde at beskytte både konti og oplysninger (og i nogle tilfælde også penge). Til sikring af Google-konti anvendes nøgler, der er fremstillet i henhold til FIDO U2F-standarden, for eksempel
. Og til to-faktorautentifikation i operativsystemerne Windows, Linux og MacOS bruges kryptografiske nøgler .
(Oversætterens note)
Kilde: habr.com
