

Flere muligheder for samarbejde og ekstra notifikationer
Vi i GitLab søger konstant nye måder at forbedre samarbejdet gennem hele DevOps-livscyklussen. Vi er glade for at annoncere, at fra denne udgave understøtter vi ! Denne funktion er tilgængelig fra GitLab Starter niveau og realiserer virkelig vores motto: «Alle kan bidrage». Vi ved, at mange mennesker kan arbejde på en enkelt merge-request for at sikre, at alt er i orden, og nu har du mulighed for at tildele flere ansvarlige for merge-requests!
Og DevOps-teams får nu . Tilføj nye notifikationer til listen over begivenheder sendt i disse to chats, og dit team vil næsten øjeblikkeligt blive informeret om nye deploys.
Omkostningsreduktion med Docker-container understøttelse i Windows og forberedelse af Kubernetes-klynger på instansniveau
Vi elsker containere! Containere bruger færre systemressourcer sammenlignet med virtuelle maskiner og forbedrer applikationens bærbarhed. Fra GitLab 11.11 understøtter vi , så nu kan du bruge Docker-containere i Windows og nyde udvidede muligheder for orkestrering af pipelines og administration.
GitLab Premium (kun for selvhostede instanser) tilbyder nu . Denne tilføjelse vil accelerere leveringen, da du nu får en cacheproxy til de mest anvendte Docker-billeder.
Brugere af selvhostede GitLab-instanser kan nu forberede , og alle grupper og projekter i instansen vil bruge det til deres deploys. Takket være denne integration vil GitLab automatisk oprette ressourcer til specifikke projekter for ekstra sikkerhed.
Og det er ikke alt!
Udover de nye samarbejdsmuligheder og ekstra notifikationer har vi tilføjet , øget , og forenklet godkendelser med , og meget mere!
Månedens mest værdifulde medarbejder () — Kia Mei Somabes ()
I denne udgave har vi tilføjet muligheden for at uploade individuelle mapper fra repositories i stedet for at uploade alt indhold. Nu kan du uploade kun de nødvendige filer. Tak, Kia Mei Somabes!
Hovedfunktioner i GitLab 11.11
Windows Container Executor til GitLab Runner
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
I GitLab 11.11 har vi tilføjet en ny udfører til GitLab Runner, så Docker-containere kan anvendes på Windows. Tidligere var det nødvendigt at bruge en shell til at orkestrere Docker-containere på Windows, men nu kan man arbejde med Docker-containere på Windows direkte, næsten som på Linux. Nu har Microsoft-platformens brugere flere muligheder for orkestrering af pipelines og administration.
Denne opdatering indeholder forbedret support for PowerShell i GitLab CI/CD samt nye hjælpebilleder til forskellige versioner af Windows-containere. Dine egne Windows-runners kan selvfølgelig bruges med GitLab.com, men de er endnu ikke inkluderet på listen over offentligt tilgængelige værktøjer.
Caching proxy for afhængigheder til containerregister
PREMIUM, ULTIMATE
Teams bruger ofte containere i bygge-pipelines, og en caching proxy for ofte brugte billeder og pakker fra upstream er en fremragende måde at accelerere pipelines på. Med en lokal kopi af de nødvendige lag, der er tilgængelig gennem den nye caching proxy, kan man arbejde mere effektivt med almindelige billeder i dit miljø.
Indtil videre er proxyen for containere kun tilgængelig for selvstyrede instanser på webserveren .
Flere ansvarlige for merge-anmodninger
STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD
Ofte arbejder flere personer på en funktion i en fælles gren og merge-anmodning, for eksempel når frontend- og backend-udviklere samarbejder tæt, eller når udviklere arbejder i par, som i ekstrem programmering.
I GitLab 11.11 kan der tildeles flere personer til merge-anmodninger. Ligesom med flere ansvarlige for opgaver, kan der her bruges lister, filtre, notifikationer og API.
Kubernetes-klyngekonfiguration på instansniveau
CORE, STARTER, PREMIUM, ULTIMATE
Sikkerheds- og forberedelsesmodellen i Kubernetes udvikler sig, og nu kan man betjene mange kunder gennem en fælles klynge.
I GitLab 11.11 kan brugere af selvstyrede instanser nu forberede et cluster på instansniveau, og alle grupper og projekter i instansen vil bruge det til deres deployment. Denne integration mellem GitLab og Kubernetes vil automatisk oprette ressourcer for specifikke projekter for ekstra sikkerhed.
Notificeringer om deployment i Slack og Mattermost
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Du kan nu konfigurere automatiske notifikationer om deployment-hændelser til teamkanalen takket være integrationen med chatten. og , og dit team vil være informeret om alle vigtige hændelser.
Gæsteadgang til udgivelser
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Nu kan gæstebrugere af dine projekter se udgivelser, der er offentliggjort på siden Releases. De vil kunne downloade de offentliggjorte artefakter, men de vil ikke kunne downloade kildekoden eller se oplysninger om repositoryer, som tags eller commits.
Andre forbedringer i GitLab 11.11
Serialiserede grafstrukturer af commits for at forbedre ydelsen
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
For mange Git-operationer er det nødvendigt at traversere commit-grafen, såsom at beregne basis for fusion eller udskrive grene, der indeholder commits. Jo flere commits, jo langsommere er disse operationer, fordi det kræver at hente hver objekt fra disken for at læse dets pegevariable.
I GitLab 11.11 har vi inkluderet funktionen til serialiserede commit-grafer, som blev præsenteret i de seneste Git-udgivelser, for på forhånd at beregne og gemme disse oplysninger. Nu udføres traversal i store repositories meget hurtigere. Commit-grafen vil automatisk blive oprettet ved næste garbage collection i repositoryet.
Læs om, hvordan den serialiserede commit-graf blev skabt i af en af forfatterne til denne funktion.
Yderligere CI Runner-minutter: nu også til gratis planer
GRATIS, BRONZE, SILVER, GOLD
Sidste måned tilføjede vi muligheden for at købe ekstra CI Runner-minutter, men kun for betalte planer på GitLab.com. I denne udgivelse kan minutter også købes i gratis planer.
Upload af arkiverede mapper i repositoryer
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Afhængigt af type og størrelse af projektet kan arkivet af hele projektet tage lang tid at uploade og er ikke altid nødvendigt, især i tilfælde af store monorepositories. I GitLab 11.11 kan du uploade et arkiv af indholdet i den aktuelle mappe, herunder underliggende mapper, for kun at vælge de ønskede mapper.
Tak for arbejdet, !
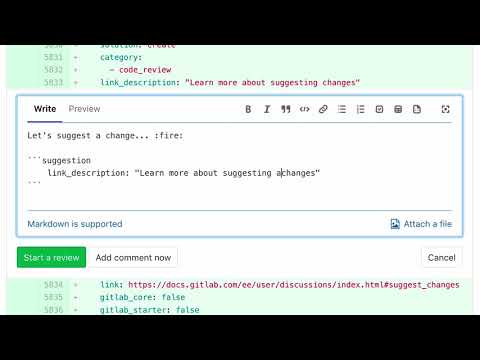
Anvendelsen af forslaget tillader nu automatisk diskussion
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Forslaget til ændringer gør det lettere at samarbejde om merge-anmodninger: nu kan man undgå at kopiere og indsætte for at acceptere det foreslåede ændring. I GitLab 11.11 har vi gjort denne proces endnu lettere: nu afsluttes diskussionen automatisk ved anvendelse af forslaget.
Tidsmåler i sidepanelet på opgavelisten
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Sidepanelerne for opgaver skal se ens ud i visningerne for opgavelisten og opgaver. Derfor er der nu en tidsmåler i sidepanelet for opgaver på opgavelisten i GitLab. Gå bare til opgavelisten, klik på opgaven, og der åbnes et sidepanel med tidsmåleren.
Oplysninger om deployment i Environments API
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Vi har tilføjet muligheden for at anmode om oplysninger om en specifik miljø fra Environments API for at vide, hvilken commit der er deployeret i miljøet lige nu. Dette vil forenkle automatisering og rapportering for brugerne af Environments i GitLab.
Negative match på variabler for pipeline-regler
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Det er nu muligt at kontrollere negativ lighed eller matches på mønstre (!= og !~) i filen .gitlab-ci.yml ved kontrol af værdierne for miljøvariabler, så kontrol af pipeline-adfærd er blevet mere fleksibelt.
Udfør alle manuelle opgaver på et trin med et klik
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
I GitLab 11.11 kan brugere med mange manuelle opgaver på et trin nu udføre alle sådanne opgaver på et trin ved at klikke på knappen „Play all“ („Udfør alle“) til højre for trinets navn i visningen af pipelines.
Oprettelse af fil direkte fra miljøvariabel
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Miljøvariabler bruges ofte til at oprette filer, især til hemmeligheder, som skal beskyttes og kun er tilgængelige i en bestemt miljøpipeline. For dette angiver du indholdet fra variablen som filens indhold og opretter en fil i jobben, der indeholder værdien. Med den nye miljøvariabeltype file kan dette gøres i ét trin uden at ændre .gitlab-ci.yml.
API-endepunkt for oplysninger om sårbarheder
ULTIMATE, GOLD
Nu kan du anmode GitLab API om alle sårbarheder, der er blevet identificeret i projektet. Med denne API kan der oprettes maskinlæsbare lister over sårbarheder med filtre efter type, pålidelighed og alvorlighed.
Mulighed for fuld dynamisk scanning til DAST
ULTIMATE, GOLD
I GitLab kan du dynamisk teste applikationers sikkerhed (Dynamic Application Security Testing, DAST) som en del af CI-pipelinen. Fra denne udgave kan du vælge fuld dynamisk scanning i stedet for standard passiv scanning. Fuld dynamisk scanning beskytter mod flere sårbarheder.
Installation af Prometheus i grupper med klynger
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
I denne udgave af GitLab er det nu muligt at tilknytte en Kubernetes-kluster til hele gruppen. Vi har også tilføjet muligheden for at installere en enkelt instance af Prometheus på denne klynge for at forenkle overvågning af alle projekter i klyngen.
Oplysninger om ignorering af sårbarheder på sikkerhedspanelet
ULTIMATE, GOLD
På GitLab's sikkerhedspaneler kan administratorer se ignorerede sårbarheder. For at optimere workflowet har vi tilføjet muligheden for at se oplysninger om ignorering direkte på sikkerhedspanelet.
Oprettelse af brugerdefinerede metrikgrapher på instrumentbrættet
PREMIUM, ULTIMATE, SILVER, GOLD
Opret nye diagrammer med brugerdefinerede ydeevnemetrikker direkte på instrumentbrættet på metrikpanelet. Nu kan brugerne oprette, opdatere og slette visualiseringer af metrikker på instrumentbrættet ved at klikke på knappen «Add Metric» («Tilføj metrik») i øverste højre hjørne af instrumentbrættet.
Opgaver fra notifikationer åbnes nu i navnet på GitLab Alert Bot
PREMIUM, ULTIMATE, SILVER, GOLD
Nu vil opgaver, der åbnes fra notifikationer, være oprettet af GitLab Alert Bot, så du straks kan se, at opgaven er oprettet automatisk fra en vigtig notifikation.
Autosave af epikbeskrivelser til lokal lagring
ULTIMATE, GOLD
Epikbeskrivelser blev ikke gemt i lokal lagring, så ændringer gik tabt, hvis du ikke gemte dem eksplicit, når du ændrede epikbeskrivelsen. I GitLab 11.11 er det nu muligt at gemme epikbeskrivelser i lokal lagring. Det betyder, at du nemt kan vende tilbage til at ændre epikbeskrivelsen, hvis der opstod en fejl, du blev distraheret, eller du ved et uheld lukkede din browser.
Understøttelse af spejling på GitLab for Git LFS
STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD
Med spejling kan du replikere Git-repositorier fra et sted til et andet. Det gør det lettere at opbevare en kopi af et repository på GitLab-serveren, som ligger et andet sted. Nu understøtter GitLab spejling af repositories med Git LFS, så denne funktion er også tilgængelig for repositories med store filer, såsom spiltæpper eller videnskabelige data.
Rettigheder til læsning og skrivning i repositories for personlige adgangstokens
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Mange personlige adgangstokens har rettigheder til ændringer på niveauet api, men fuld adgang til API'et kan give for mange rettigheder til nogle brugere eller organisationer.
Takket være samfundets bidrag kan personlige adgangstokens nu have rettigheder til kun læsning og skrivning for projektrepositories, snarere end dybere adgang til API-niveauet for følsomme områder af GitLab, såsom indstillinger og medlemskab.
Tak, Horatiu Eugen Vlad ()!
Tilføjelse af grundlæggende support til gruppeanmodninger i GraphQL
GRATIS, BRONZE, SILVER, GOLD, CORE, STARTER, PREMIUM, ULTIMATE
Med GraphQL API'et kan brugerne præcist angive, hvilke data de har brug for, og få alle de nødvendige data i få forespørgsler. Fra denne udgivelse understøtter GitLab tilføjelsen af grundlæggende gruppedata i GraphQL API'et.
Log ind med Salesforce-legitimationsoplysninger
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
GitLab elsker Salesforce-udviklere, og for at støtte dette fællesskab tillader vi brugere at logge ind på GitLab med Salesforce.com-legitimationsoplysninger. Nu kan GitLab konfigureres som en app tilsluttet Salesforce i instanser for at bruge Salesforce.com til login på GitLab med ét klik.
SAML SSO er nu obligatorisk for webadgang
PREMIUM, ULTIMATE, SILVER, GOLD
Vi på gruppeniveau, indført i udgivelsen 11.8, med streng kontrol af gruppe- og projektressourcer, så brugerne kun kan få adgang, når de logger ind med SAML. Dette er et ekstra niveau af adgangskontrol for organisationer, der værdsætter sikkerhed og bruger GitLab.com via SAML SSO. Nu kan du gøre SSO til et obligatorisk krav, velvidende at brugerne i din gruppe bruger SSO.
Filtrering efter nyligt oprettede eller ændrede data for episk API
ULTIMATE, GOLD
Det var tidligere vanskeligt at anmode om nyligt oprettede eller ændrede data med den episke API på GitLab. I version 11.11 tilføjede vi ekstra filtre created_after, created_before, opdateret_efter og opdateret_før, for at sikre overensstemmelse med API-opgaver og hurtigt finde ændrede eller nyligt oprettede epics.
Biometrisk autentificering med UltraAuth
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Virksomheden specialiserer sig i biometrisk autentificering uden password. Nu understøtter vi denne autentificeringsmetode på GitLab!
Tak, Kartikey Tanna ()!
GitLab Runner 11.11
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
I dag har vi udgivet GitLab Runner 11.11! GitLab Runner er et open source-projekt, der bruges til at køre CI/CD-opgaver og sende resultater tilbage til GitLab.
Omnibus-forbedringer
CORE, STARTER, PREMIUM, ULTIMATE
Vi har foretaget følgende forbedringer i Omnibus i GitLab 11.11:
- GitLab 11.11 inkluderer — , som i denne nye udgave inkluderer interaktive ephemeral-beskeder og meget mere. Denne version indeholder , og vi anbefaler at udføre en opdatering.
- .
Forbedring af skemaer
CORE, STARTER, PREMIUM, ULTIMATE
Vi har foretaget følgende forbedringer i Helm-diagrammer i GitLab 11.11:
- I GitLab 11.11 kan man .
- Administratorer har adgang til , inklusiv
memoryKiller,maxRss,graceTimeogshutdownWait. - Helm-diagrammerne testes nu i Amazon Elastic Container Service for Kubernetes ()
Ydelsesforbedringer
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Vi fortsætter med at forbedre GitLabs ydeevne med hver udgivelse for GitLab-forekomster i enhver størrelse. Nogle forbedringer i GitLab 11.11:
Forældede funktioner
GitLab Geo vil levere hash-baseret lagring i GitLab 12.0
GitLab Geo kræver for at afbøde konkurrencen på sekundære noder. Dette blev omtalt i .
I GitLab har vi tilføjet dette krav til Geo-dokumentationen: .
I GitLab sudo gitlab-rake gitlab:geo:check kontrollerer, om hash-lagring er aktiveret, og om alle projekter migreres. Se. . Hvis du bruger Geo, skal du køre denne kontrol og migrere så hurtigt som muligt.
I GitLab en konstant frigivelse advarsel vil blive vist på siden Admin Area › Geo › Nodes, hvis de førnævnte kontroller ikke er blevet godkendt. .
I GitLab Geo vil bruge kravene til hash-lagring. Se. .
Slettedato: 22. juni 2019.
GitLab Geo vil understøtte brugen af PG FDW i GitLab 12.0
Dette er nødvendigt for Geo Log Cursor, da det betydeligt forbedrer ydeevnen af visse synkroniseringsoperationer. Det forbedrer også ydeevnen af forespørgsler om status for Geo-noder. Tidligere forespørgsler havde alt for lav ydeevne i store projekter. Se, hvordan du konfigurerer dette i . I GitLab Geo vil kræve PG FDW. Se .
Slettedato: 22. juni 2019.
Sentry-indstillinger til fejlrapporter og logging vil blive fjernet fra brugergrænsefladen i GitLab 12.0
Disse indstillinger vil blive fjernet fra brugergrænsefladen i GitLab 12.0 og vil være tilgængelige i filen gitlab.yml. Derudover vil du kunne definere Sentry-miljøet for at skelne mellem flere deployment. For eksempel, udvikling, staging og produktion. Se .
Slettedato: 22. juni 2019.
Begrænsning af det maksimale antal pipelines, der kan oprettes af en enkelt push
Tidligere oprettede GitLab pipelines for HEAD hver gren i pushen. Dette er praktisk for udviklere, der sender flere ændringer samtidigt (f.eks. til en funktionsgren og til grenen develop).
Men ved push af et stort repository, hvor der er mange aktive grene (f.eks. til flytning, spejling eller forgrening), er det ikke nødvendigt at oprette en pipeline for hver gren. Fra GitLab 11.10 opretter vi ved push.
Slettedato: 22. maj 2019
Forældede legacy-stier i GitLab Runner
Fra Gitlab 11.9 bruger GitLab Runner kloning\/kald af repository. I øjeblikket vil GitLab Runner bruge den gamle metode, hvis den nye ikke understøttes. Læs mere i .
I GitLab 11.0 ændrede vi synet på metrics server-konfiguration for GitLab Runner. metrics_servervil blive fjernet til fordel for listen_address i GitLab 12.0. Læs mere i .
I version 11.3 begyndte GitLab Runner at understøtte ; hvilket førte til nye indstillinger for . I en tabel over ændringer og instruktioner til overgang til den nye konfiguration. Læs mere i .
Disse stier vil ikke være tilgængelige i GitLab 12.0. Som bruger behøver du ikke at ændre noget, blot sikre dig, at din GitLab-installation kører på version 11.9+ ved opgradering til GitLab Runner 12.0.
Slettedato: 22. juni 2019.
Forældet parameter for feature entry point til GitLab Runner
I 11.4 blev GitLab Runner introduceret med parameteren for at rette sådanne problemer som og .
I GitLab 12.0 vil vi skifte til korrekt opførsel, som om feature-parameteren var deaktiveret. Læs mere i .
Slettedato: 22. juni 2019.
Forældet understøttelse af Linux-distributioner, der har nået EOL, for GitLab Runner
Nogle Linux-distributioner, hvor GitLab Runner kan installeres, er udløbet.
I GitLab 12.0 vil GitLab Runner ikke længere distribuere pakker til sådanne Linux-distributioner. Den fulde liste over distributioner, der ikke længere understøttes, kan findes i vores . Tak, Javier Ardo (), for dit !
Slettedato: 22. juni 2019.
Fjernelse af gamle GitLab Runner Helper-kommandoer
I forbindelse med tilføjelsen af støtte til blev nogle gamle kommandoer, der bruges til .
I GitLab 12.0 kører GitLab Runner med nye kommandoer. Dette gælder kun for brugere, der . Læs mere i .
Slettedato: 22. juni 2019.
Fjernelse af den legacy git clean mekanisme fra GitLab Runner
I GitLab Runner 11.10 gav vi at konfigurere, hvordan Runner udfører kommandoen git clean. Den nye rensningsstrategi fjerner også brugen af git reset og placerer kommandoen git clean efter upload-trinnet.
Da denne ændring i adfærd kan påvirke nogle brugere, har vi forberedt parameteren FF_USE_LEGACY_GIT_CLEAN_STRATEGY. Hvis værdien sættes til true, vil den genoprette legacy-rengøringsstrategien. Mere om brugen af funktionsparametre i GitLab Runner kan findes .
I GitLab Runner 12.0 fjerner vi understøttelsen af legacy-rensningsstrategi og muligheden for at genoprette den med funktionsparameter. Se i .
Slettedato: 22. juni 2019.
er kun tilgængelige for Silver/Premium planer
Da vi introducerede gruppeprojekt skabeloner i version 11.6, gjorde vi denne funktion for Premium/Silver ved en fejl tilgængelig for alle planer.
Vi i version 11.11 og giver yderligere 3 måneder til alle brugere og instanser under Silver/Premium niveau.
Fra den 22. august 2019 vil gruppeprojekt skabeloner være tilgængelige kun for Silver/Premium planen og højere, som beskrevet i dokumentationen.
Slettedato: 22. august 2019.
Understøttelse af Windows batch-job er ophørt
I GitLab 13.0 (22. juni 2020) planlægger vi at stoppe understøttelsen af batch-job i Windows kommandolinje i GitLab Runner (f.eks., cmd.exe) til fordel for udvidet understøttelse af Windows PowerShell. Læs mere i .
Nu vil vores vision for enterprise DevOps matche Microsofts holdning, at PowerShell er det bedste valg til automatisering af virksomhederapplikationer i Windows-miljøer. Hvis du ønsker at fortsætte med at bruge cmd.exe, disse kommandoer kan kaldes fra PowerShell, men vi vil ikke direkte understøtte Windows batchjobs på grund af flere uoverensstemmelser, der fører til høje omkostninger ved vedligeholdelse og udvikling.
Slettedato: 22. september 2019
Git 2.21.0 eller højere kræves
Fra GitLab 11.11 kræves Git 2.21.0 for at køre. , men brugere af stamdardinstallationer med tidligere versioner af Git skal opdatere.
Slettedato: 22. maj 2019
Forældet Kubernetes service skabelon
I GitLab 12.0 planlægger vi at udfase Kubernetes service skabelonen til fordel for instansniveau cluster konfigurationen introduceret i GitLab 11.11.
Alle selvstyrede instanser, der bruger service skabelonen, vil blive overført til instansniveau cluster ved opgradering til GitLab 12.0.
Slettedato: 22. juni 2019.
Udfasning af label-matching app på Kubernetes deploy paneler
I GitLab 12.0 planlægger vi at udfase label-matching app i Kubernetes deploy-selektoren. I GitLab 11.10 introducerede vi , der søger efter matchende app.example.com/app og app.example.com/env, for at vise deploys på panelet.
For at disse deploys kan vises på deploy-panelerne, skal du blot sende en ny deploy, og GitLab vil anvende de nye labels.
Slettedato: 22. juni 2019.
GitLab 12.0 pakker vil blive signeret med udvidet signatur
Den 2. maj 2019 forlængede GitLab Omnibus GitLab fra 01.08.2019 til 01.07.2020. Hvis du kontrollerer pakke-signaturer og vil opdatere nøglerne, skal du blot følge instruktionerne igen fra .
Slettedato: 22. juni 2019.
Ændringslog
Find alle disse ændringer i ændringsloggen:
Installation
Hvis du konfigurerer en ny GitLab-installation, besøg .
Opdatering
→ Tjek
Kilde: habr.com
