

De jernbokse med penge, der står på byens gader, kan ikke undgå at tiltrække opmærksomhed fra dem, der drømmer om hurtig gevinst. Og hvis tidligere fysiske metoder blev brugt til at tømme hæveautomater, så benytter man nu mere snedige tricks, der involverer computere. Det mest aktuelle af disse er 'den sorte boks' med en enkeltstående mikrocomputer indeni. Hvordan den fungerer, vil vi tale om i denne artikel.
Lederen af den internationale forening af hæveautomatproducenter (ATMIA) 'De sorte bokse' som den mest farlige trussel mod hæveautomater.
En typisk hæveautomat er en samling af allerede færdige elektromechaniske komponenter, der er placeret i et enkelt kabinet. Producenterne af hæveautomater bygger deres jernkreationer ud fra en pengedispensersystem, kortlæser og andre komponenter, der allerede er udviklet af tredjepartsleverandører. En slags LEGO-konstruktør for voksne. De færdige komponenter placeres i hæveautomatens kabinet, som typisk består af to rum: det øverste rum ('kabinet' eller 'betjeningsområde') og det nederste rum (sikkerhedsskab). Alle elektromechaniske komponenter er forbundet gennem USB- og COM-porte til systemenheden, der i dette tilfælde fungerer som vært. På ældre modeller af hæveautomater kan man også finde forbindelser gennem SDC-bussen.
Evolutionen af hæveautomatkorting
Hæveautomater med enorme beløb indeni tiltrækker uundgåeligt kortsvindlere. I starten udnyttede kortsvindlerne kun de grove fysiske sikkerhedsfejl ved hæveautomaterne – de brugte skimmere og shimere til at stjæle data fra magnetstriber; falske PIN-pads og kameraer til at opsnappe pinkoder; og endda falske hæveautomater.
Derefter, da hæveautomater begyndte at blive udstyret med standardiseret software, der fungerede efter ensartede standarder, såsom XFS (eXtensions for Financial Services), begyndte kortsvindlerne at angribe hæveautomater med computervirus.
Blandt dem er Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii og andre utallige navngivne og unavngivne skadelige programmer, som kortsvindlerne installerer på hævemaskinens vært enten via en bootbar USB-nøgle eller gennem TCP-porten for fjernadgang.
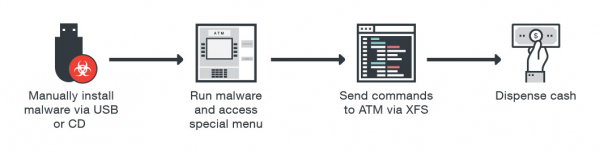
Processen med at inficere en hæveautomat
Ved at overtage XFS-subsystemet kan malware give kommandoer til pengedispensere uden autorisation. Den kan også give kommandoer til kortlæseren: læse/skrive den magnetiske stribe på betalingskortet og endda udtrække transaktionshistorik, der er gemt på EMV-kortets chip. EPP (Encrypting PIN Pad; krypteret tastatur) er særligt bemærkelsesværdig. Man antager, at den indtastede PIN-kode ikke kan blive opsnappet. Men XFS tillader EPP-tastaturet at fungere i to tilstande: 1) åben tilstand (til indtastning af forskellige numeriske parametre, såsom det beløb, der skal hæves); 2) sikker tilstand (denne tilstand aktiveres, når man skal indtaste PIN-koden eller krypteringsnøglen). Denne funktion i XFS muliggør en MiTM-attack, hvor karten opsnupper aktivering af sikker tilstand, der sendes fra værten til EPP, og derefter informerer EPP-tastaturet om, at arbejdet skal fortsætte i åben tilstand. Som svar på dette signal sender EPP tastetrykene i klar tekst.
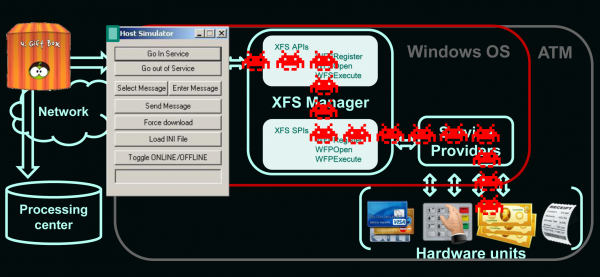
Princippet bag "den sorte boks"
I de seneste år, Europol, har malware til hæveautomater tydeligt udviklet sig. Cardere behøver ikke længere fysisk adgang til hæveautomaten for at inficere den. De kan inficere hæveautomater via fjernnetværksangreb, ved at bruge bankens interne netværk. Group IB rapporterede, at i 2016, i mere end 10 europæiske lande, var hæveautomater udsat for fjernangreb.
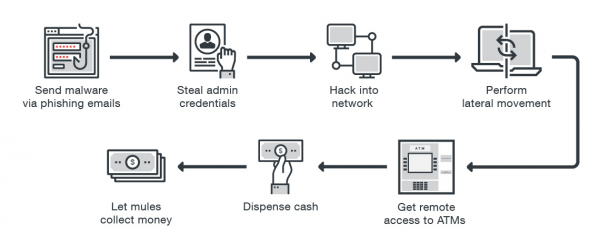
Angreb på hæveautomater via fjernadgang
Antivirusprogrammer, blokering af firmwareopdateringer, blokering af USB-porte og kryptering af harddisken beskytter i nogen grad hæveautomaten mod cardernes virusangreb. Men hvad hvis carderen ikke angriber værten, men direkte tilslutter sig periferiudstyr (via RS232 eller USB) – til kortlæseren, tastaturet eller pengeuddeleren?
Første møde med "den sorte boks"
I dag benytter teknisk kyndige cardere , ved at bruge såkaldte „black boxes“ til at stjæle kontanter fra hæveautomater – specifikt programmerede enkeltkort mikrocomputere, såsom Raspberry Pi. „Black boxes“ tømmer hæveautomaterne fuldstændigt på en tilsyneladende magisk måde (set fra bankernes perspektiv). Carders tilslutter deres magiske enhed direkte til kontantudbetalingsenheden for at trække alle tilgængelige penge. Denne type angreb omgår alle softwarebeskyttelsesmidler, der er implementeret på hæveautomatsystemet (antivirusprogrammer, integritetskontrol, fuld disk-kryptering osv.).
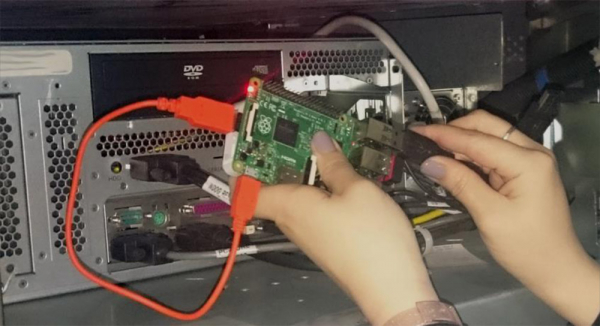
„Black box“ baseret på Raspberry Pi
De største producenter af hæveautomater og statslige efterretningstjenester, der er stødt på flere implementeringer af „black box“, , at disse finurlige computere får hæveautomater til at udspytte alle disponible kontanter; 40 sedler hver 20. sekund. Efterretningstjenester advarer også om, at carders oftest målretter sig mod hæveautomater i apoteker, shoppingcentre; samt hæveautomater, der betjener bilister „undervejs“.
For ikke at blive opdaget af kameraer, tager de mest forsigtige carders hjælp fra en ikke alt for værdifuld partner, en mule. For at sikre, at denne ikke kan tilegne sig „black box“, anvender de . De fjerner nøglefunktionaliteten fra „black box“ og tilslutter en smartphone, som bruges som kanal til fjernoverførsel af kommandoer til den reducerede „black box“ via IP-protokollen.
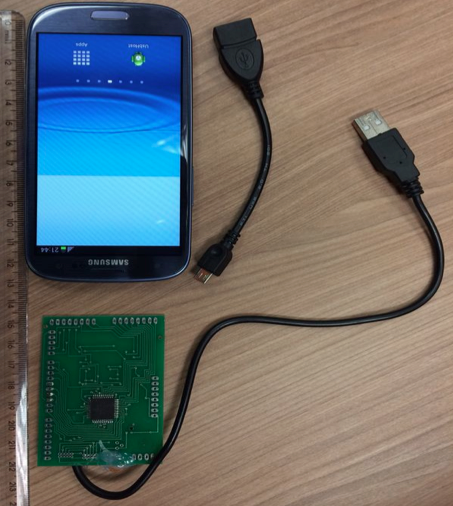
Modifikationen af „black box“ aktiveres via fjernadgang
Hvordan ser det ud fra bankernes perspektiv? Optagelser fra overvågningskameraer viser omtrent følgende: en person åbner det øverste rum (servicesektoren), tilslutter „den magiske kasse“ til hæveautomaten, lukker det øverste rum og går. Efter lidt tid nærmer flere personer, der ser ud til at være almindelige kunder, sig hæveautomaten og hæver enorme beløb penge. Derefter vender carderen tilbage og fjerner sin lille magiske enhed fra hæveautomaten. Normalt opdages angrebet på hæveautomaten „black box“ først efter flere dage, når den tomme pengeskab og journalen for kontanthævninger ikke stemmer overens. Som et resultat er der kun tilbage for bankens personale at .
Analyse af hæveautomaternes kommunikationer
Som tidligere nævnt sker interaktionen mellem systemboksen og perifere enheder via USB, RS232 eller SDC. En kortlæsere tilsluttes direkte til porten på den perifere enhed og sender kommandoer til den – uden om værten. Det er ret simpelt, fordi standardgrænseflader ikke kræver specifikke drivere. Proprietære protokoller, som periferiudstyr og værten interagerer med, kræver ikke godkendelse (da enheden jo befinder sig i et betroet område); og derfor kan disse usikre protokoller, der gør det muligt for periferiudstyr og værten at interagere – let overvåges og er let udsat for reproduktionsangreb.
På den måde kan kortlæsere bruge en software- eller hardwaretrafikanalysator ved at tilslutte den direkte til porten på en specifik periferiudstyr (for eksempel til kortlæseren) – for at indsamle de overførte data. Ved at bruge trafik analysatoren lærer kortlæsere alle tekniske detaljer om bankautomaten, herunder ikke-dokumenterede funktioner i dens periferiudstyr (for eksempel funktionen til at ændre firmwaren på periferiudstyret). Som et resultat får kortlæsere fuld kontrol over bankautomaten. Det er samtidig ganske vanskeligt at opdage tilstedeværelsen af trafik analysatoren.
Direkte kontrol over enheden til udlevering af sedler betyder, at bankautomatens kassetter – kan tømmes uden nogen logføring i de logfiler, som normalt oprettes af softwaren, der er implementeret på værten. For dem, der ikke er bekendt med den software-hardware-arkitektur, som bankautomaten har, kan dette virke som magi.
Hvor kommer "sorte bokse" fra?
Leverandører af bankomater og underleverandører udvikler fejlfindingsværktøjer til diagnosticering af bankomatens hardware – herunder den elektromekaniske del, der svarer for udbetaling af kontanter. Blandt sådanne værktøjer er: , . På billedet nedenfor vises nogle flere sådanne diagnostiske værktøjer.
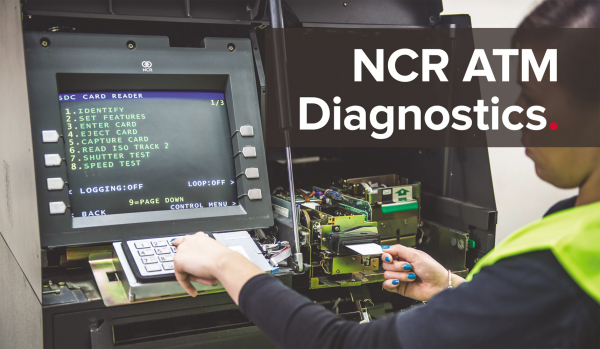
ATMDesk kontrolpanel
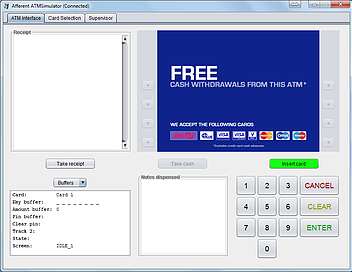
RapidFire ATM XFS kontrolpanel
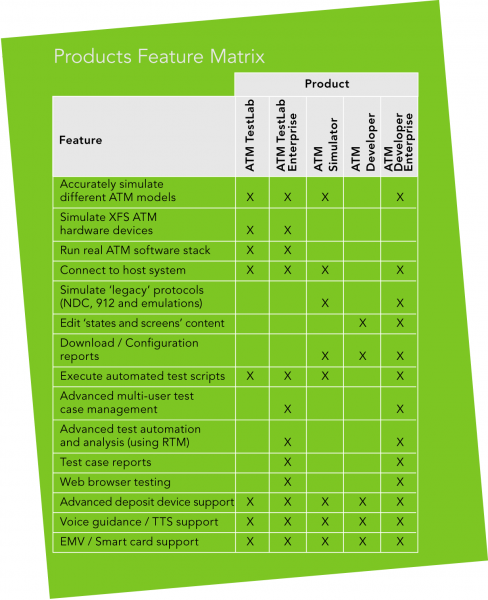
Sammenlignende karakteristika for flere diagnostiske værktøjer
Adgang til sådanne værktøjer er normalt begrænset af personaliserede tokens; og de fungerer kun, når bankomatens dørs åbnes. Men ved blot at ændre et par bytes i binærkoden af værktøjet kan kortlæsere At teste kontanthævning - uden at gå igennem kontrollerne, der er fastsat af producenten af værktøjet. Cardere installerer sådanne modificerede værktøjer på deres bærbare computere eller enkeltstående mikrokontrollere, som de derefter tilslutter direkte til enheden, der udleverer sedler, for at foretage uautoriseret kontanthævning.
«Den sidste mile» og en falsk betalingsbehandlingscentral
Direkte interaktion med periferien, uden at kommunikere med værten - dette er kun en af de effektive metoder til carding. Andre metoder afhænger af, at vi har et bredt udvalg af netværksgrænseflader, som pengeautomaten kommunikerer med omverdenen gennem. Fra X.25 til Ethernet og mobilkommunikation. Mange pengeautomater kan identificeres og lokaliseres ved hjælp af Shodan-tjenesten (den mest koncise vejledning til dens anvendelse er tilgængelig ), - med efterfølgende angreb, der udnytter en sårbar sikkerhedskonfiguration, administratorens dovenskab og sårbare kommunikationer mellem forskellige bankafdelinger.
«Den sidste mile» af forbindelsen mellem pengeautomaten og betalingsbehandlingscentret er rig på de mest forskellige teknologier, som kan fungere som indgangspunkter for carderen. Interaktionen kan finde sted via enten kabel (telefonlinje eller Ethernet) eller trådløse (Wi-Fi, mobilkommunikation: CDMA, GSM, UMTS, LTE) forbindelsesmetoder. Sikkerhedsmekanismerne kan inkludere: 1) hardware- eller softwaremidler til understøttelse af VPN (både standarder, indbygget i operativsystemet, og fra tredjepartsproducenter); 2) SSL/TLS (både specifik for en bestemt model pengeautomat og fra tredjepartsproducenter); 3) kryptering; 4) beskedautentifikation.
analysen , at for bankerne fremstår de nævnte teknologier som meget komplekse, og derfor gør de sig ikke umage med speciel netværkssikkerhed; eller implementerer den med fejl. I bedste fald opretter pengeautomaten forbindelse til en VPN-server, og allerede inden for det private netværk tilsluttes den betalingsbehandlingscentret. Derudover, selv hvis bankerne formår at implementere de nævnte sikkerhedsmekanismer, så har carderen allerede effektive angreb mod dem. Således forbliver pengeautomater sårbare, selv hvis sikkerheden opfylder PCI DSS-standarden.
Et af de grundlæggende krav i PCI DSS: Alle fortrolige data, når de sendes over et publikt netværk, skal krypteres. Og vi har rent faktisk netværk, der oprindeligt blev designet til fuldstændig kryptering af data! Derfor er der en fristelse til at sige: "Vi har krypterede data, fordi vi bruger Wi-Fi og GSM." Men mange af disse netværk giver ikke tilstrækkelig beskyttelse. Mobilnetværk af alle generationer er blevet hacket for længe siden. Uigenkaldeligt. Og der er endda leverandører, der tilbyder enheder til at opsnappe data, der overføres igennem dem.
Derfor kan en MiTM-angreb "falsk procescenter" enten initieres i usikre kommunikationer eller i et "privat" netværk, hvor hver pengeautomat sender information om sig selv til andre pengeautomater, - hvilket vil føre til, at korteren får kontrol over dataene, der overføres mellem pengeautomaten og procescentret.
kan potentielt ramme tusindvis af pengeautomater. På vejen til det autentiske procescenter indsætter korteren sin egen, falske. Dette falske procescenter giver pengeautomaten ordrer om at udbetale sedler. Samtidig konfigurerer korteren sit procescenter, så udbetaling af kontanter sker uanset hvilken kort der indsættes i automaten - selvom det er udløbet, eller kortet har en nul saldo. Det vigtigste er, at det falske procescenter "kender" det. Som et falsk procescenter kan der være enten en hjemmelavet enhed eller en simulator af et procescenter, der oprindeligt er designet til at fejlsøge netværksindstillinger (endnu en gave fra "producenten" – til kortere).
I det næste billede dump af ordrer om udbetaling af 40 sedler fra den fjerde kassette, - sendt fra det falske procescenter og opbevaret i ATM-software logfiler. De ser næsten ægte ud.
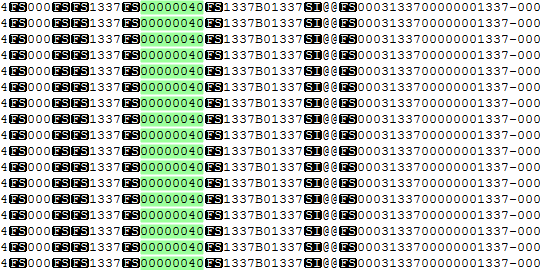
Dump af ordrer fra det falske procescenter
Kilde: habr.com
