

I mange IT-systemer gælder der et obligatorisk krav om periodisk ændring af adgangskoder. Dette er måske den mest hadede og mest unyttige sikkerhedsanbefaling. Nogle brugere ændrer simpelthen cifret i slutningen som et hack.
Denne praksis har forårsaget en masse ubehag. Men folk måtte finde sig i det, fordi det var for sikkerhedens skyld.Nu er dette råd helt ude af trit med virkeligheden. I maj 2019 fjernede selv Microsoft endelig kravet om periodisk ændring af adgangskoder fra de grundlæggende sikkerhedskrav for både personlige og serverversioner af Windows 10: her er med ændringslisten til Windows 10 v 1903 (læg mærke til sætningen Fjernelse af adgangskodeudløbspolitikker, der kræver periodiske ændringer af adgangskoder). Selve reglerne og systempolitikken for Windows 10 Version 1903 og Windows Server 2019 Sikkerhedsbasis er inkluderet i pakken .
Du kan vise disse dokumenter til ledelsen og sige: tiderne har ændret sig. Obligatorisk ændring af adgangskoder er et levn fra fortiden; nu er det stort set officielt. Selv sikkerhedsaudits vil ikke længere kontrollere dette krav (hvis de baserer sig på de officielle retningslinjer for grundlæggende beskyttelse af computere kørende Windows).
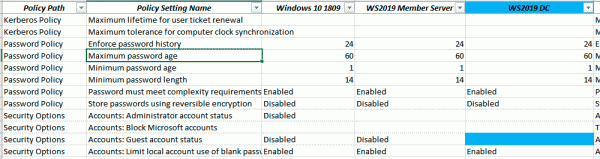
Et uddrag af listen over grundlæggende sikkerhedspolitikker for Windows 10 v1809 og ændringerne i 1903, hvor de relevante politikker for adgangskodernes udløbstid ikke længere gælder. I øvrigt annulleres administrator- og gæstekonti også som standard i den nye version.
Microsoft forklarer populært i bloggen, hvorfor de er gået væk fra kravet om obligatorisk ændring af adgangskode: "Periodisk udløb af adgangskoder beskytter kun mod sandsynligheden for, at adgangskoden (eller hash) bliver stjålet i løbet af dens gyldighedsperiode og bruges af en uautoriseret person. Hvis adgangskoden ikke bliver stjålet, er der ingen grund til at ændre den. Og hvis du har beviser for, at adgangskoden er blevet stjålet, vil du åbenlyst handle straks i stedet for at vente på, at dens gyldighedsperiode udløber for at løse problemet."
Dernæst forklarer Microsoft, at det i moderne tider er forkert at beskytte sig mod tyveri af adgangskoder på denne måde: «Hvis det er kendt, at en adgangskode sandsynligvis vil blive stjålet, hvor mange dage er et acceptabelt tidsrum til at tillade tyven at bruge denne stjålne adgangskode? Standardværdien er 42 dage. Synes det ikke, at det virker latterligt lang tid? Faktisk er det meget lang tid, og alligevel blev vores nuværende grundlæggende parameter sat til 60 dage — tidligere var den 90 dage — fordi tvungen hyppig udløb introducerer sine egne problemer. Og hvis adgangskoden ikke nødvendigvis vil blive stjålet, får man disse problemer uden nogen fordel. Desuden, hvis dine brugere er villige til at bytte deres adgangskode for en godbid, vil ingen politik for udløb af adgangskoder hjælpe.»
Alternativ
Microsoft skriver, at deres grundlæggende sikkerhedspolitikker er designet til brug af veladministrerede, sikkerhedsbevidste virksomheder. De er også beregnet til at fungere som retningslinjer for revisorer. Hvis en sådan organisation har implementeret lister over forbudte adgangskoder, multifaktorgodkendelse, opdagelse af brute force-angreb og opdagelse af unormale loginforsøg, er der så behov for periodisk udløb af adgangskoden? Og hvis de ikke har implementeret moderne beskyttelsesmidler, vil det så hjælpe dem, at adgangskoden udløber?
Logikken fra Microsoft er overraskende overbevisende. Vi har to valgmuligheder:
- Virksomheden har implementeret moderne beskyttelsesforanstaltninger.
- Virksomheden ikke har implementeret moderne beskyttelsesforanstaltninger.
I det første tilfælde giver periodisk ændring af adgangskoden ikke yderligere fordele.
I det andet tilfælde er periodisk ændring af adgangskoden nytteløs.
Så i stedet for at have en adgangskodes udløb bør der i første omgang anvendes multifaktorgodkendelse. Yderligere beskyttelsesforanstaltninger er nævnt ovenfor: lister over forbudte adgangskoder, opdagelse af brute force og andre unormale loginforsøg.
«Periodisk udløb af adgangskoden er en forældet og forældet beskyttelsesforanstaltning.— opsummerer Microsoft — og vi mener ikke, at det er nødvendigt at anvende nogen specifik værdi for vores niveau af grundlæggende beskyttelse. Ved at fjerne det fra vores grundlæggende niveau kan organisationer vælge det, der bedst matcher deres forventede behov, uden at det strider mod vores anbefalinger.
Output
Hvis en virksomhed i dag tvinger brugerne til periodisk at ændre deres adgangskoder, hvad kunne en udenforstående observere?
- Givet: virksomheden anvender en forældet beskyttelsesmekanisme.
- Antagelse: virksomheden har ikke implementeret moderne beskyttelsesmekanismer.
- Output: disse adgangskoder er lettere at finde og bruge.
Det viser sig, at periodisk ændring af adgangskoder gør virksomheden til et mere attraktivt mål for angreb.
Kilde: habr.com
