

Hvordan adskiller en god sikkerhedsekspert sig fra en almindelig i IT-sektoren? Nej, ikke ved at han/hun kan huske antallet af beskeder, som manager Igor sendte til kollega Maria i går. En god sikkerhedsekspert forsøger at identificere mulige overtrædelser på forhånd og fange dem i realtid, ved at gøre alt for at forhindre en fortsættelse af hændelsen. Sikkerhedsinformations- og hændelseshåndteringssystemer (SIEM) gør det betydeligt lettere at registrere og blokere enhver form for overtrædelse hurtigt.
Traditionelt kombinerer SIEM-systemer et system til informationssikkerhedshåndtering og et system til hændelseshåndtering. En vigtig funktion ved systemerne er analysen af sikkerhedshændelser i realtid, hvilket gør det muligt at reagere, før der opstår reelt skade.
De primære opgaver for SIEM-systemer:
- Indsamling og normalisering af data
- Data korrelation
- Underretning
- Visualiseringspaneler
- Organisering af datalagring
- Søgning og analyse af data
- Rapportering
Årsagerne til den høje efterspørgsel på SIEM-systemer
I den seneste tid er kompleksiteten og koordinationen af angreb på informationssystemer steget betydeligt. Samtidig bliver det anvendte sæt af beskyttelsesmidler — netværks- og værtsbaserede indtrængningsdetekteringssystemer, DLP-systemer, antivirusprogrammer og firewall, sårbarhedsscannere osv. — også mere kompliceret. Hver beskyttelsesforanstaltning genererer en strøm af hændelser med forskellig detaljegrad, og ofte kan man kun se et angreb ved overlejring af hændelser fra forskellige systemer.
Der er skrevet meget , men vi tilbyder en kort oversigt over gratis, fuld funktionelle open-source SIEM-systemer, som ikke har kunstige begrænsninger på antallet af brugere eller volumen af modtagne og gemte data, samt er nemme at skalere og vedligeholde. Vi håber, at dette vil hjælpe med at vurdere potentialet i sådanne systemer og træffe en beslutning om, hvorvidt man skal integrere sådanne løsninger i virksomhedens forretningsprocesser.
AlienVault OSSIM
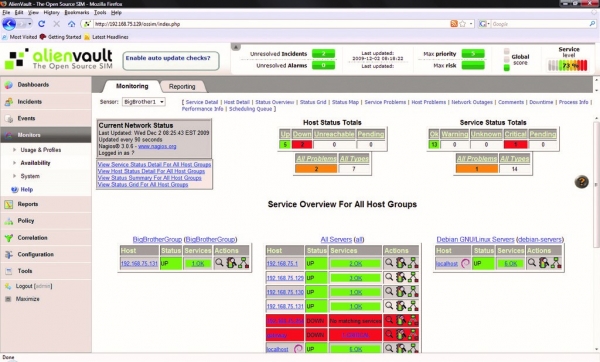
AlienVault OSSIM er den open-source version af AlienVault USM, en af de førende kommercielle SIEM-systemer. OSSIM er et framework, der består af flere open-source projekter, herunder det netværksbaserede indtrængningsdetekteringssystem Snort, netværks- og hostovervågningssystemet Nagios, host-baseret indtrængningsdetektering OSSEC, og sårbarhedsscanneren OpenVAS.
Til overvågning af enheder bruges AlienVault Agent, som sender logs fra værten i syslog-format til GELF-platformen eller kan bruge en plugin til integration med tredjepartstjenester som Cloudflare's reverse proxy-tjeneste eller Okta's multifaktorautentificering.
USM-versionen adskiller sig fra OSSIM ved at have udvidet logadministration, cloud-infrastruktur overvågning, automatisering, og opdateret trusselinformation og visualisering.
Fordele
- Bygget på veldokumenterede open-source projekter;
- Stort fællesskab af brugere og udviklere.
Ulemper
- Understøtter ikke overvågning af cloud-platforme (f.eks. AWS eller Azure);
- Ingen logadministration, visualisering, automatisering, og integration med tredjepartstjenester.
MozDef (Mozilla Defense Platform)
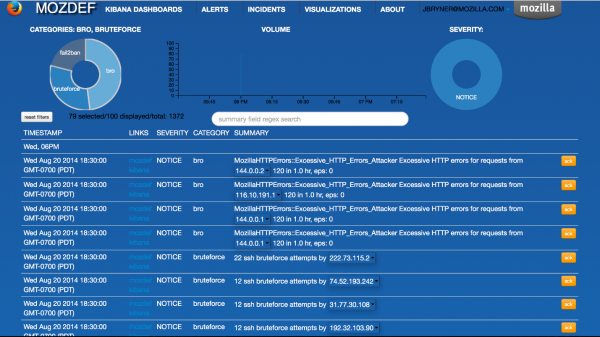
MozDef, SIEM-systemet udviklet af Mozilla, bruges til at automatisere processerne for behandling af sikkerhedshændelser. Systemet er udviklet fra bunden for at opnå maksimal hastighed, skalerbarhed og fejltolerance, med en mikroservicesarkitektur – hver service kører i en Docker-container.
Ligesom OSSIM er MozDef bygget på velprøvede open-source projekter, herunder en logindekserings- og søgemodul Elasticsearch, Meteor-platformen til opbygning af et fleksibelt web-interface, og Kibana-pluginet til visualisering og grafopbygning.
Hændelseskorrelation og underretning udføres ved hjælp af Elasticsearch-spørgsmål, hvilket gør det muligt at skrive egne regler for hændelsesbehandling og underretning ved hjælp af Python. Ifølge Mozilla kan MozDef håndtere over 300 millioner hændelser om dagen. MozDef accepterer kun hændelser i JSON-format, men der er integration med tredjepartstjenester.
Fordele
- Bruger ikke agenter – arbejder med standard JSON-logs;
- Skalerer let takket være mikroservicesarkitekturen;
- Understøtter datakilder fra cloud-tjenester, herunder AWS CloudTrail og GuardDuty.
Ulemper
- Et nyt og mindre etableret system.
Wazuh
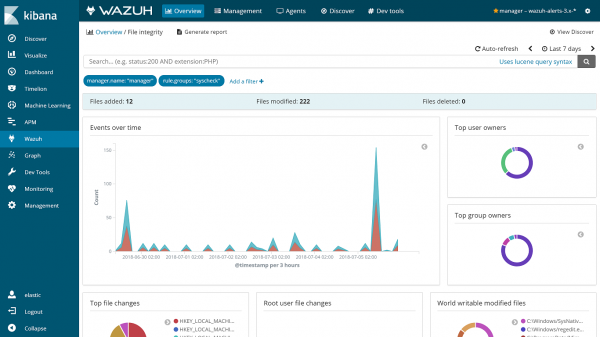
Wazuh begyndte som en fork af OSSEC, en af de mest populære open-source SIEM. I dag er det en unik løsning med ny funktionalitet, fejlrettelser og en optimeret arkitektur.
Systemet er bygget på Elastic Stack (Elasticsearch, Logstash, Kibana) og understøtter både agentbaseret datainsamling og modtagelse af systemlogfiler. Dette gør det effektivt til overvågning af enheder, der genererer logs, men ikke kan installere en agent – som netværksenheder, printere og periferiudstyr.
Wazuh understøtter eksisterende OSSEC-agenter og tilbyder endda vejledninger til migration fra OSSEC til Wazuh. Selvom OSSEC stadig aktivt understøttes, ses Wazuh som en efterfølger til OSSEC på grund af tilføjelsen af et nyt webinterface, REST API, et mere omfattende regelsæt og mange andre forbedringer.
Fordele
- Baseret på og kompatibel med den populære SIEM OSSEC;
- Understøtter forskellige installationsmuligheder: Docker, Puppet, Chef, Ansible;
- Understøtter overvågning af cloud-tjenester, herunder AWS og Azure;
- Inkluderer et omfattende regelsæt til opdagelse af mange typer angreb og muliggør tilpasning til PCI DSS v3.1 og CIS.
- Integreres med logopbevarings- og analysetjenesten Splunk til visualisering af hændelser og supports API.
Ulemper
- Kompleks arkitektur — kræver fuld implementering af Elastic Stack ud over Wazuh-serverkomponenterne.
Prelude OSS
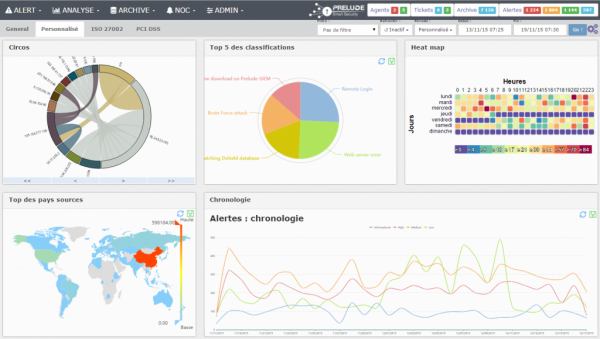
Prelude OSS er open-source-versionen af den kommercielle Prelude SIEM, udviklet af det franske firma CS. Løsningen er et fleksibelt modulært SIEM-system, der understøtter mange loggerformater og integration med tredjepartsværktøjer som OSSEC, Snort og det netværksbaserede indbrudsdetekteringssystem Suricata.
Hver hændelse normaliseres til et IDMEF-formatmeddelelse, hvilket gør det lettere at udveksle data med andre systemer. Men der er en skefuld tjære — Prelude OSS er meget begrænset i ydeevne og funktionalitet sammenlignet med den kommercielle version af Prelude SIEM og er primært beregnet til små projekter eller til udforskning af SIEM-løsninger og vurdering af Prelude SIEM.
Fordele
- En tidtestet løsning, der er under udvikling siden 1998;
- Understøtter mange forskellige loggerformater;
- Normaliserer data til IMDEF-format, hvilket muliggør let overførsel af data til andre sikkerhedssystemer.
Ulemper
- Funktionaliteten og ydeevnen er væsentligt begrænset sammenlignet med andre open-source SIEM-systemer.
Sagan
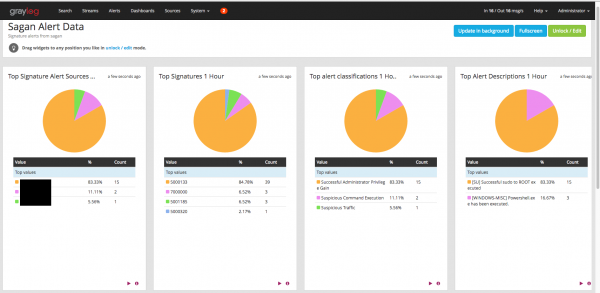
Sagan er et højtydende SIEM, der understreger kompatibilitet med Snort. Udover at understøtte regler skrevet til Snort, kan Sagan optage data i Snorts database og kan endda bruges med Shuil-grænsefladen. I bund og grund er det en letvægts, multitrådsløsning, der tilbyder nye funktioner, samtidig med at den er brugervenlig for Snort-brugere.
Fordele
- Fuldt kompatibel med Snorts database, regler og brugergrænseflade;
- Den multitrådede arkitektur sikrer høj ydeevne.
Ulemper
- Relativt ungt projekt med et lille fællesskab;
- Komplekse installationsprocesser, der involverer opbygning af hele SIEM fra kildekode.
Konklusion
Hver af de beskrevne SIEM-systemer har sine egne egenskaber og begrænsninger, og derfor kan de ikke betragtes som en universel løsning for enhver organisation. Men disse løsninger har åben kildekode, hvilket gør det muligt at implementere, teste og evaluere dem uden overdrevne omkostninger.
Hvad mere spændende kan man læse i bloggen
→
→
→
→
→
Tilmeld dig vores -kanalen for ikke at misse den næste artikel! Vi skriver højst to gange om ugen og kun om relevante emner.
Kilde: habr.com
