

Udviklingen af storbyer og dannelsen af agglomerationer er en af de vigtigste sociale udviklingstrends i dag. Kun i Moskva skal der i 2019 udvides med 4 millioner kvadratmeter boligareal (uden at tage højde for 15 beboede steder, der skal tilsluttes i 2020). På hele dette enorme område skal telekommunikationsoperatørerne sørge for, at brugerne har adgang til internettet. Dette kan være både bymæssige kvarterer med tæt bebyggelse i højden og mere 'udspredte' ferieboligområder. Kravene til udstyret varierer afhængigt af disse tilfælde. Vi har analyseret hver af disse scenarier og skabt en universel model af den optiske switch — T2600G-28SQ. I dette indlæg vil vi grundigt gennemgå enhedens funktioner, som vil være interessante for telekommunikationsoperatører i hele Rusland.
Plads i netværket
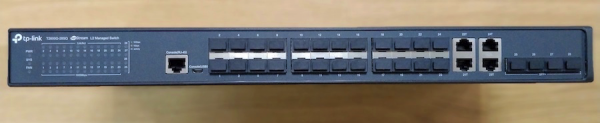
Switch T2600G-28SQ er designet til både adgangsniveau i netværket og aggregatiing af links fra andre adgangsswitches. Det er en anden niveau switch, der udfører switching og statisk routing. Hvis operatøren har både switching og aggregation, samt adgang (routing kun i netværkets kerne), vil T2600G-28SQ kunne tilpasses til hvilket som helst niveau. I tilfælde af dynamisk routet aggregation skal man dog tage højde for visse begrænsninger i brugsscenarierne.
Modellen T2600G-28SQ er en fuldgyldig aktiv Ethernet-switch uden de begrænsninger, der opstår ved brug af teknologier som xPON eller lignende. For eksempel uden risiko for pludselig hastighedsnedgang med stigende antal brugere eller dårlig kompatibilitet mellem udstyr fra forskellige leverandører og firmware. Til enhedens grænseflader kan både slutbrugere og underliggende adgangsswitches med optiske uplinks tilsluttes, for eksempel modellen T2600G-28TS. Nedenfor vises de mest almindelige eksempler på sådanne forbindelser.
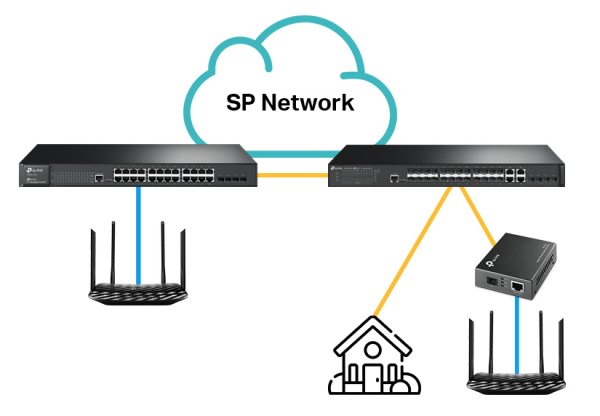
For at få adgang til netværket fra slutbrugeren kan enten fiberoptik eller tvistet par anvendes. På abonnentens side kan fiberoptikken termineres enten med en mediekonverter, for eksempel TP-Link MC220L, eller ved hjælp af en optisk grænseflade i en SOHO-router.
For connecting a nearby client, you can use four RJ-45 ports operating at speeds of 10/100/1000 Mbps. If, for some reason, this turns out to be insufficient, the operator can 'convert' the switch's optical interfaces to copper. This can be done using specialized 'copper' SFPs with RJ-45 connectors. However, such a solution cannot be considered typical.
A few practical examples
To complete the picture, we will provide several examples of using the T2600G-28SQ model switches.
Provider in the Moscow region , which, in addition to the internet, provides telephony and cable TV services, uses the T2600G-28SQ at the access level when building networks in the private sector (cottages and townhouses). From the client's side, the connection is made to routers with SFP ports, as well as media converters. Currently, SOHO routers with SFP ports are not manufactured serially here, but we are certainly considering this.
Telecommunications operator from Pavlovsky Posad district uses T2600G-28SQ switches as 'small aggregation', using T2600G-28TS and T2500G-10TS switches at the access level.
The group of companies provides internet access, TV, telephony, and video surveillance systems in the southeast of the Moscow region (Kolomna, Lukhovitsy, Zaraysk, Serebryanye Prudy, Ozyory). The approximate topology here is the same as that of MKS: T2600G-28SQ at the aggregation level, and T2600G-28TS and T2500G-10TS at the access level.
Provider from Krasnoznamensk provides internet access through a network with deep fiber penetration. The T2600G-28SQ is also at its core.
In the following sections, we will briefly outline some capabilities of the T2600G-28SQ model. To avoid inflating the material, we left out a number of options: QinQ (VLAN VPN), routing, QoS, etc. We think we can revisit them in one of the next posts.
Switch capabilities
Redundancy – STP
STP – Spanning Tree Protocol. Protokollet for den bærende (dækkende) træstruktur er kendt i mange år, takket være den respektable Radia Perlman. I moderne netværk forsøger administratorer at undgå at bruge dette protokol så meget som muligt. Ja, STP har sine mangler. Og det er godt, hvis der er en alternativ løsning. Men som det ofte er, afhænger alternativet til dette protokol meget af leverandøren. Derfor forbliver Spanning Tree Protocol stadig næsten den eneste løsning, der understøttes af næsten alle producenter og som også er kendt af alle netværksadministratorer.
TP-Link T2600G-28SQ-switchen understøtter tre versioner af STP: den klassiske STP (IEEE 802.1D), RSTP (802.1W) og MSTP (802.1S).
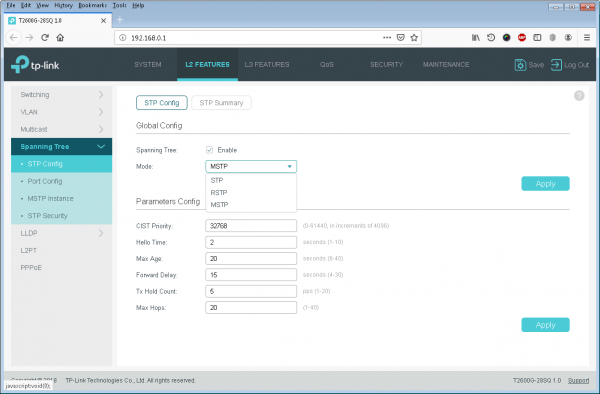
Af disse muligheder er den almindelige RSTP helt passende for de fleste små internetudbydere i Rusland, da den har en uomtvistelig fordel i forhold til den klassiske version – betydeligt kortere konvergeringstid.
Den mest fleksible protokol i dag er MSTP, der understøtter virtuelle netværk (VLAN) og tillader flere forskellige træstrukturer, hvilket gør det muligt at bruge alle tilgængelige backupstier. Administratoren opretter flere forskellige eksemplarer af træet (op til otte), som hver især betjener et bestemt sæt af virtuelle netværk.
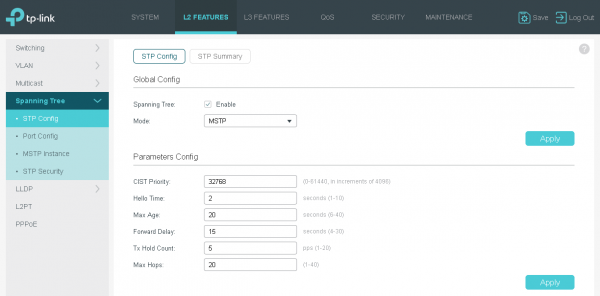
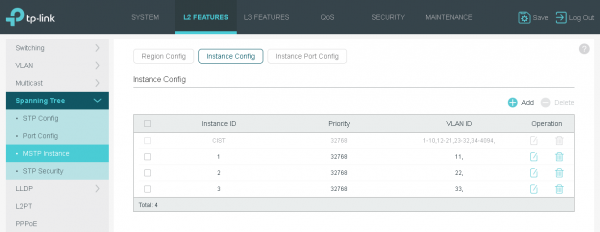
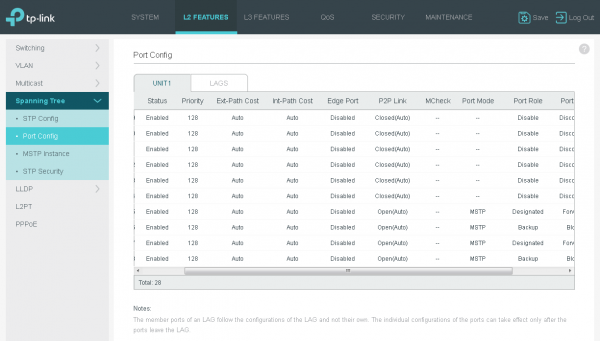
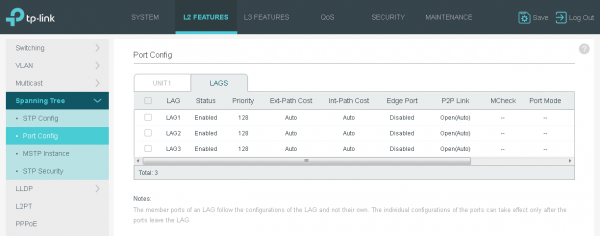
Detaljer om MSTPNybegyndere administratorer skal være meget opmærksomme, når de bruger MSTP. Dette skyldes, at protokollets opførsel inden for et område og mellem områder adskiller sig. Derfor skal man være opmærksom på at forblive inden for et enkelt område, når man konfigurerer switches.
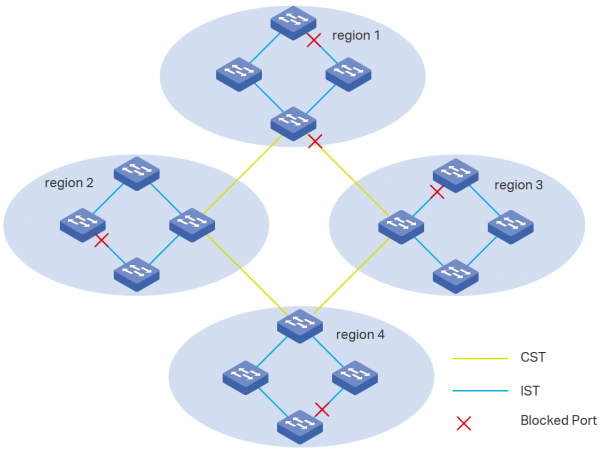
Hvad er så dette berygtede område? I termerne for MSTP kaldes et område et sæt af sammenkoblede switches, der har de samme egenskaber: område navn, revisionsnummer og distributionen af virtuelle netværk (VLAN) mellem protokol eksemplarer (instanser).
Selvfølgelig gør Spanning Tree-protokollen (i enhver version) ikke kun op med sløjfer, der opstår ved tilslutning af backupkanaler, men også beskyttelse mod kabelforbindelsesfejl, når en ingeniør ved et uheld eller med vilje forbinder de forkerte porte og danner en sløjfe med sine handlinger.
Mere erfarne netværksadministratorer foretrækker at bruge forskellige ekstra muligheder til at beskytte STP-protokollen mod angreb eller komplekse nødsituationer. T2600G-28SQ-modellen tilbyder en hel række af disse funktioner: Loop Protect, Root Protect, TC Guard, BPDU Protect og BPDU Filter.
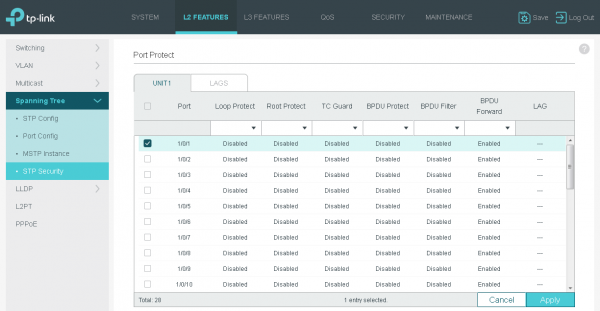
Korrekt brug af de ovennævnte muligheder sammen med andre understøttede beskyttelsesmekanismer vil stabilisere det lokale netværk og gøre det mere forudsigeligt.
Redundans – LAG
LAG – Link Aggregation Group. Dette er en teknologi, der gør det muligt at samle flere fysiske kanaler til en logisk. Alle andre protokoller stopper med at bruge de fysiske kanaler, der indgår i LAG, hver for sig og begynder at "se" én logisk interface. Et eksempel på en sådan protokol er STP.
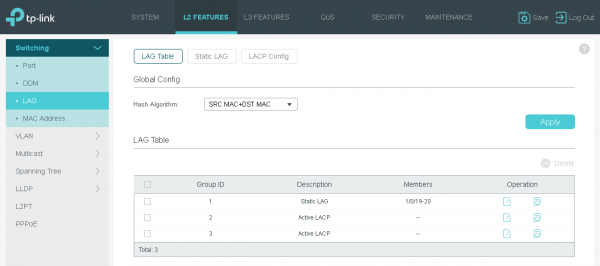
Lastbalancering af brugertrafik mellem de fysiske kanaler inden for den logiske udføres på grundlag af en hashværdi. For at beregne denne kan MAC-adresserne for senderen, modtageren, eller deres par anvendes; såvel som IP-adresserne for senderen og modtageren, eller deres par. Oplysninger fra fjerde niveau protokoller (TCP/UDP porte) tages ikke i betragtning.
T2600G-28SQ-switchen understøtter statiske og dynamiske LAG.
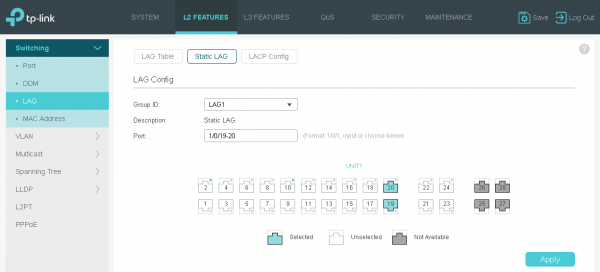
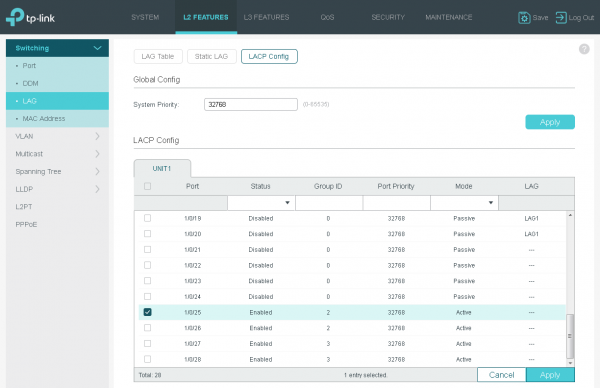
For at forhandle parametrene for drift af den dynamiske gruppe anvendes LACP-protokollen.
Sikkerhed – adgangslister (ACL)
Vores T2600G-28SQ-switch giver mulighed for at filtrere brugertrafik ved hjælp af adgangslister (ACL – Access Control List).
De understøttede adgangslister kan være af flere forskellige typer: MAC og IP (IPv4/IPv6), kombinerede, samt til indholdsfiltrering. Antallet af understøttede adgangslister af hver type afhænger af den SDM-skabelon, der i øjeblikket anvendes, som vi har beskrevet i et andet afsnit.
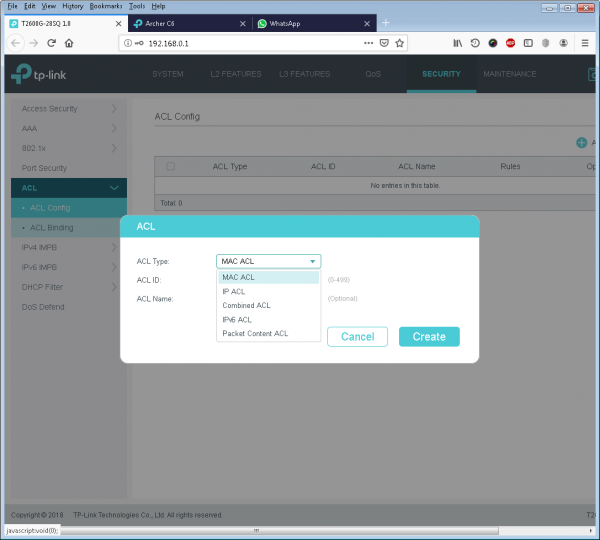
Operatøren kan bruge denne mulighed til at blokere for forskellige uønskede trafik i netværket. Et eksempel på sådan trafik kan være IPv6-pakker (ved hjælp af EtherType-feltet), hvis den tilsvarende tjeneste ikke leveres; eller blokere SMB ved port 445. I netværk med statisk adressering er DHCP/BOOTP trafik unødvendig, så med hjælp fra ACL kan administratoren filtrere UDP-datagrammer ved portene 67 og 68. Lokalt IPoE trafik kan også blokeres via ACL. Denne blokering kan være efterspurgt i netværk fra operatører, der anvender PPPoE.
Processen med at bruge adgangslister er meget simpel. Efter oprettelsen af selve listen skal man tilføje det nødvendige antal poster, hvis type afhænger direkte af den konfigurerede liste.
Konfiguration af adgangslister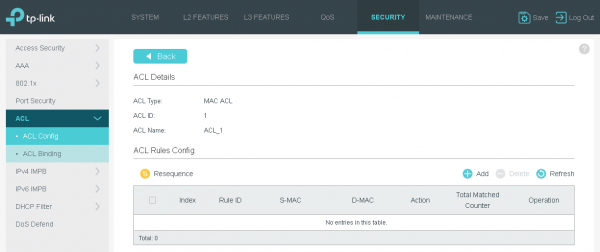
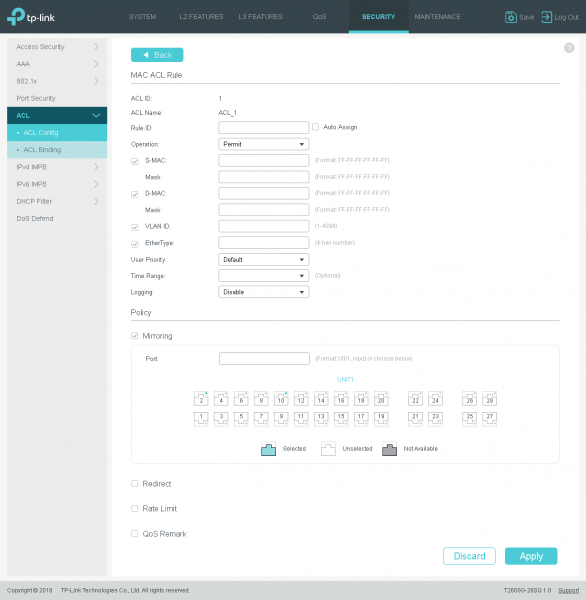
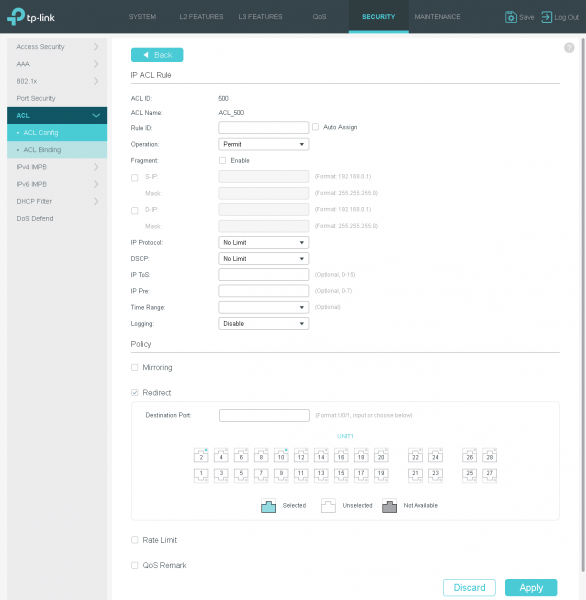
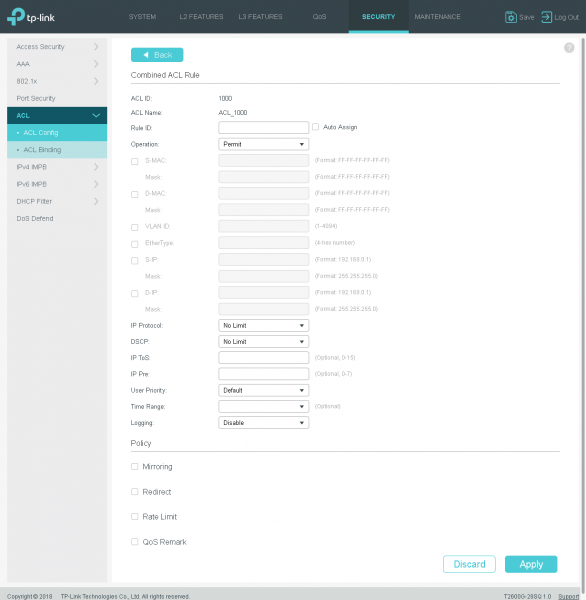
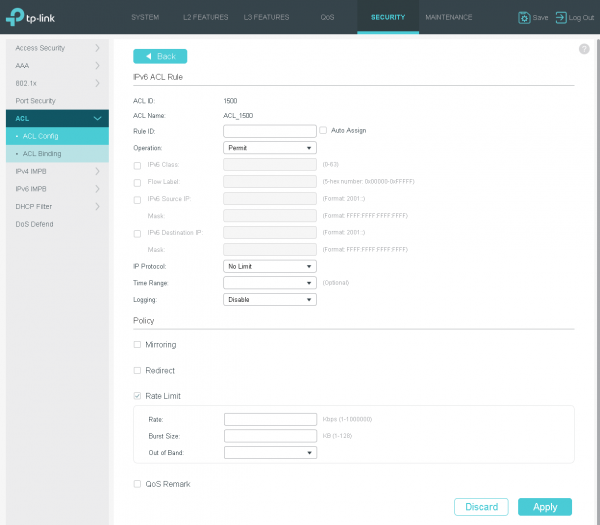
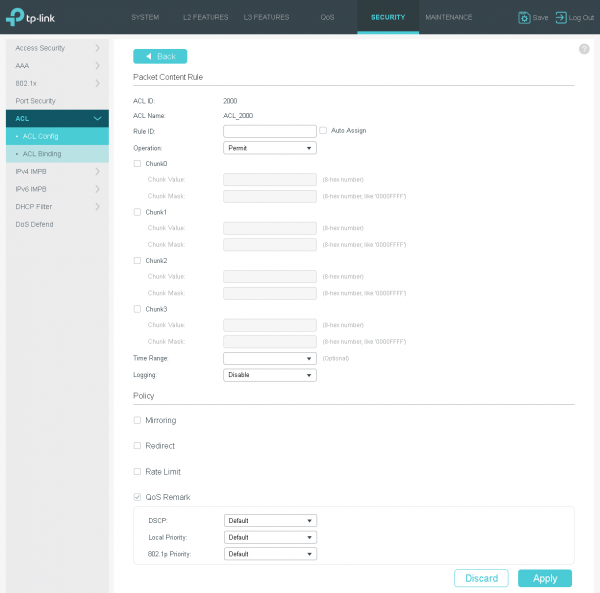
Det er værd at bemærke, at adgangslister ikke kun kan udføre almindelige operationer vedrørende tilladelse eller blokering af trafik, men også kan udføre omdirigering, spejling samt udføre ommærkning eller begrænse hastigheden.
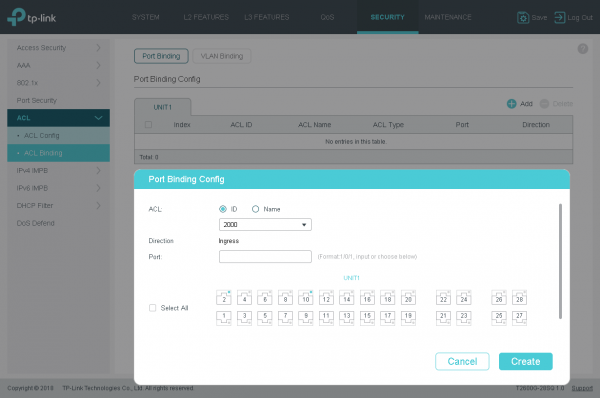
Når alle nødvendige ACL'er er oprettet, kan administratoren installere dem. Det er tilladt at vedhæfte adgangslisten både til den fysiske port og til et specifikt virtuelt netværk.
Sikkerhed – antal MAC-adresser
Nogle gange har operatørerne behov for at begrænse antallet af MAC-adresser, som switchen lærer på en given port. Adgangslister gør det muligt at opnå den ønskede effekt, men kræver, at de specifikke MAC-adresser angives. Hvis man kun ønsker at begrænse antallet af kanale adresser uden at angive dem eksplicit, kan port security hjælpe.
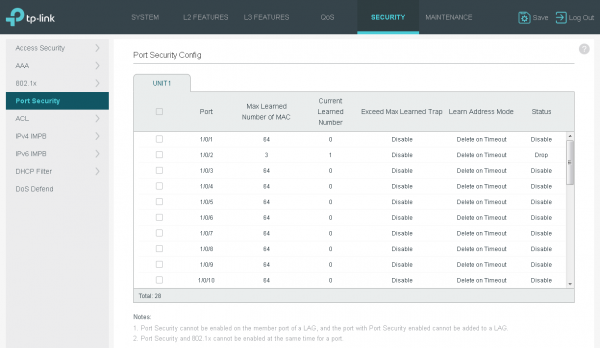
Sådan en begrænsning kan være nødvendig, for eksempel for at beskytte mod tilslutning af et helt lokalt netværk til én switch-interface fra udbyderen. Her skal det bemærkes, at der er tale om en switch-forbindelse, da der kun vil blive lært én adresse, som er MAC-adressen til WAN-porten på kundens router, ved tilslutning gennem en router.
Der er en hel klasse af angreb, der er rettet mod switching-tabellen. Dette kan være både overflow af tabellen og MAC-spoofing. Muligheden for port-sikkerhed giver beskyttelse mod overfyldning af bro-tabeller og angreb, der har til formål at genlære switchen og forgifte dens bridge-tabel.
Man kan ikke undgå at nævne problemer med klientudstyr, der simpelthen fejler. Det er ikke ualmindeligt, at en inkompatibel netværkskort eller router skabe en strøm af pakker med helt vilkårlige sender- og modtageradresser. En sådan strøm kan let tømme CAM.
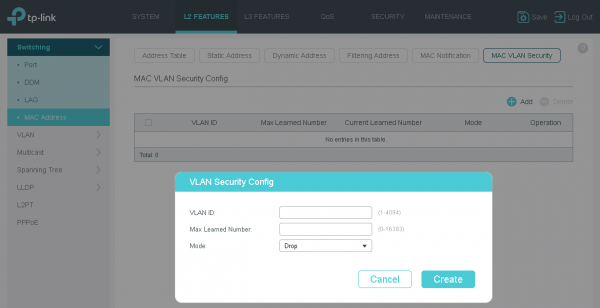
Endnu en metode til at begrænse antallet af poster i bro-tabellen er værktøjet MAC VLAN Security, hvor administratoren kan angive det maksimale antal poster for et bestemt virtuelt netværk.
Udover at styre de dynamiske poster i switching-tabellen kan administratoren også oprette statiske poster.
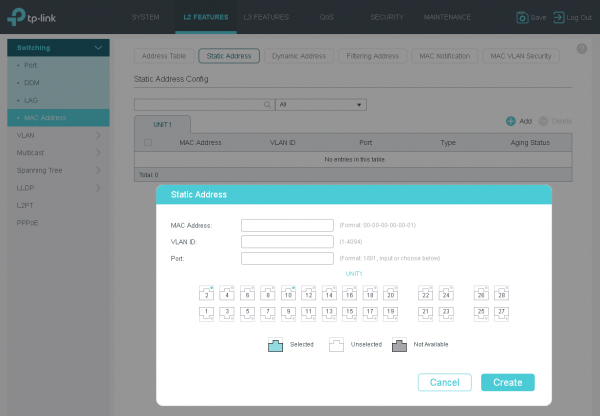
Den maksimale bro-tabel for modellen T2600G-28SQ kan rumme op til 16K poster.
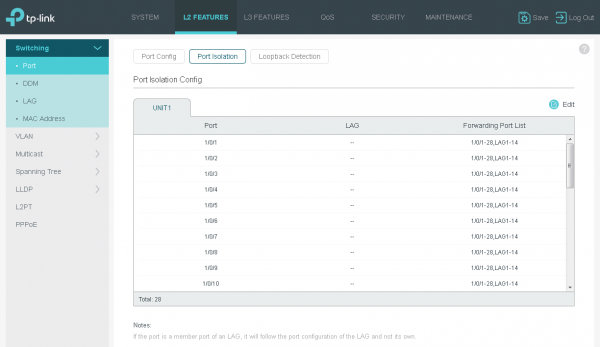
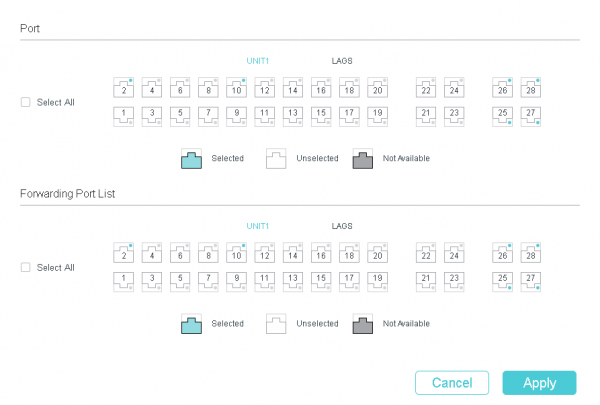
En anden funktion, der er designet til at filtrere brugertrafik, er Port Isolation-funktionen, som klart angiver i hvilken retning videresendelse er tilladt.
Sikkerhed – IMPB
I vores enorme hjemplads nærmer telekommunikationsudbydere sig spørgsmålet om netværkssikkerhed fra total ignorering til maksimal udnyttelse af alle understøttede udstyrsindstillinger.
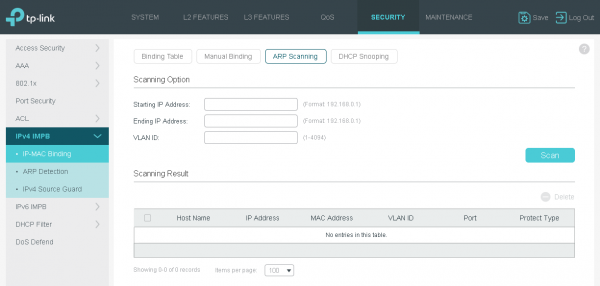
Funktionerne IPv4 IMPB (IP-MAC-Port Binding) og IPv6 IMPB beskytter mod en bred vifte af angreb, der involverer IP- og MAC-adresseforsyning fra abonnenter ved at binde IP- og MAC-adresserne til udstyrets switch-interface hos udbyderen. Denne binding kan ske manuelt eller ved hjælp af funktioner som ARP Scanning og DHCP Snooping.
Grundindstillinger for IMPB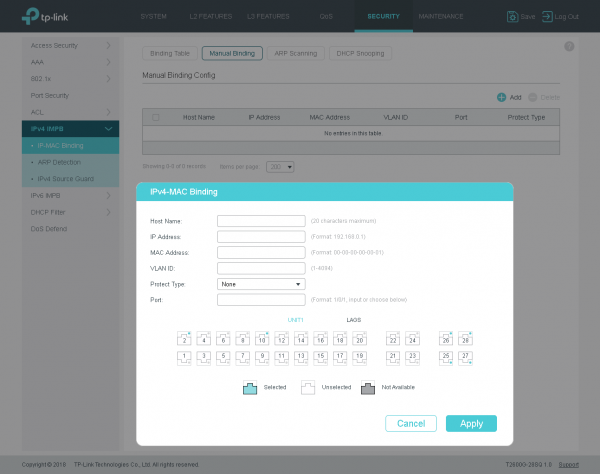
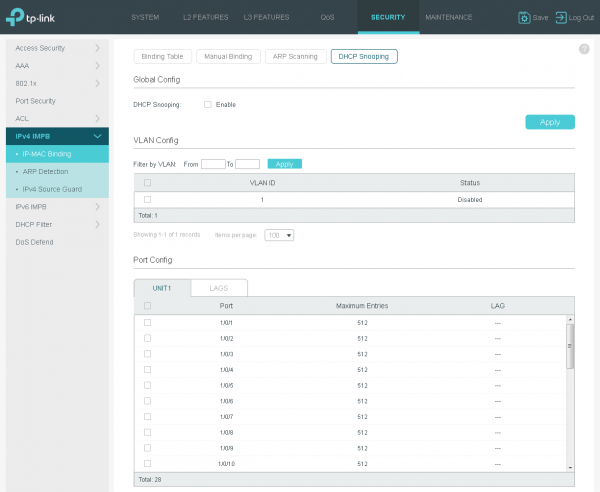
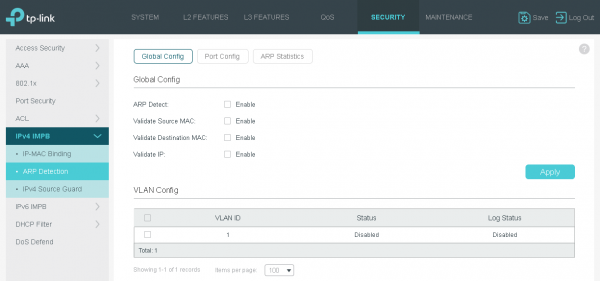
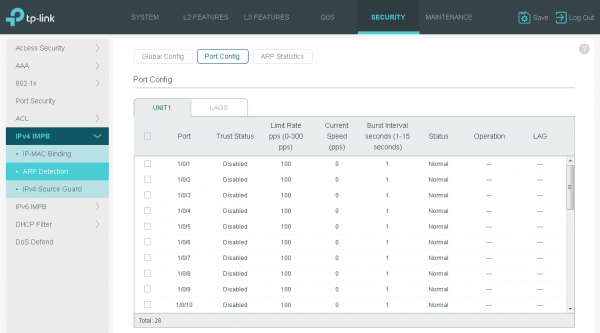
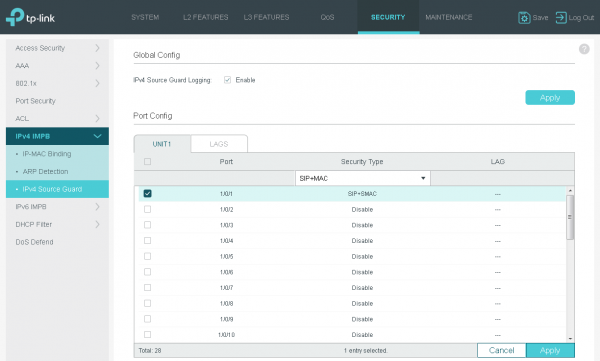
Retfærdigheden må siges, at der kan bruges en særlig funktion til at beskytte DHCP-protokollen – DHCP Filter.
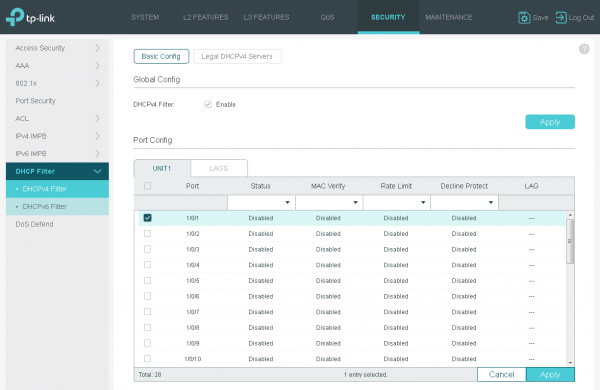
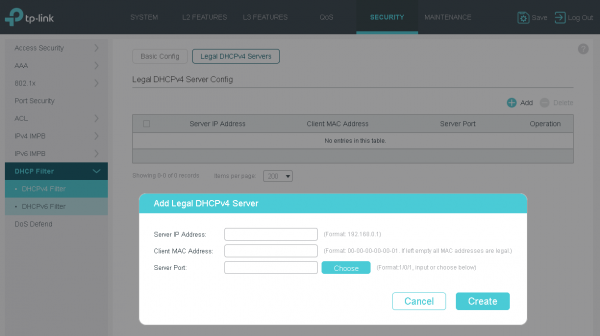
Med denne funktion kan netværksadministratoren manuelt angive de interfaces, der er tilsluttet ægte DHCP-servere. Derved kan falske DHCP-servere ikke trænge ind i processen med at forhandle IP-parametre.
Sikkerhed – DoS Defend
Den betragtede model gør det muligt at beskytte brugerne mod flere af de mest kendte og tidligere udbredte DoS-angreb.
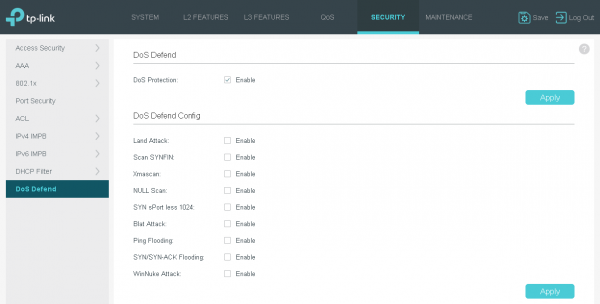
Størstedelen af de nævnte angreb er ikke længere en trussel mod enheder med moderne operativsystemer, men der kan stadig forekomme enheder i vores netværk, hvor den seneste softwareopdatering blev udført for mange år siden.
Understøttelse af DHCP
TP-Link T2600G-28SQ-switch kan fungere både som DHCP-server eller relæ samt udføre forskellige filtreringer af DHCP-beskeder, hvis en anden enhed fungerer som server.
Den nemmeste måde at give brugerne de nødvendige IP-parametre på er ved at anvende den indbyggede DHCP-server i switchen. Med denne kan de grundlæggende parametre allerede gives til abonnenter.
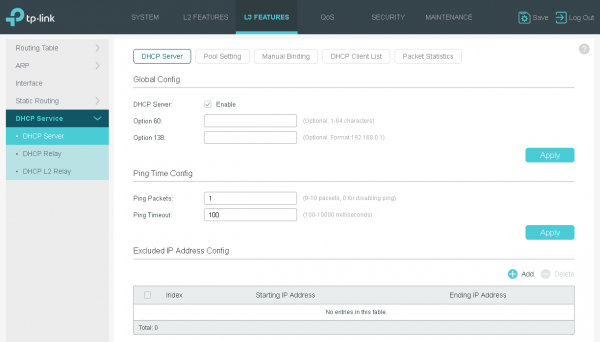
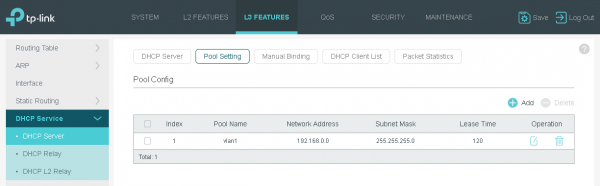
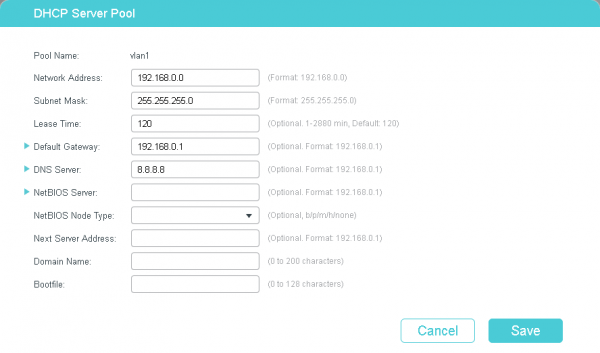
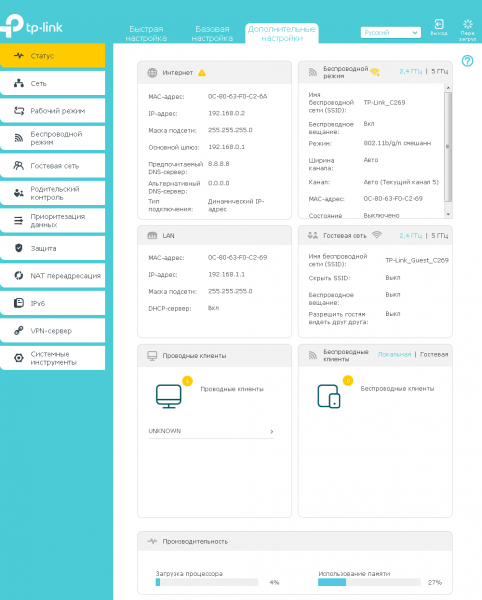
Vi tilsluttede vores SOHO-router Archer C6 til en af switchens interfaces og bekræftede, at klientenheden modtog adressen succesfuldt.
Det ser sådan her ud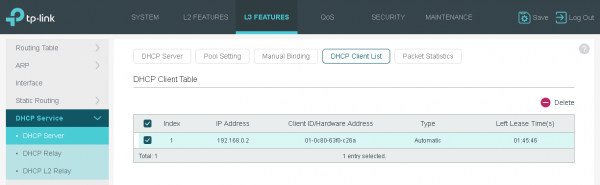
Den indbyggede DHCP-server i switchen er måske ikke den mest skalerbare og fleksible løsning: der er ikke understøttelse af ikke-standardiserede muligheder, og der er ingen forbindelse til IPAM. Hvis operatøren har brug for mere kontrol over IP-adressefordelingsprocessen, anvendes en dedikeret DHCP-server.
T2600G-28SQ gør det muligt at angive en separat dedikeret DHCP-server for hver brugerunder-netværk, hvortil beskeder fra den diskuterede protokol vil blive omdirigeret. Valget af under-netværk sker ved at angive den relevante L3-grænseflade: VLAN (SVI), routed port eller port-channel.
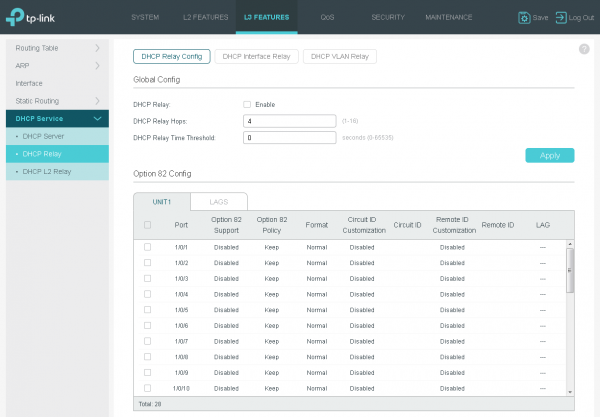
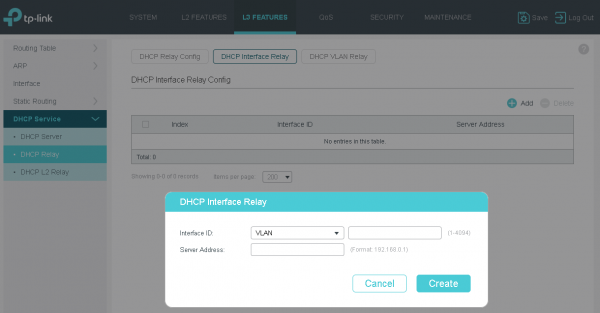
For at teste relæets funktionalitet har vi konfigureret en separat router fra en anden leverandør til at fungere som DHCP-server, hvis indstillinger er præsenteret nedenfor.
R1#sho run | s pool
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
Klientrouteren har endnu en gang modtaget en IP-adresse succesfuldt.
R1#sho ip dhcp binding
Bindings fra alle puljer, der ikke er tilknyttet VRF:
IP-adresse          Client-ID/            Lease expiration        Type
                    Hardware adresse/
                    Brugernavn
192.168.0.2         010c.8063.f0c2.6a       24. maj 2019 17:07    Automatisk
Under spoileren — indholdet af den opfange pakke mellem switchen og den dedikerede DHCP-server.
Indholdet af pakken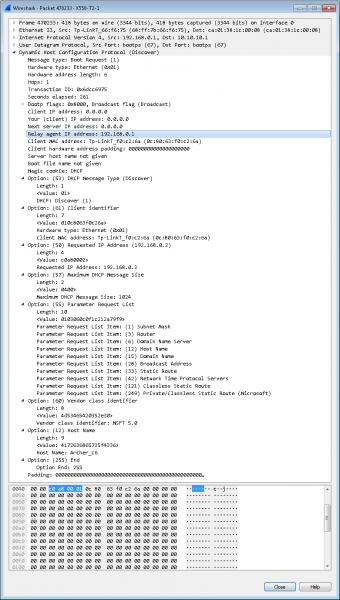
Det er umuligt at undgå at nævne understøttelsen af Option 82 fra switchen. Ved aktivering af denne funktion vil switchen tilføje information om brugergrænsefladen, som DHCP Discover-beskeden blev modtaget fra. Derudover tillader modellen T2600G-28SQ at konfigurere politikken for behandling af den tilføjede information, når option nr. 82 indsættes. Understøttelsen af den nævnte option kan være nyttig, når abonnenten har brug for at få tildelt den samme IP-adresse, uanset hvilken klient-id han/hun rapporterer.
Nedenfor er et billede af DHCP Discover-beskeden (senderen) med den tilføjede option nr. 82.
Besked med option nr. 82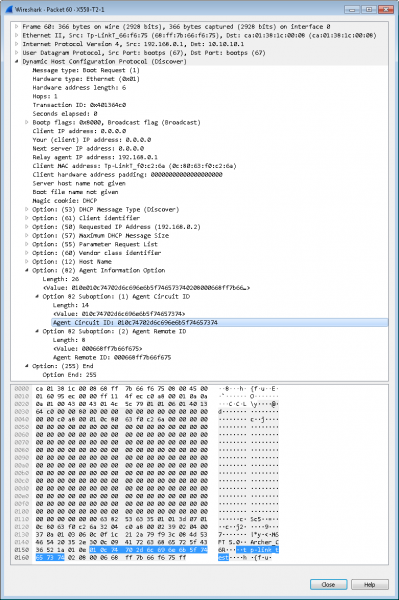
Selvfølgelig kan du også administrere option nr. 82 uden at konfigurere en fuld DHCP-relæ; de relevante indstillinger er præsenteret i underafsnittet „DHCP L2 Relay“.
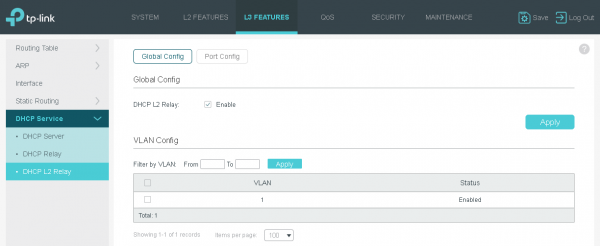
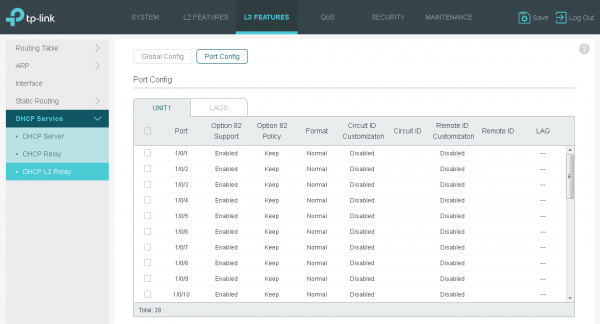
Lad os nu ændre DHCP-serverindstillingerne for at demonstrere funktionen af option nr. 82.
R1#sho run | s dhcp
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
 class option82_test
  address range 192.168.0.222 192.168.0.222
ip dhcp class option82_test
 relay agent information
      relay-information hex 010e010c74702d6c696e6b5f746573740208000668ff7b66f675
R1#sho ip dhcp binding
Bindings fra alle pools, ikke tilknyttet VRF:
IP-adresse          Client-ID/              Lejeudløb        Type
                    Hardware adresse/
                    Brugernavn
192.168.0.222       010c.8063.f0c2.6a       24. maj 2019 05:33 PM    Automatisk
Sådan her ser det cirka ud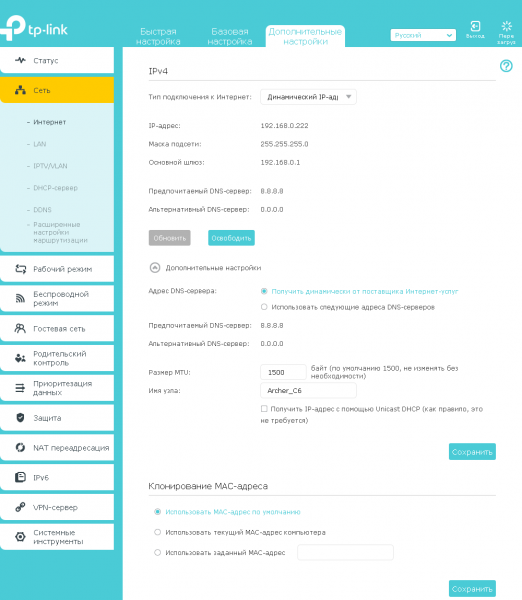
DHCP interface relay-funktionen vil være nyttig, når switchen ikke kun har en L3-interface tilsluttet et bestemt netværk, men også at denne interface har en IP-adresse. I tilfælde af mangel på en adresse på en sådan interface, vil DHCP VLAN relay-funktionen træde til. Information om subnettet tages i dette tilfælde fra standardinterfacet, hvilket betyder, at adresseområderne i flere virtuelle netværk vil være de samme (overlappe).
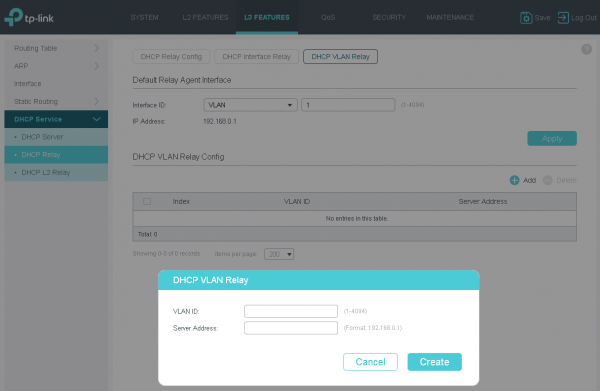
Ofte har operatører også brug for at beskytte abonnenter mod fejlagtig eller ondsindet aktivering af DHCP-servere på klientudstyr. Vi har besluttet at diskutere denne funktionalitet i et afsnit, der omhandler sikkerhedsspørgsmål.
IEEE 802.1X
En af metoderne til at autentificere brugere i netværket er brugen af protokollen IEEE 802.1X. Selvom populariteten af denne protokol i telekommunikationsnetværk i Rusland er faldende, anvendes den stadig primært i lokale netværk i større virksomheder til autentificering af interne brugere. I switchen T2600G-28SQ er 802.1X understøttet, så udbyderen kan nemt aktivere det hvis nødvendigt.
For at protokollen IEEE 802.1X kan fungere, kræves der tre deltagere: klientudstyr (supplicant), udbyderens adgangsswitch (authenticator) og autentificeringsservere (normalt RADIUS-servere).
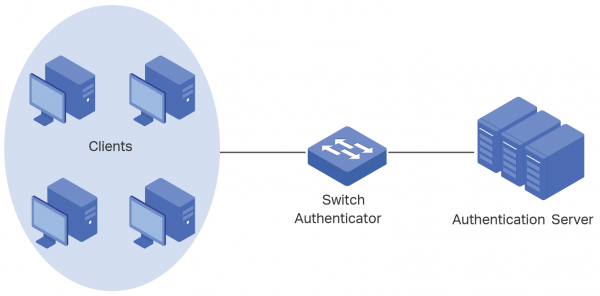
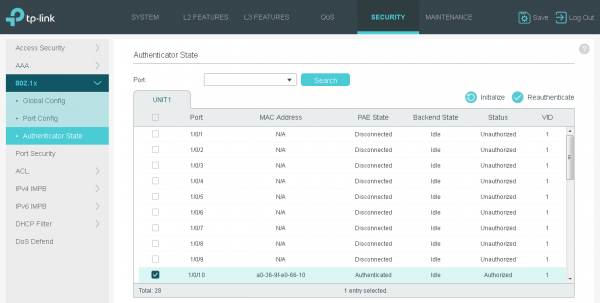
Den grundlæggende konfiguration fra operatørens side er ekstremt simpel. Det kræver blot at angive IP-adressen for den anvendte RADIUS-server, hvor brugerens databaser vil blive opbevaret, samt vælge de interfaces, der kræver autentificering.
Grundlæggende indstilling af 802.1X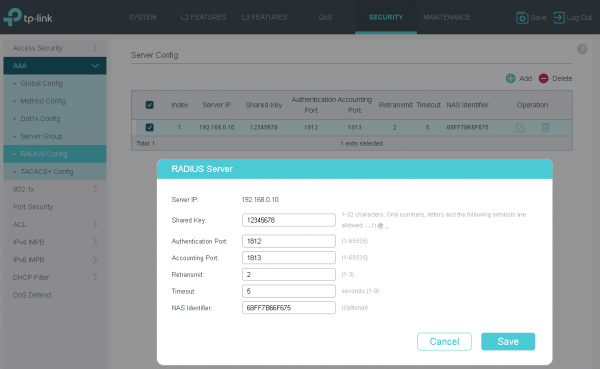
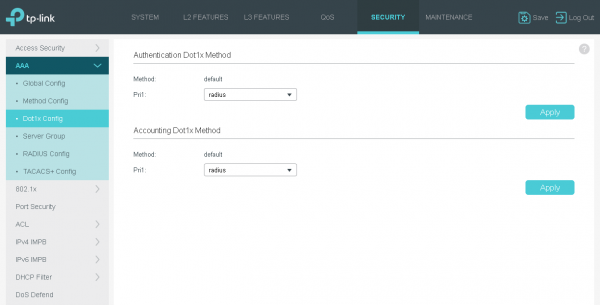
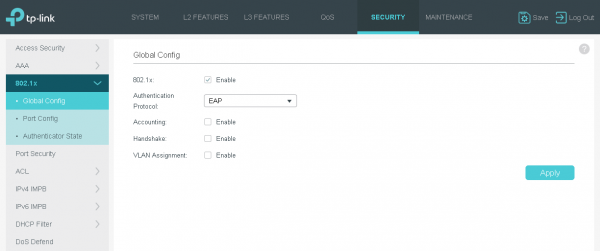
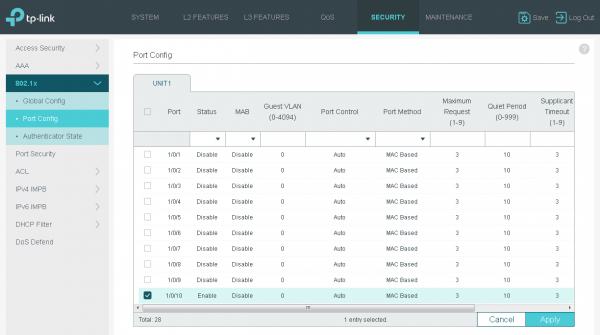
Fra klientens side kræves der også en minimal konfiguration. Alle moderne operativsystemer har allerede det nødvendige software. Men om nødvendigt kan TP-Link 802.1x Client installeres og bruges – en applikation, der muliggør klientautentificering i netværket.
Når en brugers PC er tilsluttet direkte til udbyderens netværk, skal autentificeringsindstillinger aktiveres for det netværkskort, der bruges til forbindelsen.
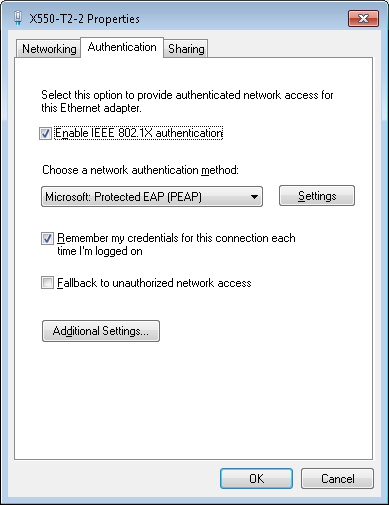
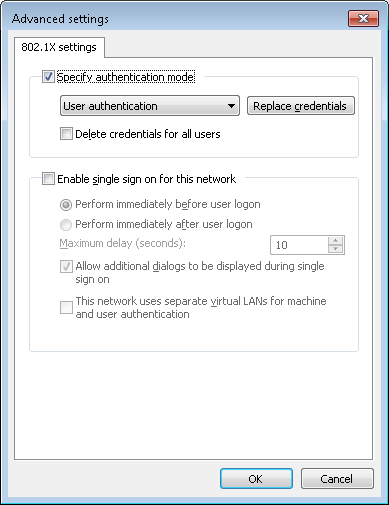
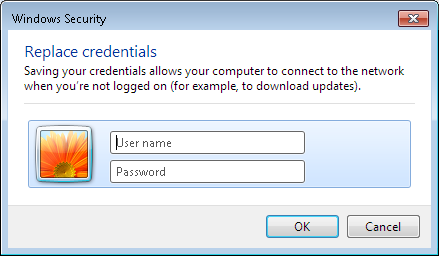
Imidlertid tilsluttes der normalt ikke en brugers computer direkte til operatørens netværk, men en form for SOHO-router, der muliggør drift af abonnentens lokale netværk (både kablede og trådløse segmenter). I dette tilfælde skal alle indstillinger for protokollen 802.1X udføres direkte på routeren.
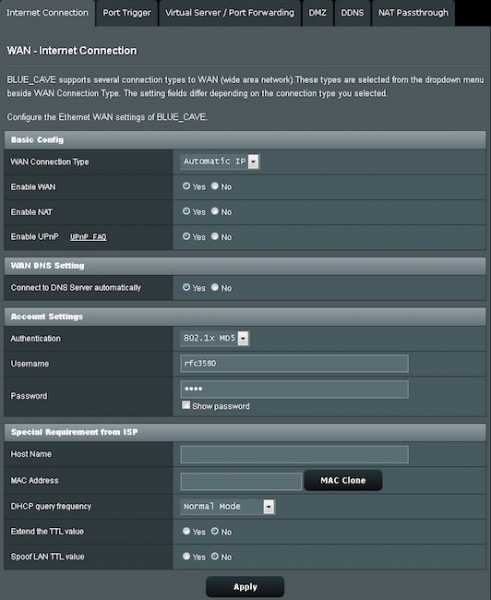
Vi mener, at denne autentificeringsmetode er blevet uretfærdigt glemt i operatørsnetværk. Ja, en hård binding af abonnenten til switchporten kan måske være en simplere løsning med hensyn til indstillinger af brugerudstyr. Men hvis brugen af brugernavn og adgangskode er nødvendig, vil 802.1X ikke være en så tungvægtsprotokol sammenlignet med de anvendte forbindelser baseret på PPTP/L2TP/PPPoE-tunneller.
PPPoE ID Indsættelse
Mange brugere, ikke kun i vores land, men også i hele verden, foretrækker stadig at bruge ekstremt enkle adgangskoder. Desværre er tilfælde af tyveri af legitimationsoplysninger ikke sjældne. Hvis en operatør bruger PPPoE-protokollen til at autentificere brugere i sit netværk, kan TP-Link T2600G-28SQ-switch hjælpe med at løse problemet med lækage af legitimationsoplysninger. Dette opnås ved at tilføje en særlig markering til PPPoE Active Discovery-beskeden. På denne måde kan udbyderen autentificere abonnenten ikke kun ved hjælp af brugernavn og adgangskode, men også med supplerende oplysninger. Disse supplerende oplysninger inkluderer MAC-adressen på klientenheden samt porten på switchen, som den er tilsluttet.
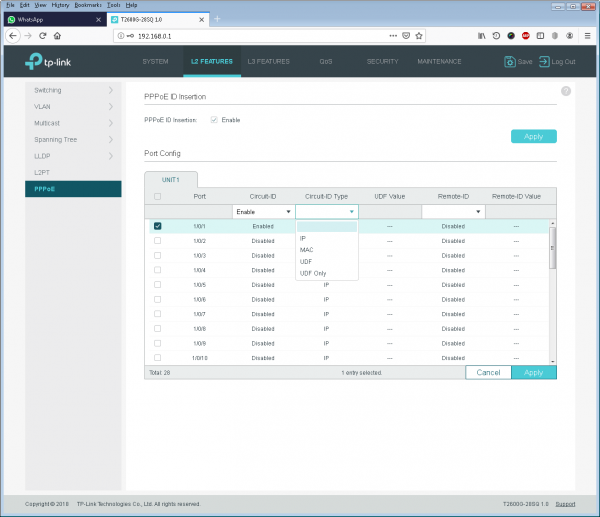
Nogle operatører ønsker generelt at forbyde abonnenten (bruger-id og adgangskode) muligheden for at bevæge sig rundt i netværket. Funktionen PPPoE ID Insertion hjælper også i dette tilfælde.
IGMP
IGMP-protokollen (Internet Group Management Protocol) har eksisteret i flere årtier. Dens popularitet er helt forståelig og let at forklare. Men der deltager to parter i IGMP-interaktionen: brugerens PC (eller enhver anden enhed, f.eks. STB) og IP-routeren, der betjener et bestemt netværk. Switches deltager ikke i denne udveksling. Dog er den sidste påstand ikke helt korrekt. Eller i moderne netværk er det slet ikke korrekt. Switchens support for IGMP-protokollen er nødvendigt for at optimere overførslen af multicast-trafik. Ved at lytte til brugertrafik opdager switchen IGMP Report-beskeder i den, hvormed den identificerer porte til overførsel af multicast-trafik. Denne beskreven mulighed kaldes IGMP Snooping.
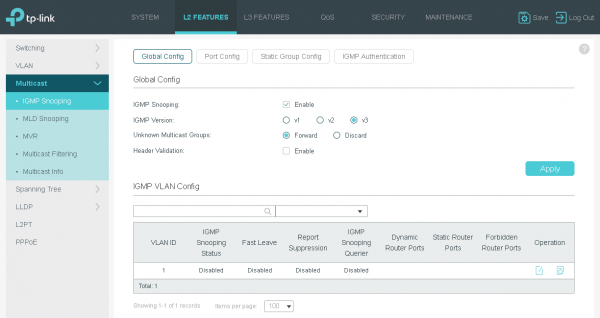
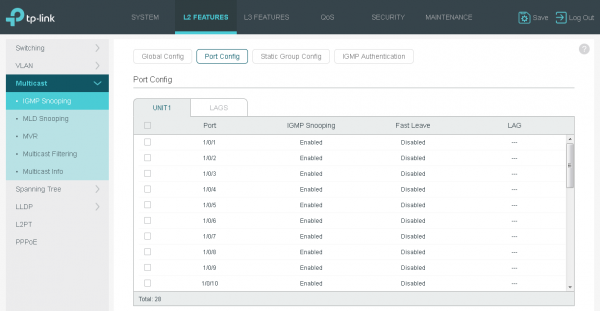
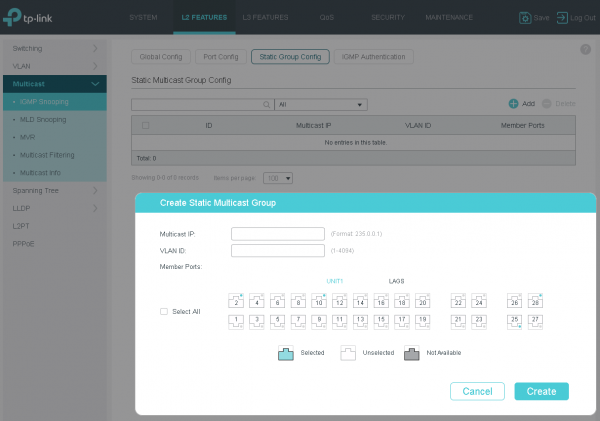
Understøttelsen af IGMP-protokollen kan bruges ikke kun til at optimere trafik som sådan, men også til at identificere abonnenter, der kan have adgang til en bestemt service, f.eks. IPTV. Det ønskede mål kan opnås både ved at konfigurere filtreringsparametre manuelt og ved at bruge autentificering.
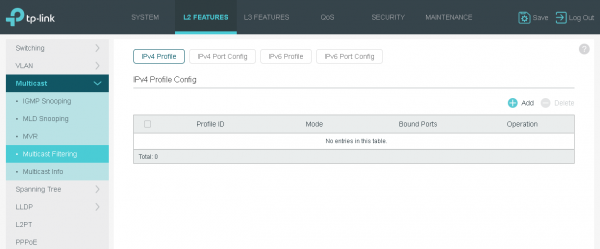
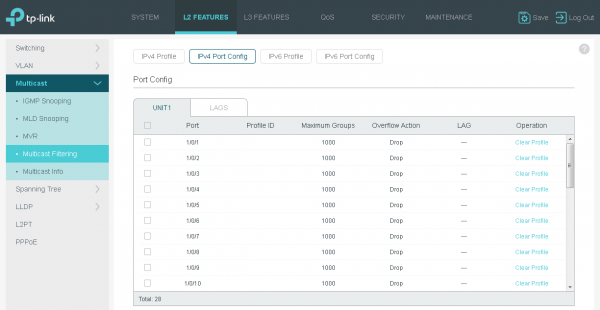
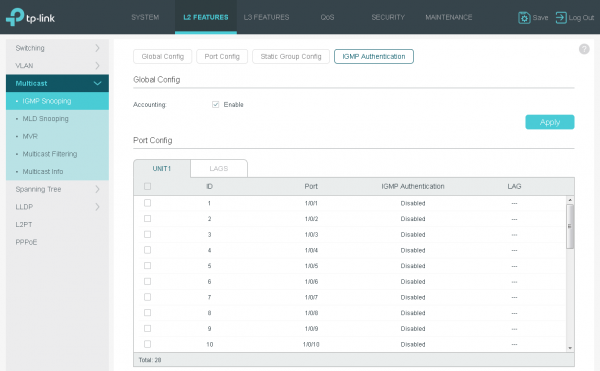
Understøttelsen af multicast-trafik på TP-Link-switches er implementeret ganske fleksibelt. For eksempel kan alle parametre indstilles for hver virtuel netværk hver for sig.
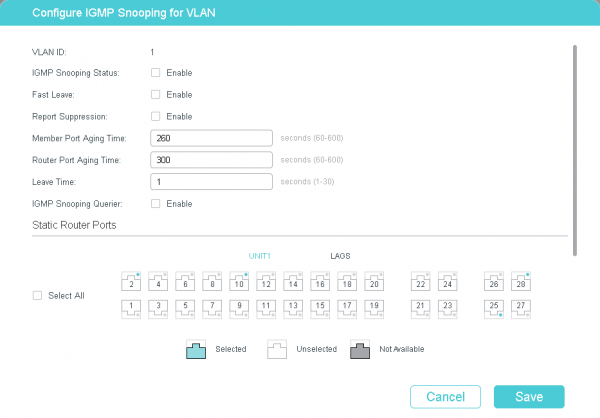
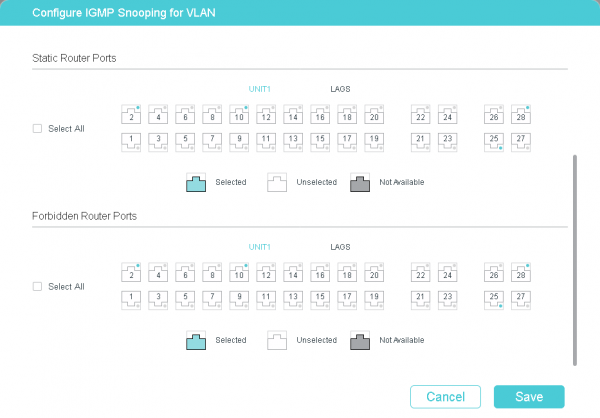
Hvis der er flere undernetværk tilsluttet en enkelt routergrænseflade, hvor modtagere af multicast-trafik er placeret, vil denne router være nødt til at sende flere kopier af pakkerne gennem denne grænseflade (én for hvert virtuelt netværk).
Proceduren for videresendelse af multicast-trafik kan optimeres i dette tilfælde ved hjælp af teknologien MVR – Multicast VLAN Registration.
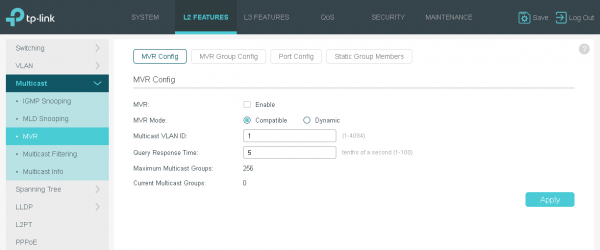
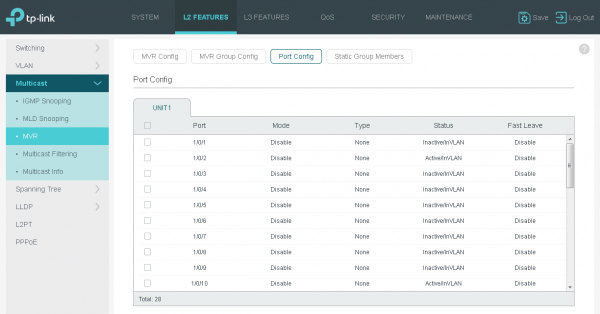
Essensen af løsningen er, at der oprettes et enkelt virtuelt netværk, der forbinder alle modtagere. Dette virtuelle netværk bruges dog kun til multicast-trafik. Denne tilgang gør det muligt for routeren at sende kun én kopi af multicast-trafikken gennem grænsefladen.
DDM, OAM og DLDP
DDM – Digital Diagnostic Monitoring. I løbet af brugen af optiske moduler er det ofte nødvendigt at overvåge tilstanden af selve modulet samt det optiske kanal, som det er tilsluttet. Denne opgave kan løses ved hjælp af DDM-funktionen. Med dens hjælp kan operatørens teknikere overvåge temperaturen på hvert modul, der understøtter denne funktionalitet, spændingen på det og strømmen, samt effekten af det sendte og modtagne optiske signal.
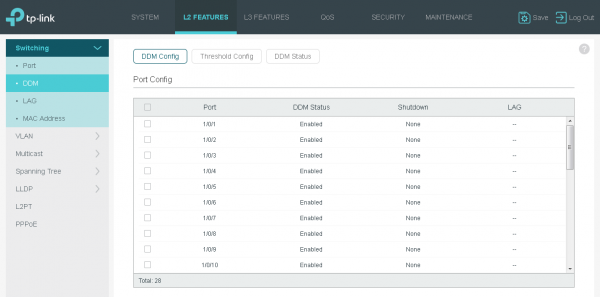
Indstilling af tærskelniveauer for de tidligere nævnte parametre vil gøre det muligt at generere en hændelse, hvis de overstiger det tilladte interval.
Indstilling af udløsningstæskler for DDM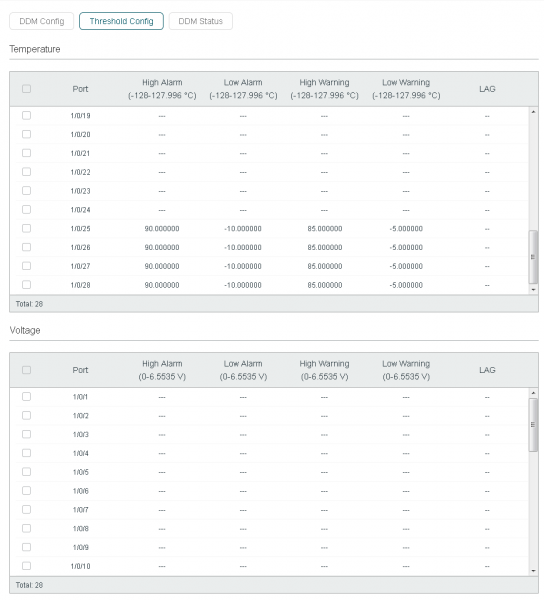
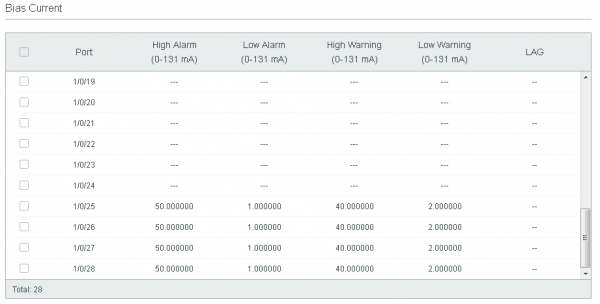
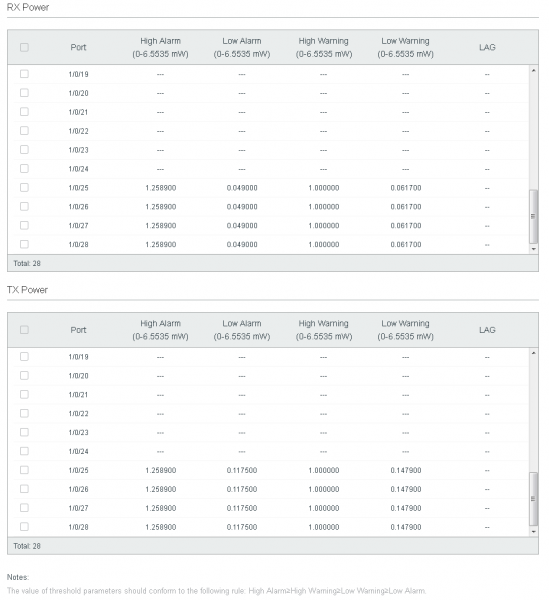
Selvfølgelig kan administratoren se de aktuelle værdier for de nævnte parametre.
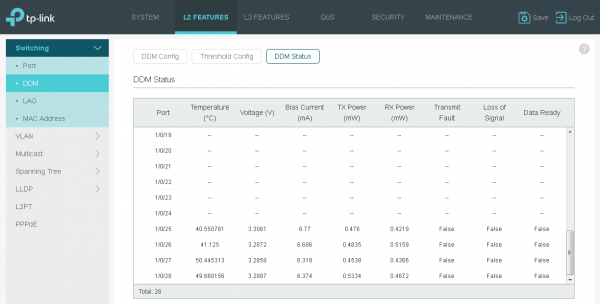
TP-Link T2600G-28SQ-switchen har et aktivt luftkølingssystem. Desuden har vi aldrig oplevet overophedning af SFP-moduler i vores switches relateret til porttæthed. Men hvis man teoretisk set antager muligheden (f.eks. på grund af et problem inde i SFP-modulet), vil administratoren straks blive underrettet om en potentielt farlig situation ved hjælp af DDM. Gefaren her er åbenbart ikke for selve switchen, men for dioden/laseren inde i SFP, da en stigning i temperaturen kan føre til nedbrydning af den udsendte optiske signalstyrke, hvilket vil resultere i et fald i det optiske budget.
Det er også værd at bemærke, at TP-Link switches ikke har nogen "vendor lock"-funktion, hvilket betyder, at alle kompatible SFP-moduler understøttes, hvilket selvfølgelig vil være meget praktisk for netværksadministratorer.
OAM — Drift, Administration og Vedligeholdelse (IEEE 802.3ah). OAM er en protokol på det andet lag af OSI-modellen, der er designet til overvågning og fejlfinding i Ethernet-netværk. Med denne protokol kan switchen overvåge ydeevnen af en specifik forbindelse og fejl, generere meddelelser, så netværksadministratoren mere effektivt kan administrere netværket.
Basisindstilling af OAM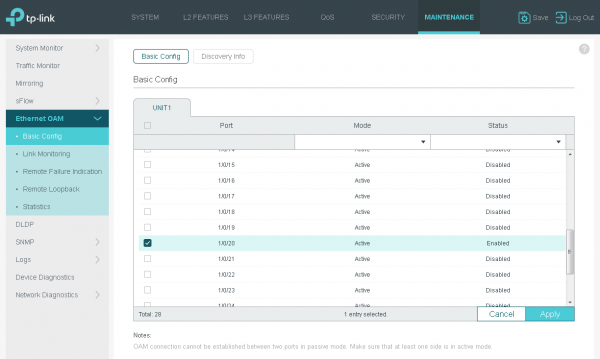
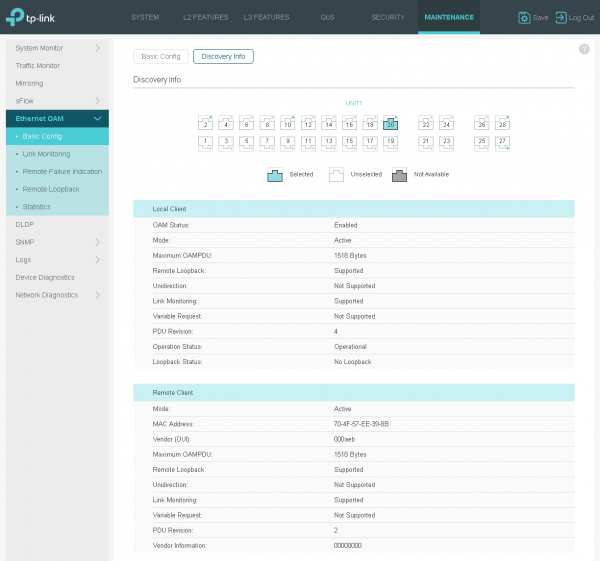
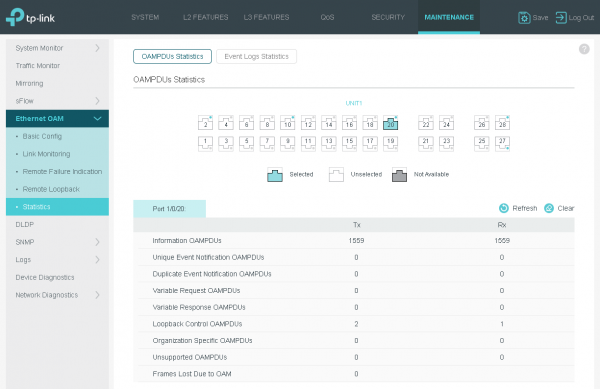
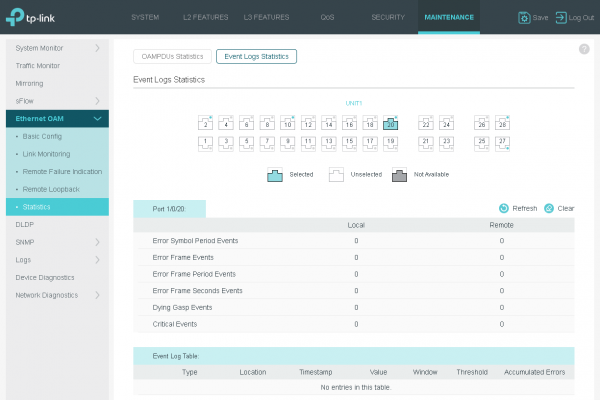
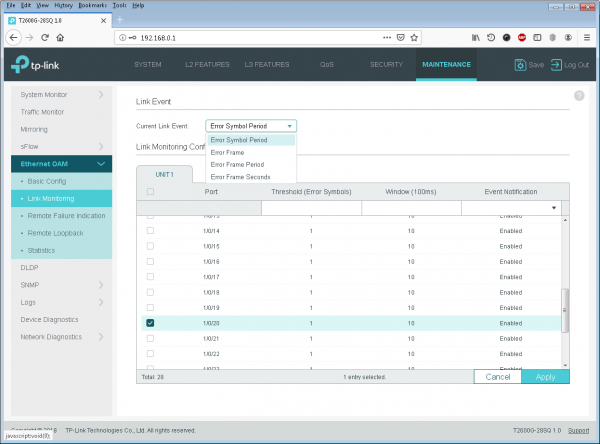
Detaljer om OAMs funktionalitetTo naboenheder, der understøtter OAM, foretager periodisk kommunikation ved at sende OAMPDU, som findes i tre typer: Informational, Event Notification og Loopback Control. Med informations-OAMPDU sender naboswitchene statistiske oplysninger til hinanden samt data, der er defineret af administratoren. Denne type meddelelser bruges også til at opretholde forbindelsen via OAM-protokollen. Meddelelserne Event Notification anvendes af forbindelsesovervågningsfunktionen til at underrette den modsatte part om opståede fejl. Til at detektere løkker i linjen bruges meddelelserne Loopback Control.
Nedenfor har vi valgt at nævne de primære funktioner, der tilbydes af OAM-protokollen:
- overvågning af miljøet (detektion og tælling af beskadigede frames),
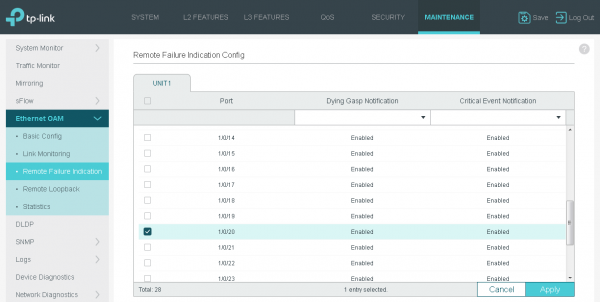
- RFI – Remote Failure Indication (afsendelse af underretning om fejl på kanalen),
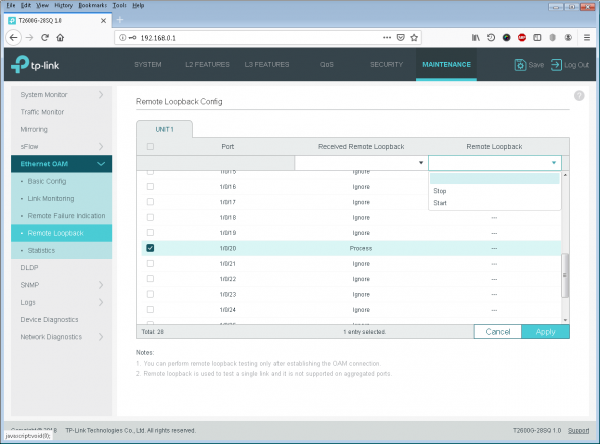
- Remote Loopback (test af kanalen for at måle forsinkelse, variation i forsinkelse (jitter), og antal tabte frames).
En anden funktion, der er efterspurgt på optiske switcher, er muligheden for at registrere problemer på kommunikationskanalen, der medfører, at kanalen bliver simplex, dvs. data kun kan sendes i én retning. Vores switcher bruger protokollen DLDP - Device Link Detection Protocol til registrering af enestræksforbindelser. Det er retfærdigt at bemærke, at protokollen DLDP understøttes både på optiske og kobberinterfaces, men efter vores mening vil den være mest efterspurgt ved brug af fiberoptiske linjer.
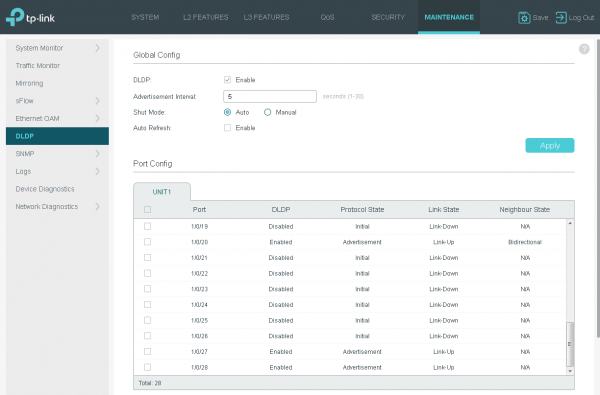
Ved detektion af en enestræksforbindelse kan switchen automatisk deaktivere den problematiske interface, hvilket fører til en omstrukturering af STP-træet og brug af backup kommunikationskanaler.
I vores arsenal finder du SFP-moduler, der modtager og sender signaler over én fiber. De arbejder udelukkende i par og bruger et optisk signal på forskellige bølgelængder til transmission inden for parret. Et eksempel kunne være parrene TL-SM321A og TL-SM321B. Ved brug af denne type moduler vil skade på en fiber føre til total funktionsløshed af hele det optiske link. Men selv på sådanne links vil DLDP-protokollen være efterspurgt, da kanalen, selvom det sjældent sker, kan have forskellige gennemsigtighedsegenskaber for forskellige bølgelængder. Et mere sandsynligt problem er varierende gennemsigtighed afhængigt af lysens udbredelsesretning. En reflektogram kan hjælpe med at opdage de nævnte problemer, men det er en helt anden historie.
LLDP
I store virksomheders eller operatørnetværk opstår der jævnligt problemer med forældet netdokumentation eller unøjagtigheder i dens oprettelse. Netværksadministratoren kan stå over for en situation, hvor det er nødvendigt at finde ud af, hvilket operatørudstyr der faktisk er tilsluttet den eller den anden switch-interface. Her kan Link Layer Discovery Protocol (LLDP) - IEEE 802.1AB - komme til hjælp.
Funktionsparametre for LLDP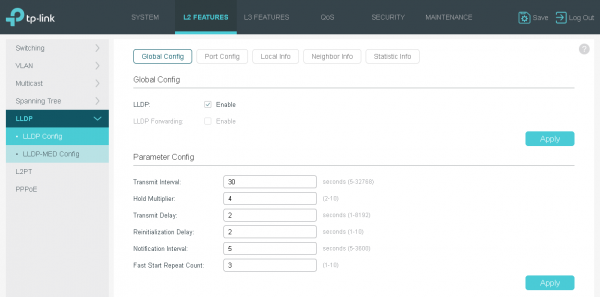
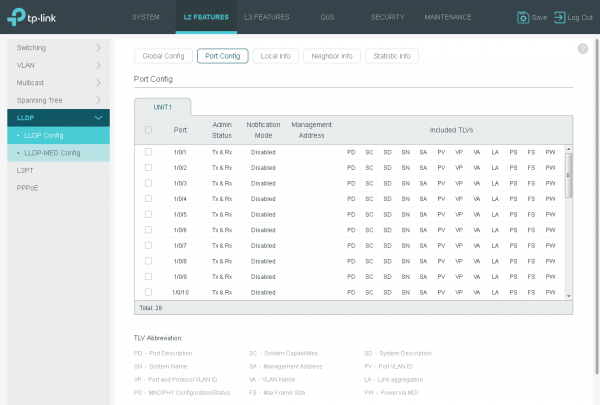
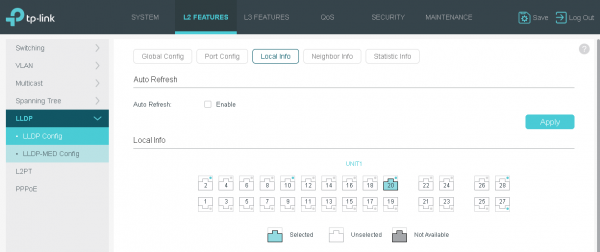
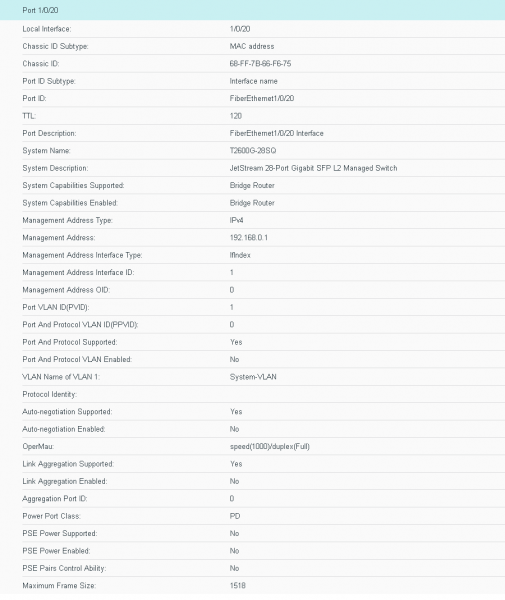
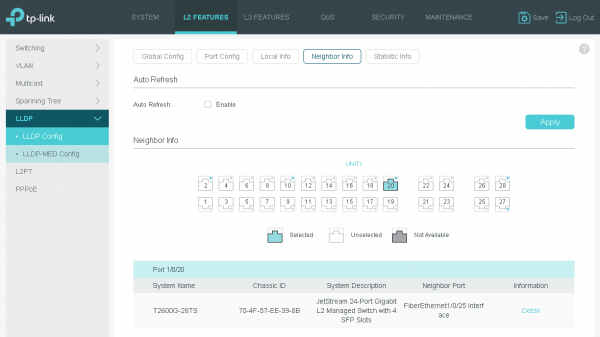
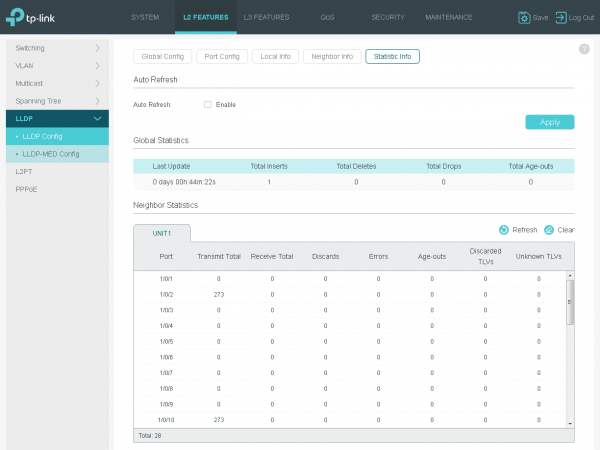
Vore switches understøtter LLDP-protokollen, ikke kun til at opdage nærliggende switches eller andre netværksenheder, men også til at bestemme deres kapabiliteter.
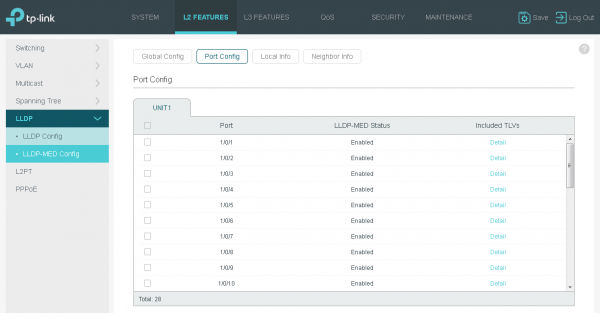
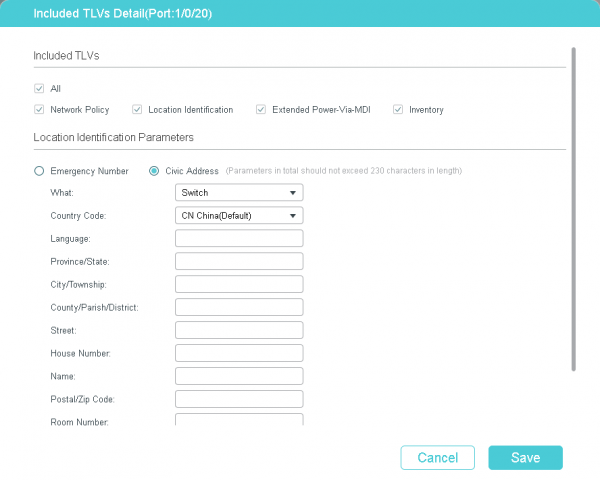
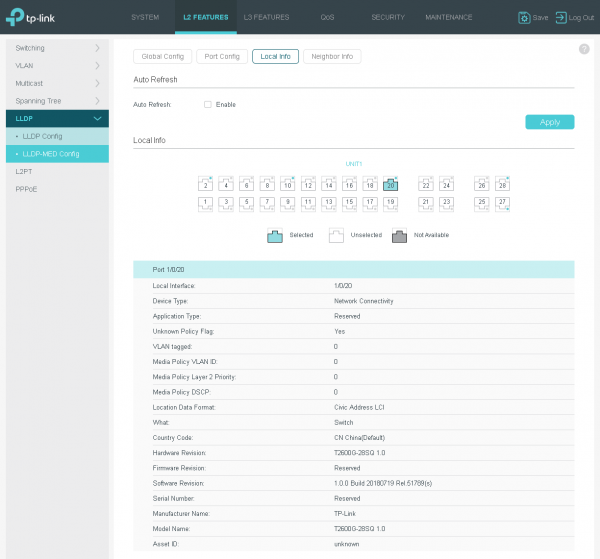
De kobberbaserede fætter til vores switch kan bruge LLDP-MED for at forenkle tilslutningsproceduren for IP-telefoner. Desuden kan PoE-switchen med denne funktion forhandle strømparametre med det tilsluttede udstyr. Dette har vi allerede beskrevet ganske detaljeret i et af vores .
SDM og genabonnement
Næsten alle moderne switches behandler passerende rammer og pakker uden brug af centralprocessor. Behandlingen (beregning af kontrolsum, anvendelse af adgangslister og udførelse af andre sikkerhedstjek samt beslutningstagning vedrørende switching/routing) udføres med specialiserede chips, hvilket gør det muligt at opnå høje hastigheder for brugertrafik. Den diskussion om switchen, der tillader trafikbehandling ved portens hastighed. Det betyder, at enhedens ydeevne er tilstrækkelig til at sende data ved de maksimalt mulige hastigheder for alle porte samtidigt. T2600G-28SQ-modellen har 24 downlink-porte (mod brugerne), som arbejder med hastigheder på 1 Gbit/s, samt 4 uplink-porte (mod kerne-netværket) ved 10 Gbit/s. Samtidig er switchens krydsningskapacitet 128 Gbit/s, hvilket er tilstrækkeligt til at håndtere maksimalt indkommende trafik.
For retfærdighedens skyld skal det bemærkes, at ydeevnen for switchingmatrixen er 95,2 millioner pakker pr. sekund. Det vil sige, at ved brug af minimums mulige rammer, der er kun 64 byte lange, vil den samlede ydeevne for enheden være 97,5 Gbit/s. Dog er denne type trafikprofil næsten utænkelig for teleselskaber.
Hvad er overtegnelseEt andet vigtigt spørgsmål er forholdet mellem hastighederne for de oplandede og nedlandede kanaler (overtegnelse). Her afhænger alt åbenbart af topologien. Hvis administratoren bruger alle fire 10 GE-grænseflader til at forbinde til kerne-netværket og kombinerer dem med LAG (Link Aggregation Group) eller Port-Channel teknologi, vil den statistisk opnåede hastighed mod kernen være 40 Gbit/s, hvilket er mere end tilstrækkeligt til at imødekomme behovene hos alle tilsluttede brugere. Desuden er det ikke nødvendigt, at alle fire opstrøms links forbindes til én fysisk enhed. Forbindelsen kan laves til en stak af switches eller til to enheder, der er forbundet i et cluster (ved hjælp af vPC-teknologi eller lignende). I dette tilfælde er der ingen overtegnelse.
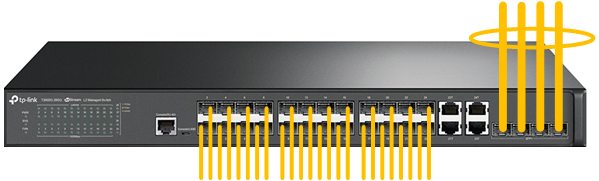
Det er muligt at bruge alle fire opadgående kanaler samtidig, ikke kun ved at kombinere dem med LAG. En lignende effekt kan opnås med korrekt konfiguration af MSTP, men det er en helt anden historie.
En anden ofte anvendt metode til L2-forbindelse er brugen af to uafhængige LAG (én til hver aggregationsswitch). I dette tilfælde vil det sandsynligvis resultere i, at en af de virtuelle links bliver blokeret af STP-protokollen (ved brug af STP eller RSTP). Overbooking vil være 5:6.
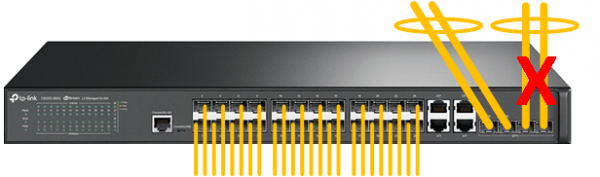
En mere sjælden, men dog ganske sandsynlig situation: T2600G-28SQ er forbundet med uafhængige kanaler til en overordnet switch eller switches. STP/RSTP-protokollen vil kun efterlade én sådan link i en ubeblokkeret tilstand. Overbooking vil være 5:12.
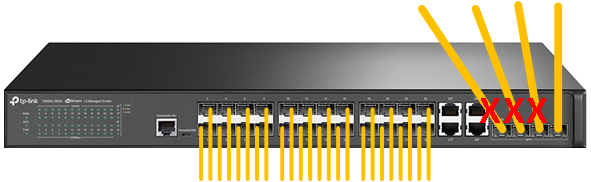
Opgave med stjerne: beregn overbookingen for de situationer, der er beskrevet i STP-afsnittet, hvor vi har set et eksempel på en topologi, hvor to adgangsswitcher er forbundet til én aggregationsenhed og er forbundet med hinanden.
De programmerbare chipper, som muliggør en så høj hastighed ved overførsel, er en ret kostbar ressource, og vi forsøger derfor at optimere deres anvendelse ved at fordele ressourcerne korrekt mellem de forskellige funktioner. SDM - Switch Database Management er ansvarlig for fordelingen.
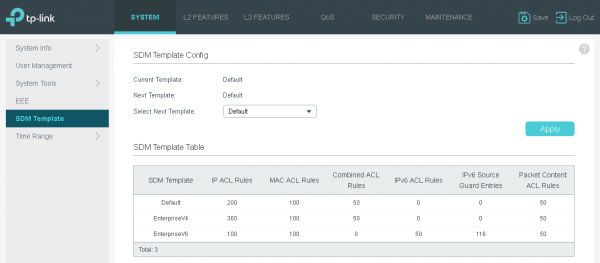
Fordelingen udføres ved hjælp af SDM-profilen. I øjeblikket er der tre profiler til rådighed for brug, som er nævnt nedenfor.
- Default tilbyder en afbalanceret løsning til brug af MAC og IP-adgangslister samt ARP-detekteringsposter.
- EnterpriseV4 maksimerer de ressourcer, der er til rådighed for brug af MAC og IP-adgangslister.
- EnterpriseV6 tildeler en del af ressourcerne til brug af IPv6-adgangslister.
En genstart af switchen er nødvendig for at anvende den nye profil.
Konklusion
I overensstemmelse med den oprindelige positionering er denne switch bedst egnet til telekommunikationsoperatører, der står over for opgaver med at sikre netadgang over lange afstande. Enheden kan anvendes både på adgangsniveau, for eksempel i sommerhusområder og townhouse, samt til aggregering af kanaler, der kommer fra adgangs-switches, der er placeret i lejlighedskomplekser; det vil sige overalt, hvor der kræves forbindelser til fjernobjekter. Ved brug af optiske kommunikationskanaler kan den tilsluttede abonnent befinde sig flere kilometer væk.
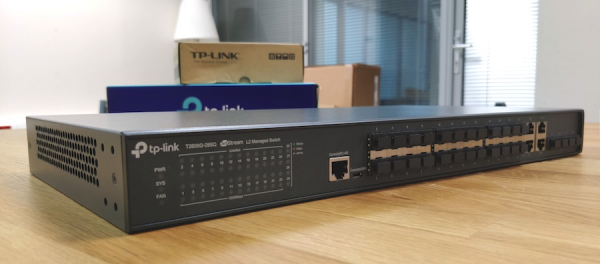
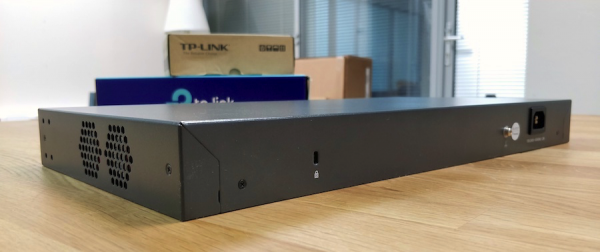
Fra kundernes side kan optiske forbindelser termineres på små switches med optiske interfaces, eller på mediekonvertere.
Det store antal understøttede protokoller og muligheder vil gøre det muligt at bruge T2600G-28SQ i en Ethernet-netværk for operatører med enhver topologi og enhver samling af anvendte teknologier og leverede tjenester. Switches kan styres fjernbetjent via et webinterface eller kommandolinje. Ved behov for lokal konfiguration kan en konsolport anvendes; modellen T2600G-28SQ har to: RJ-45 og micro-USB. Som en lille skam bemærker vi, at der ikke er støtte til stacking og en anden strømforsyning. Sandt nok vil tilstedeværelsen af en anden elektrisk linje uden for datacentre normalt være sjælden.
Blandt fordelene kan vi nævne den lave pris, det store antal abonnementsoptiske porte, tilstedeværelsen af optiske uplinks 10 GE, samt fire kombinerede porte og trafikoverførsel ved mellemhastigheder.
Kilde: habr.com
