

Jeg har tænkt på, at det ville være fantastisk at belyse begivenheder fra internationale konferencer. Ikke bare med en generel oversigt, men også ved at fortælle om de mest interessante præsentationer. Jeg præsenterer hermed det første indspark i en varm top ti.
1. I ventetiden på et tæt samarbejde mellem IoT-angreb og ransomware
I 2016 så vi en hurtig stigning i ransomware-angreb. Vi havde ikke engang tid til at komme os efter disse angreb, før en ny bølge af DDoS-angreb, der bruger IoT, ramte os. I denne præsentation giver forfatteren en trin-for-trin beskrivelse af, hvordan ransomware-angrebet udføres. Hvordan ransomware fungerer, og hvad forskeren skal gøre på hvert trin for at modstå ransomware.
Han baserer sig på veletablerede metoder. Derefter kaster taleren lys over, hvordan IoT er involveret i DDoS-angreb: han fortæller, hvilken rolle støttemalware (for at hjælpe i forbindelse med DDoS-angrebet med en IoT-hær) spiller. Desuden fortæller han, hvordan partnerskabet mellem ransomware og IoT-angreb kan udgøre en stor trussel i de kommende år. Taleren er forfatter til bøgerne "Malware, Rootkits & Botnets: a Beginner’s Guide", "Advanced Malware Analysis", "Hacking Exposed: Malware & Rootkits Secrets & Solutions", så han taler med indsigt.
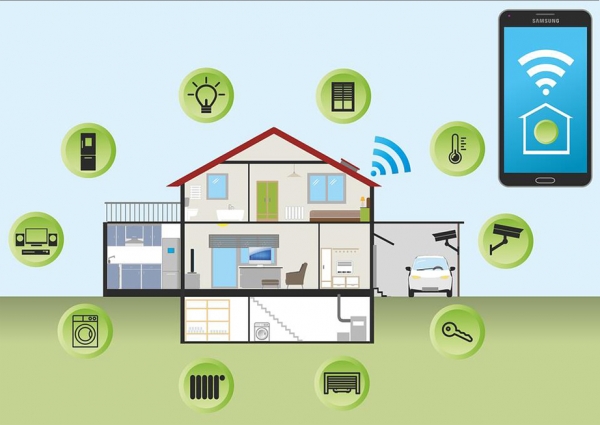
2. "Åbn munden, sig 0x41414141": Angreb på medicinske enheder
Internet-tilknyttede medicinske enheder er en udbredt klinisk realitet. Sådanne enheder er en værdifuld støtte for sundhedspersonalet, da de automatiserer en betydelig del af rutineopgaverne. Dog indeholder disse enheder mange sårbarheder (både software- og hardwaremæssige), der åbner for et bredt handlingsrum for potentielle angribere. I rapporten deler taleren sin personlige erfaring med at udføre pentests for medicinsk cybersikkerhedsinfrastruktur og fortæller også, hvordan angribere kompromitterer medicinsk udstyr.
Taleren beskriver: 1) hvordan angribere udnytter proprietære kommunikationsprotokoller, 2) hvordan de finder sårbarheder i netværkstjenester, 3) hvordan de kompromitterer livsopretholdelsessystemer, 4) hvordan de udnytter hardware-debuggr interfaces og systembusser; 5) hvordan de angriber de primære trådløse grænseflader og specifikke proprietære trådløse teknologier; 6) hvordan de infiltrerer medicinske informationssystemer og derefter læser og redigerer: personlig sundhedsoplysninger om patienter; interne lægejournaler, hvis indhold normalt er skjult selv for patienterne; 7) hvordan de forstyrrer kommunikationssystemet, som medicinsk udstyr bruger til at udveksle information og kommandoer; 8) hvordan de begrænser adgangen for sundhedspersonalet til udstyret; eller endda helt blokerer det.
Under sine pentests opdagede taleren mange problemer med medicinsk udstyr. Blandt dem: 1) svag kryptografi, 2) mulighed for datamanipulation; 3) mulighed for fjernudskiftning af udstyr, 3) sårbarheder i proprietære protokoller, 4) mulighed for uautoriseret adgang til databaser, 5) hårdt kodede uforanderlige login/oplysninger. Samt anden følsom information, der opbevares enten i firmware eller i systemets binære filer; 6) modtagelighed af medicinsk udstyr for fjern DoS-angreb.
Efter at have bekendtgjort sig med rapporten bliver det tydeligt, at cybersikkerhed i den medicinske sektor i dag udgør et klinisk tilfælde og har brug for intensiv behandling.
3. Tandsæt exploit på spidsen af en tandspyd til kontekstuel annoncering
Hver dag besøger millioner af mennesker sociale medier: til arbejde, for underholdning eller bare fordi. Under overfladen af sociale medier findes usynlige annoncesystemer, som er ansvarlige for at levere relevant kontekstreklame til brugerne. Annoncesystemer er nemme at bruge og meget effektive. Derfor er de eftertragtede hos annoncører.
Udover muligheden for at nå et bredt publikum, hvilket er meget fordelagtigt for virksomheder, giver annoncesystemer også mulighed for at snævre målretning ind – helt ned til én specifik person. Desuden giver funktionaliteten i moderne annoncesystemer endda mulighed for at vælge, hvilken af de mange enheder denne specifikke person skal se reklamen på.
Dermed giver moderne annoncesystemer annoncører mulighed for at nå enhver person, hvor som helst i verden. Men denne mulighed kan også misbruges af kriminelle – som en indgang til det netværk, hvor deres tilsigtede offer befinder sig. Forelæseren demonstrerer, hvordan en ondsindet annoncør kan udnytte et annoncesystem – til præcist at målrette sin phishing-kampagne, der er designet til at levere et skræddersyet angreb til en specifik person.
4. Hvordan ægte hackere undgår målrettet reklame
Vi bruger mange computeriserede tjenester i vores dagligdag. Og det er svært for os at give dem op, selv når vi pludselig opdager, at de fører total overvågning af os. Så omfattende, at de følger hver bevægelse og hvert tastetryk.
Forelæseren forklarer klart, hvordan moderne marketingfolk bruger en bred vifte af esoteriske metoder til målretning. Vi om mobil paranoia, om total overvågning. Og mange læsere opfattede det skrevne som en harmløs spøg, men fra den fremlagte rapport er det tydeligt, at moderne marketingfolk allerede bruger sådanne teknologier til at overvåge os.
Hvad skal man sige, branchen for kontekstuel reklame, – som fyrer op under denne totale overvågning, – går fremad med store skridt. Selv moderne annonceplatforme kan spore ikke bare en persons netværksaktiviteter (tastetryk, musens bevægelser osv.), men også fysiske egenskaber (hvordan vi trykker på tasterne og bevæger musen). Derved sniger de moderne overvågningsmidler fra annonceplatforme, som er indbygget i de tjenester, uden hvilke vi ikke kan forestille os livet, – sig ikke bare ind under vores undertøj men allerede endda ind under huden. Hvis vi ikke har mulighed for at fravælge disse alt for observerende tjenester, hvorfor så ikke prøve at overfylde dem med værdiløs information?
I præsentationen vises en patenteret enhed (software-hardware bot), der gør det muligt at: 1) injicere Bluetooth-beacons; 2) forstyrre data indsamlet fra bilens sensor; 3) forfalske identifikationsparametrene for mobilen; 4) forstyrre fingertryk (på tastaturet, musen og sensoren). Alle disse oplysninger er kendt for at blive brugt til målretning af reklamer på mobile enheder.
Det fremgår af demonstration, at efter aktivering af den patenterede enhed, går overvågningssystemet amok; de oplysninger, det indsamler, bliver så forstyrrede og unøjagtige, at vores observatører ikke længere vil få nogen værdi ud af dem. Som en sjov bemærkning viser oplægsholderen, hvordan den præsenterede enhed får ‘overvågningssystemet’ til at opfatte en 32-årig hacker som en 12-årig pige, der elsker heste.
5. 20 År med MMORPG-hacking: Bedre grafik, de samme exploits
Emnet om MMORPG-hacking har været diskuteret på DEF CON i 20 år. Som en hyldest til jubilæet beskriver oplægsholderen de mest ikoniske øjeblikke fra disse diskussioner. Derudover fortæller han om sine eventyr inden for online-spil-hacking, begyndende med Ultima Online (i 1997), og de følgende år: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Heriblandt også et par nyere repræsentanter: Guild Wars 2 og Elder Scrolls Online. Og det er langt fra hele oplægsholderens meritter!
Rapporten præsenterer tekniske detaljer om udviklingen af exploits til MMORPG, der hjælper med at tilegne sig virtuelle penge, og som er relevante for næsten enhver MMORPG. Taleren beskriver kort det evige modsætningsforhold mellem braconniører (skaberne af exploits) og "fiskerikontrollen"; samt den nuværende tekniske tilstand i dette våbenkapløb.
Forklarer metoden til detaljeret analyse af pakker og hvordan man konfigurerer exploits, så braconneriet ikke opdages på serversiden. Inkluderer præsentaion af den nyeste exploit, der på tidspunktet for rapporten havde en fordel over "fiskerikontrollen" i våbenkapløbet.
6. Hacke robotter, før Skynet kommer
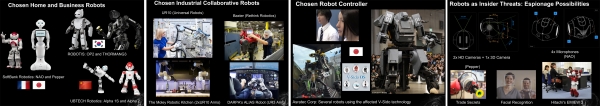
Robotter er på alles læber nu om dage. I den nærmeste fremtid vil de være overalt: på militære missioner, i kirurgiske indgreb, i opførelsen af skyskrabere; som assistenter til kunder i butikker; som hospitalspersonale; som forretningsassistenter, seksuelle partnere; som hjemmebagere og fuldgyldige familiemedlemmer.
Som økosystemet af robotter udvides, og indflydelsen af robotter i vores samfund og økonomi hurtigt vokser, begynder de at udgøre en betydelig trussel mod mennesker, dyr og virksomheder. I sin essens er robotter computere med hænder, fødder og hjul. Og i lyset af nutidens cybertrusler er de sårbare computere med hænder, fødder og hjul.
Software- og hardware-sårbarheder i moderne robotter giver angriberen mulighed for at udnytte robotternes fysiske kapaciteter for at påføre materielle eller finansielle skader; eller endda utilsigtet eller med vilje skabe en trussel mod menneskeliv. De potentielle trusler mod alt, hvad der er i nærheden af robotter, vokser eksponentielt over tid. Dette sker i kontekster, som den etablerede IT-sikkerhedsindustri tidligere ikke har set.
I sine seneste undersøgelser opdagede taleren mange kritiske sårbarheder i hjemme-, erhvervs- og industrielle robotter – fra kendte producenter. I rapporten afslører han de tekniske detaljer omkring aktuelle trusler og forklarer, hvordan ondsindede aktører kan kompromittere forskellige komponenter i robotternes økosystem. Med demonstration af fungerende exploits.
Blandt de problemer, som taleren har opdaget i robotternes økosystem: 1) usikre kommunikationer; 2) mulighed for hukommelsesskader; 3) sårbarheder, der muliggør fjernudførelse af kode (RCE); 4) mulighed for at forstyrre filsystemets integritet; 5) autorisationsproblemer; og i nogle tilfælde helt mangel på sådanne; 6) svag kryptering; 7) problemer med firmwareopdatering; 8) problemer med databeskyttelse; 9) utilstrækkeligt dokumenterede funktioner (også sårbare over for RCE osv.); 10) svag standardkonfiguration; 11) sårbare open source "robotstyringsrammer" og biblioteker.
Taleren giver levende demonstrationer af forskellige hacking-scenarier relateret til cyber-efterretning, insidertrusler, materiel skade osv. Ved at beskrive realistiske scenarier, der kan observeres i naturen, fortæller taleren, hvordan usikkerheden i moderne robotteknologi kan føre til hacking. Forklarer, hvorfor hackede robotter er endnu mere farlige end andre kompromitterede teknologier.
Taleren påpeger også, at rå forskningsprojekter ofte går i produktion, før sikkerhedsspørgsmål er løst. Marketing vinder som altid. Det er nødvendigt straks at rette op på denne usunde situation. Inden Skynet kom. Selvom… Næste præsentation giver stof til eftertanke, at Skynet alligevel allerede er kommet.
7. Militarisering af maskinlæring
Risikerer at blive set som en skør videnskabsmand, føler oplægsholderen sig alligevel stolt over sit "nyeste djævleskabelse" og præsenterer stolt DeepHack: en hacker-AI med open source. Denne bot er en selvforbedrende hacker af webapplikationer. Den er baseret på et neuralt netværk, der lærer gennem "prøv og fejl". DeepHack udviser en skræmmende ligegyldighed over for de mulige konsekvenser af sine handlinger.
Ved hjælp af en enkelt universel algoritme lærer den at udnytte en bred vifte af sårbarheder. DeepHack åbner døren til en verden af hacker-AI'er, hvor mange repræsentanter allerede kan forventes i den nærmeste fremtid. Derfor beskriver oplægsholderen stolt sin bot som "begyndelsen på slutningen".
Oplægsholderen mener, at de AI-baserede hackerredskaber, som snart vil følge efter DeepHack, repræsenterer en fundamentalt ny teknologi, som både cybersikkerhedsfolk og cyberangribere stadig kun skal lære at udnytte. Oplægsholderen garanterer, at næste år vil hver af os enten skrive egne hackerværktøjer med maskinlæring eller desperat forsøge at beskytte os mod dem. Der er ikke noget tredje valg.
Også, halvt i sjov, halvt alvorligt, meddeler oplægsholderen: "Ikke længere kun forbeholdt de djævelske genier, er den uundgåelige AI-dystopi nu tilgængelig for alle. Så kom og slut dig til os, og vi vil vise dig, hvordan du kan deltage i nedlæggelsen af menneskeheden ved at skabe dit eget militariserede system til maskinlæring. Selvfølgelig, hvis gæsterne fra fremtiden ikke forstyrrer os i at gøre dette."
8. Husk alt: Implantation af adgangskoder i kognitiv hukommelse
Hvad er kognitiv hukommelse? Hvordan kan man "implantere" en adgangskode der? Er det overhovedet sikkert? Og hvorfor overhovedet så kreative løsninger? Ideen er, at ved at bruge denne tilgang vil du ikke kunne sladre om dine adgangskoder, selv under pres; mens du bevarer muligheden for at logge ind i systemet.
Præsentationen begynder med en forklaring på, hvad kognitiv hukommelse er. Derefter forklares forskellen mellem eksplicit og implicit hukommelse. Næste emne er bevidst og ubevidst. Der forklares også, hvad det egentlig er for en entitet – bevidstheden. Det beskrives, hvordan vores hukommelse koder, gemmer og henter information. Der omtales begrænsningerne af menneskelig hukommelse. Og også hvordan vores hukommelse lærer. Præsentationen afsluttes med en fortælling om moderne forskning i menneskelig kognitiv hukommelse, i konteksten af hvordan man integrerer adgangskoder i den.
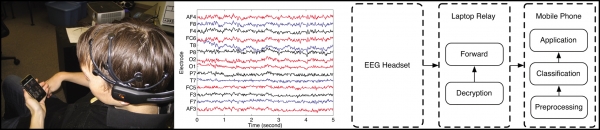
Det ambitiøse udsagn, som blev præsenteret i overskriften for sin præsentation, er selvfølgelig ikke blevet fuldt ud løst, men han præsenterede flere interessante undersøgelser, som er i de tidlige stadier af løsningen på det stillede problem. Især undersøgelser fra Stanford Universitet, som handler om det samme emne. Og et projekt til udvikling af menneske-maskine grænseflade for svagtseende mennesker – med direkte forbindelse til hjernen. Derudover refererer han til forskning foretaget af tyske forskere, som har formået at etablere en algoritmisk forbindelse mellem elektriske signaler fra hjernen og verbale sætninger; den enhed, de har udviklet, gør det muligt at skrive tekst blot ved at tænke på den. En anden interessant undersøgelse, som han henviser til – en neurotelefon, en grænseflade mellem hjernen og en mobiltelefon, gennem en trådløs EEG-hovedbund (Dartmouth College, USA).
Som allerede nævnt, blev det ambitiøse udsagn, der blev præsenteret i overskriften for sin præsentation, ikke fuldt ud løst. Dog bemærker præsentatoren, at selvom teknologien til at implantere adgangskoder i kognitiv hukommelse endnu ikke findes, er der allerede malware, der forsøger at trække dem ud derfra.
9. Og den lille spurgte: „Tror du virkelig, at cyberangreb på elnettet kun kan udføres af statslige hackere?“
Uafbrudt elektricitetsforbrug er af største betydning i vores dagligdag. Vores afhængighed af elektricitet bliver især tydelig, når den bliver afbrudt – selv for en kort periode. I dag anses det for, at cyberangreb mod energinet er ekstremt komplekse og kun tilgængelige for regeringshackere.
Forelæseren udfordrer denne etablerede opfattelse og præsenterer en detaljeret beskrivelse af angreb på energinet, som har omkostninger, der er acceptable, selv for ikke-statslige hackere. Han demonstrerer information indsamlet fra internettet, som vil være nyttig til modellering og analyse af målenerginet. Og han forklarer også, hvordan denne information kan bruges – til at modellere angreb på elnet over hele verden.
I rapporten vises også en kritisk sårbarhed, som forelæseren har opdaget i produkter fra General Electric Multilin, som er bredt anvendt i energisektoren. Forelæseren beskriver, hvordan han fuldt ud kompromitterede den krypteringsalgoritme, der anvendes i disse systemer. Denne algoritme anvendes i General Electric Multilin-produkter til sikker kommunikation mellem interne undersystemer og til at styre disse undersystemer. Herunder til brugerautorisation og sikring af adgang til privilegerede operationer.
Når adgangskoderne (som følge af kompromitteringen af krypteringsalgoritmen) kendes, kan en angriber fuldstændigt aftage en enhed og отключить elektriciteten i bestemte sektorer af energinet; blokere operatørerne. Desuden demonstrerer forelæseren en teknik til fjernaflæsning af digitale spor, som det sårbare udstyr efterlader, når det er udsat for cyberangreb.
10. Internettet ved allerede, at jeg er gravid
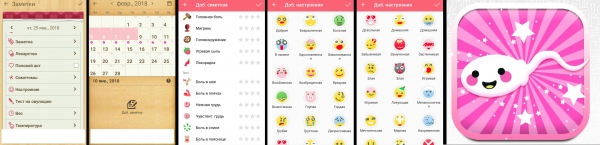
Kvindernes sundhed er en stor forretning. På markedet findes der et væld af Android-apper, der hjælper kvinder med at holde styr på deres månedlige cyklus, vide hvornår chancen for befrugtning er størst, eller overvåge graviditetens status. Disse apps opfordrer kvinder til at registrere de mest intime detaljer i deres liv, såsom humør, seksuel aktivitet, fysisk aktivitet, fysiske symptomer, højde, vægt og meget mere.
Men hvor sikre er disse applikationer, og hvor fortrolige er de? Hvis en applikation gemmer så intime detaljer om vores liv, ville det være rart, hvis den ikke delte disse oplysninger med andre, f.eks. med et venligt firma (der arbejder med målrettet reklame osv.) eller med en ondsindet partner/forælder.
Talerens præsentation indeholder resultaterne af hans analyse af cybersikkerhed i mere end et dusin applikationer, der forudsiger sandsynligheden for graviditet og overvåger graviditetsforløbet. Han har opdaget, at de fleste af sådanne applikationer har alvorlige problemer med cybersikkerhed generelt og fortrolighed specifikt.
Kilde: habr.com
