

udgivelsen af webbrowseren , samt Firefox 68.1 til Android-platformen. Derudover er der udgivet opdateringer. med langtidssupport og (ESR-gren 60.x vil ikke længere blive opdateret, overgang til gren 68.x anbefales). I nær fremtid vil gren Firefox 70 gå i fase, med udgivelse planlagt til 22. oktober.
:
- Standardsikringen mod uønsket indhold har fået tilføjet funktioner til at ignorere cookies fra alle tredjeparts sporingssystemer og blokere JavaScript-invokes, der udfører kryptovaluta-mining. Kode til mining medfører betydelig belastning af brugerens CPU og anvendes typisk på websites som følge af hacking eller bruges på tvivlsomme websites som en metode til monetisering.
Tidligere blev disse blokeringer kun aktiveret ved valg af stram blokeringstilstand, som nu kun giver mening at aktivere, hvis der ønskes blokering af („browser fingerprinting“). Blokeringen sker baseret på en liste fra .Når der blokeres, vises et skildesymbol i adresselinjen, og i kontekstmenuen kan man se, hvilke specifikke cookies fra hvilke sites der er blevet blokeret, som bruges til sporingsformål. I samme menu kan man selektivt deaktivere blokeringen for bestemte sites.
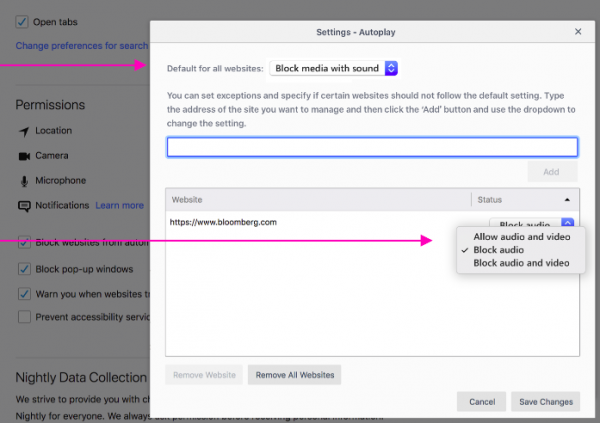
- Mulighederne for at blokere automatisk afspilning af multimedieindhold er udvidet. Udover den tidligere tilføjede funktion til at dæmpe lyden i automatisk afspilning af video er der nu mulighed for helt at stoppe videoafspilning, ikke kun ved at slukke for lyden. For eksempel, hvis reklamevideoer før blev vist på websider, men uden lyd, så vil de i den nye tilstand ikke begynde at afspille uden et ekspllicit klik. For at aktivere denne tilstand er der tilføjet et nyt punkt „Bloker lyd og video“ i indstillingerne for automatisk afspilning (Options > Privacy and Security > Permissions > Autoplay), som supplerer den standardindstilling „Bloker lyd“.

Tilstanden kan vælges i forhold til specifikke websites via kontekstmenuen, der vises ved at klikke på knappen „(i)“ i adresselinjen.
- For users from the USA and builds "en-US", the layout of the homepage blocks displayed when opening a new tab has been changed, and additional content recommended by the Pocket service has been added. The size of the blocks and the number of recommendations have been modified, and new thematic sections have been proposed (Health, Science, Technology, and Entertainment);
- The ability to play Flash content through the Adobe Flash plugin is disabled by default. The Adobe Flash Player plugin settings have removed the option for permanent Flash activation and only left the capabilities for disabling Flash and enabling it on specific sites (activation by explicit click) without remembering the selected mode. Support for Flash in ESR branches of Firefox will continue until the end of 2020;
- by default, file processing og , allowing users to override the design of websites or the interface of Firefox. The reason given for this default deactivation is the effort to reduce browser startup time. Changing behavior through userContent.css and userChrome.css is extremely rare among users, and loading CSS data consumes additional resources (optimization eliminates unnecessary disk access). To restore processing of userChrome.css and userContent.css, the setting "toolkit.legacyUserProfileCustomizations.stylesheets" has been added to about:config, which will be automatically activated for users already using userChrome.css or userContent.css;
- For WebRTC, the ability to process channels using different video codecs has been implemented, simplifying the creation of video conferencing services that can utilize different client software;
- For ARM64 architecture, JIT compilation support has been implemented in the JavaScript engine;
- Information about the use of the 32-bit version of Firefox in a 64-bit OS environment has been excluded from the browser identifiers (navigator.userAgent, navigator.platform, and navigator.oscpu) (previously required for Flash, but left an additional vector for hidden user identification);
- Funktionen til at se video i billed-i-billede-tilstand (Picture-in-Picture) er blevet tilføjet, hvilket gør det muligt at adskille videoen i et flydende vindue, der forbliver synligt, mens du navigerer i browseren. For at aktivere denne tilstand skal du klikke på den pop-up, der vises, eller i kontekstmenuen, der vises ved højreklik på videoen, vælge 'Picture in picture' (i YouTube, som bruger sin egen kontekstmenu, skal du dobbeltklikke med højre musetast eller klikke med Shift-tasten nede). Understøttelse af denne tilstand kan aktiveres i about:config ved hjælp af indstillingen 'media.videocontrols.picture-in-picture.enabled';
- implementeringen af en adgangskodegenerator ('signon.generation.available' i about:config), der gør det muligt at vise et forslag med en automatisk genereret sikker adgangskode, når du udfylder registreringsformularer;
- I adgangskodeadministratoren muligheden for at håndtere konti i konteksten af et topdomæne, som gør det muligt at tilbyde en adgangskode gemt for alle underdomæner. For eksempel vil adgangskoden gemt for login.example.com nu blive foreslået til autofuldførelse i formularer på www.example.com;
- processer, der giver operativsystemet information om de mest prioriterede processer. For eksempel vil processtyring for det aktive faneblad få højere prioritet (tildeles flere CPU-ressourcer) end processer, der relaterer til baggrundsfane (hvis der ikke afspilles video og lyd). Ændringen er i øjeblikket kun aktiveret som standard for Windows-platformen; for andre systemer kræves aktivering af indstillingen dom.ipc.processPriorityManager.enabled i about:config;
- Aktiveret API , der giver mulighed for at oprette Greasemonkey-lignende udvidelser baseret på WebExtensions-teknologi til at udføre brugerdefinerede scripts i konteksten af web-sider. For eksempel kan man ved hjælp af script-forbindelser ændre udseendet og adfærden af de besøgte sider. Denne API er allerede en del af Firefox, men det krævede stadig aktivering af parameteren „extensions.webextensions.userScripts.enabled“ i about:config. I modsætning til eksisterende udvidelser med lignende funktionalitet, der bruger kaldet tabs.executeScript, tillader den nye API at isolere scripts i separate sandbox-miljøer, løser problemer med ydeevne og giver mulighed for at håndtere forskellige indlæsningstrin af sider.
- Egenskaben navigator.mediaDevices er nu kun tilgængelig, når siden åbnes i en sikker kontekst (Secure Context), dvs. når den åbnes over HTTPS, via localhost eller fra en lokal fil;
- CSS-egenskaber tilføjet og , der gør det muligt at styre visningen af indhold, der overskrider grænserne for blokke og inline-elementer (klippe halen eller vise en rullebjælke). Egenskaberne implementeres gennem automatisk konvertering til overflow-x og overflow-y afhængig af indholdsafgivelsesmetoden (øverst til bund eller linje for linje).
- For CSS-egenskaben er der implementeret støtte for værdien break-spaces;
- CSS-egenskaben , angiver, at elementet og dets indhold er adskilt fra resten af DOM-træet;
- Der er tilføjet en CSS-egenskab , der gør det muligt at bestemme, om teksten kan vælges af brugeren;
- Muligheden for at angive @supports-regler for selektorer er blevet tilføjet (
formatet „@supports selector(selector-to-test){…}“), som kan anvendes til selektivt at anvende CSS, kun når der er støtte eller ingen støtte for en bestemt vælger i browseren; - Tilføjet support for for JavaScript-klasseinstanser, der giver mulighed for at angive foruddefinerede egenskaber, der initialiseres uden for konstruktøren. Der forventes snart også støtte til private felter, der ikke er synlige uden for klassen;
class Product {
name;
tax = 0.2; /*offentligt felt*/
#basePrice = 0; /*приватное поле*/
price;constructor(name, basePrice) {
this.name = name;
this.basePrice = basePrice;
this.price = (basePrice * (1 + this.tax)).toFixed(2);
}
} - API er blevet tilføjet , som gør det muligt at tilknytte en handler, som vil modtage meddelelser om ændringer i størrelsen på de angivne elementer på siden. Den afgørende forskel mellem det nye API og window.onresize og CSS Media Queries er, at man kan bestemme, om et specifikt element på siden er ændret, snarere end hele den synlige område, hvilket muliggør at reagere på ændringen i kun det element uden at ændre hele det synlige indhold;
- API til mikroopgaver er blevet tilføjet, præsenteret ved en metode , som giver mulighed for at planlægge et callback-funktionsopkald på lavt niveau ved at tilføje det til mikroopgavekøen;
- Nye metoder er blevet tilføjet , , , DOMMatrix.fromMatrix(), ;
- I HTTP-headerne Access-Control-Expose-Headers, Access-Control-Allow-Methods og Access-Control-Allow-Headers er muligheden for at angive masken «*» for anmodninger uden legitimationsoplysninger blevet tilføjet;
- I webkonsollen er der sikret gruppering af advarsler om aktiviteter relateret til sporing af brugerens bevægelser;
- I panelet til inspektion af netværkaktivitet er der tilføjet detaljeret information om årsagerne til blokering af ressourcer (CSP, blandet indhold osv.), samt er der tilføjet en valgfri kolonne med den fulde URL;
- Starten af JavaScript-debuggeren er blevet accelereret. Funktioner til fjern-debugging er blevet flyttet til grænsefladen about:debugging. Understøttelsen af trinvis debugging af asynkrone funktioner (Async) er blevet implementeret. en ny klasse af breakpoint, som kan bindes til optræden af hændelser relateret til mus, berøringsskærm, animation, DOM, medieforespørgsler,
arbejdere osv. - I udvikler værktøjene er der tilføjet en grænseflade til audit af sidevisning, der bruger indhold (for eksempel ved at vise tekst fra «alt"-attributten
i stedet for billeder); - På systemer med macOS, hvor der er installeret flere grafikkort, er der blevet sikret mere aggressiv skift til energieffektive GPU'er efter behandlingen af WebGL-indhold. Der er også tilføjet beskyttelse mod skift fra energieffektiv til kraftfuld GPU for engangsanvendelser af WebGL. I macOS-bygninger er der også implementeret visning af filoverførselsfremskridt via standard Finder-grænsefladen. Udgivelsen af installeringspakker til Firefox i PKG-format er påbegyndt;
- For Windows 10 with fresh updates (1903+) support for the Web Authentication HmacSecret extension via Windows Hello for passwordless authentication on websites using fingerprint, facial recognition, or USB token has been added;
- the formation of new releases of Firefox for Android, which now goes under the codename Fenix; a new mobile browser using the GeckoView engine and a set of Mozilla Android Components libraries. Corrective patches for Firefox for Android will be released over the year within the ESR branch of Firefox 68; for example, a release has been formed now . To download the new browser, test builds should be used
.
In addition to new features and bug fixes, Firefox 69 has addressed of which only one (CVE-2019-11751) as critical. This issue is specific to the Windows platform and allows arbitrary file writing in the system when launching the browser from another application (for example, when opening a link from a messaging app, the link can be formatted in such a way that launching the browser creates an autostart file in the 'Startup' directory). The decrease in the number of critical vulnerabilities is due to the fact that memory issues, such as buffer overflows and access to already freed memory areas, are now marked as dangerous, but not critical. In the new release, 13 such issues have been fixed, which could potentially lead to code execution by an attacker when opening specially crafted pages.
Kilde: opennet.ru
