

Vi har allerede set på VLAN-lokale netværk i video lektionerne Dag 11, 12 og 13, og i dag fortsætter vi med at studere dem i henhold til ICND2-emnerne. Jeg optog den tidligere video, som markerede afslutningen på forberedelsen til ICND1-eksamenen, for flere måneder siden, og har været meget optaget siden da. Jeg tror, mange af jer bestod denne eksamen, de, der udsatte prøven, kan vente på afslutningen af den anden del af kurset og forsøge at tage den samlede CCNA 200-125 eksamen.
I dagens videolektion "Dag 34" starter vi med emnerne fra ICND2-kurset. Mange spørger mig, hvorfor vi ikke har set på OSPF og EIGRP. Det er fordi disse protokoller ikke er inkluderet i emnerne for ICND1 og studeres i forberedelsen til ICND2. Fra i dag af vil vi begynde at dække emnerne fra den anden del af kurset og selvfølgelig vil vi studere OSPF og EIGRP også. Før vi starter dagens emne, vil jeg gerne fortælle om strukturen af vores videolektioner. I gennemgangen af ICND1-temaet fulgte jeg ikke fastlagte skabeloner, men forklarede materialet logisk, da jeg mente, at denne metode var lettere at forstå. Nu, i studiet af ICND2, vil jeg, på anmodning fra deltagerne, præsentere undervisningsmaterialet i overensstemmelse med pensum og kursusprogrammet fra Cisco.
Hvis du besøger virksomhedens hjemmeside, vil du se denne plan og at hele kurset er opdelt i 5 hoveddele:
— Teknologier til lokalnetværks-switching (26% af undervisningsmaterialet);
— Routing-teknologier (29%);
— Globale netværksteknologier (16%);
— Infrastrukturservices (14%);
— Infrastrukturvedligeholdelse (15%).
Jeg vil begynde med den første del. Hvis du klikker på det udvidbare menu til højre, kan du se de specifikke emner for dette afsnit. Dagens videolektion vil dække emnet kapitel 1.1: „Konfiguration, kontrol og fejlfinding af VLAN-netværk (almindeligt / udvidet område), der dækker flere switche“ samt underafsnittene 1.1a „Adgangsporte (data og stemme)“ og 1.1b „Standard VLAN“.
Here, I will try to maintain the same principle of presentation, meaning that each video lesson will focus on one section with subsections. If there isn't enough material, I will combine the themes of several sections into one lesson, for example, 1.2 and 1.3. If, however, there is a lot of material in a section, I will break it down into two videos. In any case, we will follow the course program, and you will easily be able to compare your notes with the current Cisco curriculum.
On the screen, you see my new desktop, which is Windows 10. If you want to enhance your desktop with various widgets, you can check out my video titled "Pimp Your Desktop," where I explain how to set up your computer's desktop according to your needs. I upload such videos on my other channel, ExplainWorld, so feel free to use the link in the upper right corner to explore its content.
Before we start the lesson, please remember to share my videos and like them. I also want to remind you of our social media contacts and links to my personal pages. You can write to me via email, and as I mentioned, priority in receiving my personal response will be given to those who make a donation on our website.
If you haven't made a donation, that's okay; you can leave your comments under the video lessons on the YouTube channel, and I will respond to them as soon as I can.
So, today, according to the Cisco schedule, we will cover three questions: we will compare Default VLAN with Native VLAN, learn how Normal VLAN differs from the extended range of Extended VLAN, and look at the difference between Data VLAN and Voice VLAN. As I said, we have explored this topic in previous episodes, but quite superficially, so many students still struggle to define the differences between VLAN types. Today, I will explain it in a way that everyone will understand.
Let's examine what the difference is between Default VLAN and Native VLAN. If you take a brand new Cisco switch with factory settings, it will have 5 VLANs – VLAN1, VLAN1002, VLAN1003, VLAN1004, and VLAN1005.
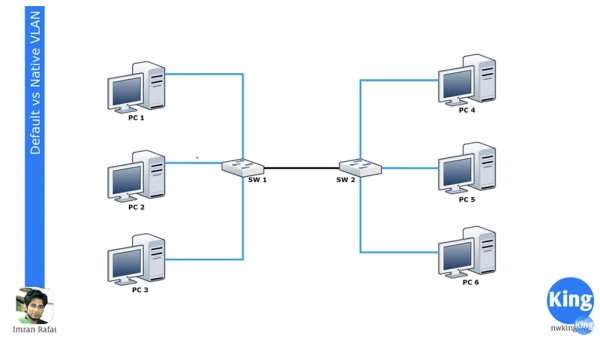
VLAN1 er standard VLAN'en for alle Cisco-enheder, mens VLAN 1002-1005 er reserveret til Token Ring og FDDI. VLAN1 kan ikke slettes eller omdøbes, der kan ikke tilføjes grænseflader, og alle switch-porte tilhører som standard dette netværk, indtil de konfigureres anderledes. Som standard kan alle switches kommunikere med hinanden, da de alle er en del af VLAN1. Dette er, hvad "standard VLAN" eller Default VLAN betyder.
Hvis du går ind i indstillingerne for switchen SW1 og tildeler to grænseflader til netværket VLAN20, så bliver de en del af netværket VLAN20. Før vi går i gang med dagens lektion, vil jeg kraftigt anbefale, at du gennemgår tidligere nævnte episoder 11, 12 og 13, fordi jeg ikke vil gentage, hvad VLAN er, og hvordan de fungerer.
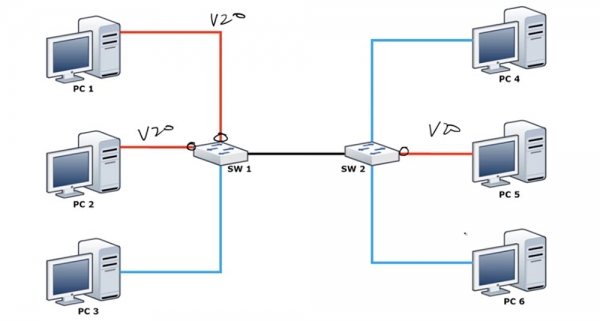
Jeg vil blot minde om, at grænseflader ikke automatisk kan tildeles netværket VLAN20, før det er oprettet, så du skal først gå ind i den globale konfigurationsmode på switchen og oprette VLAN20. Du kan tage et kig på CLI-konsolindstillingerne for at forstå, hvad jeg mener. Når du har tildelt disse 2 porte til VLAN20, vil computerne PC1 og PC2 kunne kommunikere med hinanden, da de begge vil tilhøre det samme netværk VLAN20. Men computer PC3 vil stadig være en del af VLAN1 og derfor ikke kunne kommunikere med computerne i VLAN20-netværket.
Vi har en anden switch SW2, hvor en af grænsefladerne er tildelt VLAN20, og denne port er tilsluttet computeren PC5. Med denne opsætning kan PC5 ikke kommunikere med PC4 og PC6, men disse to computere kan kommunikere med hinanden, da de tilhører det samme netværk VLAN1.
Begge switches er forbundet via trunk gennem de korrekt konfigurerede porte. Jeg vil ikke gentage mig selv, så jeg vil blot sige, at alle switch-porte som standard er indstillet til trunking-mode ved hjælp af DTP-protokollen. Hvis en computer tilsluttes en port, vil denne port benytte access mode. Hvis du ønsker at ændre den port, som PC3 er tilsluttet, til denne mode, skal du indtaste kommandoen switchport mode access.
Så hvis du forbinder to switches sammen, danner de en trunk. De to øverste porte på SW1 vil kun sende trafik fra VLAN20, den nederste port - kun trafik fra VLAN1, men trunk-forbindelsen vil tillade al trafik, der passerer gennem switchen. Dermed vil trafikken fra både VLAN1 og VLAN20 ankomme til SW2.
Som du husker, har VLAN-netværk lokal betydning. Derfor ved SW2, at trafikken, der kommer ind på VLAN1-porten fra PC4, kun kan sendes til PC6 via en port, der også tilhører VLAN1. Men når en switch sender trafik til en anden switch via en trunk, skal den bruge en mekanisme til at forklare den anden switch, hvilken trafik det drejer sig om. En sådan mekanisme er Native VLAN-netværket, som er tilsluttet trunk-porten og tillader tagget trafik at passere.
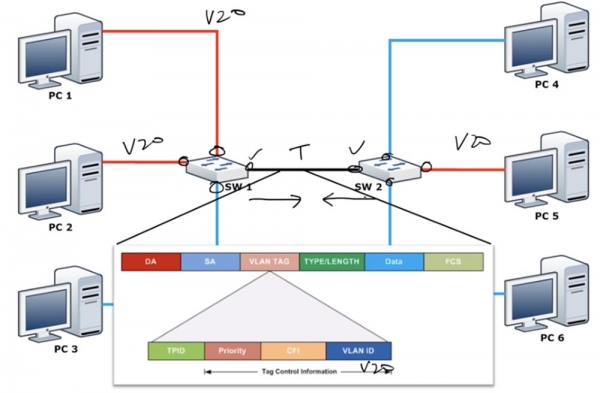
Som jeg allerede har sagt, har switchen kun ét netværk, der ikke kan ændres - det er standardnetværket VLAN1. Men som standard er Native VLAN også VLAN1. Hvad er Native VLAN? Dette er det netværk, der tillader untagget trafik fra VLAN1, men så snart der kommer trafik fra et andet netværk til trunk-porten, i dette tilfælde VLAN20, skal det nødvendigvis forsynes med et tag. Hver ramme har en destinationsadresse DA, en kildeadresse SA og et VLAN-tag, der indeholder VLAN-netværks-ID'et. I vores tilfælde viser dette ID, at den pågældende trafik tilhører VLAN20, så den kan kun sendes via VLAN20-porten og er tiltænkt PC5. Man kan sige, at Native VLAN bestemmer, om trafikken skal være tagget eller untagget.
Husk, at VLAN1 som standard er Native VLAN, fordi som standard bruger alle porte VLAN1 som Native VLAN til at overføre untagget trafik. Dog er VLAN1 den eneste netværk, der ikke kan ændres, som også er Default VLAN. Hvis switchen modtager untaggede rammer på trunk-porten, klassificerer den dem automatisk som tilhørende Native VLAN.
Kort sagt kan enhver VLAN, som f.eks. VLAN20, anvendes som Native VLAN på Cisco-switche, mens der kun kan anvendes VLAN1 som Default VLAN.
Dette kan dog føre til et problem. Hvis vi ændrer Native VLAN på trunk-porten på den første switch til VLAN20, vil porten tænke: "da dette er Native VLAN, behøver dens trafik ikke at blive tagget" og sende utagget trafik fra VLAN20 netværket til trunk-porten på den anden switch. Switch SW2 vil, når den modtager denne trafik, sige: "fint, denne trafik har ikke et tag. Ifølge mine indstillinger er min Native VLAN VLAN1, så jeg skal sende denne utaggede trafik på VLAN1 netværket." Således vil SW2 dirigere den modtagne trafik kun til PC4 og PC-6, selvom den var tiltænkt PC5. Dette vil skabe et stort sikkerhedsproblem, da det vil blande VLAN-trafik. Derfor skal der altid konfigureres det samme Native VLAN på begge trunk-porte, det vil sige, hvis Native VLAN for trunk-porten SW1 er VLAN20, så skal den samme VLAN20 også sættes som Native VLAN på trunk-porten SW2.
Her er forskellen mellem Native VLAN og Default VLAN, og du skal huske, at alle Native VLAN i en trunk skal være ens (oversættelsesnotat: derfor er det bedre at bruge et netværk forskelligt fra VLAN1 som Native VLAN).
Lad os se på det fra switches synspunkt. Du kan gå ind i switchen og skrive kommandoen show vlan brief, hvorefter du vil se, at alle portene på switchen er tilsluttet til Default VLAN1.
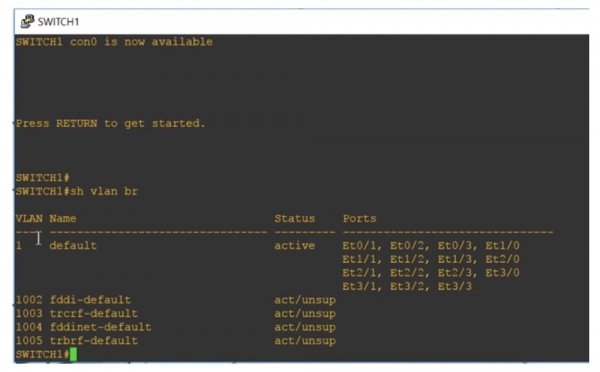
Nedenfor vises yderligere 4 VLAN netværk: 1002, 1003, 1004 og 1005. Dette er også Default VLAN, som du kan se fra deres betegnelser. De er standardnetværk, fordi de er reserveret til specifikke standarder — Token Ring og FDDI. Som du kan se, er de aktive, men ikke understøttet, fordi der ikke er tilsluttet netværk af de nævnte standarder til switchen.
Betegnelsen “default” for VLAN netværk 1 kan ikke ændres, da dette er standard netværk. Da alle switchens porte som standard tilhører dette netværk, kan alle switche kommunikere med hinanden som standard, det vil sige uden behov for yderligere portkonfiguration. Hvis du vil forbinde en switch til et andet netværk, går du ind i globale indstillinger og opretter dette netværk, for eksempel VLAN20. Ved at trykke "Enter" går du videre til indstillingerne for det oprettede netværk og kan give det et navn, for eksempel Management, hvorefter du kan forlade indstillingerne.
Hvis du nu bruger kommandoen show vlan brief, vil du se, at vi har fået et nyt VLAN-netværk 20, som ikke svarer til nogen af switchens porte. For at tildele dette netværk en bestemt port, skal du vælge grænsefladen, f.eks. int e0/1, gå ind i indstillingerne for denne port og indtaste kommandoerne switchport mode access og switchport access vlan20.
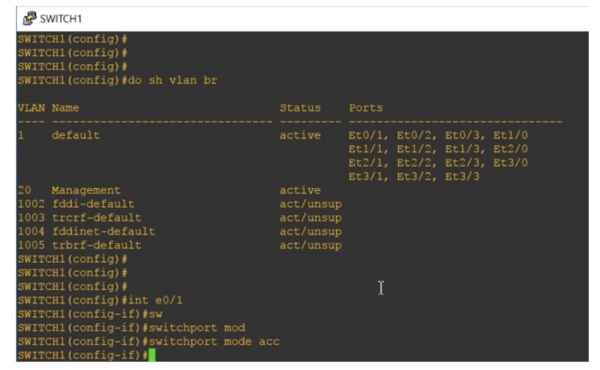
Hvis vi beder systemet om at vise tilstanden for VLAN-netværk, vil vi se, at port Ethernet 0/1 nu er tildelt til Management-netværket, hvilket betyder, at den automatisk er blevet flyttet hertil fra området, der er designet til standard VLAN1-porte.
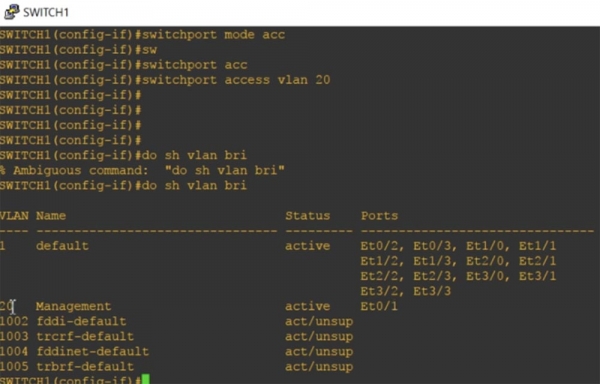
Husk, at hver access-port kun kan have én Data VLAN, så den kan ikke samtidig betjene to VLAN-netværk.
Lad os nu kigge på Native VLAN. Jeg bruger kommandoen show int trunk og ser, at port Ethernet0/0 er tildelt til trunk.
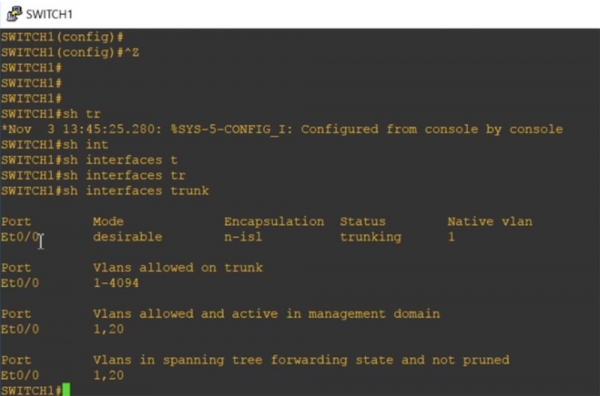
Jeg havde ikke brug for at gøre dette specifikt, fordi DTP-protokollen automatisk tildelte denne grænseflade til trunking. Porten er i tilstand desirable, indkapslingen er type n-isl, portens status er trunking, netværket er Native VLAN1.
Nedenfor er det acceptable trunking-nummerområde for VLAN-netværk 1-4094, og det angives, at vi arbejder med VLAN1 og VLAN20. Nu går jeg ind i global konfigurationstilstand og indtaster kommandoen int e0/0, som fører mig til indstillingerne for denne grænseflade. Jeg forsøger at programmere denne port manuelt til at arbejde i trunk-tilstand med kommandoen switchport mode trunk, men systemet accepterer ikke kommandoen og svarer, at: „en grænseflade med automatisk trunking-indkapslingsmetode ikke kan skiftes til trunk-tilstand.
Derfor skal jeg først indstille trunking-indkapslingsmetoden, hvilket jeg gør med kommandoen switchport trunk encapsulation. Systemet gav hints til mulige parametre for denne kommando:
dot1q — under trunking bruger porten 802.1q-standardens indkapsling;
isl — under trunking bruger porten kun indkapsling fra den proprietære Cisco ISL-protokol;
negotiate – enheden udfører trunking-indkapsling med enhver enhed, der er tilsluttet denne port.
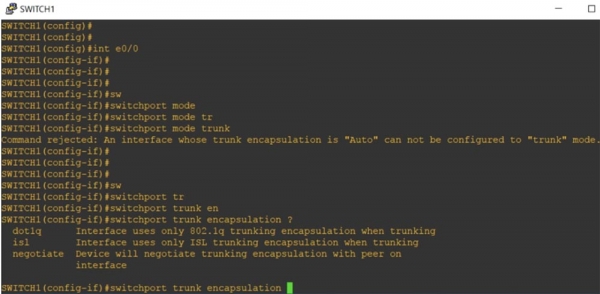
Ved hver ende af trunket skal der vælges den samme type kapsling. Som standard understøtter switchen 'out of the box' kun trunking af typen dot1q, da denne standard understøttes af stort set alle netværksenheder. Jeg vil programere vores interface til trunking kapsling efter denne standard ved hjælp af kommandoen switchport trunk encapsulation dot1q, hvorefter jeg vil bruge den tidligere afviste kommando switchport mode trunk. Nu er vores port programmeret til trunk-tilstand.
Hvis trunket er dannet af to Cisco-switch, vil den proprietære protokol ISL blive brugt som standard. Hvis en switch understøtter både dot1q og ISL, mens den anden kun understøtter dot1q, vil trunket automatisk blive ændret til kapsling af typen dot1q. Hvis vi ser på trunking-indstillingerne igen, vil vi se, at kapslingsmetoden for interface Et0/0 nu er ændret fra n-isl til 802.1q.
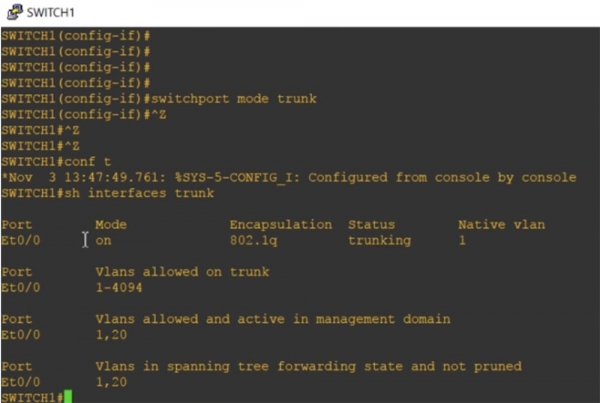
Hvis du indtaster kommandoen show int e0/0 switchport, vil vi se alle statusparametre for denne port.
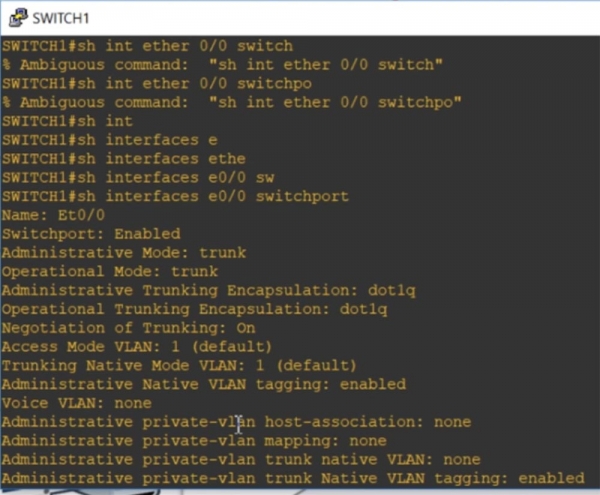
Du kan se, at VLAN1 som standard er den 'native network' for trunking og samtidig muliggør tagging af trafik for Native VLAN. Derefter bruger jeg kommandoen int e0/0, går ind i indstillingerne for dette interface og skriver switchport trunk, hvorefter systemet giver hints om mulige parametre for denne kommando.
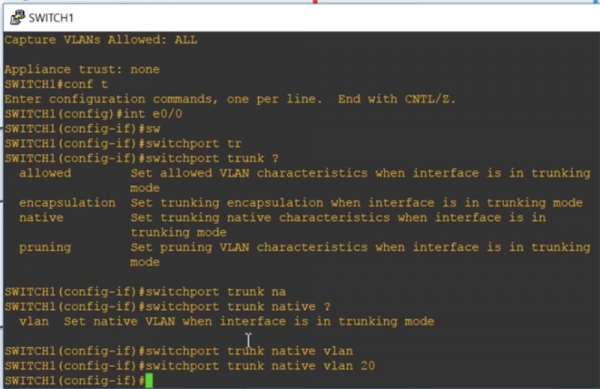
Allowed betyder, at hvis porten er i trunk-tilstand, vil de tilladte VLAN-egenskaber blive indstillet. Encapsulation aktiverer trunking kapsling, hvis porten er i trunk-tilstand. Jeg bruger parameteren native, som betyder, at native-egenskaber vil blive indstillet for porten i trunk-tilstand, og jeg indtaster kommandoen switchport trunk native VLAN20. Dermed vil VLAN20 i trunk-tilstand blive den Native VLAN for denne port på den første switch SW1.
Vi har en anden switch, SW2, hvor VLAN1 bruges som Native VLAN for trunk-porten. Nu kan du se, at CDP-protokollen giver en meddelelse om, at der er uoverensstemmelse i Native VLAN på begge ender af trunket: trunk-porten på den første switch Ethernet0/0 bruger Native VLAN20, mens trunk-porten på den anden bruger Native VLAN1. Dette illustrerer forskellen mellem Native VLAN og Default VLAN.
Lad os nu se nærmere på det almindelige og udvidede omfang af VLAN-netværk.
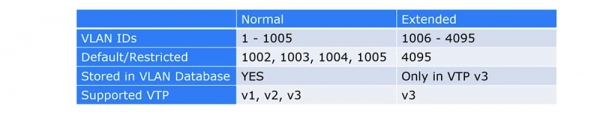
Længe har Cisco kun understøttet VLAN-nummerområder fra 1 til 1005, hvor intervallet fra 1002 til 1005 var reserveret som standard til Token Ring og FDDI VLAN. Disse netværk blev kaldt almindelige VLAN. Som du måske husker, repræsenterer VLAN ID et tag på 12 bit, der gør det muligt at indstille et nummer op til 4096, men af kompatibilitetsårsager brugte Cisco kun numre op til 1005.
Det udvidede VLAN-område inkluderer numre fra 1006 til 4095. Det kan kun bruges på ældre enheder, hvis de understøtter VTP v3. Hvis du bruger VTP v3 og det udvidede VLAN-område, skal du deaktivere understøttelsen af VTP v1 og v2, da den første og anden version ikke kan arbejde med VLAN, hvis de har et nummer større end 1005.
Så hvis du bruger udvidet VLAN til ældre switches, skal VTP være indstillet til "desable", og du skal konfigurere det manuelt til VLAN, ellers kan databasen for VLAN ikke opdateres. Hvis du planlægger at bruge udvidet VLAN med VTP, har du brug for VTP version tre.
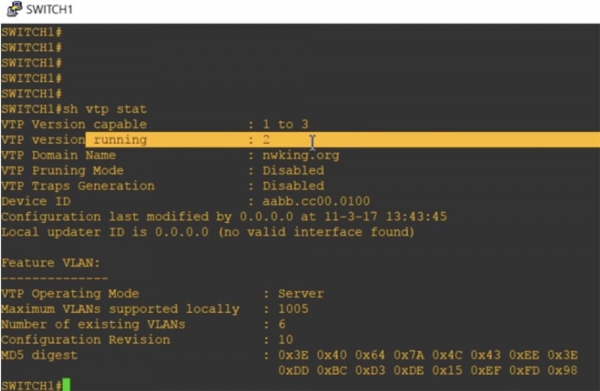
Lad os se på VTP-status med kommandoen show vtp status. Du kan se, at switchen kører i VTP v2-tilstand, med mulighed for at støtte version 1 og 3. Jeg har givet den domænenavnet nwking.org.
Her er VTP-styringsmodus vigtig – server. Du kan se, at det maksimale antal understøttede VLAN-netværk er 1005. Således er det muligt at forstå, at denne switch som standard kun understøtter det almindelige VLAN-område.
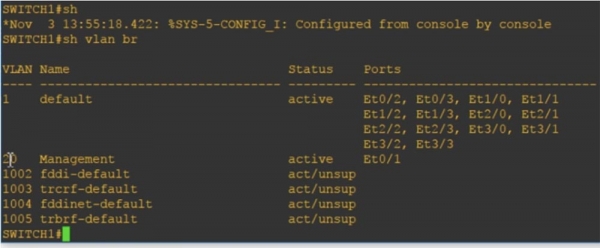
Jeg vil nu indtaste kommandoen show vlan brief, og du vil se VLAN20 Management nævnt her, fordi det er en del af VLAN-databasen.
Hvis jeg nu beder om at vise den aktuelle konfiguration af enheden med kommandoen show run, vil vi ikke se nogen omtale af VLAN, fordi de kun findes i VLAN-databasen.
Dernæst bruger jeg kommandoen vtp mode for at konfigurere VTP-arbejdsmodus. Ældre switch-modeller havde kun tre parametre til denne kommando: client, der sætter switchen i klienttilstand, server, der aktiverer servertilstand, og transparent, der sætter switchen i "transparent" tilstand. Da det ikke var muligt fuldstændigt at deaktivere VTP på gamle switches, stopper switchen i dette tilstand blot med at modtage opdateringer af VLAN-netværksdatabasen, der kommer til dens porte via VTP-protokollen.
De nye switche har fået en funktion off, der gør det muligt at deaktivere VTP-tilstanden helt. Lad os ændre enheden til transparent tilstand med kommandoen vtp mode transparent og se igen på den nuværende konfiguration. Som I kan se, er der nu tilføjet en post om VLAN20. Så hvis vi tilføjer et VLAN-netværk, hvis nummer ligger i det almindelige VLAN-område fra 1 til 1005, og samtidig er VTP i transparent eller off-tilstand, vil dette netværk blive tilføjet til den nuværende konfiguration i overensstemmelse med de interne VLAN-politikker.
Lad os prøve at tilføje VLAN 3000, og I vil se, at den også vises i den nuværende konfiguration i transparent tilstand. Normalt, hvis vi vil tilføje et netværk fra det udvidede VLAN-område, skal vi bruge kommandoen vtp version 3. Som I kan se, vises både netværk VLAN20 og VLAN3000 i den nuværende konfiguration.
Hvis man forlader transparent tilstand og aktiverer server-tilstand med kommandoen vtp mode server, og derefter ser på den nuværende konfiguration, kan man se, at posterne om VLAN er helt forsvundet. Dette skete, fordi alle oplysninger om VLAN kun opbevares i VLAN-databasen, og de kan kun ses i VTP transparent tilstand. Da jeg aktiverede VTP v3, kan man efter at have brugt kommandoen show vtp status se, at det maksimale antal understøttede VLAN er steget til 4096.
Så VTP v1 og VTP v2 databaser understøtter kun almindelige VLAN med numre fra 1 til 1005, mens VTP v3 databasen inkluderer poster om udvidede VLAN med numre fra 1 til 4096. Hvis du bruger VTP transparent eller VTP off, vil oplysninger om VLAN blive tilføjet til den nuværende konfiguration. Hvis du ønsker at bruge udvidede VLAN-områder, skal enheden være i VTP v3-tilstand. Her ligger forskellen mellem almindelige og udvidede VLAN.
Nu vil vi sammenligne VLAN for data og VLAN for taleoverførsel. Hvis I kan huske, sagde jeg, at hver port kun kan tilhøre én VLAN ad gangen.
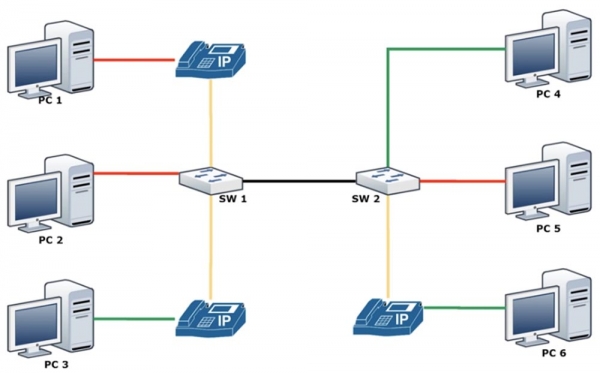
Men i mange tilfælde har vi brug for at konfigurere en port til at arbejde med IP-telefonen. Moderne Cisco IP-telefoner har en indbygget switch, så du kan blot tilslutte telefonen med et kabel til vægstikket, og med et patch-kabel til din computer. Problemet var, at vægstikket, som telefonporten tilsluttes, skulle have to forskellige VLAN'er. Vi har allerede diskuteret i videoerne 11 og 12, hvad der skal gøres for at undgå trafiksløjfer, hvordan man bruger konceptet med 'native' VLAN, som tillader utagget trafik, men det var alle bare omveje. Den endelige løsning på problemet blev konceptet med at opdele VLAN i netværk til datatrafik og netværk til taletrafik.
I dette tilfælde samler du alle telefonlinjer i en tal VLAN. På billedet ses det, at computerne PC1 og PC2 kan tilhøre det røde netværk VLAN20, computeren PC3 – det grønne netværk VLAN30, men at alle tilknyttede IP-telefoner vil tilhøre det samme gule talenetværk VLAN50.
Faktisk vil hver port på switchen SW1 have to VLAN'er - én til data og én til tale.
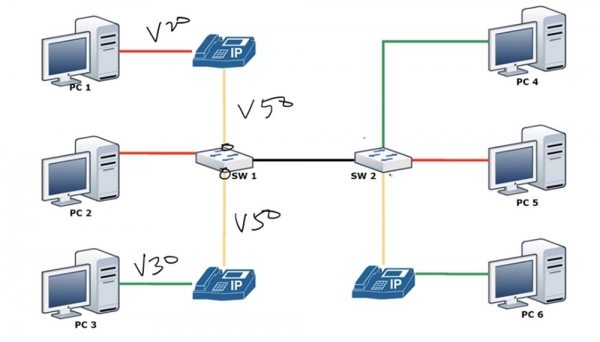
Som jeg sagde, har access VLAN altid én VLAN; du kan ikke have to VLAN på én port. Du kan ikke anvende kommandoerne switchport access vlan 10, switchport access vlan 20 og switchport access vlan 50 på én og samme interface samtidigt. Men du kan dog bruge to forskellige kommandoer for den samme interface: kommandoen switchport access vlan 10 og kommandoen switchport voice vlan 50. Så da IP-telefonen indeholder en switch, kan den indkapsle og sende taletrafik VLAN50 og samtidig modtage og sende datatrafik fra netværket VLAN20 til switchen SW1 i switchport access-tilstand. Lad os se, hvordan denne tilstand konfigureres.
Først vil vi oprette netværket VLAN50, og derefter går vi til indstillingerne for interface Ethernet 0/1 og programmerer det til switchport mode access-tilstand. Derefter indtaster jeg successivt kommandoerne switchport access vlan 10 og switchport voice vlan 50.
Jeg glemte at konfigurere den samme VLAN-tilstand for trunken, så jeg går til indstillingerne for porten Ethernet 0/0 og indtaster kommandoen switchport trunk native vlan 1. Nu vil jeg bede om at vise VLAN-indstillingerne, og du kan se, at vi nu har begge netværk på porten Ethernet 0/1 – VLAN 50 og VLAN20.
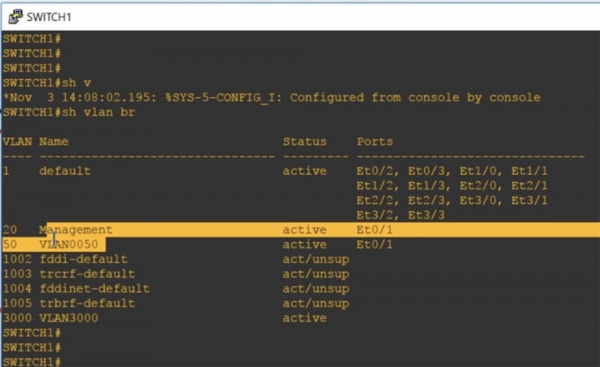
Således, hvis du ser, at der er to VLAN'er på den samme port, betyder det, at den ene er en stemme-netværk, Voice VLAN. Det kan ikke være en trunk, for hvis man ser på trunkens indstillinger med kommandoen show int trunk, kan man se, at trunk-porten indeholder alle VLAN-netværk, inklusive standardnetværket VLAN1.
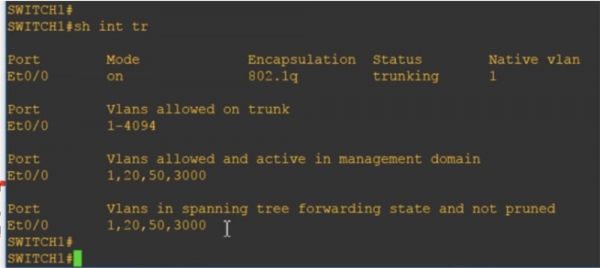
Man kan sige, at teknisk set, når man opretter et datanetværk og et stemmenetværk, så opfører hver af disse porte sig som en halv trunk: for det ene netværk fungerer den som trunk, for det andet som access-port.
Hvis man indtaster kommandoen show int e0/1 switchport, kan man se, at nogle egenskaber svarer til to driftsformer: vi har både static access og trunk-enkapsulering. Til access mode svarer datanetværket VLAN 20 Management, og samtidig er stemmenetværket VLAN 50 til stede.
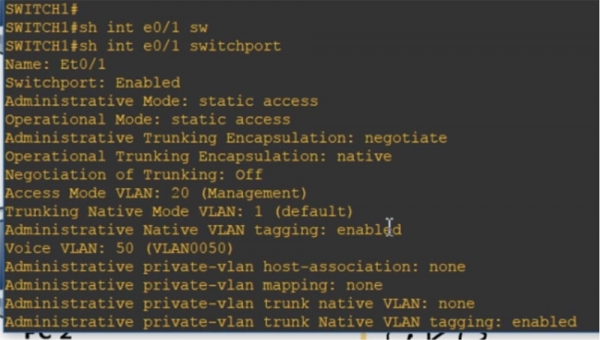
Man kan se den nuværende konfiguration, som også vil vise, at der på denne port er access netværk vlan 20 og voice netværk vlan 50.
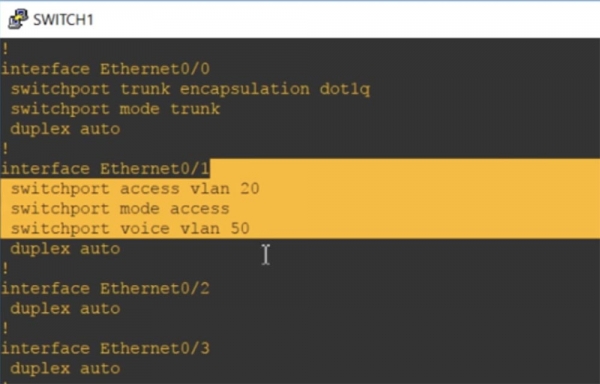
Her ligger forskellen mellem Data VLAN og Voice VLAN. Jeg håber, du har forstået alt, hvad jeg har fortalt; hvis ikke, så se denne video igen.
Tak fordi du er med os. Kan du lide vores artikler? Vil du se flere interessante materialer? Støt os ved at lave en bestilling eller anbefale os til dine bekendte. 30% rabat til brugere af Habr på en unik entry-level server, som vi har opfundet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd er 2 gange billigere? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
