

I dag vil vi se på den dynamiske trunkingprotokol DTP og VTP – en VLAN-trunkingprotokol. Som jeg nævnte i sidste lektion, vil vi følge ICND2-eksamenens emner i den rækkefølge, de er angivet på Cisco's hjemmeside.
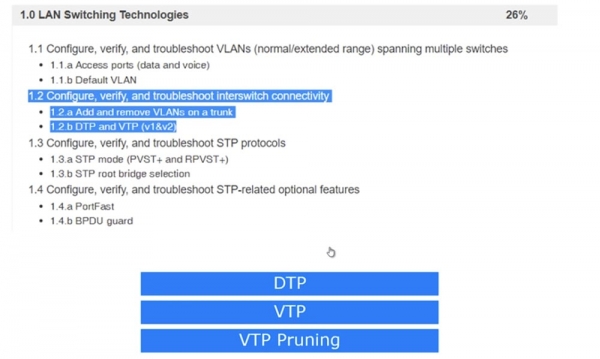
Sidste gang gennemgik vi punkt 1.1, og i dag vil vi se på 1.2 – konfiguration, verifikation og fejlfinding af netværksswitch-forbindelser: tilføjelse og fjernelse af VLAN fra trunk og DTP- og VTP-protokoller version 1 og 2.
Alle porte på switchen er som standard indstillet til at bruge Dynamic Auto-tilstand for DTP-protokollen. Dette betyder, at når to porte på forskellige switches forbindes, aktiveres trunking automatisk, hvis en af porterne er i trunk- eller desirable-tilstand. Hvis begge porte på switches er indstillet til Dynamic Auto, dannes der ingen trunk.
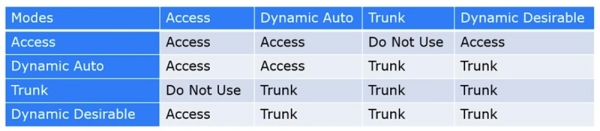
Dermed afhænger alt af indstillingen af driftsmode for hver af de to switches. For bedre forståelse har jeg lavet en tabel over mulige kombinationer af DTP-modes for de to switches. Som du kan se, hvis begge switches bruger Dynamic Auto, dannes der ikke en trunk, men de forbliver i Access-tilstand. Derfor, hvis du ønsker, at der skal dannes en trunk mellem de to switches, skal du programe mindst én af switches til Trunk-tilstand, eller du skal indstille trunk-porten til at bruge Dynamic Desirable-tilstand. Som vist i tabellen kan hver port på switchen være i en af de 4 tilstande: Access, Dynamic Auto, Dynamic Desirable eller Trunk.
Hvis begge porte er indstillet til Access, vil de forbindte switches bruge Access-tilstand. Hvis den ene port er indstillet til Dynamic Auto, og den anden til Access, vil begge fungere i Access-tilstand. Hvis den ene port er i Access-tilstand, og den anden i Trunk-tilstand, vil det ikke være muligt at forbinde switches, så denne kombination af tilstande kan ikke anvendes.
Så for at trunking skal fungere, er det nødvendigt, at en af switchenes porte er programmeret til Trunk, og den anden til Trunk, Dynamic Auto eller Dynamic Desirable. Trunk dannes også, hvis begge porte er indstillet til Dynamic Desirable.
Forskellen mellem Dynamic Desirable og Dynamic Auto er, at i den første tilstand initierer porten selv trunk'en ved at sende DTP-rammer til den anden switches port. I den anden tilstand venter switchens port på, at nogen begynder at kommunikere med den, og hvis begge switches porte er indstillet til Dynamic Auto, vil der aldrig blive oprettet en trunk imellem dem. I tilfælde af Dynamic Desirable er situationen omvendt - hvis begge porte er indstillet til denne tilstand, vil der helt sikkert blive oprettet en trunk.
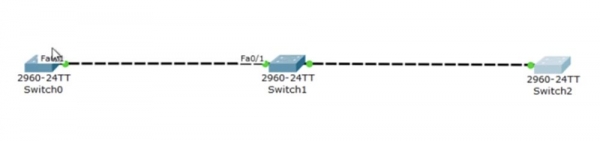
Jeg anbefaler, at du husker denne tabel, da den vil hjælpe dig med at konfigurere switches korrekt, når de er forbundet til hinanden. Lad os se på dette aspekt i programmet Packet Tracer. Jeg har sekventielt forbundet 3 switches, og nu vil jeg vise konsolvinduerne CLI for hver af disse enheder.
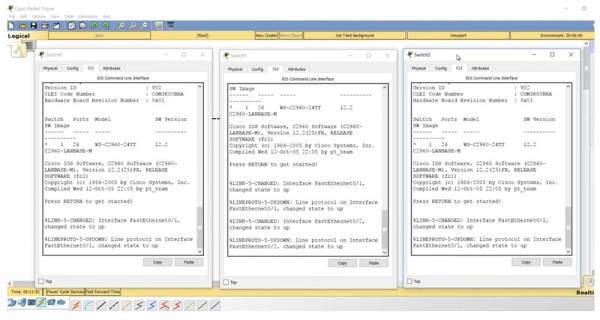
Hvis jeg indtaster kommandoen show int trunk, vil vi ikke se nogen trunk, hvilket er helt naturligt, når de nødvendige indstillinger mangler, da alle switches er indstillet til Dynamic Auto tilstand. Hvis jeg beder om at vise indstillingerne for interface f0/1 på den midterste switch, vil du se, at i de administrative indstillinger angives parameteren dynamic auto.
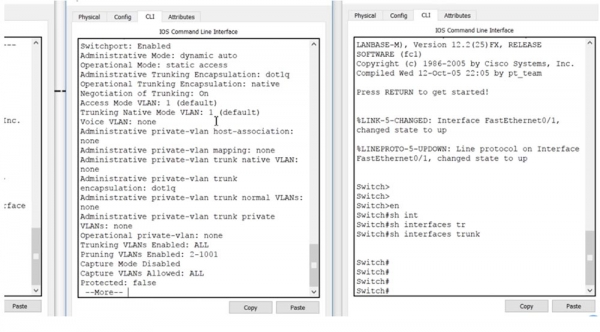
De samme indstillinger findes på den tredje og første switch – deres port f0/1 er også i dynamic auto tilstand. Hvis du husker tabellen, skal alle porte være i trunk tilstand, eller en af portene skal være i Dynamic Desirable tilstand for at etablere trunking.
Lad os gå ind i indstillingerne for den første switch SW0 og konfigurere port f0/1. Efter indtastning af kommandoen switchport mode viser systemet mulige mode-indstillingsforslag: access, dynamic eller trunk. Jeg bruger kommandoen switchport mode dynamic desirable, og du kan bemærke, hvordan trunk-porten f0/1 på den anden switch først gik ned efter indtastningen af denne kommando og derefter, efter at have modtaget DTP-rammen fra den første switch, gik op.
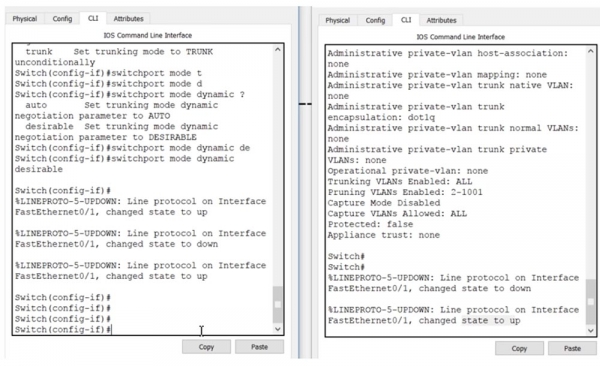
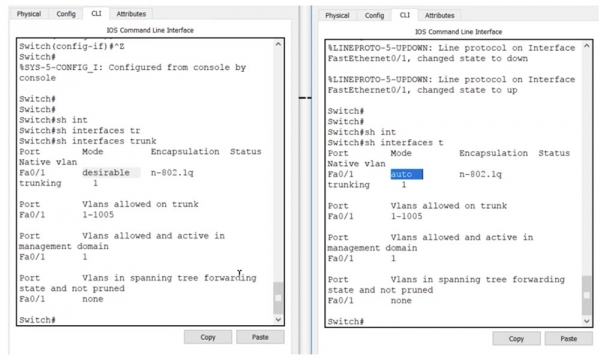
Hvis vi nu i CLI-konsollen på switchen SW1 indtaster kommandoen show int trunk, vil vi se, at port f0/1 er i trunking-tilstand. Jeg indtaster den samme kommando i konsollen på switchen SW1 og ser den samme information, hvilket betyder, at der nu er oprettet en trunk mellem switches SW0 og SW1. Den første switch's port er i desirable tilstand, mens den anden er i auto tilstand.
Der er ikke forbindelse mellem den anden og den tredje switch, så jeg går ind i indstillingerne for den tredje switch og skriver kommandoen switchport mode dynamic desirable. Du kan se, at der er sket de samme statusændringer down-up på den anden switch, men denne gang gælder de porten f0/2, hvortil den tredje switch er tilsluttet. Nu har den anden switch to trunk-forbindelser: en på interface f0/1 og den anden på f0/2. Det kan ses ved at bruge kommandoen show int trunk.
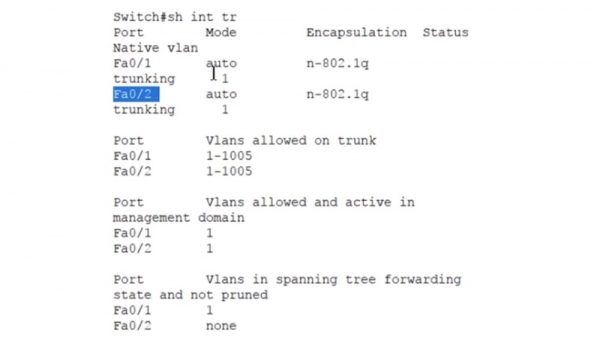
Begge porte på den anden switch er i automatisk tilstand, hvilket betyder, at der for trunking med nabo-switches er nødvendigt, at deres porte er i trunk- eller desirable-tilstand, da der kun findes to tilstande for at oprette en trunk. Med tabellen kan du altid konfigurere switch-portene, så de kan etablere en trunk-forbindelse. Det er essensen af at bruge den dynamiske trunking-protokol DTP.
Lad os se på VLAN trunking-protokollen, eller VTP. Denne protokol sikrer synkronisering af VLAN-databaser på tværs af forskellige netværksenheder ved at overføre den opdaterede VLAN-database fra én enhed til en anden. Lad os vende tilbage til vores diagram med tre switches. VTP kan arbejde i tre tilstande: server, klient og transparent. VTP v3 har en anden tilstand kaldet Off, men examemne fra Cisco behandler kun VTP versionerne et og to.
Server-tilstanden bruges til at oprette nye VLAN, fjerne eller ændre netværk via kommandolinjen på switchen. I klient-tilstanden kan der ikke udføres operationer på VLAN, i denne tilstand opdateres VLAN-databasen kun fra serveren. Transparent-tilstanden fungerer som om VTP-protokollen er deaktiveret, det vil sige, at switchen ikke sender egne VTP-beskeder, men videresender opdateringer fra andre switche - hvis opdateringen kommer ind på en af switchens porte, sender den det videre gennem et andet port. I transparent tilstanden fungerer switchen blot som en transmitter for andres beskeder, uden at dens egen VLAN-database opdateres.
På dette slide ser du kommandokommandoer til VTP-protokolindstillinger, der indtastes i global konfigurationstilstand. Den første kommando kan ændre den anvendte versionsnummer for protokollen. Den anden kommando vælger VTP driftsmode.
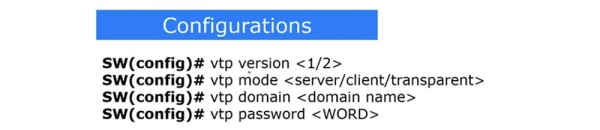
Hvis du vil oprette et VTP-domæne, bruges kommandoen vtp domain , og for at sætte VTP-adgangskoden skal du indtaste kommandoen vtp password . Lad os gå til CLI-konsollen på den første switch og tjekke status på VTP ved at indtaste kommandoen show vtp status.
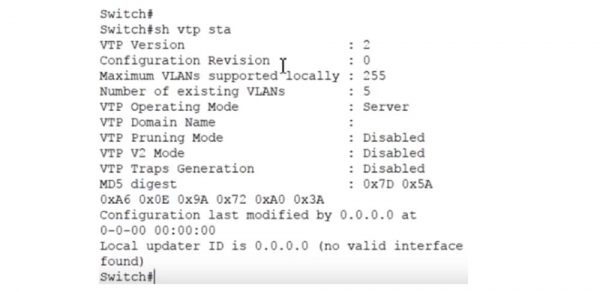
Du kan se VTP-protokolversionen – den anden, det maksimale antal understøttede VLANs – 255, antallet af eksisterende VLANs – 5, og VLAN-driftsmodus – server. Alt dette er standardparametre. Vi har allerede diskuteret VTP i lektionen 'Dag 30', så hvis du har glemt noget, kan du gå tilbage og se videoen igen.
For at se VLAN-databasen indtaster jeg kommandoen show vlan brief. Her vises VLAN1 og VLAN1002-1005. Den første netværk er som standard tilsluttet alle ledige switch-interfaces – 23 Fast Ethernet-porte og 2 Gigabit Ethernet-porte, de øvrige 4 VLAN understøttes ikke. VLAN-databaserne på de to andre switches ser præcis ens ud, bortset fra at SW1 har 22 ledige Fast Ethernet-porte til VLAN, da f0/1 og f0/2 er optaget til trunking. Jeg minder endnu en gang om, hvad der blev sagt i lektionen 'Dag 30' – VTP-protokollen understøtter kun opdatering af VLAN-databaser.
Hvis jeg konfigurerer flere porte til at arbejde med VLAN-netværk ved hjælp af kommandoerne switchport access og switchport mode access VLAN10, VLAN20 eller VLAN30, vil konfigurationen af disse porte ikke blive replikeret via VTP, fordi VTP kun opdaterer VLAN-databasen.
Så hvis en af portene på SW1 er indstillet til at arbejde med VLAN20, men dette netværk ikke findes i VLAN-databasen, vil porten blive deaktiveret. På den anden side sker opdateringen af databaserne kun ved brug af VTP-protokollen.
Med kommandoen show vtp status kan jeg se, at alle 3 switches nu er i servermode. Jeg vil ændre den mellemste switch SW1 til transparent mode med kommandoen vtp mode transparent, og den tredje switch SW2 til klientmode med kommandoen vtp mode client.
Lad os nu vende tilbage til den første switch SW0 og oprette domænet nwking.org ved hjælp af kommandoen vtp domain . Hvis vi nu ser status på VTP for den anden switch, som er i transparent mode, kan vi se, at den ikke har reageret på oprettelsen af domænet – VTP Domain Name-feltet er forblevet tomt. Men den tredje switch, som er i klientmode, har opdateret sin database, og den har fået et VTP-domænenavn – nwking.org. Dermed er opdateringen af databasen på switch SW0 gået igennem SW1 og afspejlet sig på SW2.
Nu vil jeg forsøge at ændre det angivne domænenavn ved at gå ind i indstillingerne for SW0 og skrive kommandoen vtp domain NetworKing. Som vi kan se, skete der ikke nogen opdatering denne gang – VTP-domænenavnet på den tredje switch forblev det samme. Dette skyldes, at sådan en opdatering af domænenavnet kun finder sted én gang, når standarddomænet ændres. Hvis VTP-domænet ændres igen efter dette, skal det ændres manuelt på de øvrige switches.
Jeg vil nu oprette et nyt VLAN-netværk, VLAN100, på CLI-konsollen for den første switch og kalde det IMRAN. Det er blevet tilføjet til VLAN-databasen på den første switch, men ikke til databasen på den tredje switch, da de er i forskellige domæner. Husk, at opdateringen af VLAN-databasen kun sker, hvis begge switches har det samme domæne, eller som jeg viste tidligere, hvis det nye domænenavn sættes i stedet for standardnavnet.
Jeg går ind i indstillingerne for den tredje switch og indtaster kommandoerne vtp mode og vtp domain NetworKing i rækkefølge. Bemærk, at indtastningen af navnet er case-sensitiv, så domænenavnet skal være helt identisk på begge switches. Jeg skifter nu SW2 tilbage til klienttilstand med kommandoen vtp mode client. Lad os se, hvad der sker. Som du kan se, blev SW2's database nu opdateret med det nye VLAN100 IMRAN, og disse ændringer påvirkede ikke den midterste switch, da den er i transparent tilstand.
Hvis du ønsker at beskytte dig mod uautoriseret adgang, kan du oprette et VTP-password. Du skal være sikker på, at enheden på den anden side har nøjagtig det samme password, da den kun da vil kunne modtage VTP-opdateringer.
Det næste, vi vil se på, er VTP pruning, eller "beskæring" af ubrugte VLAN. Hvis du har 100 enheder på dit netværk, der bruger VTP-protokollen, vil opdateringen af VLAN-databasen på én enhed automatisk blive replikeret til de øvrige 99 enheder. Men ikke alle disse enheder har de VLAN-netværk, der nævnes i opdateringen, så oplysningerne om dem kan være unødvendige.
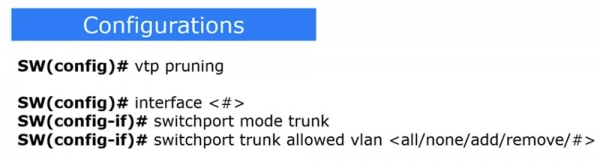
Opdateringsmeddelelser om VLAN-database til enheder, der bruger VTP, betyder, at alle porte på alle enheder vil modtage information om tilføjede, fjernede og ændrede VLAN'er, som de måske ikke har nogen relation til. Dette resulterer i unødvendig trafik i netværket. For at forhindre dette anvendes konceptet 'pruning' i VTP. For at aktivere 'pruning'-tilstand for irrelevante VLAN'er på switchen, bruges kommandoen vtp pruning. Derefter vil switches automatisk informere hinanden om, hvilke VLAN'er de faktisk bruger, og advarer dermed naboer om, at de ikke behøver at sende opdateringer om netværk, som de ikke er forbundet til.
For eksempel, hvis SW2 ikke har nogen porte til VLAN10, så behøver den ikke, at SW1 sender trafik til dette netværk. Samtidig har switchen SW1 brug for trafik fra VLAN10, fordi en af dens porte er tilsluttet dette netværk; den har blot ikke behov for at sende denne trafik til switchen SW2.
Derfor, hvis SW2 bruger vtp pruning-tilstand, fortæller den SW1: 'venligst send mig ikke trafik til VLAN10, fordi dette netværk ikke er tilsluttet, og ingen af mine porte er konfigureret til at arbejde med dette netværk'. Dette er fordelene ved at bruge kommandoen vtp pruning.
Der er en anden metode til at filtrere trafikken for en specifik interface. Denne metode tillader at konfigurere en port som trunk for et specifikt VLAN-netværk. Ulempen ved denne metode er, at hver trunk-port skal konfigureres manuelt for at angive, hvilke VLAN'er der er tilladt, og hvilke der er forbudt. Dette gøres ved hjælp af en sekvens af 3 kommandoer. Den første angiver den interface, som disse restriktioner gælder for, den anden gør denne interface til en trunk-port, og den tredje - switchport trunk allowed vlan - viser, hvilket VLAN der er tilladt på denne port: alle, ingen, tilføjet VLAN eller fjernet VLAN.
Afhængigt af den specifikke situation vælger du, hvad du vil bruge: VTP pruning eller Trunk allowed. Nogle organisationer foretrækker ikke at bruge VTP af sikkerhedsmæssige årsager, hvorfor de vælger manuel trunking-konfiguration. Da kommandoen vtp pruning ikke fungerer i Packet Tracer, vil jeg demonstrere den i emulatoren GNS3.
Hvis du går ind i indstillingerne for SW2 og indtaster kommandoen vtp pruning, vil systemet straks informere dig om, at denne tilstand er aktiveret: Pruning switched on, hvilket betyder, at "pruning" af VLAN aktiveres med blot en enkelt kommando.
Hvis du indtaster kommandoen show vtp status, vil vi se, at vtp pruning-tilstanden er tilladt.
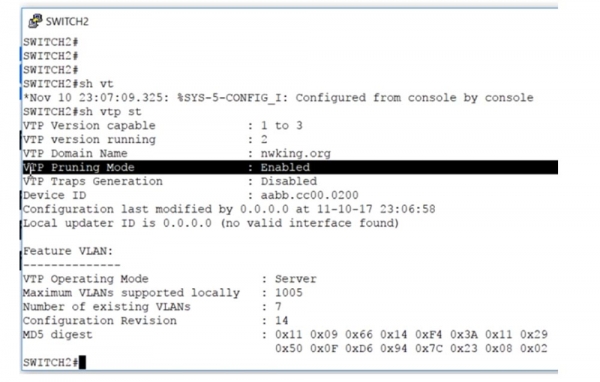
Hvis du konfigurerer denne tilstand på switch-serveren, så gå ind i dens indstillinger og indtast kommandoen vtp pruning. Dette betyder, at enhederne tilsluttet serveren automatisk vil bruge vtp pruning for at minimere trunking trafik for irrelevante VLAN.
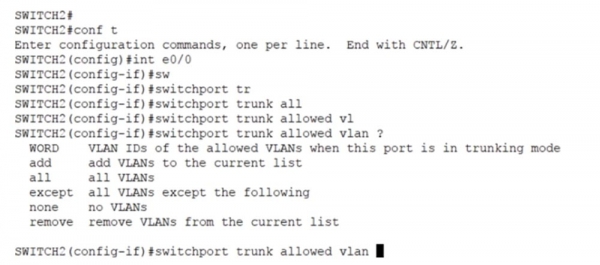
Hvis du ikke ønsker at bruge denne tilstand, skal du gå ind i den specifikke grænseflade, for eksempel e0/0, og derefter indtaste kommandoen switchport trunk allowed vlan. Systemet vil give dig en liste over mulige parametre for denne kommando:
— WORD — VLAN-nummeret, der vil være tilladt på denne grænseflade i trunk-mode;
— add — VLAN, der skal tilføjes til VLAN-databasen;
— all — tillad alle VLAN;
— except — tillad alle VLAN undtagen de angivne;
— none – forbyde alle VLAN;
— remove – fjern VLAN fra listen over VLAN-database.
For eksempel, hvis trunk er tilladt for VLAN10, og vi ønsker at tillade den for VLAN20-netværket, skal vi indtaste kommandoen switchport trunk allowed vlan add 20.
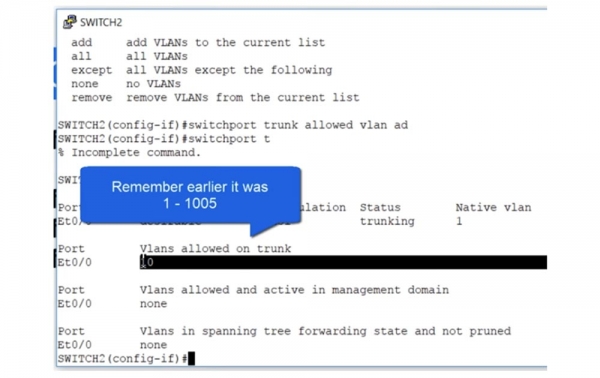
Jeg vil gerne vise dig noget mere, så jeg bruger kommandoen show interface trunk. Bemærk, at alle VLAN 1-1005 som standard var tilladt for trunk, og nu er VLAN10 også tilføjet.
Hvis jeg bruger kommandoen switchport trunk allowed vlan add 20 og igen beder om at vise trunk-status, vil vi se, at trunk nu tillader to netværk – VLAN10 og VLAN20.
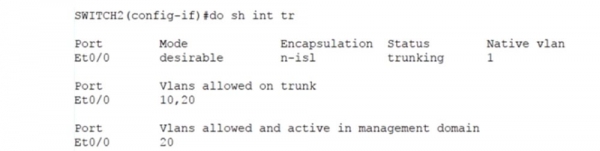
I dette tilfælde vil ingen anden trafik, bortset fra den, der er beregnet til de angivne netværk, kunne passere gennem denne trunk. Ved at tillade trafik kun for VLAN 10 og VLAN 20 har vi forbudt trafik for alle andre VLAN. Dette er, hvordan man manuelt konfigurerer trunking-parametre for en specifik VLAN på en specifik switch-grænseflade.
Bemærk, at der frem til slutningen af dagen den 17. november 2017 er 90% rabat på prisen for download af laboratorieøvelsen om dette emne på vores hjemmeside.
Tak for opmærksomheden, og vi ses i den næste video-lektion!
Tak fordi du er med os. Kan du lide vores artikler? Vil du se flere interessante materialer? Støt os ved at lave en bestilling eller anbefale os til dine bekendte. 30% rabat til brugere af Habr på en unik entry-level server, som vi har opfundet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd er 2 gange billigere? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
