

En gruppe forskere fra Vrije Universiteit Amsterdam og ETH Zürich har udviklet en teknik til netværksangreb. (Network Cache ATtack), der ved at anvende metoder til dataanalyse gennem eksterne kanaler, muliggør fjernbestemmelse af de taster, brugeren trykker på under arbejdet i en SSH-session. Problemet opstår kun på servere, der anvender teknologier som (Remote direct memory access) og (Data-Direct I/O).
Intel , hvilket gør det vanskeligt at udføre angrebet i praksis, da det kræver, at angriberen har adgang til det lokale netværk, sterile forhold og etablering af forbindelse mellem værter ved hjælp af RDMA- og DDIO-teknologier, som normalt anvendes i isolerede netværk, fx hvor beregningsklynger fungerer. Problemet har fået et ubetydeligt fare-niveau (CVSS 2.6, ) og der er givet anbefalinger om ikke at inkludere DDIO og RDMA i lokale netværk, hvor sikkerhedsperimeteren ikke er sikret, og tilslutning af upålidelige klienter tillades. DDIO anvendes i serverprocessorer fra Intel siden 2012 (Intel Xeon E5, E7 og SP). Systemer baseret på AMD-processorer og andre producenter er ikke udsat for problemet, da de ikke understøtter caching af netværksdata i CPU'en.
Den metode, der anvendes til angrebet, ligner sårbarheden "", der muliggør ændring af indholdet af enkelte bits i RAM gennem manipulation med netværkspakker i systemer med RDMA. Det nye problem er en konsekvens af arbejdet med at minimere forsinkelser ved brug af DDIO-mekanismen, der sikrer direkte interaktion mellem netværkskortet og andre perifere enheder med CPU-cache (under behandlingen af netværkspakker gemmes data i cachen og hentes fra cachen uden at adressere hukommelsen).
Takket være DDIO når også data, der genereres under ondsindet netværksaktivitet, ind i CPU-cachen. NetCAT-angrebet baserer sig på, at netværkskort aktivt cacher data, og hastigheden for behandlingen af pakker i moderne lokale netværk er tilstrækkelig til at påvirke cachen og bestemme eksistensen eller fraværet af data i cachen gennem analyse af forsinkelserne under datatransmission.
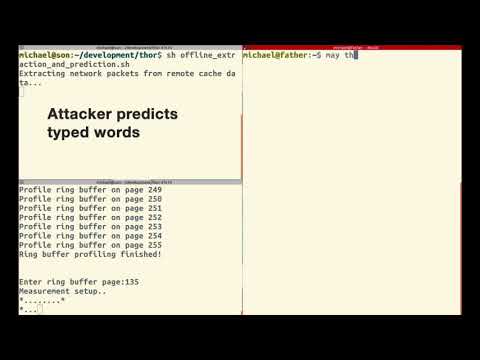
Når man bruger interaktive sessioner, som f.eks. via SSH, sendes netværkspakken straks efter tastetrykket, dvs. der er en korrelation mellem pakkerne og forsinkelserne mellem tastetrykkene. Ved at anvende statistiske analysemetoder og tage hensyn til, at forsinkelserne mellem tastetrykkene generelt afhænger af tasternes placering på tastaturet, kan man med en vis sandsynlighed genskabe den indtastede information. For eksempel skriver de fleste mennesker normalt «s» hurtigere efter «a» end «g» efter «s».
Den information, der sætter sig i processorens cache, gør det muligt at bedømme det præcise tidspunkt for pakker, der sendes af netværkskortet ved håndtering af forbindelser såsom SSH. Ved at generere en specifik trafikstrøm kan angriberen bestemme, hvornår der opstår nye data i cachen, relateret til en bestemt aktivitet i systemet. Metoden til analyse af cacheindholdet anvendes , hvilket indebærer at fylde cachen med et referenceværdien og måle tiden til at tilgå dem ved efterfølgende fyldning for at bestemme ændringer.
Anvendelsen af den foreslåede teknik udelukker ikke, at man kan bestemme ikke kun tastetryk, men også andre typer af fortrolige data, der sætter sig i CPU'ens cache. Potentielt kan angrebet udføres selv uden RDMA, men uden RDMA reduceres effektiviteten, og udførelsen bliver betydeligt mere kompliceret. Det er også muligt at anvende DDIO til at organisere en skjult kommunikationskanal, der bruges til at overføre data efter kompromitteringen af serveren uden om sikkerhedssystemer.
Kilde: opennet.ru
