

For ikke så længe siden, i begyndelsen af sommeren, kom der masser af opfordringer til at opdatere Exim til version 4.92 på grund af sårbarheden CVE-2019-10149 (). For nylig blev det klart, at det ondsindede program Sustes har besluttet at udnytte denne sårbarhed.
Nu kan alle, der hastigt har opdateret, endnu en gang "glæde" sig over: Den 21. juli 2019 opdagede forskeren Zerons en kritisk sårbarhed i Exim Mail Transfer agent (MTA) ved brug af TLS for versioner fra 4.80 til 4.92.1 inklusive, hvilket muliggør fjernbetjening af kode med privilegerede rettigheder. ().
Sårbarhed
Sårbarheden er til stede ved brug af biblioteker som GnuTLS samt OpenSSL ved oprettelse af en sikret TLS-forbindelse.
Ifølge udvikleren Heiko Schlittermann bruger Exim's konfigurationsfil som standard ikke TLS, men mange distributioner opretter de nødvendige certifikater under installationen og inkluderer en sikret forbindelse. Desuden indstiller nyere versioner af Exim muligheden tls_advertise_hosts=* og genererer de nødvendige certifikater.
afhænger af konfigurationen. De fleste distributioner aktiverer det som standard, men Exim har brug for et certifikat+nøgle for at fungere som en TLS-server. Sandsynligvis opretter distributioner et certifikat under opsætningen. Nyere Exim-versioner har tls_advertise_hosts indstillingen, der som standard er indstillet til «*» og opretter et selvsigneret certifikat, hvis der ikke gives et.
Sårbarheden selv består i forkert behandling af SNI (Server Name Indication, en teknologi introduceret i 2003 i RFC 3546 til anmodning fra klienten om det korrekte certifikat til domænenavnet, ) under TLS-handshake. En angriber skal blot sende en SNI, der ender med en backslash ("\") og et nul-tegn ("").
Forskerne fra Qualys har opdaget en fejl i funktionen string_printing(tls_in.sni), som består i forkert escape af «». Som følge heraf skrives tilbageholdte skråstreger i ukorrekt form i print spool headerfilen. Denne fil, med privilegerede rettigheder, læses derefter af funktionen spool_read_header(), hvilket fører til heap overflow.
Det skal bemærkes, at udviklerne af Exim på nuværende tidspunkt har skabt en PoC for sårbarheden med udførelse af kommandoer på en fjern sårbar server, men den er endnu ikke offentligt tilgængelig. Givet den enkle udnyttelse af fejlen er det blot et spørgsmål om tid, og ret kort tid.
Et mere detaljeret forsøg fra Qualys kan ses .
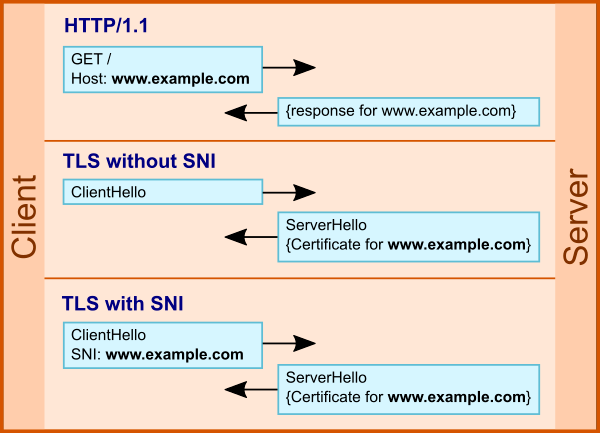
Brug af SNI i TLS
Antallet af potentielt sårbare offentlige servere
Ifølge statistikker fra en stor hostingudbyder E-Soft Inc den 1. september anvendes version 4.92 på mere end 70% af de lejede servere.
Version
Antal Servere
Procent
4.92.1
6471
1.28%
4.92
376436
74.22%
4.91
58179
11.47%
4.9
5732
1.13%
4.89
10700
2.11%
4.87
14177
2.80%
4.84
9937
1.96%
Andre versioner
25568
5.04%
Statistik fra E-Soft Inc
Hvis man henvender sig til søgemaskinen , så ud af 5.250.000 i databasen af servere:
- bruger cirka 3.500.000 Exim 4.92 (omkring 1.380.000 med SSL/TLS);
- mere end 74.000 bruger 4.92.1 (omkring 25.000 med SSL/TLS).
Således er der cirka 1,5 millioner.
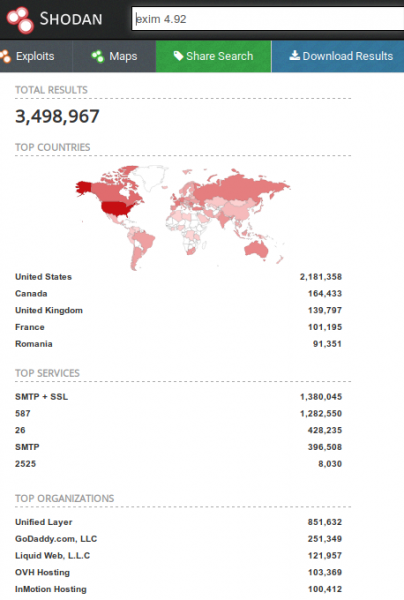
Søgning efter Exim-servere i Shodan
Lag
- Den nemmeste, men ikke anbefalede mulighed er at undgå at bruge TLS, hvilket vil føre til, at e-mails sendes i klartekst.
- Mere ønskeligt for at undgå udnyttelse af sårbarheden ville være at opdatere til version .
- I tilfælde af at opgradering eller installation af en patched version ikke er muligt, kan du angive ACL i Exims konfiguration for indstillingen acl_smtp_mail med følgende regler:
# to be prepended to your mail acl (the ACL referenced
# by the acl_smtp_mail main config option)
deny    condition = ${if eq{}{${substr{-1}{1}{$tls_in_sni}}}}
deny    condition = ${if eq{}{${substr{-1}{1}{$tls_in_peerdn}}}}
Kilde: habr.com
