

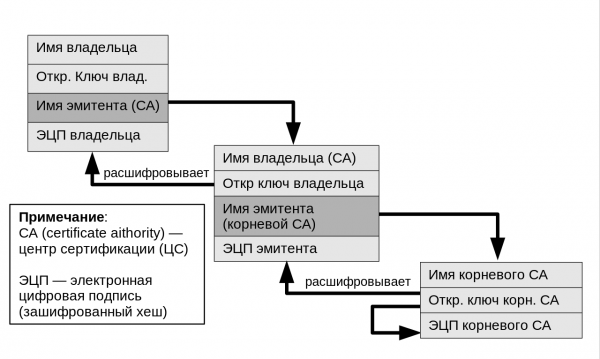
Tillidkæde. CC BY-SA 4.0
SSL-trafikinspektion (SSL/TLS-dekryptering, SSL-analyse eller DPI) bliver et stadig mere omdiskuteret emne i erhvervslivet. Idéen om at dekryptere trafik synes at strid imod selve konceptet for kryptografi. Men fakta er fakta: Flere og flere virksomheder anvender DPI-teknologier og retfærdiggør det med nødvendigheden af at kontrollere indholdet for malware, datalækager osv.
Nå, hvis vi tager for givet, at det er nødvendigt at implementere en sådan teknologi, bør vi i det mindste overveje måder at gøre det på den mest sikre og velstyrede måde. Lad være med at stole på de certifikater, som din DPI-systemleverandør giver dig, for eksempel.
Der er et aspekt af implementeringen, som ikke alle kender til. Mange bliver faktisk overraskede, når de hører om det. Det er et privat certifikatcenter (CA). Det genererer certifikater til dekryptering og genkryptering af trafik.
I stedet for at stole på selv-signede certifikater eller certifikater fra DPI-enheder kan du bruge et dedikeret CA fra et tredjeparts certifikatcenter som GlobalSign. Men lad os først tage et kort kig på selve problemet.
Hvad er SSL-inspektion, og hvorfor bruges det?
Flere offentlige hjemmesider skifter til HTTPS. For eksempel ifølge , i begyndelsen af september 2019 nåede andelen af krypteret trafik i Rusland 83%.
Desværre bruger angribere i stigende grad kryptering af trafik, især da Let’s Encrypt deler gratis SSL-certifikater ud i tusindvis automatisk. Dermed anvendes HTTPS overalt, og hængelåsen i browserens adresselinje er ikke længere en pålidelig indikator for sikkerhed.
Fra disse perspektiver promoverer DPI-løsningens producenter deres produkter. De integreres mellem slutbrugerne (dvs. dine medarbejdere, der besøger websider) og internettet og filtrerer skadelig trafik. Der findes i øjeblikket en række sådanne produkter på markedet, men processerne er stort set ens. HTTPS-trafik passerer gennem kontrolenheden, hvor den dekrypteres og kontrolleres for malware.
Efter afslutningen af kontrollen opretter enheden en ny SSL-session med den endelige kunde for dekryptering og genkryptering af indhold.
Hvordan fungerer dekrypterings-/genkrypteringsprocessen?
For at SSL-inspektionsenheden kan dekryptere og genkryptere pakker, før de sendes til slutbrugerne, skal den være i stand til at udstede SSL-certifikater on-the-fly. Det betyder, at der skal være installeret et CA-certifikat på den.
For en virksomhed (eller en anden mellemmand) er det vigtigt, at disse SSL-certifikater er betroede i browsere (dvs. ikke forårsager skræmmende advarselsmeddelelser som den nedenfor). Derfor skal CA-kæden (eller hierarkiet) være i browserens tillidsholder. Da disse certifikater ikke udstedes fra offentlige betroede certifikatcentre, er det nødvendigt at overføre CA-hierarkier manuelt til alle slutkunder.
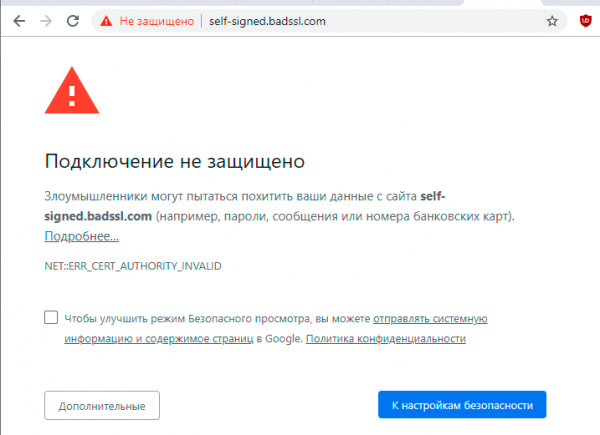
Advarselsmeddelelse for et selvsigneret certifikat i Chrome. Kilde:
På Windows-computere kan Active Directory og gruppepolitikker bruges, men proceduren er mere kompliceret for mobile enheder.
Situation bliver endnu mere kompliceret, hvis det er nødvendigt at understøtte andre rodcertifikater i det virksomhedseldede miljø, f.eks. fra Microsoft, eller baseret på OpenSSL. Plus beskyttelse af hemmelige nøgler og administration af dem, så en hvilken som helst af nøglerne ikke pludselig udløber.
Den bedste løsning: et privat, dedikeret rodcertifikat fra en tredjeparts CA.
Hvis håndtering af flere rødder eller selvsignerede certifikater ikke er tiltalende, er der også en anden mulighed: man kan stole på en tredjeparts CA. I så fald udstedes certifikater fra den private certificeringsmyndighed, der er knyttet i tillidskæden med det dedikerede, private rodcertifikat, der er oprettet specielt til virksomheden.
Forenklet arkitektur for dedikerede kunde-rødcertifikater.
Denne opsætning eliminerer nogle af de problemer, der blev nævnt tidligere: det mindsker i det mindste antallet af rødder, der skal forvaltes. Her kan kun én privat rodcertifikatmyndighed bruges til alle interne behov i PKI med et hvilket som helst antal mellemliggende certifikatmyndigheder. For eksempel er der på ovenstående diagram vist en fler-niveau hierarki, hvor en af de mellemliggende certifikatmyndigheder bruges til at validere/afkode SSL, og en anden til interne computere (bærbare, servere, stationære computere osv.).
I dette setup er det ikke nødvendigt at have certifikatmyndigheder på alle klienter, fordi den øverste certifikatmyndighed er placeret hos GlobalSign, hvilket løser problemerne med beskyttelse af den private nøgle og gyldighedsperioden.
En anden fordel ved denne tilgang er muligheden for at tilbagekalde certifikatmyndigheden for SSL-inspektion af enhver grund. I stedet oprettes der blot en ny, som knyttes til din oprindelige private rod, og den kan bruges med det samme.
På trods af alle modsigelser implementerer virksomheder i stigende grad SSL-inspektion af trafik som en del af intern eller privat PKI-infrastruktur. Andre anvendelsesmuligheder for privat PKI inkluderer udstedelse af certifikater til autentificering af enheder eller brugere, SSL til interne servere samt forskellige konfigurationer, der ikke er tilladt i offentligt betroede certifikater ifølge kravene fra CA/Browser Forum.
Browserne modsætter sig
Det skal bemærkes, at browserudviklere forsøger at modvirke denne tendens og beskytte slutbrugerne mod MiTM. For eksempel for nylig, Mozilla vil aktivere DoH-protokollen (DNS-over-HTTPS) som standard i en af de kommende versioner af Firefox-browseren. DoH-protokollen skjuler DNS-forespørgsler fra DPI-systemet, hvilket gør SSL-inspektion vanskeligere.
Om lignende planer den 10. september 2019 Google for Chrome-browseren.
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Hvad mener du, har virksomheden ret til at inspicere SSL-trafikken for deres medarbejdere?
Ja, med deres samtykke
Nej, det er ulovligt og/eller uetisk at anmode om sådanne samtykker
122 brugere har stemt. 15 brugere har undladt at stemme.
Kilde: habr.com
