

Den 26. juli 2019 præsenterede Google om at forkorte den maksimale varighed af server SSL/TLS-certifikater fra de nuværende 825 dage til 397 dage (cirka 13 måneder), altså næsten halvering. Google mener, at kun fuld automatisering af certifikatbehandlinger vil kunne løse de nuværende sikkerhedsproblemer, som ofte skyldes menneskelige fejl. Derfor er det ideelt, at man stræber efter at automatisere udstedelsen af kortvarige certifikater.
Spørgsmålet blev sat til afstemning i CA/Browser Forum (CABF), som fastlægger kravene til SSL/TLS-certifikater, inklusive den maksimale varighed.
Og den 10. september : konsortiemedlemmerne stemte imod forslaget.
Resultater
Afstemning blandt certifikatudgivere
For (11 stemmer): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (tidligere Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Imod (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (tidligere Trustwave)
Undlod (2): HARICA, TurkTrust
Afstemning blandt certifikatforbrugere
For (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Imod: 0
Undlod: 0
Ifølge reglerne i CA/Browser Forum skal to tredjedele af certifikatudgiverne og 50% plus én stemme blandt forbrugerne stemme for for at vedtage en positiv beslutning.
Repræsentanter fra Digicert for at have undladt at stemme, hvor de ville have stemt for at forkorte certifikaternes varighed. De bemærker, at for nogle kunder kan en forkortelse af varigheden være problematisk, men på lang sigt giver det fordele for sikkerheden.
På den ene side er industrien dog stadig ikke klar til at forkorte certifikaternes varighed og fuldt ud overgå til automatiserede løsninger. Selvom certifikationscentre kan tilbyde sådanne tjenester, har mange kunder endnu ikke implementeret automatisering. Derfor udsættes forkortelsen til 397 dage for nu. Men spørgsmålet forbliver åbent.
Nu kan Google forsøge at implementere standarden "tvangsmæssigt", ligesom det blev gjort med protokollen . Desuden understøttes den af andre udviklere: Apple, Microsoft, Mozilla og Opera.
Lad os huske, at fuld automatisering er et af principperne bag det nonprofit certifikationscenter Let’s Encrypt. Det udsteder gratis certifikater til alle, men den maksimale levetid for et certifikat er begrænset til 90 dage. De korte levetider for certifikater har :
- begrænsning af skader fra kompromitterede nøgler og forkert udstedte certifikater, da de anvendes over en kortere periode;
- korte certifikatlevetider understøtter og fremmer automatisering, som er helt nødvendig for at forenkle brugen af HTTPS. Hvis vi skal migrere hele verdensvægten til HTTPS, kan vi ikke forvente, at administratorerne for hver enkelt eksisterende hjemmeside manuelt opdaterer certifikaterne. Så snart udstedelse og opdatering af certifikater bliver fuldt automatiseret, bliver kortere levetider for certifikater tværtimod mere praktiske og håndterbare.
viste, at 73,7 % af respondenterne "i høj grad støtter" en forkortelse af certifikatets levetid.
Hvad angår skjulingen af EV-ikonet for SSL-certifikater i adresselinjen, stemte konsortiet ikke om dette, fordi spørgsmålet om UI i browsere ligger helt i udviklernes hænder. I september-oktober vil der komme nye versioner af Chrome 77 og Firefox 70, som vil fjerne EV-certifikaternes særlige plads i browserens adresselinje. Her er hvordan ændringen ser ud i desktopversionen af Firefox 70:
Tidligere:

Fremover:
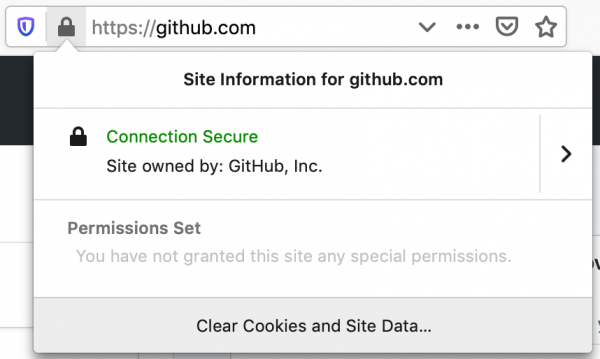
Ifølge sikkerhedseksperten Troy Hunt, vil fjernelse af EV-oplysningerne fra browserens adresselinje .
Kilde: habr.com
