

I denne artikel præsenteres de fem første opgaver, hvor vi lærer grundlæggende trafikanalyse af forskellige netværksprotokoller.
Organisatorisk informationSpecielt til dem, der ønsker at lære noget nyt og udvikle sig inden for informations- og computersikkerhed, vil jeg skrive og fortælle om følgende kategorier:
- PWN;
- kryptografi (Crypto);
- netværksteknologier (Network);
- reverse engineering (Reverse Engineering);
- steganografi (Stegano);
- søgning og udnyttelse af web-sårbarheder.
Derudover vil jeg dele min erfaring inden for computerkriminalistik, malware-analyse og firmware, angreb på trådløse netværk og lokale netværk, udførelse af pentests og udarbejdelse af exploits.
For at du kan få oplysninger om nye artikler, software og anden information, har jeg oprettet og inden for IuKBS. Dine personlige anmodninger, spørgsmål, forslag og anbefalinger .
Al information præsenteres udelukkende med uddannelsesmæssige formål. Forfatteren af dette dokument påtager sig intet ansvar for eventuelle skader, der måtte opstå som følge af anvendelsen af de viden og metoder, der opnås ved at studere dette dokument.
FTP-godkendelse
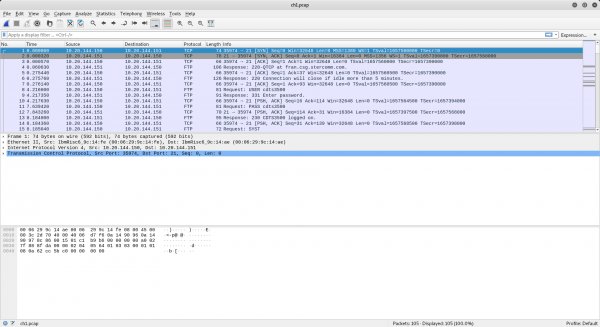
I denne opgave skal vi finde autentificeringsoplysninger fra et trafikdump. Det nævnes, at det er FTP. Vi åbner PCAP-filen i Wireshark.
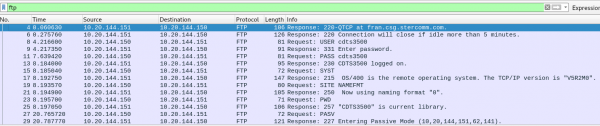
Først filtrerer vi dataene, da vi kun har brug for FTP-protokollen.
Nu skal vi vise trafikken efter strømme. For at gøre dette højreklikker vi og vælger 'Følg TCP-strøm'.
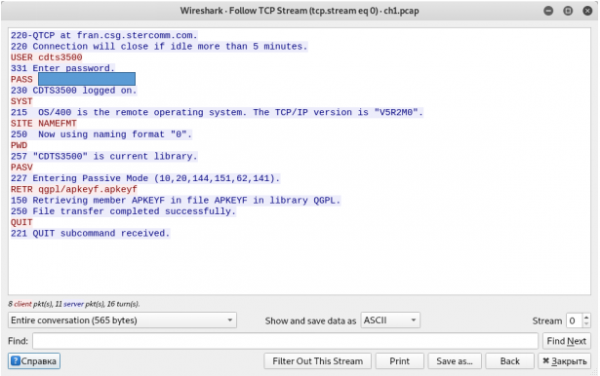
Vi ser brugernavn og adgangskode.
Telnet-godkendelse
Opgaven ligner den forrige.
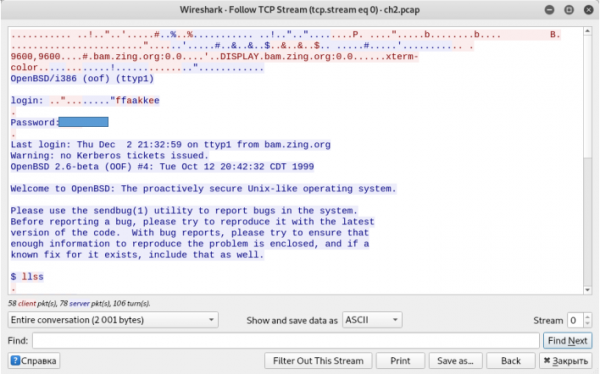
Vi tager brugernavn og adgangskode.
Ethernet-ramme
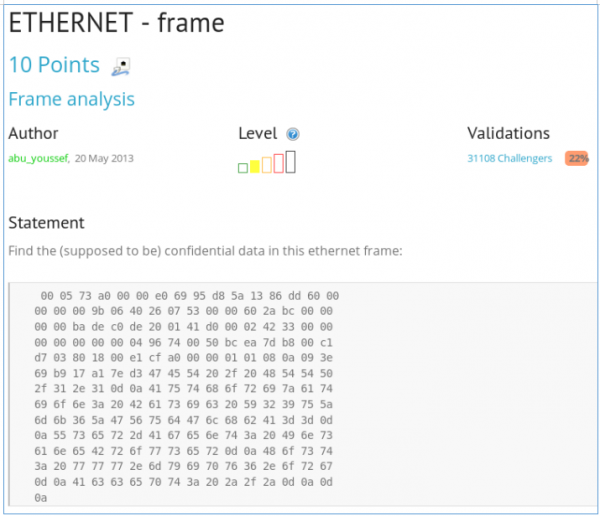
Vi får en hex-repræsentation af en pakke fra Ethernet-protokollen og bliver bedt om at finde fortrolige oplysninger. Det er således, at protokoller er indkapslet i hinanden. Det vil sige, at i dataområdet for Ethernet-protokollen er der IP-protokollen, i hvis dataområde er TCP-protokollen, som indeholder HTTP, hvor dataene er placeret. Vi skal altså kun dekode tegnene fra hex-format.
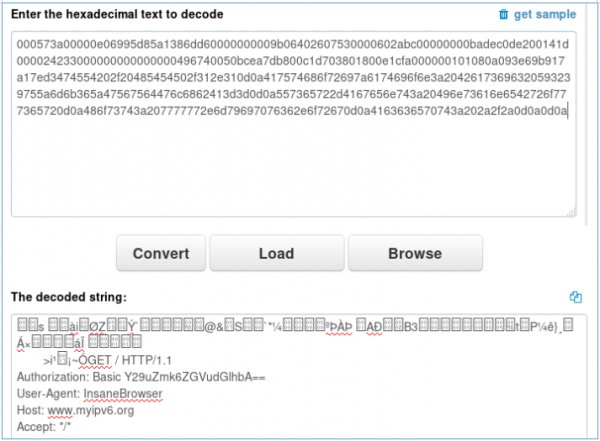
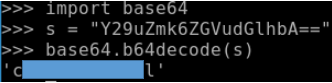
I HTTP-hovedet er der oplysninger om Basic-godkendelse. Lad os dekode dem fra Base64.
Twitter-godkendelse
Vi bliver bedt om at finde adgangskoden til at logge ind på Twitter fra trafikdumpen.
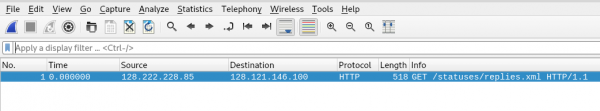
Der er kun én pakke. Vi åbner den ved at dobbeltklikke.
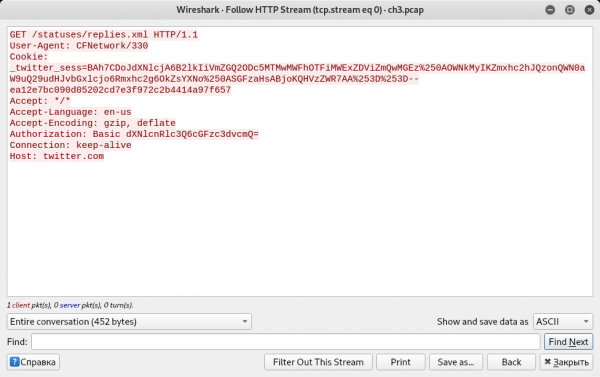
Og igen ser vi oplysningerne om Basic-godkendelse.
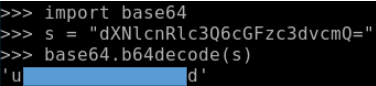
Find login and password.
Bluetooth Unknown file
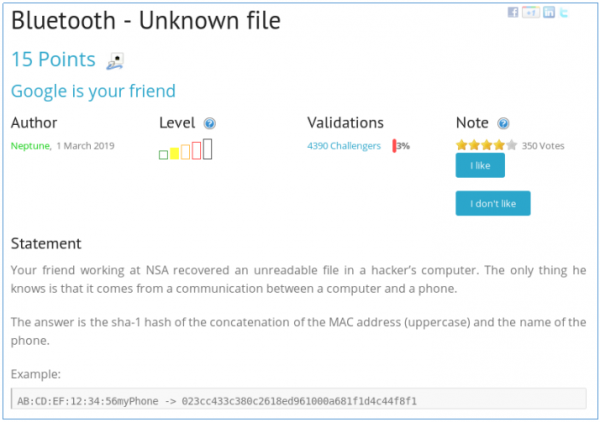
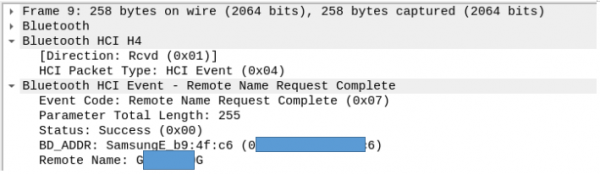
They tell a story and ask to find the name and MAC address of the phone. Let's open the file in Wireshark. We will find the line Remote Name Request Complete.

Let's examine the fields of this packet, where the MAC address and name of the phone are displayed.
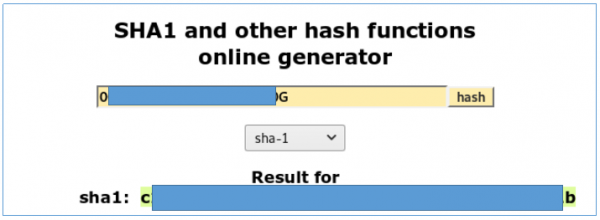
We take the hash and submit it.
With this task, we will finish analyzing light tasks on the topic of networks (more for beginners). Next, it gets more and harder... You can join us in . There you can suggest your topics and participate in voting on the choice of topic for upcoming articles.
Kilde: habr.com
