

I dag starter vi studiet af EIGRP-protokollen, som er en af de vigtigste emner i CCNA-kurset sammen med studiet af OSPF.
Senere vil vi vende tilbage til afsnit 2.5, men nu går vi direkte fra afsnit 2.4 til afsnit 2.6 "Konfiguration, test og fejlfinding af EIGRP for IPv4-protokollen (undtagen godkendelse, filtrering, manuel summering, redistribuering og konfiguration af stub)."
I dag har vi en introduktionslektion, hvor jeg vil fortælle jer om konceptet for den forbedrede interne gateway-routingprotokol EIGRP, og i de næste to lektioner vil vi gennemgå konfigurationen og fejlfindingen af denne protokol. Men først vil jeg informere jer om følgende.
I de seneste lektioner har vi studeret OSPF. Nu vil jeg have, at I husker, hvad vi sagde for mange måneder siden, da vi studerede RIP-protokollen, omkring rute loops og teknologier, der forhindrer trafik loops. Hvordan kan man forhindre rute loops, når man bruger OSPF? Kan metoder som "route poisoning" eller "split horizon" bruges til dette? Det er spørgsmål, som I skal besvare selvstændigt. I kan bruge andre relevante ressourcer, men find svarene på disse spørgsmål. Jeg ønsker, at I lærer at finde svarene selv, ved at arbejde med forskellige kilder, og jeg vil bede jer om at lægge jeres kommentarer under denne video, så jeg kan se, hvor mange af mine elever der har klaret denne opgave.
Hvad er EIGRP? Det er en hybrid routingprotokol, der kombinerer nyttige funktioner fra både distance-vector protokoller som RIP og link-state protokoller som OSPF.
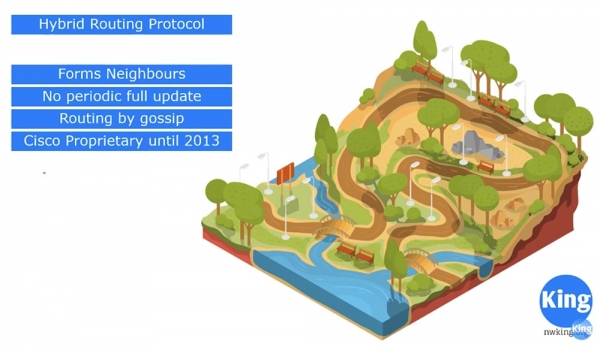
EIGRP er en Cisco-proprietær protokol, der blev frigivet til offentligheden i 2013. Den tager algoritmen til etablering af naboskaber fra link-state protokoller, i modsætning til RIP, der ikke opretter naboer. RIP deler også routingtabeller med andre deltagere i protokollen, men OSPF danner først naboskaber, før en sådan udveksling begynder. EIGRP fungerer på samme måde.
RIP-protokollen udfører hvert 30. sekund periodiske opdateringer af hele routing-tabellen og sender information om alle interfaces og alle ruter til alle sine naboer. EIGRP udfører ikke periodiske fulde opdateringer af informationen, men bruger i stedet konceptet med at sende Hello-beskeder, som OSPF gør. Hver par sekunder sender den Hello for at sikre, at naboen stadig er "levende".
I modsætning til et distance-vector-protokol, der undersøger hele netværkets topologi, før det træffer beslutning om at danne ruter, opretter EIGRP ligesom RIP ruter baseret på rygter. Når jeg siger "rygter", mener jeg, at når en nabo fortæller noget, accepterer EIGRP det uden spørgsmål. For eksempel, hvis naboen siger, at de ved, hvordan man når 10.1.1.2, tror EIGRP på det uden at spørge: "Hvordan ved du det? Fortæl mig om hele netværkets topologi!".
Indtil 2013, hvis du kun brugte Cisco-infrastruktur, kunne du benytte EIGRP, da dette protokol blev skabt i 1994. Mange virksomheder, selv med Cisco-udstyr, ønskede dog ikke at arbejde med denne protokol. Efter min mening er EIGRP i dag det bedste dynamiske routing-protokol, da det er meget lettere at bruge, men folk foretrækker stadig OSPF. Jeg tror, det er fordi, de ikke ønsker at 'binde' sig til Cisco-produkter. Men Cisco gjorde denne protokol offentligt tilgængelig, fordi den understøtter netværksudstyr fra tredjepartsproducenter som Juniper, og hvis du slår dig sammen med en virksomhed, der ikke bruger Cisco-udstyr, vil du ikke have nogen problemer.
Lad os tage en lille tur ned ad mindernes vej i netværksprotokollernes historie.
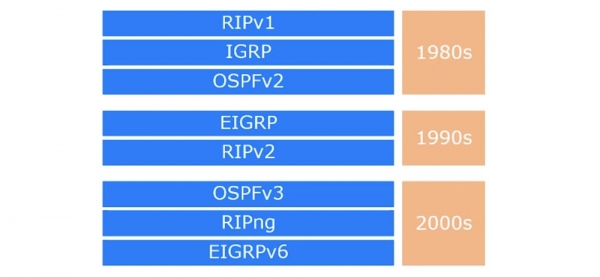
RIPv1-protokollen, der dukkede op i 1980'erne, havde en række begrænsninger, for eksempel et maksimalt antal hop, der var lig med 16, hvilket betød, at den ikke kunne understøtte routing i store netværk. Kort tid efter blev den indre gateway-routingprotokol IGRP udviklet, som var langt bedre end RIP. Dog var den mere en distance-vector-protokol end en kanalstatusprotokol. I slutningen af 80'erne dukkede der en åben standard op – OSPFv2, en protokol til overvågning af kanalstatus for IPv4.
I begyndelsen af 90'erne besluttede Cisco, at IGRP-protokollen skulle forbedres, og der blev udgivet en forbedret intern gatewaysruteringsprotokol, EIGRP. Den var meget mere effektiv end OSPF, fordi den kombinerede egenskaber fra både RIP og OSPF. Når vi begynder at studere den, vil du opdage, at det er meget lettere at konfigurere EIGRP end OSPF. Cisco har forsøgt at lave en protokol, der sikrer den hurtigste konvergens af netværket.
I slutningen af 90'erne blev der udgivet en opdateret, klassefri version af RIPv2-protokollen. I 2000'erne kom den tredje version af OSPF, RIPng og EIGRPv6, som understøttede IPv6-protokollen. Verden nærmer sig gradvist en fuldstændig overgang til IPv6, og udviklerne af ruteringsprotokoller ønsker at være klar til det.
Hvis du kan huske, studerede vi, at når der vælges en optimal rute, styres RIP, som en afstandsvektorprotokol, kun af ét kriterium — det minimale antal hop eller den minimale afstand til destinationsinterfacet. Således vil router R1 vælge den direkte rute til router R3, selvom hastigheden på denne rute – 64 kbit/s – er meget langsommere end hastigheden på ruten R1-R2-R3, som er 1544 kbit/s. RIP-protokollen vil betragte den langsomme rute med ét hop som optimal frem for den hurtige rute med to hop.
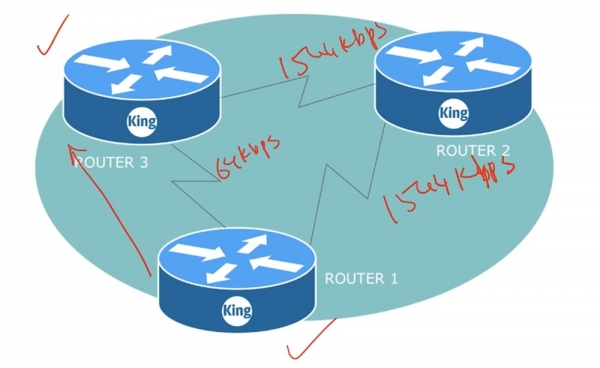
OSPF vil undersøge hele netværkstopologien og træffe beslutningen om at bruge ruten gennem router R2 til at kommunikere med router R3, da det er den hurtigere rute. RIP bruger antallet af hop som metrisk værdi, mens metrikken for OSPF er omkostningerne, som i de fleste tilfælde er proportionale med båndbredden.
EIGRP fokuserer også på omkostningerne ved ruten, men dens metrik er meget mere kompleks end OSPF's metrik og er baseret på en række faktorer, herunder båndbredde, forsinkelse, pålidelighed, belastning og maksimal pakkestørrelse (MTU). For eksempel, hvis en node er mere belastet end de andre, vil EIGRP analysere belastningen på hele ruten og vælge en anden node med mindre belastning.
I CCNA-kurset vil vi kun tage højde for sådanne metrikfaktorer som båndbredde og forsinkelse; det er dem, der vil blive brugt i metrikformlen.
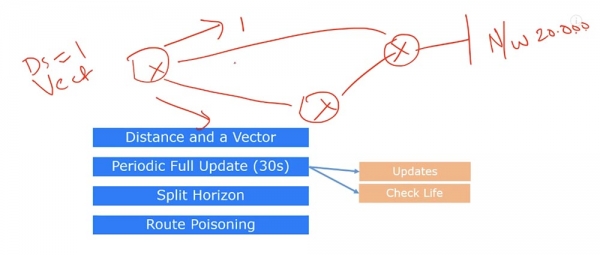
Den fjernstyrte vektorprotokollen RIP bruker to begreper: avstand og retning. Hvis vi har 3 routere, og en av dem er koblet til nettverket 20.0.0.0, så vil valget bli gjort ut fra avstanden – det vil si hop, i dette tilfellet 1 hopp, og retningen, det vil si hvilken vei – øverste eller nederste – trafikken skal sendes.
I tillegg bruker RIP periodisk oppdatering av informasjon, der hele rutetabellen sendes ut i hele nettverket hvert 30. sekund. Denne oppdateringen har 2 funksjoner. Den første er selve oppdateringen av rutetabellen, den andre er sjekk av naboens levedyktighet. Hvis enheten ikke mottar et svar på oppdateringen av rutetabellen eller ny ruteinformasjon fra naboen innen 30 sekunder, forstår den at ruten til naboen ikke lenger er brukbar. Routeren sender oppdateringer hvert 30. sekund for å finne ut om naboen fortsatt er 'levende' og om ruten fortsatt er gyldig.
Som jeg sa, for å forhindre rutelooper brukes teknologien Split Horizon. Dette betyr at oppdateringen ikke sendes tilbake til det grensesnittet den kom fra. Den andre teknologien for å forhindre looper er Route Poison. Hvis forbindelsen til det avbildede nettverket 20.0.0.0 er brutt, sender routeren tilkoblet dette nettverket en 'giftig rute' til naboene, der den informerer om at dette nettverket nå er tilgjengelig på 16 hopp, altså praktisk talt utilgjengelig. Slik fungerer RIP-protokollen.
Hvordan fungerer EIGRP? Hvis du husker fra leksjonene om OSPF, utfører denne protokollen tre funksjoner: den etablerer nabo-skap, oppdaterer LSDB-databasen ved hjelp av LSA i henhold til endringer i nettverkstopologien og bygger rutetabellen. Etablering av nabo-skap er en ganske kompleks prosess som bruker mange parametere. For eksempel sjekking og endring av forbindelsen 2WAY – noen forbindelser forblir i toveis kommunikation, andre går over til FULL-status. I motsetning til OSPF skjer ikke dette i EIGRP-protokollen – den sjekker bare 4 parametere.
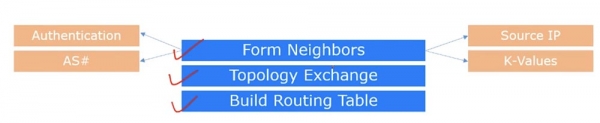
Ligesom OSPF sender denne protokol hvert 10. sekund en Hello-besked, der indeholder 4 parametre. Den første er autentificeringskriteriet, hvis det har været forudindstillet. Alle enheder, der skal etablere naboerskab, skal have de samme autentificeringsparametre.
Den anden parameter anvendes til at verificere, at enhederne tilhører det samme autonome system, det vil sige at for at etablere naboerskab via EIGRP-protokollen, skal begge enheder have det samme autonome systems nummer. Den tredje parameter anvendes til at tjekke, om Hello-beskederne udsendes fra den samme kilde-IP-adresse.
Den fjerde parameter bruges til at kontrollere om variablene K-værdierne stemmer overens. EIGRP-protokollen bruger 5 sådanne koefficienter fra K1 til K5. Hvis du kan huske, ved K=0 ignoreres parametrene, men hvis K=1 bruges parametrene i beregningen af metrikken. Derfor skal værdierne K1-5 for forskellige enheder stemme overens. I CCNA-kurset vil vi tage disse koefficientværdier som standard: K1 og K3 er lig med 1, mens K2, K4 og K5 er lig med 0.
Så hvis disse 4 parametre stemmer overens, opretter EIGRP naboerskabsrelationer, og enhederne tilføjer hinanden til naboens tabel. Derefter foretages der ændringer i topologitabelen.
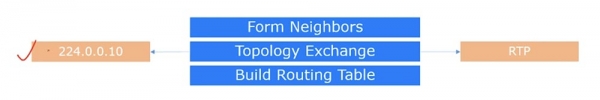
Alle Hello-beskeder sendes til multicast IP-adressen 224.0.0.10, og opdateringer sendes afhængigt af konfigurationen til unicast-adresserne for naboerne eller til multicast-adressen. Denne opdatering sendes ikke via UDP eller TCP, men bruger en anden protokol kaldet RTP, Reliable Transport Protocol, eller 'Reliable Transport Protocol'. Denne protokol kontrollerer, om naboen har modtaget opdateringen, og som navnet antyder, er dens centrale funktion at sikre kommunikationens pålidelighed. Hvis opdateringen ikke når frem til naboen, vil transmissionen blive gentaget, indtil den modtages. I OSPF er der ingen mekanisme til at kontrollere modtagerenheden, så systemet ved ikke, om de naboenheder har modtaget opdateringen eller ej.
Hvis du husker det, sender RIP opdateringer af den fulde netværkstopologi hvert 30. sekund. EIGRP gør dette kun, hvis der er et nyt enhed i netværket, eller hvis der er sket ændringer. Hvis der er ændret i subnettopologien, vil protokollen sende en opdatering, men ikke en fuld topologitabel, kun posterne vedrørende denne ændring. Hvis en subnet ændres, vil kun dens topologi blive opdateret. Dette ligner en delvis opdatering, der finder sted, når det er nødvendigt.
Som du ved, sender OSPF LSA hver 30. minut uanset om der er sket ændringer i netværket. EIGRP vil ikke sende nogen opdateringer i en længere periode, indtil der sker ændringer i netværket. Derfor er EIGRP meget mere effektiv end OSPF.
Når routerne har udvekslet opdateringspakker, er den tredje fase - dannelsen af rutetabellen baseret på metrikken, der beregnes ved hjælp af den formel, der er vist på billedet. Den beregner omkostningen, og baseret på denne omkostning træffer den beslutningen.
Lad os antage, at R1 sendte Hello til router R2, som derefter sendte Hello tilbage til router R1. Hvis alle parametre stemmer overens, opretter routerne en nabotabel. I denne tabel registrerer R2 optegnelsen om router R1, og R1 opretter en optegnelse for R2. Herefter sender router R1 en opdatering til det tilkoblede netværk 10.1.1.0/24. I rutetabellen vises dette som information om IP-adressen for netværket, grænsefladen på routeren, der forbinder til det, og omkostningerne ved ruten gennem denne grænseflade. Hvis du husker, er EIGRP-omkostningen 90, og derefter angives afstandsværdien, som vi vil tale om senere.
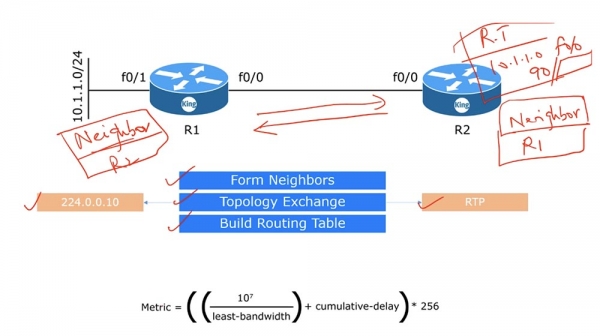
Den fulde metrikformel ser meget mere kompleks ud, da den inkluderer værdierne for koefficienterne K og forskellige transformationer. På Ciscos hjemmeside findes den fulde version af formlen, men hvis du sætter standardværdierne for koefficienterne ind, vil den omdannes til en enklere form - metrikken vil være lig med (bandwidth + Delay) * 256.
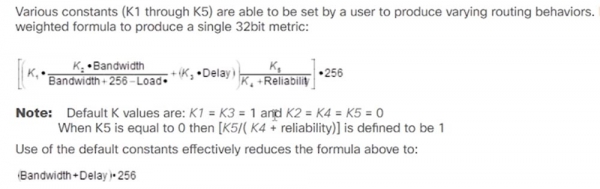
Vi vil bruge netop denne forsimplede version af formlen til at beregne metrikken, hvor båndbredden i kilobit er lig med 107 divideret med den mindste båndbredde af alle interfaces, der fører til destinationsnetværket least-bandwidth, og forsinkelsen cumulative-delay er den samlede forsinkelse i titusindedele af et sekund på alle interfaces, der fører til destinationsnetværket.
Når vi studerer EIGRP, skal vi lære fire begreber: Feasible Distance (muligt afstand), Reported Distance (rapporteret afstand), Successor (nabo-routeren med den laveste omkostning til destinationsnetværket) og Feasible Successor (backup-nabo-routeren). For at forstå, hvad de betyder, lad os se på det følgende netværks topologi.
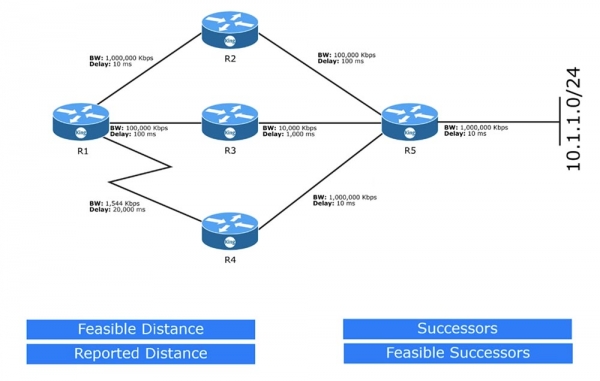
Lad os starte med at oprette routingtabellen for R1 med henblik på at vælge den bedste rute til netværket 10.1.1.0/24. Ved hver af enhederne er båndbredden angivet i kbit/s og forsinkelsen i ms. Vi bruger GigabitEthernet interfaces med en båndbredde på 100 Mbit/s eller 1000000 kbit/s, FastEthernet interfaces med en hastighed på 100000 kbit/s, Ethernet med en hastighed på 10000 kbit/s, og et serielt interface med en hastighed på 1544 kbit/s. Disse værdier kan findes ved at se på routerens indstillinger for de relevante fysiske interfaces.
Båndbredden for serielle interfaces er som standard 1544 kbit/s, og selvom du har en linje med 64 kbit/s, vil båndbredden stadig være 1544 kbit/s. Derfor skal du som netværksadministrator sikre dig, at du bruger den rigtige båndbredde værdi. For et specifikt interface kan det angives med kommandoen bandwidth, og med kommandoen delay kan du ændre standardværdien for forsinkelsen. Du behøver ikke at bekymre dig om de standard båndbreddeværdier for GigabitEthernet eller Ethernet interfaces, men vær omhyggelig med at vælge linjehastigheden, hvis du bruger et serielt interface.
Bemærk, at på denne skema er forsinkelsen angivet som om den er i millisekunder ms, men i virkeligheden er det mikrosekunder, jeg har bare ikke bogstavet μ til korrekt at angive mikrosekunder μs.
Vær opmærksom på det følgende forhold. Hvis du indtaster kommandoen show interface g0/0, vil systemet vise forsinkelsen i titusindedele af et sekund, og ikke blot i mikrosekunder.
Vi vil se nærmere på dette spørgsmål i den næste video om opsætning af EIGRP. Indtil da skal du huske, at når du indtaster værdierne for forsinkelse i formlen, så bliver 100 μs til 10, da formlen bruger titusindedele af mikrosekunder i stedet for enheder.
På diagrammet vil jeg markere interface med røde punkter, som refererer til de viste båndbredder og forsinkelser.
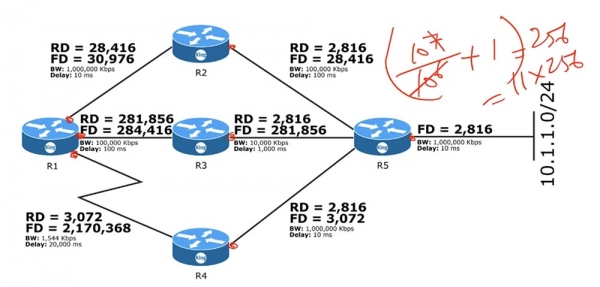
Først skal vi bestemme den mulige afstand Feasible Distance. Dette er FD-metrikken, der beregnes ved hjælp af formlen. For segmentet fra R5 til det eksterne netværk skal vi dividere 107 med 106, hvilket giver os 10. Derefter skal vi tilføje forsinkelsen, der er lig med 1, fordi vi har 10 mikrosekunder, altså en tiendedel. Den samlede værdi på 11 skal ganges med 256, hvilket giver en metrikværdi på 2816. Dette er FD-værdien for det pågældende netværkssegment.
Denne værdi vil router R5 sende til router R2, og for R2 vil det blive den rapporterede afstand Reported Distance, altså det beløb, som den fik oplyst af sin nabo. Dermed bliver den rapporterede afstand RD for alle andre enheder lig med den mulige afstand FD for den enhed, som har givet den information.
Router R2 beregner FD baseret på sine data, det vil sige, at den dividerer 107 med 105 og får 100. Derefter tilføjer den denne værdi til summen af forsinkelserne på ruten til det eksterne netværk: forsinkelsen fra R5, som er en tiendedel mikrosekund, og dens egen forsinkelse, som er ti tiendedele. Den samlede forsinkelse bliver 11 tiendedele mikrosekund. Vi lægger dette til den opnåede hundrede og får 111, som vi ganger med 256 og får værdien FD=28416. Tilsvarende gør router R3 og får efter beregningerne værdien FD=281856. Router R4 beregner værdien FD=3072 og sender den til R1 som RD.
Bemærk, at router R1 ved beregning af FD ikke anvender sin egen båndbredde på 1000000 kbit/s, men i stedet den lavere båndbredde fra router R2, som er 100000 kbit/s, fordi der altid bruges den mindste båndbredde fra interfacet, der fører til destinationsnetværket. I dette tilfælde er routerne R2 og R5 på vejen til netværket 10.1.1.0/24, men fordi båndbredden på den femte router er større, anvendes den mindste båndbredde fra router R2 i formlen. Den samlede forsinkelse på vejen R1-R2-R5 er 1+10+1 (tiere) = 12, den effektive båndbredde er 100, og summen af disse tal ganget med 256 giver værdien FD=30976.
Så alle enheder har beregnet FD for deres interfaces, og router R1 har 3 ruter til destinationsnetværket. Disse ruter er R1-R2, R1-R3 og R1-R4. Routeren vælger den mindste mulige afstand FD, som er 30976 - dette er ruten til router R2. Denne router bliver Successor, eller "efterfølger". I rutetabellen angives også Feasible Successor (backup-efterfølger) - det betyder, at i tilfælde af brud på forbindelsen mellem R1 og Successor, vil ruten gå gennem den backup-router Feasible Successor.
Feasible Successors tildeles efter en enkelt regel: den annoncerede afstand RD for denne router skal være mindre end FD for routeren på strækningen til Successor. I vores tilfælde har R1-R2 FD=30976, RD for strækningen R1-K3 er 281856, og RD for strækningen R1-R4 er 3072. Da 3072 < 30976, vælges router R4 som Feasible Successor.
Dette betyder, at hvis forbindelsen på netværksstrækningen R1-R2 brydes, vil trafikken til netværket 10.1.1.0/24 blive dirigeret ad ruten R1-R4-R5. Ruteomskiftning ved brug af RIP tager flere ti-sekunder, ved brug af OSPF tager det nogle få sekunder, mens det i EIGRP sker øjeblikkeligt. Dette er endnu en fordel ved EIGRP i forhold til andre routingprotokoller.
Hvad sker der, hvis forbindelsen til Successor og Feasible Successor samtidig afbrydes? I så fald vil EIGRP anvende DUAL-algoritmen, som kan beregne en backup-rute gennem den sandsynlige efterfølger. Dette kan tage et par sekunder, i løbet af hvilke EIGRP vil finde en anden nabo, som kan bruges til at videresende trafik, og indsætte dens oplysninger i routingtabellen. Derefter fortsætter protokollen med den normale drift af routing.
Tak fordi du er med os. Kan du lide vores artikler? Vil du se flere interessante materialer? Støt os ved at lave en bestilling eller anbefale os til dine bekendte. 30% rabat til brugere af Habr på en unik entry-level server, som vi har opfundet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd er 2 gange billigere? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
