

Brugsmuligheder for netværkssynlighedsløsninger
Hvad er netværkssynlighed?
Synlighed defineres af Webster's ordbog som "evnen til at blive let bemærket" eller "graden af klarhed". Med netværkssynlighed eller applikationssynlighed menes der fjernelse af blinde pletter, der skjuler evnen til nemt at se (eller kvantitativt bestemme), hvad der sker i netværket og/eller applikationerne i netværket. Denne synlighed giver IT-teams mulighed for hurtigt at isolere sikkerhedstrusler og løse ydeevneproblemer, hvilket i sidste ende sikrer den bedste brugeroplevelse.
En anden forståelse er, at det giver IT-teams mulighed for at overvåge og optimere netværket sammen med applikationer og IT-tjenester. Derfor er netværkssynlighed, applikationssynlighed og sikkerhedssynlighed absolut nødvendigt for enhver IT-organisation.
Den nemmeste måde at opnå netværkssynlighed på er at implementere en synlighedsarkitektur, som er en omfattende end-to-end infrastruktur, der sikrer synlighed i både den fysiske og virtuelle verden, applikationer og sikkerhed.
At lægge fundamentet for netværkssynlighed
Når synlighedsarkitekturen er oprettet, vil der være mange brugsmuligheder tilgængelige. Som vist nedenfor præsenterer synlighedsarkitekturen tre grundlæggende niveauer af synlighed: adgangsniveau, styringsniveau og overvågningsniveau.
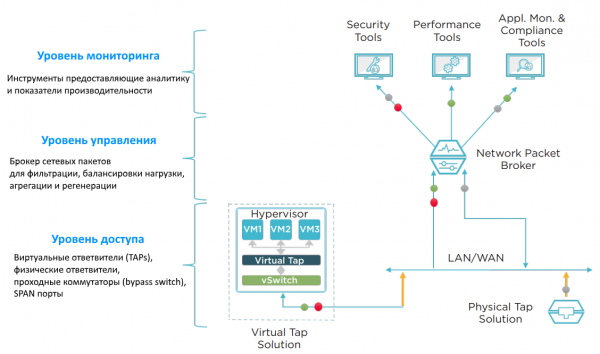
Ved at bruge de viste elementer kan IT-specialister adressere forskellige netværks- og applikationsproblemer. Der er to kategorier af brugsmuligheder:
- Grundlæggende synlighedsløsninger
- Fuld synlighed af netværket
De grundlæggende synlighedsløsninger fokuserer på netværkssikkerhed, omkostningsbesparelser og fejlfinding. Det er tre kriterier, der påvirker IT månedligt, hvis ikke dagligt. Fuld synlighed af netværket har til formål at give en dybere forståelse af blinde pletter, ydeevne og overholdelse af love og regler.
Hvad kan man faktisk gøre med netværkssynlighed?
Der er seks forskellige brugsmuligheder for netværkssynlighed, der tydeligt kan vise værdien. Disse er:
— Forbedring af netværkssikkerhed
— Giver muligheder for fastholdelse og omkostningsreduktion
— Accelerering af fejlfinding og forbedring af netværkspålidelighed
— Eliminering af netværks blinde pletter
— Optimering af netværks- og applikationsydelse
— Styrkelse af overholdelse af forskrifter
Nedenfor er nogle konkrete brugseksempler.
Eksempel nr. 1 – filtrering af data til sikkerhedsløsninger, der står i netværksforbindelse (in-line), øger effektiviteten af disse løsninger
Målet med denne tilgang er at bruge en netværkspakke-broker (NPB – Network Packet Broker) til at filtrere lavrisikodata (f.eks. video og stemme) for at udelukke dem fra kontrol af sikkerhedsværktøjer (indtrængningsbeskyttelsessystem (IPS), datatabforebyggelse (DLP), webapplication firewall (WAF) osv.). Denne "uinteressante" trafik kan identificeres og sendes tilbage til en bypass-switch og sendt videre ud i netværket. Fordelen ved denne løsning er, at WAF eller IPS ikke behøver at bruge CPU-ressourcer på at analysere unødvendige data. Hvis din netværkstrafik indeholder en betydelig mængde af denne type data, kan du implementere denne funktion og reducere belastningen på dine sikkerhedsværktøjer.
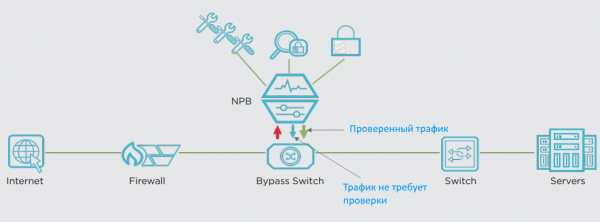
Virksomheder har oplevet tilfælde, hvor op til 35% af netværkstrafikken med lav risiko blev udelukket fra IPS-kontrol. Dette øger automatisk den effektive båndbredde for IPS med 35% og betyder, at du kan udsætte køb af ekstra IPS eller opgraderinger. Vi ved alle, at netværkstrafikken stiger, så på et tidspunkt vil du have brug for en mere effektiv IPS. Det er virkelig et spørgsmål — vil du minimere omkostningerne eller ej.
Eksempel nr. 2 – belastningsbalancering forlænger livslængden for enheder 1-10 Gbit/s i et 40 Gbit/s netværk
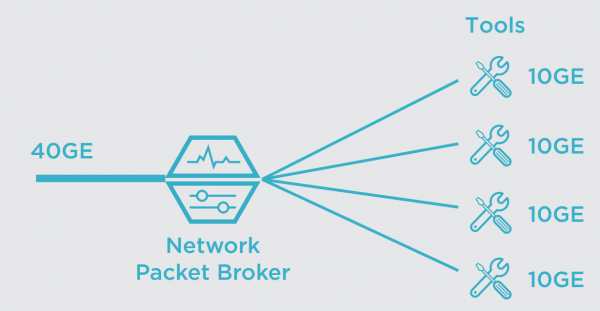
Et andet eksempel på anvendelse omfatter reduktion af ejeromkostningerne ved netværksudstyr. Dette opnås ved hjælp af pakke-brokere (NPB) til trafikstyring på sikkerheds- og overvågningsværktøjer. Hvordan kan belastningsfordeling hjælpe de fleste virksomheder? For det første er stigningen i netværkstrafik en meget almindelig forekomst. Men hvad med overvågning af effekten af øget båndbredde? For eksempel, hvis du opgraderer dit netværkskerne fra 1 Gbit/s til 10 Gbit/s, så vil du have brug for 10 Gbit/s værktøjer til korrekt overvågning. Hvis du øger hastigheden til 40 Gbit/s eller 100 Gbit/s, vil valget af overvågningsværktøjer være meget mindre, og deres omkostninger vil være meget høje.
Pakke-brokere giver de nødvendige muligheder for aggregation og belastningsfordeling. For eksempel, belastningsfordeling af 40 Gbit/s giver mulighed for at fordele overvågningstrafikken mellem flere 10 Gbit/s værktøjer. Dermed kan du forlænge levetiden for 10 Gbit/s enheder, indtil der er tilstrækkelige midler til at anskaffe dyrere værktøjer, der kan håndtere højere datahastigheder.
Et andet eksempel er at samle værktøjer ét sted og give dem de nødvendige data fra pakke-brokeren. Nogle gange bruges separate løsninger spredt over netværket. Data fra en undersøgelse udført af Enterprise Management Associates (EMA) viser, at 32 % af virksomhedsløsningerne ikke er tilstrækkeligt belastede, det vil sige mindre end 50 %. Centralisering af værktøjer og belastningsfordeling gør det muligt at samle ressourcer og øge anvendelsen ved at bruge færre enheder. Du kan ofte udsætte anskaffelsen af yderligere værktøjer, indtil udnyttelsesgraden bliver tilstrækkeligt høj.
Eksempel nr. 3 – fejlfinding for at reducere/afskaffe behovet for godkendelse af ændringer (Change Board permissions)
Når udstyret til synlighed (tap-splittere (TAPs), NPB...) er installeret i netværket, skal du sjældent foretage ændringer i netværket. Dette gør det muligt at optimere nogle fejlfindingprocesser for at øge effektiviteten.
For eksempel, efter at TAP er installeret ("installeret og glemt"), sender det passivt en kopi af al trafik til NPB. Dette har en enorm fordel, da det fjerner mange af de bureaukratiske nuancer – at få godkendelser til at foretage ændringer i netværket. Hvis man også installerer en pakkemægler, vil der være øjeblikkelig adgang til næsten alle de data, der er nødvendige for fejlfinding.
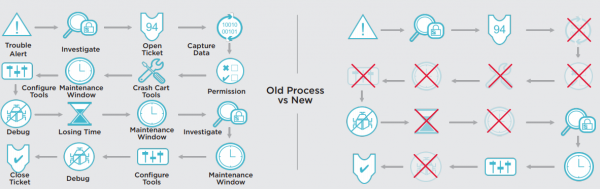
Hvis der ikke er behov for at foretage ændringer, kan man springe godkendelsesprocessen over og gå direkte til fejlfinding. Denne nye proces har stor indflydelse på at reducere den gennemsnitlige nedetid (MTTR – Mean Time to Repair). Forskning viser, at der er mulighed for at reducere MTTR med op til 80%.
Eksempel nr. 4 – Applikationsintelligens, anvendelse af applikationsfiltrering og databeskyttelse for at forbedre sikkerhedseffektiviteten
Hvad er applikationsintelligens? Det er en teknologi tilgængelig hos pakkemæglere (NPB) IXIA. Det er en avanceret funktionalitet, der gør det muligt at gå ud over pakke filtrering på niveau 2-4 (OSI-modellen) og helt bevæge sig op på niveau 7 (applikationsniveau). Fordelen er, at data om adfærd og placering af brugere og applikationer kan genereres og eksporteres i hvilket som helst nødvendigt format — rå pakker, filtrerede pakker eller NetFlow-information (IxFlow). IT-afdelinger kan identificere skjulte netværksapplikationer, reducere trusler mod netværkssikkerhed samt mindske nedetid og/eller øge netværkspræstation. Karakteristiske træk ved kendte og ukendte applikationer kan identificeres, captures og sendes til specialiserede overvågnings- og sikkerhedsværktøjer.
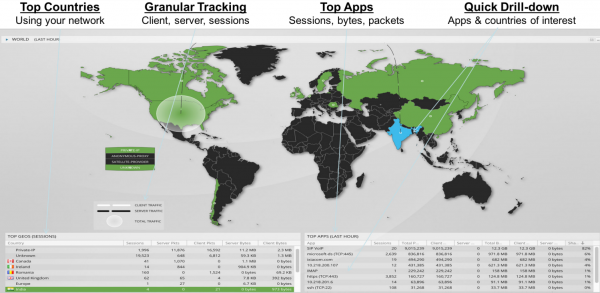
- identifikation af mistænkelige/ukendte applikationer
- identifikation af mistænkelig adfærd baseret på geolokation, for eksempel en bruger fra Nordkorea, der opretter forbindelse til din FTP server og overfører data
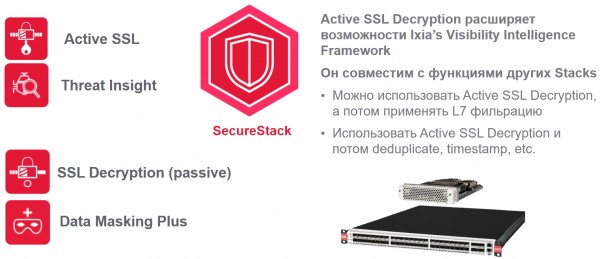
- dekryptering SSL til verificering og analyse af potentielle trusler
- analyse af applikationers fejlfunktion
- analyse af trafikmængde og vækst for aktiv ressourceadministration og udvidelsesprognoser
- beskyttelse af fortrolige oplysninger (kreditkort, legitimationsoplysninger…) inden afsendelse
Funktionen af Visibility Intelligence er tilgængelige både som fysiske og virtuelle (Cloud Lens Private) pakke-brokere fra IXIA (NPB) samt i offentlige 'skyer' — Cloud Lens Public:
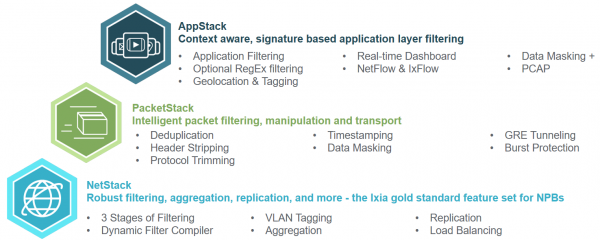
Udover den standard NetStack, PacketStack og AppStack funktionalitet:
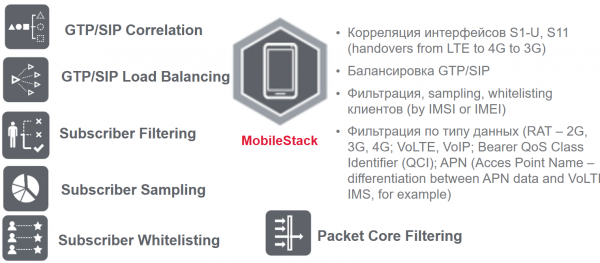
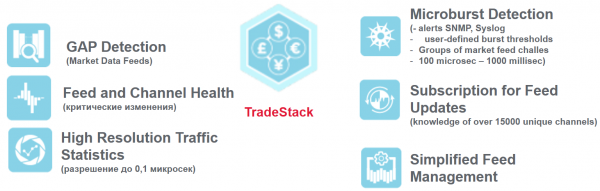
For nylig er der også blevet tilføjet sikkerhedsfunktionaliteten SecureStack (til optimering af behandlingen af fortrolig trafik), MobileStack (til mobiloperatører) og TradeStack (til overvågning og filtrering af data fra finansielle handler):
Konklusioner
Løsninger til netværkssynlighed er et kraftfuldt værktøj, der kan optimere arkitekturen for netværksmonitorering og sikkerhed, som skaber et fundament for indsamling og udveksling af nødvendige data.
Brugsmulighederne giver mulighed for:
- at give adgang til specifikke data efter behov for fejlfinding og troubleshooting
- at tilføje/fjerne sikkerheds- og overvågningsløsninger både in-line og out-of-band
- at reducere MTTR
- at sikre hurtig respons på problemer
- at udføre en udvidet trusselsanalyse
- at fjerne størstedelen af bureaukratiske godkendelser
- at mindske de finansielle konsekvenser af et brud ved hurtigt at tilslutte de nødvendige løsninger til netværket og reducere MTTR
- at reducere omkostningerne og arbejdsindsatsen ved opsætning af SPAN-porten
Kilde: habr.com
