

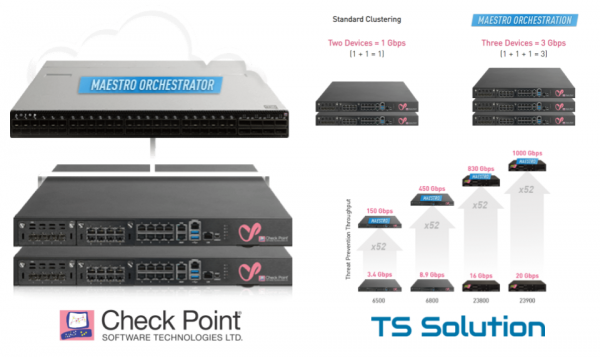
Check Point har ganske hurtigt indledt 2019 med flere announces. Det er ikke muligt at fortælle alt i én artikel, så vi starter med det vigtigste — . Maestro er en ny skalerbar platform, der gør det muligt at øge "kraften" af sikkerhedsgatewayen til "uanstændige" niveauer næsten lineært. Dette opnås naturligvis ved at balancere belastningen mellem de enkelte gateways, som fungerer som en enhed i et cluster. Nogen kan sige — "Det har været! Der er allerede blade-platforme 44000/64000". Men Maestro er helt anderledes. I denne artikel vil jeg kort forklare, hvad det er, hvordan det fungerer, og hvordan denne teknologi kan hjælpe med at spare på beskyttelsen af netværksperimeteren.
Før — Nu
Det er lettest at forstå, hvad den nye skalerbare platform adskiller sig fra de gode gamle 44000/64000 ved at se på billedet nedenfor:
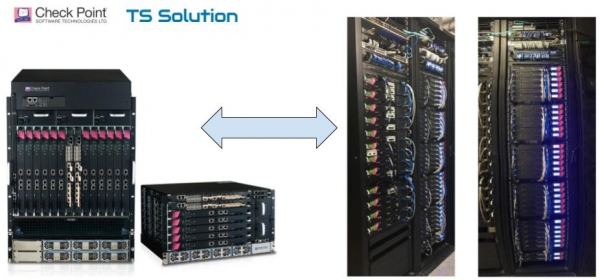
Forskellen er åbenlys.
Den gamle Check Point 44000/64000 platform
Som vist på billedet ovenfor, er den første variant en fast platform (chassis), hvortil et begrænset antal specialiserede "blade-moduler" kan indsættes (Check Point SGM). Alt dette forbindes i Security Switch Module (SSM), som balancerer trafikken mellem gateways. Billedet nedenfor viser mere detaljeret de komponenter, der udgør denne platform:
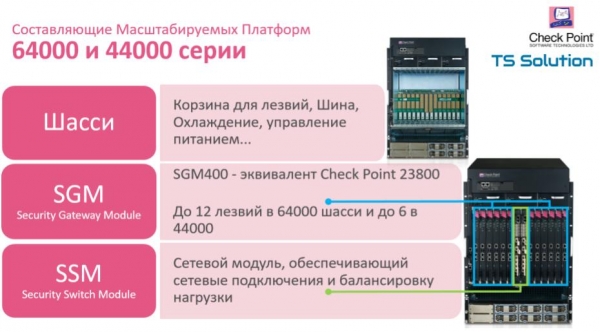
Det er en fremragende platform, hvis du præcist ved, hvilken ydeevne du har brug for nu, og inden for hvilken ramme den kan vokse. Men på grund af det faste formfaktor (12 eller 6 blades) er du begrænset i fremtidig skalering. Derudover er du tvunget til kun at bruge SGM-blade, uden mulighed for at tilslutte almindelige uplinks, som har et meget bredere udvalg. Med introduktionen af Maestro Hyperscale Network Security ændres situationen radikalt.
Den nye Check Point Maestro Hyperscale Network Security
Check Point Maestro blev første gang præsenteret den 22. januar på CPX-konferencen i Bangkok. De vigtigste egenskaber ses på billedet nedenfor:
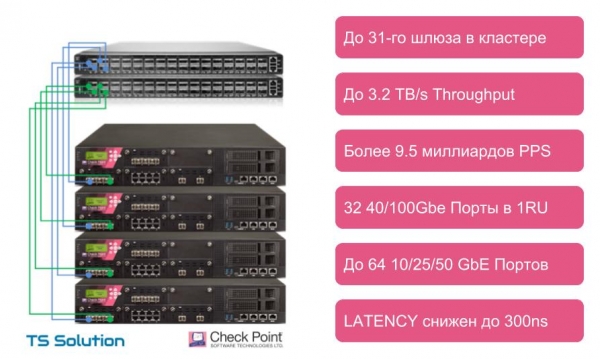
Som man kan se, er den største fordel ved Check Point Maestro muligheden for at bruge almindelige gateways (appliance) til belastningsaflastning. Det vil sige, at vi ikke længere er begrænset til SGM-blade. Lasten kan fordeles mellem alle enheder fra model 5600 (SMB-modeller og chassis 44000/64000 understøttes ikke). På billedet ovenfor er de vigtigste indikatorer angivet, som kan opnås ved hjælp af den nye platform. Vi kan forene i én beregningsressource op til 31! gateways. Nu kan din “firewall” se således ud:
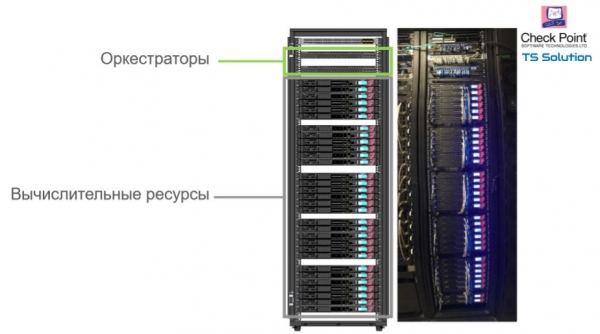
Maestro Hyperscale Orchestrator
Jeg er sikker på, at mange allerede har stillet spørgsmålet: “Hvad er denne Orchestrator?” Nå, møde. Maestro Hyperscale Orchestrator — det er denne enhed, der står for belastningsaflastningen. Denne enhed kører operativsystemet Gaia R80.20 SP. I øjeblikket findes der to modeller af orksestratorer — MHO-140 og MHO-170. Specifikationerne er angivet på billedet nedenfor:
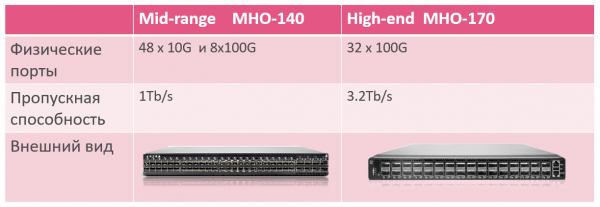
Ved første øjekast kan det se ud som en almindelig switch. Men i virkeligheden er det en “switch + belastningsaflastning + ressourcehåndteringssystem”. Alt i én boks.
Disse orksestratorer forbindes til gateways. I tilfælde af at belastningsaflastningsenhederne er redundant, vil hver gateway blive tilsluttet hver orksestrator. Der kan anvendes “optik” (sfp+ / qsfp+ / qsfp28+) eller DAC-kabel (Direct Attach Copper) til forbindelsen. Der skal naturligvis være en synkroniseringslink mellem orkestratorerne:
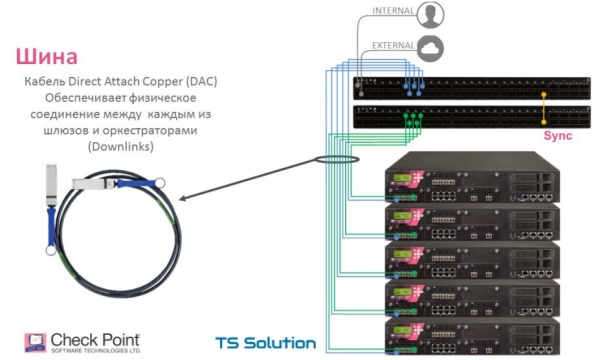
På billedet nedenfor kan man se, hvordan portene for disse orkestratorer fordeles:
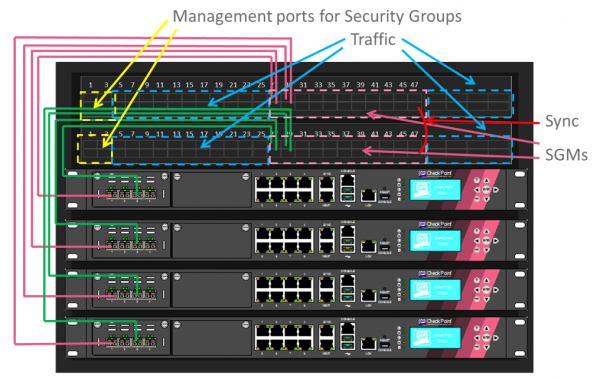
Sikkerhedsgrupper
For at belastningen kan distribueres mellem gateways, skal disse gateways være i samme Security Group. Security Group er en logisk gruppe af enheder, der fungerer som et active/active cluster. Denne gruppe fungerer uafhængigt af andre Security Groups. Set fra serverens synspunkt ser Security Group ud som en enhed med én IP-adresse.
Efter behov kan vi flytte en eller flere gateways til en separat Security Group og bruge denne gruppe til andre formål, som en separat firewall set fra ledelsesperspektivet. Et eksempel på brugen er vist på billedet nedenfor:
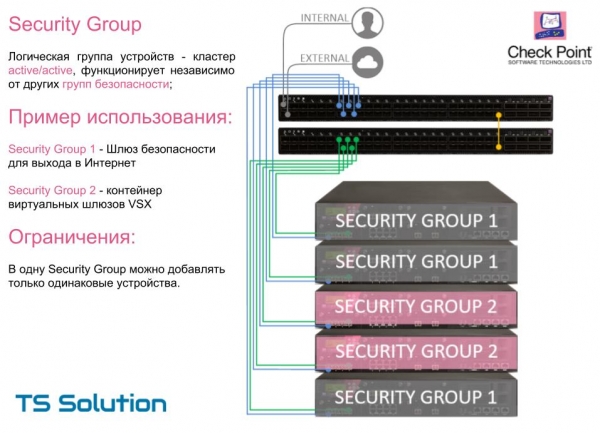
En vigtig begrænsning, i en Security Group kan der udelukkende anvendes identiske gateways (model). Dvs. hvis du ønsker at skalere kapaciteten af din sikkerhedsgateway (som er et cluster af flere enheder) lineært, skal du tilføje præcist de samme gateways. I kommende softwareudgivelser vil denne begrænsning forsvinde.
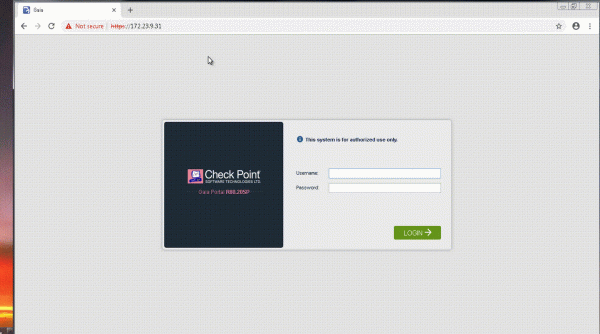
I videoen nedenfor kan du se processen for oprettelse af en Security Group. Proceduren er intuitiv.
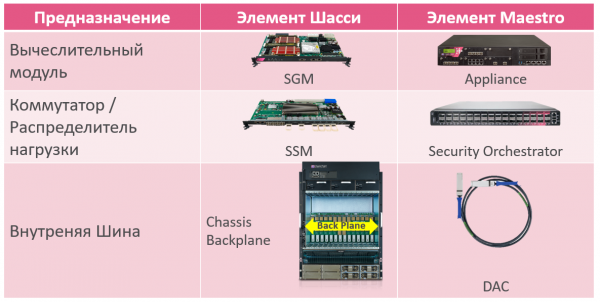
Igen, hvis man sammenligner komponenterne i Maestro med chassisbjælken, får man omtrent følgende billede “før-efter”:
Hvad er fordelene ved den nye platform?
Der er faktisk mange fordele, både teknisk og økonomisk. Jeg vil kort skitsere de vigtigste:
- Vi er stort set ubegrænsede i skalerbarhed. Op til 31 gateways inden for én Security Group.
- Vi kan tilføje gateways efter behov. Minimumsudstyret ved køb er en orkestrator + to gateways. Der er ikke behov for at afsætte modeller “til vækst”.
- Fra det foregående punkt følger endnu en fordel. Vi skal ikke længere skifte gateways, der ikke kan håndtere belastningen. Tidligere blev dette problem løst ved en trade-in-procedure — man indleverede det gamle “hardware” og fik nyt med rabat. Med en sådan ordning er der uundgåeligt finansielle “tab”. Den nye skaleringsprocedure fjerner dette aspekt. Der er ikke noget, der skal indleveres; man kan ganske enkelt fortsætte med at øge ydeevnen med ekstra “hardware”.
- Muligheden for at kombinere eksisterende ressourcer for at fordele belastningen. For eksempel kan man “trække” alle sine cluster ind på Maestro-platformen og samle flere Security Groups alt efter belastningen.
Maestro Hyperscale Network Security bundles
I øjeblikket er der flere muligheder for at købe de såkaldte bundles med Maestro-platformen. Løsning baseret på gateways 23800, 6800 og 6500:
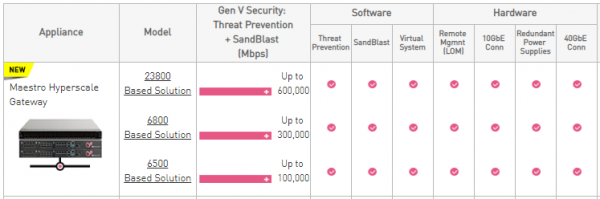
Her kan man vælge mellem to standard typer udstyr:
- En orkestrator og to gateways;
- En orkestrator og tre gateways.
man kan se omtrentlige priser. Naturligvis kan man derudover tilføje endnu en orkestrator og et ubegribelig antal gateways. Yderligere oplysninger om specifikationer kan anmodes om. .
Enheder 6500 og 6800 dette er de nyeste modeller, der også blev præsenteret i begyndelsen af året. Men om dem vil vi tale mere detaljeret i den næste artikel.
Hvornår kan man købe?
Der er ikke et entydigt svar. I øjeblikket er der ingen meddelelse om import af disse løsninger til vores land. Så snart der er oplysninger om tidsrammer, vil vi straks annoncere det på vores sociale medier (, , ). Derudover planlægges der snart et webinar dedikeret til Check Point Maestro-løsningen, hvor alle tekniske aspekter vil blive gennemgået. Og selvfølgelig vil der være mulighed for at stille relevante spørgsmål. Hold øje med opdateringer!
Konklusion
Uden tvivl er den nye platform et fremragende supplement til Check Points hardwareløsninger. Grundlæggende set åbner dette produkt et nyt segment, som ikke alle sikkerhedsleverandører har en lignende løsning til. Endda Check Point Maestro har i dag stort set ingen alternativer, når det kommer til at sikre en sådan uden fortilfælde "security kapacitet". Men Maestro Hyperscale Network Security vil være interessant ikke kun for datacenter-ejere, men også for almindelige virksomheder. Det er allerede muligt at "holde øje med" Maestro for dem, der ejer eller planlægger at anskaffe enheder, der starter fra model 5600. I visse tilfælde kan brugen af Maestro Hyperscale Network Security vise sig at være en meget fordelagtig løsning, både økonomisk og teknisk.
P.S. Artiklen er forberedt med deltagelse af Anatoly Masover — Ekspert i skalerbare platforme, Check Point Software Technologies.
Kilde: habr.com
