

Domænenavnesystemet (DNS) fungerer som en telefonbog, der oversætter brugervenlige navne som "ussc.ru" til IP-adresser. Da DNS-aktivitet er til stede i næsten alle kommunikationssessioner uanset protokol, udgør DNS-logning en værdifuld datakilde for informationsteknikere. Det gør det muligt at opdage anomalier eller indhente yderligere oplysninger om det undersøgte system.
I 2004 foreslog Florian Weimer en logningsmetode kaldet Passive DNS, som muliggør genopbygning af historikken for ændringer i DNS-data med mulighed for indeksering og søgning, hvilket kan give adgang til følgende oplysninger:
- Domænenavn
- IP-adressen for det anmodede domænenavn
- Dato og tidspunkt for svaret
- Type svar
- osv.
Data til Passive DNS indsamles fra rekursive DNS-servere via indbyggede moduler eller ved at opfange svar fra DNS-servere, der er ansvarlige for zonen.
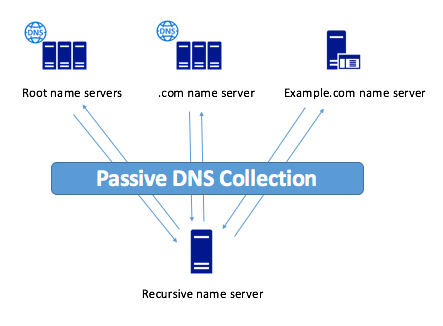
Figur 1. Passive DNS (taget fra hjemmesiden )
En vigtig egenskab ved Passive DNS er, at der ikke er behov for at registrere klientens IP-adresse, hvilket hjælper med at beskytte brugernes privatliv.
I øjeblikket findes der mange tjenester, der giver adgang til Passive DNS-data:
Virksomheden
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Adgang
Efter forespørgsel
Kræver ikke registrering
Registrering er gratis
Efter forespørgsel
Kræver ikke registrering
Efter forespørgsel
API
Tilstedeværende
Tilstedeværende
Tilstedeværende
Tilstedeværende
Tilstedeværende
Tilstedeværende
Klientens tilgængelighed
Tilstedeværende
Tilstedeværende
Tilstedeværende
Ingen
Ingen
Ingen
Startdato for dataindsamling
2010
2013
2009
Viser kun de sidste 3 måneder
2008
2006
Tabel 1. Tjenester med adgang til Passive DNS-data
Anvendelsesmuligheder for Passive DNS
Ved brug af Passive DNS kan man kortlægge forbindelser mellem domænenavne, NS-servere og IP-adresser. Dette muliggør opbygningen af kort over de undersøgte systemer og sporing af ændringer fra den første opdagelse til det nuværende tidspunkt.
Desuden letter Passive DNS identifikation af anomalier i trafikken. For eksempel giver sporing af ændringer i NS-zoner og A- og AAAA-poster mulighed for at identificere ondsindede websider, der bruger fast flux-metoden, designet til at skjule C&C fra opdagelse og blokering. Da legitime domænenavne (undtagen dem der bruges til belastningsfordeling) ikke ofte ændrer deres IP-adresser, og de fleste legitime zoner sjældent ændrer deres NS-servere.
Passive DNS adskiller sig fra direkte gennemgang af underdomæner via ordbøger ved at finde selv de mest eksotiske domænenavne, såsom “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Det kan også nogle gange finde testmiljøer (og sårbare) på et websted, udviklermateriale osv.
Undersøgelse af linket fra e-mailen ved hjælp af Passive DNS
I øjeblikket er spam en af de primære måder, hvorpå en angriber får adgang til offerets computer eller stjæler fortrolige oplysninger. Lad os forsøge at undersøge et link fra en sådan e-mail ved hjælp af Passive DNS for at vurdere effektiviteten af denne metode.
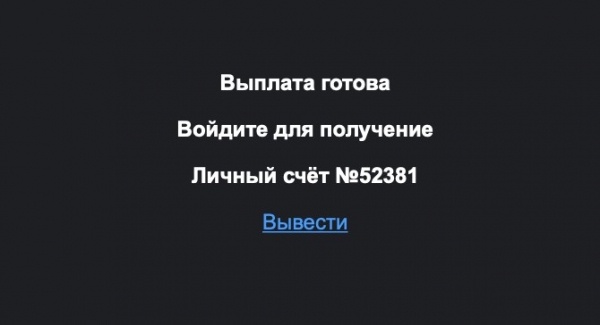
Figur 2. Spam e-mail
Linket fra denne e-mail førte til hjemmesiden magnit-boss.rocks, som automatisk tilbød at indsamle bonusser og modtage penge:
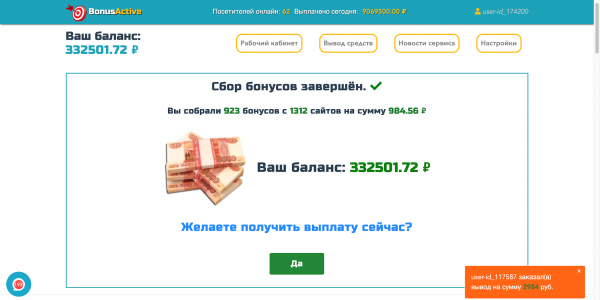
Figur 3. Side hostet på domænet magnit-boss.rocks
Til undersøgelse af denne hjemmeside blev der anvendt , som allerede har 3 aktive kunder med , og .
Først finder vi hele historien om dette domænenavn, for dette bruger vi kommandoen:
pt-client pdns —query magnit-boss.rocks
Denne kommando vil give oplysninger om alle DNS-opslag relateret til dette domænenavn.
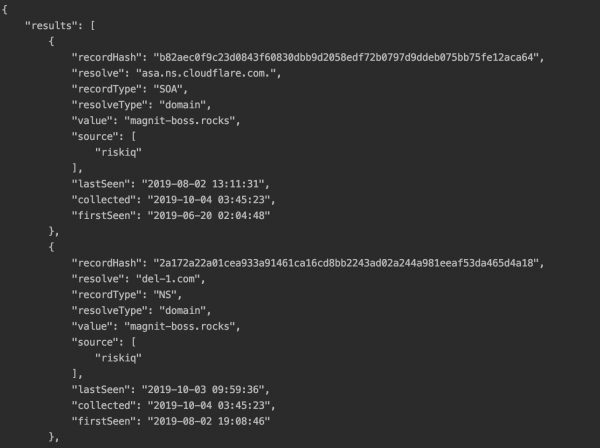
Figur 4. Svar fra Riskiq API
Vi præsenterer svaret fra API'et i en mere overskuelig form:
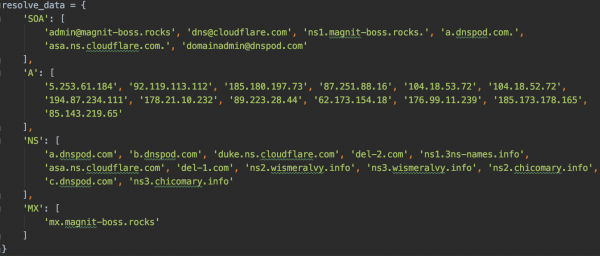
Figur 5. Alle poster fra svaret
Til videre undersøgelse blev IP-adresserne, som dette domænenavn blev løst til på tidspunktet for modtagelsen af e-mailen den 01.08.2019, medtaget — disse IP-adresser er 92.119.113.112 og 85.143.219.65.
Ved at bruge kommandoen:
pt-client pdns —query
kan man få alle domænenavne, der er forbundet med disse IP-adresser.
IP-adressen 92.119.113.112 har 42 unikke domænenavne, der blev løst til denne IP-adresse, hvoriblandt findes følgende navne:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- m.m.
IP-adressen 85.143.219.65 har 44 unikke domænenavne, der blev løst til denne IP-adresse, hvoriblandt findes følgende navne:
- cvv2.name (hjemmeside til salg af kreditkortoplysninger)
- emaills.world
- www.mailru.space
- m.m.
Forbindelser til disse domænenavne antyder phishing, men vi tror på gode mennesker, så lad os forsøge at få en bonus på 332 501,72 rubler? Efter at have klikket på knappen “JA”, beder hjemmesiden os om at overføre 300 rubler fra kortet for at genåbne kontoen og sender os til hjemmesiden as-torpay.info for at indtaste oplysninger.
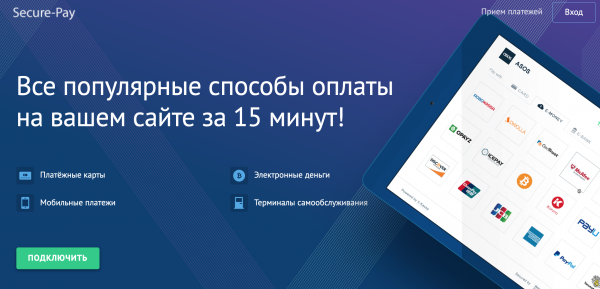
Figur 6. Forside af hjemmesiden ac-pay2day.net
Udadere ser det ud som en lovlig hjemmeside, den har et HTTPS-certifikat, og forsiden tilbyder at tilslutte dette betalingssystem til din hjemmeside, men desværre virker alle forbindelser til tilslutningen ikke. Dette domænenavn resolveres kun til 1 IP-adresse — 190.115.19.74. Denne IP har i sin tur 1475 unikke domænenavne, der resolveredes til denne IP-adresse, herunder navne som:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- m.m.
Som vi kan se, muliggør Passive DNS en relativt hurtig og effektiv indsamling af data om den undersøgte ressource og endda opbygning af et slags fingeraftryk, der gør det muligt at afsløre et helt system af persondataindbrud, fra dets erhvervelse til det mulige salgssted.
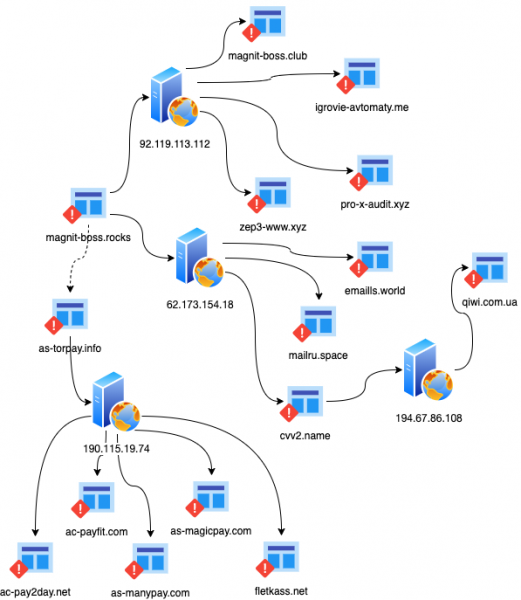
Figur 7. Kort over det undersøgte system
Det er ikke helt så rosenrødt, som vi kunne ønske. For eksempel kan sådanne undersøgelser let kollidere med CloudFlare eller lignende tjenester. Effektiviteten af den indsamlede database afhænger i høj grad af antallet af DNS-forespørgsler, der går gennem modulet til indsamling af Passive DNS-data. Ikke desto mindre er Passive DNS en kilde til supplerende information for forskeren.
Forfatter: Specialist ved det Uraliske Center for System Sikkerhed
Kilde: habr.com
