

ESET-specialister har afsløret en ny ondsindet kampagne, der er målrettet mod russisk talende brugere af internettet.
Cyberkriminelle har i flere år distribueret en inficeret Tor-browser og brugt den til at overvåge ofre og stjæle deres bitcoins. Den inficerede webbrowser spredtes gennem forskellige fora under påskud af at være den officielle russiske version af Tor Browser.
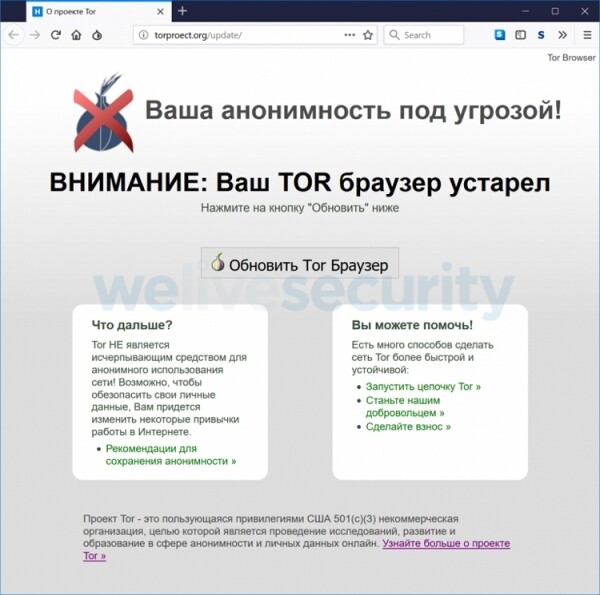
Den ondsindede software giver angribere mulighed for at se, hvilke hjemmesider ofret besøger i øjeblikket. I teorien kan de også ændre indholdet på den besøgte side, opsnappe indtastede oplysninger og vise falske meddelelser på hjemmesider.
„Kriminelle ændrede ikke binerfilerne i browseren. I stedet ændrede de indstillingerne og udvidelserne, så almindelige brugere måske ikke bemærkede forskellen mellem den originale og den inficerede version,“ siger ESET-eksperterne.
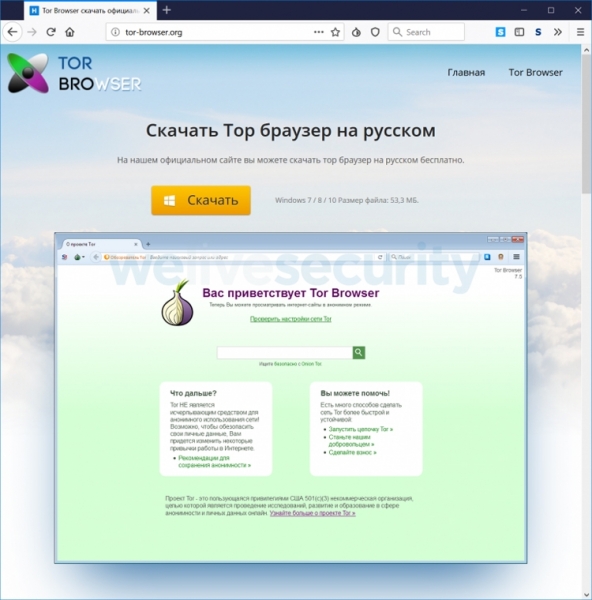
Angrebsmetoden omfatter også ændring af adresserne på betalingssystemet QIWI's tegnebøger. Den ondsindede version af Tor skifter automatisk den originale bitcoin-tegnebogsadresse til angribernes adresse, når ofret forsøger at betale for køb med bitcoins.
Skaden fra de kriminelles handlinger beløber sig til mindst 2,5 millioner rubler. Den reelle størrelse af de stjålne midler kan vise sig at være meget større.
Kilde: 3dnews.ru
