

Nogle gange har man lyst til at kigge en virusmager i øjnene og spørge: hvorfor? Vi kan selv finde svaret på spørgsmålet ‘hvordan’, men det ville være spændende at vide, hvad denne eller hin skaber af malware tænkte. Især når vi støder på sådanne ‘perler’.
Helten i dagens artikel er et interessant eksempel på en ransomware. Det ser ud til, at det blev tænkt som en anden ‘løsepenge’ trojaner, men den tekniske implementering minder mere om en ond joke. Det er denne implementering, vi skal tale om i dag.
Desværre er det praktisk talt umuligt at spore livscyklussen for denne encoder – der er simpelthen for lidt statistik om det, da det heldigvis ikke har spredt sig. Derfor vil vi lade oprindelse, infektion metoder og andre omtaler ligge. Vi vil kun fortælle om vores tilfælde af mødet med Wulfric Ransomware og om hvordan vi hjalp brugeren med at redde sine filer.
I. Hvordan det hele begyndte
Vores antiviruslaboratorium modtager ofte henvendelser fra mennesker, der er blevet ramt af ransomware. Vi yder hjælp uanset hvilke antivirusprodukter de har installeret. Denne gang henvendte en person sig til os, hvis filer var blevet ramt af en ukendt encoder.
God dag! Filer på fildelingslagret (samba4) blev krypteret med adgang uden kodeord. Jeg har mistanke om, at infektionen kom fra min datters computer (Windows 10 med standardbeskyttelse fra Windows Defender). Datterens computer er ikke blevet tændt siden. Filerne er hovedsageligt krypteret som .jpg og .cr2. Filernes udvidelse efter kryptering: .aef.
Vi modtog fra brugeren prøver af de krypterede filer, en løseseddel og en fil, som sandsynligvis er nøglen, der er nødvendig for ransomware-forfatteren til at dekryptere filerne.
Her er vores eneste spor:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Lad os tage et kig på løsesedlen. Hvor mange bitcoins er det denne gang?
Oversættelse:
Advarsel, dine filer er krypteret!
adgangskoden er unik for din PC.Betal 0.05 BTC til bitcoin-adressen: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Efter betalingen skal du sende mig en e-mail med filen pass.key vedhæftet til Wulfric@gmx.com med meddelelse om betalingen.Når jeg har bekræftet, sender jeg dig dekrypteringsværktøjet til filerne.
Du kan betale bitcoins online på forskellige måder:
- betaling med kreditkort
Om bitcoins:
Hvis du har spørgsmål, kan du skrive til mig på Wulfric@gmx.com
Som en bonus vil jeg fortælle, hvordan din computer blev hacket, og hvordan du kan beskytte den i fremtiden.
En dramatisk ulv, der er kaldt til at vise offeret situationens alvor. Det kunne dog være værre.
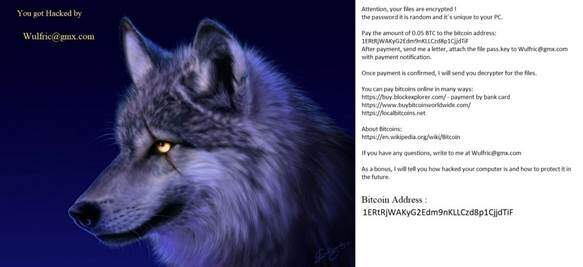
Fig. 1 - Som en bonus, vil jeg fortælle, hvordan du kan beskytte din computer i fremtiden. – Ser legitimt ud.
II. Lad os komme i gang
Først så vi på strukturen af den indsendte prøve. Underligt nok så den ikke ud som en fil, der var blevet ramt af en ransomware. Vi åbner en hexadecimal editor og kigger. I de første 4 bytes er filens originale størrelse, de næste 60 bytes er fyldt med nuller. Men det mest interessante er i slutningen:
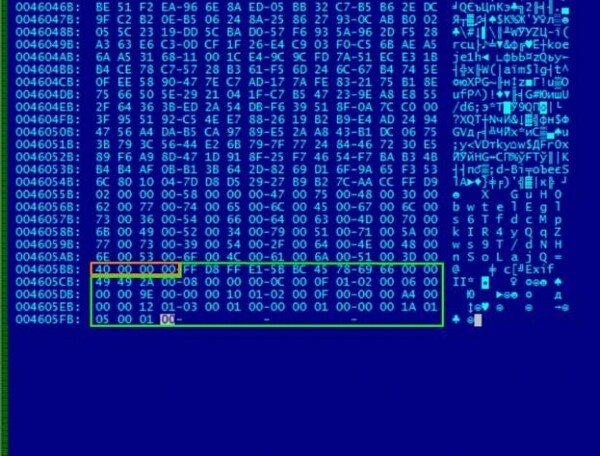
Fig. 2 Analyserer den beskadigede fil. Hvad springer straks i øjnene?
Det viste sig at være pinligt enkelt: 0x40 bytes fra headeren blev flyttet til slutningen af filen. For at gendanne data er det nok bare at returnere dem til starten. Adgang til filen er genoprettet, men navnet forbliver krypteret, og det er mere kompliceret.
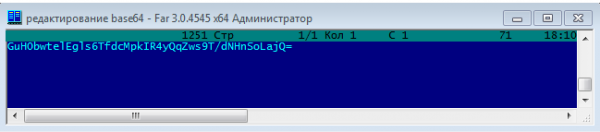
Fig. 3. Det krypterede navn i Base64 ser ud som en usammenhængende række af tegn.
Lad os prøve at analysere pass.key, sendt af brugeren. Vi ser en 162-byte lang sekvens af tegn i ASCII.
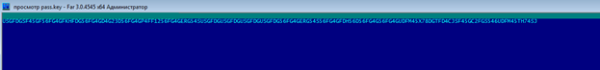
Fig. 4. 162 tegn efterladt på offerets PC.
Hvis man ser nærmere efter, kan man bemærke, at tegnene gentager sig med en vis periodicitet. Dette kan indikere brug af XOR, hvor gentagelserne afhænger af længden af nøglen. Ved at opdele strengen i 6 tegn og XOR'e med nogle varianter af XOR-sekvenser, opnåede vi ikke noget meningsfuldt resultat.
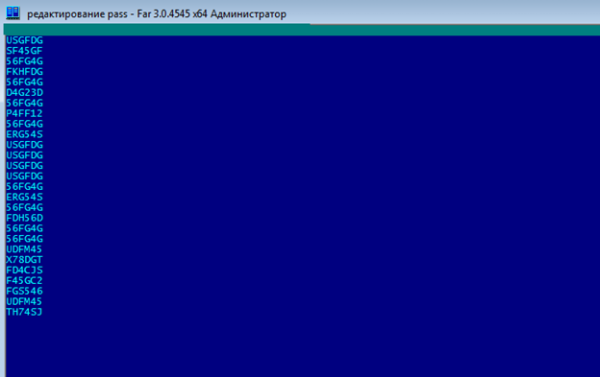
Fig. 5. Ser du de gentagne konstanter i midten?
Vi besluttede at google konstanterne, fordi ja, det kan man også! Og de førte alle til en enkelt algoritme - Batch Encryption. Efter at have studeret skriptet blev det klart, at vores streng ikke er andet end resultatet af dens arbejde. Det skal nævnes, at dette ikke er en ransomware, men blot en kodifikator, der erstatter tegn med 6-byte sekvenser. Ingen nøgler eller andre hemmeligheder 🙁
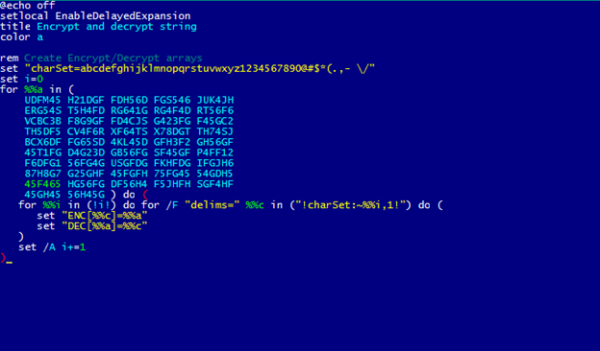
Fig. 6. Et stykke af den originale algoritme af ukendt oprindelse.
Algoritmen ville ikke fungere som den skal, hvis ikke det var for én detalje:
Fig. 7. Morpheus approved.
Ved hjælp af invers substitution omdanner vi strengen fra pass.key i teksten på 27 tegn. Særlig opmærksomhed fortjener den menneskelige (formentlig) tekst ‘asmodat’.
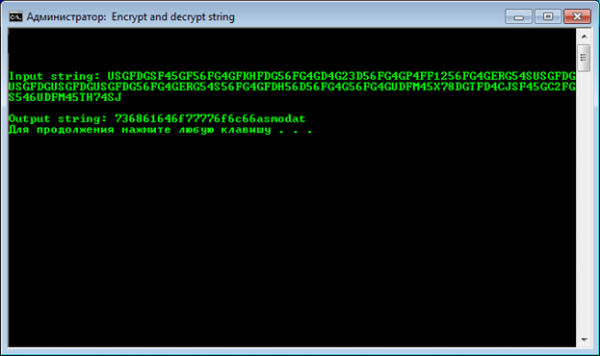
Fig. 8. USGFDG=7.
Google hjælper os igen. Efter en lille søgning finder vi et interessant projekt på GitHub – Folder Locker, skrevet i .Net og bruger biblioteket ‘asmodat’ fra en anden konto på «Git».
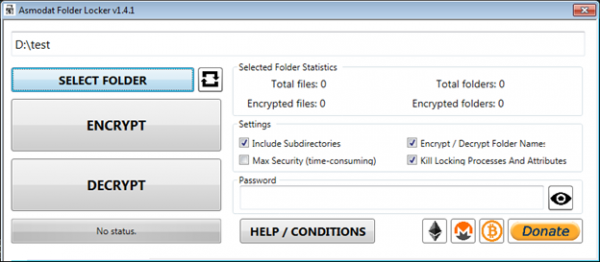
Fig. 9. Interface for Folder Locker. Vi har sørget for at tjekke for malware.
Værktøjet er en krypter til Windows 7 og nyere, som distribueres med åbent kildekode. Når der krypteres, bruges et kodeord, der er nødvendigt for den efterfølgende dekryptering. Det giver mulighed for at arbejde med både individuelle filer og hele mapper.
Dets bibliotek bruger den symmetriske krypteringsalgoritme Rijndael i CBC-tilstand. Det er værd at bemærke, at blokstørrelsen er blevet valgt til 256 bits - i modsætning til den i AES-standard, hvor størrelsen er begrænset til 128 bits.
Vores nøgle dannes efter standarden PBKDF2. Her fungerer kodeordet som SHA-256 af den indtastede streng i værktøjet. Det er kun tilbage at finde denne streng for at danne dekrypteringsnøglen.
Nå, lad os vende tilbage til vores allerede dekodede pass.key. Kan du huske den sætning med tal og teksten ‘asmodat’? Lad os prøve at bruge de første 20 bytes af strengen som kodeord til Folder Locker.
Se, det virker! Kodeordet passer, og alt blev dekrypteret perfekt. I henhold til symbolerne i kodeordet - det er HEX-repræsentationen af et bestemt ord i ASCII. Lad os forsøge at vise kodeordet i tekstform. Vi får ‘shadowwolf’. Begynder du allerede at føle symptomer på lycanthropi?
Lad os tage endnu et kig på strukturen af den inficerede fil, nu hvor vi kender mekanismen i lockerens funktion:
- 02 00 00 00 – krypteringsmetode for navne;
- 58 00 00 00 – længde af det krypterede og base64-kodede filnavn;
- 40 00 00 00 – størrelse af den overførte header.
De røde og gule markerer henholdsvis det krypterede navn og den overførte header.
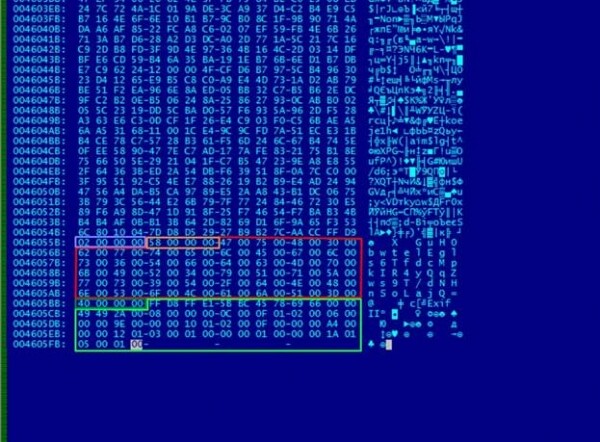
Fig. 10. Rødt markeret er det krypterede navn, gult – den overførte header.
Lad os nu sammenligne de krypterede og dekrypterede navne i hex-repræsentation.
Strukturen af de dekrypterede data:
- 78 B9 B8 2E – affald genereret af værktøjet (4 bytes);
- 0C 00 00 00 – længden af det dekrypterede navn (12 bytes);
- derefter følger selve filnavnet og udfyldning med nuller til den ønskede blokstørrelse (padding).
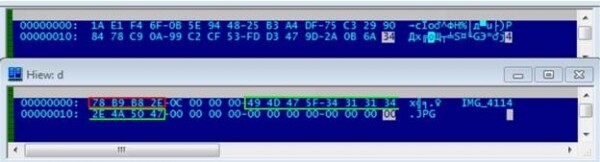
Fig. 11. IMG_4114 ser meget bedre ud.
III. Konklusion og afslutning
Når vi vender tilbage til begyndelsen. Vi ved ikke, hvad forfatteren Wulfric har haft som motiv, eller hvilket mål han har haft. Uden tvivl vil resultatet af en sådan ransomware virke som en stor katastrofe for den almindelige bruger. Filene kan ikke åbnes. Alle navne er forsvundet. I stedet for det velkendte billede ses en ulv på skærmen. Det tvinger folk til at læse om bitcoins.
Sandheden er, at der denne gang bag facade af den "frygtelige encoder" gemte sig en komisk og stille forsøg på afpresning, hvor gerningsmanden bruger færdige programmer og efterlader nøglerne lige på gerningsstedet.
For øvrigt, om nøglerne. Vi havde ikke et skadelig script eller trojaner, som kunne hjælpe os med at forstå, hvordan dette pass.key – mekanismen til, hvordan filen kom ind på den inficerede PC, forbliver ukendt. Men jeg husker, at forfatteren nævnte i sin note noget om unikheden af adgangskoden. Så koden til dekrypteringen er lige så unik, som brugernavnet shadow wolf 🙂
Og alligevel, skyggeulv, hvorfor og hvordan?
Kilde: habr.com
