

Siemens udgivelsen af den frie hypervisor . Hypervisor fungerer på x86_64-systemer med VMX+EPT eller SVM+NPT (AMD-V) udvidelser, samt på ARMv7 og ARMv8/ARM64 processorer med virtualiseringsegenskaber. Separat billedgenerator til Jailhouse hypervisor, der er baseret på Debian-pakker til understøttede enheder. Projektkoden er under GPLv2-licensen.
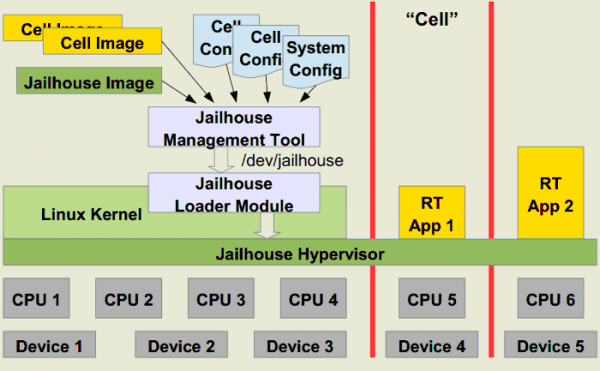
Hypervisoren implementeres som et modul til Linux-kernen og leverer virtualisering på kernel-niveau. Komponenterne til gæstesystemer er allerede inkluderet i selve Linux-kernen. Isoleringen styres ved hjælp af de hardwaremekanismer til virtualisering, der tilbydes af moderne CPU'er. De særlige kendetegn ved Jailhouse er den letvægtsimplementering og fokus på binding af virtuelle maskiner til faste CPU'er, RAM-områder og hardwareenheder. Denne tilgang gør det muligt at køre flere uafhængige virtuelle miljøer på en enkelt fysisk multiprocessor-server, hvor hvert miljø er knyttet til sin egen CPU-kerne.
Med stram binding til CPU minimeres omkostningerne ved hypervisorens drift og det gør implementeringen betydeligt enklere, da der ikke er behov for at udføre en kompleks ressourcetilordningsplanlægger — tildeling af en individuel CPU-kerne sikrer, at der ikke kører andre opgaver på denne CPU. Fordelen ved en sådan tilgang er muligheden for at sikre garanteret adgang til ressourcer og forudsigelig ydeevne, hvilket gør Jailhouse til en passende løsning til opgaver, der skal udføres i realtid. Ulempen er den begrænsede skalerbarhed, der afhænger af antallet af CPU-kerner.
I Jailhouse-terminologi kaldes de virtuelle miljøer «celler» (cell, i konteksten af jailhouse). Inden i cellen fungerer systemet som en enkelt-processor server og viser en ydeevne ydelsen fra en dedikeret CPU-kerne. I cellen kan der køre et hvilket som helst operativsystem, samt begrænsede miljøer til at køre en enkelt applikation eller specialforberedte separerede applikationer, der er designet til at håndtere realtidsopgaver. Konfigurationen angives i , der definerer de tildelte CPU'er, hukommelsesområder og ind-/udgangsporte for miljøet.
I den nye udgivelse
- Tilføjet støtte til platforme Raspberry Pi 4 Model B og Texas Instruments J721E-EVM;
- enheden ivshmem, der bruges til at organisere interaktionen mellem cellerne. Oven på det nye ivshmem kan der implementeres transport for VIRTIO;
- Mulighed for at deaktivere oprettelsen af store hukommelsessider (hugepage) for at blokere en sårbarhed i Intel-processorer, der gør det muligt for en ikke-privilegeret angriber at initiere en denial-of-service, hvilket fører til, at systemet fryser i tilstanden "Machine Check Error";
- For systemer med ARM64-processorer er der implementeret support for SMMUv3 (System Memory Management Unit) og TI PVU (Peripheral Virtualization Unit). For isolerede miljøer, der kører på hardware (bare-metal), er der tilføjet support for PCI;
- På x86-systemer er der for kernekameraer givet mulighed for at aktivere den tilgængelige Intel-processor tilstand CR4.UMIP (User-Mode Instruction Prevention), der forhindrer udførelse i brugermodus af visse instruktioner, såsom SGDT, SLDT, SIDT, SMSW og STR, som kan anvendes i angreb, der sigter mod at opnå forhøjede rettigheder i systemet.
Kilde: opennet.ru
