

Data leakage scheme via Web Proxy Auto-Discovery (WPAD) in the case of name collision (in this case, a collision of an internal domain with the name of one of the new gTLDs, but the essence is the same). Source: , 2016
Mike O'Connor, one of the longest-standing investors in domain names, the most dangerous and controversial lot in his collection: the domain corp.com for $1.7 million. In 1994, O'Connor purchased many simple domain names, such as grill.com, place.com, pub.com, and others. Among them was corp.com, which Mike kept for 26 years. The investor is now 70 years old and has decided to monetize his long-held investments.
The whole problem is that corp.com is potentially dangerous for at least 375,000 corporate computers due to the careless configuration of Active Directory during the establishment of corporate intranets in the early 2000s based on Windows Server 2000, when the internal root was simply indicated as 'corp'. Until the early 2010s, this was not a problem, but with the increase in the number of laptops in the business environment, more and more employees began to take their work computers outside the corporate network. Characteristics of the Active Directory implementation lead to the fact that even without a direct user request to \/\/corp, a number of applications (for example, mail) try to connect to the familiar address on their own. But in the case of an external connection to the network in a conditional café around the corner, this leads to a stream of data and requests pouring onto corp.com.
Right now, O'Connor is very hopeful that Microsoft will buy the domain and, in the best traditions of Google, bury it somewhere dark and inaccessible to outsiders so that the problem of such a fundamental vulnerability in Windows networks will be solved.
Active Directory and name collision
In corporate networks under Windows, the Active Directory directory service is used. It allows administrators to use group policies to ensure uniformity in user workspace configuration, deploy software across multiple computers through group policies, perform authorization, etc.
The Active Directory service is integrated with DNS and operates over TCP\/IP. It uses the Web Proxy Auto-Discovery (WAPD) protocol and function to find nodes within the network. (integreret i Windows DNS Client). Denne funktion gør det lettere at finde andre computere eller servere uden behov for at angive det fulde domænenavn.
For eksempel, hvis en virksomhed håndterer et internt netværk med navnet internalnetwork.example.com, og en medarbejder ønsker at få adgang til et delt drev kaldet drive1, er der ikke behov for at indtaste drive1.internalnetwork.example.com i Stifinder; det er nok at skrive \drive1 — og Windows DNS-klienten vil selv fuldende navnet.
I tidligere versioner af Active Directory — for eksempel Windows 2000 Server — var den anden niveau virksomhedsdomen standardindstillet til corp. Og mange virksomheder har beholdt standardværdien for deres interne domæne. Endnu værre, mange begyndte at opbygge omfattende netværk oven på denne fejlagtige indstilling.
I tiden med stationære computere udgjorde dette ikke et stort sikkerhedsproblem, fordi ingen tog disse computere ud af virksomhedens netværk. Men hvad sker der, når en medarbejder, der arbejder i en virksomhed med netværkssti corp i Active Directory, tager en virksomheds-laptop — og logger ind i den lokale Starbucks? Så træder protokollen for automatisk proxy-konfiguration Web Proxy Auto-Discovery (WPAD) og funktionen DNS name devolution i kraft.
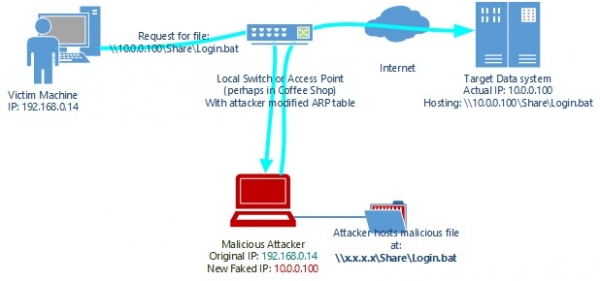
Der er stor sandsynlighed for, at nogle tjenester på laptop'en fortsætter med at forsøge at kontakte det interne domæne corp, men ikke kan finde det, og i stedet bliver forespørgsler løst til domænet corp.com fra det åbne internet.
I praksis betyder dette, at ejeren af corp.com kan passivt opsnappe private forespørgsler fra hundredtusinde af computere, som utilsigtet går uden for den virksomhedsmæssige ramme, der bruger benævnelsen corp til sit domæne i Active Directory.
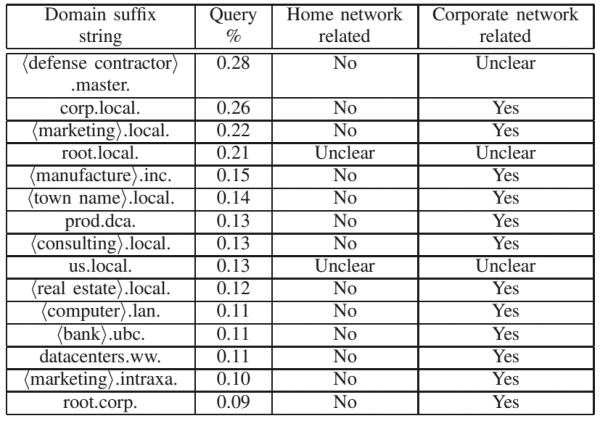
Lækage af WPAD-forespørgsler i amerikansk trafik. Fra en undersøgelse foretaget af University of Michigan i 2016,
Hvorfor domænet endnu ikke er solgt
I 2014 offentliggjorde ICANN-specialister om navnesammenstød i DNS. Undersøgelsen blev delvist finansieret af det amerikanske Ministerium for Hjemlandssikkerhed, fordi lækager af oplysninger fra interne netværk truer ikke kun kommercielle virksomheder, men også statslige organisationer, herunder efterretningstjenester, efterretningstjenester og militære enheder.
Mike ønskede at sælge corp.com allerede sidste år, men forskeren Jeff Schmidt overbeviste ham om at udskyde salget baseret på den ovenfor nævnte rapport. I forbindelse med undersøgelsen blev det også afsløret, at 375.000 computere dagligt forsøger at oprette forbindelse til corp.com uden ejernes viden. Forsøgene indeholdt forsøg på at få adgang til virksomhedens intranet, netværk eller filressourcer.
Som en del af sit eget eksperiment simulerede Schmidt sammen med JAS Global på corp.com en metode til håndtering af filer og forespørgsler, som bruges af lokale Windows-netværk. Dette åbnede faktisk en portal til helvede for enhver informationssikkerhedsspecialist:
Det var forfærdeligt. Vi stoppede eksperimentet efter 15 minutter og ødelagde [alle indsamlede] data. En velkendt tester, der rådgav JAS om dette emne, bemærkede, at eksperimentet var som et 'regn af fortrolige oplysninger', og at han aldrig havde set noget lignende.
[Vi opsatte mailmodtagelse på corp.com] og fik omkring en time senere over 12 millioner e-mails, hvorefter vi stoppede eksperimentet. Selvom størstedelen af e-mails var automatiserede, opdagede vi, at nogle af dem var følsomme [for sikkerheden], og derfor ødelagde vi hele datasættet uden videre analyse.
Schmidt mener, at administratorer over hele verden i årtier, uden at vide det, har forberedt det farligste botnet i historien. Hundredtusindvis af fuldt funktionsdygtige computere verden over er klar til ikke kun at blive en del af botnettet, men også til at give fortrolige oplysninger om deres ejere og virksomheder. Alt hvad der skal til for at udnytte det, er at kontrollere corp.com. Enhver maskine, der en gang er tilsluttet virksomhedsnetværket og har en Active Directory konfigureret via //corp, bliver en del af botnettet.
Microsoft 'glemte' problemet for 25 år siden
Hvis du tror, at MS som om ikke var klar over det kaos, der omgav corp.com, så tager du fejl. med sådan en side, som brugerne af betaversionen af FrontPage '97 kom ind på, hvor corp.com blev angivet som standard-URL:
Da Mike fik nok, begyndte corp.com at omdirigere brugere til en sexshop-websted. Som svar modtog han tusindvis af vrede breve fra brugere, som han havde omdirigeret gennem en kopi af Bill Gates.
For at sige det lige, Mike oprettede også af nysgerrighed en mailserver og modtog fortrolige e-mails på corp.com. Han forsøgte selv at løse problemerne ved at kontakte virksomhederne, men de vidste simpelthen ikke, hvordan de skulle rette op på situationen:
Jeg begyndte straks at modtage fortrolige e-mails, herunder udkast til virksomhedens finansielle rapporter til U.S. Securities and Exchange Commission, HR-rapporter og andre skræmmende ting. I et stykke tid forsøgte jeg at kommunikere med virksomhederne, men de fleste vidste ikke, hvad de skulle gøre ved det. Så til sidst slukkede jeg bare for [mailserveren].
Fra MS's side blev der ikke taget aktive skridt, og virksomheden nægter at kommentere situationen. Ja, Microsoft har i løbet af årene udgivet flere opdateringer til Active Directory, som delvist løser problemet med domænenavnekollision, men der er en række problemer med dem. Virksomheden har også udgivet anbefalinger vejledninger til opsætning af interne domænenavne, anbefalinger til ejerforholdet af andenhåndsdomæner for at undgå kollisioner og andre tutorials, som normalt ikke bliver læst.
Men det vigtigste ligger i opdateringerne. For det første: for at anvende dem, skal hele virksomhedens intranet nedlægges. For det andet: nogle applikationer kan begynde at fungere langsommere, forkert, eller stoppe helt med at fungere efter sådanne opdateringer. Det står klart, at de fleste virksomheder med etablerede erhvervsnetværk ikke vil tage sådanne risici på kort sigt. Desuden er mange af dem slet ikke klar over truslens omfang, som en omdirigering af alt til corp.com medfører, når maskinen tages uden for det interne netværk.
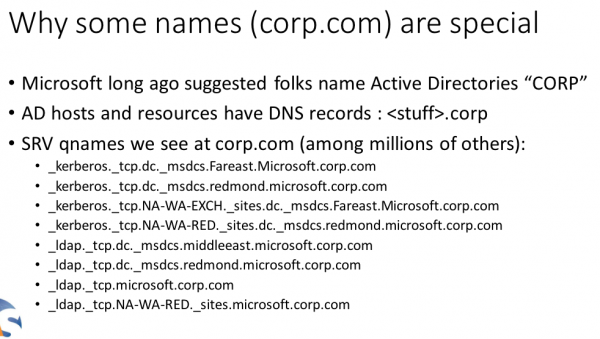
Den maksimale ironiske effekt opnås, når du gennemser . Ifølge hans data kommer nogle forespørgsler til corp.com fra Microsofts eget intranet.
Og hvad sker der så?
Det ville synes åbenlyst, at løsningen på denne situation lå lige foran øjnene og blev beskrevet i begyndelsen af artiklen: lad Microsoft købe Mike's domæne og forbyde det et eller andet sted i et afsides rum for altid.
Men ikke alt er så simpel. Microsoft tilbød O'Connor at købe hans skadelige domæne for virksomheder verden over for flere år siden. Men kun tilbudt af giganten for at lukke sådan et hul i sine egne netværk kun $20.000.
Nu er domænet til salg for $1,7 millioner. Og selv hvis Microsoft i sidste øjeblik beslutter at købe det — vil de nå det?
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Hvordan ville du have handlet i O'Connors sted?
59,6%Lad Microsoft købe domænet for $1,7 millioner, eller så køber en anden det.501
3,4%Jeg ville have solgt det for $20.000, jeg vil ikke gå over i historien som manden, der gav sådan et domæne til ingen.29
3,3%Jeg ville have begravet det selv og for altid, hvis Microsoft ikke kan træffe den rigtige beslutning.28
21,2%Jeg ville særligt have solgt domænet til hackere med betingelsen om, at de ødelægger Microsofts omdømme i erhvervslivet. De har vidst om problemet siden 1997!178
12,4%Jeg ville selv have rejst en botnet+mailserver og begyndt at forme verdens skæbner.104
840 brugere stemte. 131 brugere undlod at stemme.
Kilde: habr.com
