

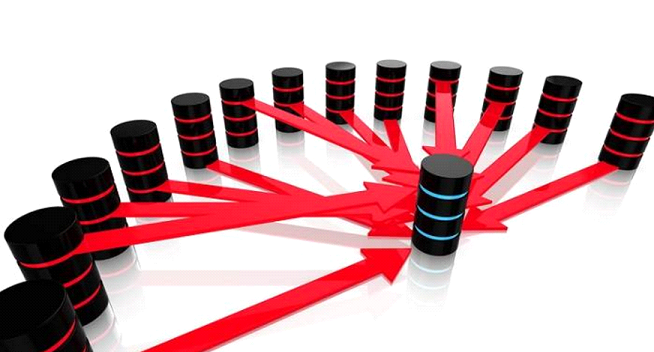
I lyset af den stigende hyppighed af DDoS-angreb er det nødvendigt at overveje dette emne nærmere. DDoS er en metode til at angribe et website for at lukke adgangen for rigtige brugere. For eksempel, hvis en bankwebsite er designet til at betjene 2000 mennesker samtidigt, kan en hacker sende 20.000 pakker pr. sekund til serveren. Naturligvis vil kanalen blive overbelastet, og bankens website vil stoppe med at betjene kunder. Derfor opstår spørgsmålet: "Hvordan beskytter man en server mod DDoS-angreb?».
For det første skal man forstå, at et vellykket angreb kræver enorme computerressourcer. En almindelig computer, ligesom hackerens internetforbindelse, vil ikke kunne håndtere belastningen alene. Derfor bruges et botnet - et netværk af kompromitterede computere, der udfører angrebet. I øjeblikket ses IoT-netværk (Internet of Things) oftest i angreb. Dette er kompromitterede "smart home"-systemer - enheder, der er tilsluttet internettet. Alarmsystemer, overvågningskameraer, ventilationssystemer og meget mere.
Derfor er det vigtigt at forstå, at det er umuligt at afvise et alvorligt DDoS-angreb alene. Netværksudstyr, ligesom selve serveren, kan simpelthen ikke modstå styrken af dette angreb, vil ikke have tid til at filtrere trafikken og vil "gå ned". Rigtige brugere vil ikke kunne tilgå websitet, og virksomhedens omdømme vil lide, hvis den ikke engang kan organisere driften af sit website.
Og det er endnu ikke alt. Søgermaskiner, der er blevet udfordret af manglen på websiteindhold i indekset, vil sænke dets placeringer i søgeresultaterne. Det kan tage op til en måned at genoprette de oprindelige placeringer. For store virksomheder kan dette være tæt på fatalt. Det betyder enten store tab eller endda konkurs. Derfor bør man ikke undervurdere beskyttelsen mod DDoS-angreb.
Der findes 4 metoder til beskyttelse mod DDoS-angreb:
- Selvbeskyttelse. At skrive scripts eller bruge en firewall. Dette er en meget ineffektiv metode og kan kun fungere mod angreb fra små netværk med op til 10 maskiner. Den er ikke effektiv siden begyndelsen af 2000'erne.
- Specialiseret udstyr. Enheder implementeres foran servere og routere ved at filtrere indgående trafik. Denne metode har 2 ulemper. For det første kræver det dyrt højt kvalificeret personale at vedligeholde dem. For det andet har de begrænset båndbredde. Hvis angrebet er meget kraftfuldt, vil de fryse og ikke kunne håndtere belastningen.
- Beskyttelse fra udbyderen. Desværre, for at håndtere de nyeste DDoS-angreb, skal udbyderen købe dyrt udstyr. Mange udbydere forsøger at sælge deres tjenester så billigt som muligt, så de kan ikke tilbyde pålidelig beskyttelse mod alvorlige DDoS-angreb. En delvis løsning er flere udbydere, der i tilfælde af angreb bekæmper det sammen.
- DDoS-angreb beskyttelsesservice fra ProHoster. Da størstedelen af udstyret er placeret i Holland, involverer vi det største netværk i Europa til at rense trafik fra bots, også kendt som DDoS-beskyttelsesskyen. Dette netværk har allerede erfaring med at modstå angreb med en kapacitet på 600 Gbit/s.
Hvis du vil beskytte din server mod DDoS-angreb – kontakt teknisk support ProHoster allerede i dag. Gør din hjemmeside tilgængelig hele tiden!
