

Sidste gang talte vi om funktionerne i den nye NB-IoT-standard set fra netværksarkitekturens perspektiv. I dag vil vi overveje, hvad der er ændret i Core Network i forbindelse med NB-IoT. Lad os komme i gang.
Der er sket betydelige ændringer i kerne-netværket. For det første er der kommet et nyt element samt en række mekanismer, som er defineret af standarden som "CIoT EPS Optimization" eller optimering af backbone-netværket til mobil internetting.
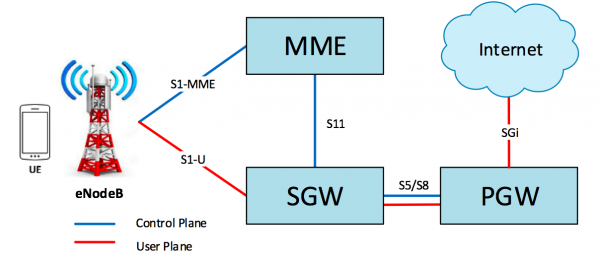
Som bekendt findes der to hovedkommunikationskanaler i mobile netværk, der kaldes Control Plane (CP) og User Plane (UP). Control Plane er beregnet til udveksling af kontrolbeskeder mellem de forskellige netværkselementer og er ansvarlig for mobilitetsstyring (Mobility management) af enheder (UE) samt etablering / opretholdelse af dataoverførselsessioner (Session Management). User Plane er det faktiske kanal til overførsel af brugertrafik. I klassisk LTE ser fordelingen af CP og UP over interface således ud:
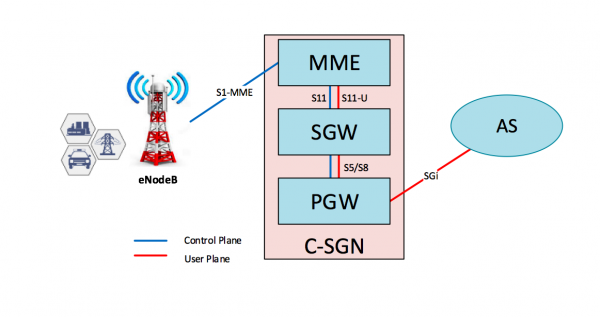
Mekanismerne til optimering af CP og UP for NB-IoT implementeres på noderne MME, SGW og PGW, der betinget samles i et enkelt element kaldet C-SGN (Cellular IoT Serving Gateway Node). Standarden forudsætter også fremkomsten af et nyt netværkselement — SCEF (Service Capability Exposure Function). Interface mellem MME og SCEF kaldes T6a og er implementeret på basis af DIAMETER-protokollen. Selvom DIAMETER er en signalprotokol, er den i NB-IoT tilpasset til overførsel af små mængder non-IP data.
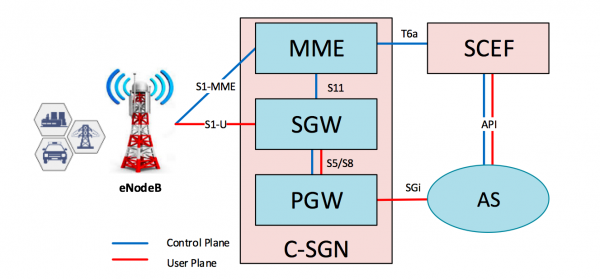
Som navnet antyder, er SCEF en node til eksponering af tjeneste kapabiliteter. Med andre ord skjuler SCEF kompleksiteten i operatørens netværk og fjerner nødvendigheden for udviklere af applikationer for at identificere og godkende mobile enheder (UE), idet det giver mulighed for applikationsservere (Application Server, AS) at modtage data og styre enheder gennem et enkelt API-interface.
Identifikatoren for UE bliver ikke et telefonnummer (MSISDN) eller IP-adresse, som det var i klassiske 2G/3G/LTE-netværk, men en såkaldt "external ID", som er defineret af standarden i et format, der er velkendt for applikationsudviklere: "@". Dette er et stort emne, der fortjener sit eget materiale, så vi vil ikke gå nærmere ind i det nu.
Lad os nu se nærmere på de mest betydningsfulde nyheder. «CIoT EPS Optimization» er en optimering af mekanismerne til trafikoverførsel og styring af abonnements-sessioner. Her er de vigtigste:
- DoNAS
- NIDD
- Energibesparende mekanismer PSM og eDRX
- HLCOM
DoNAS (Data over NAS):
Dette er en mekanisme designet til at optimere overførslen af små datamængder.
I klassisk LTE etablerer abonnenten en PDN-forbindelse (herefter PDN) gennem eNodeB til MME-SGW-PGW ved registrering i netværket. Forbindelsen UE-eNodeB-MME er såkaldt “Signaling Radio Bearer” (SRB). Når der er behov for at overføre/modtage data, etablerer UE en yderligere forbindelse med eNodeB — “Data Radio Bearer” (DRB) til at overføre brugerdataltrafik til SGW og videre til PGW (grænsefladerne S1-U og S5 henholdsvis). Når overførslen er afsluttet, og der ikke er trafik i en periode (normalt 5-20 sekunder), brydes disse forbindelser, og enheden går i ventetilstand eller “Idle Mode”. Ved behov for at overføre en ny portion data geninstalleres SRB og DRB.
I NB-IoT kan overførsel af brugerdataltrafik ske via signalkanalen (SRB) i NAS-protokolbeskeder (). Etablering af DRB er ikke længere nødvendig. Dette reducerer betydeligt signalbelastningen, sparer radioressourcerne i netværket, og vigtigst af alt — forlænges batterilevetiden for enheden.
På strækningen eNodeB — MME begynder brugerd data at blive overført over S1-MME-grænsefladen, hvilket ikke var tilfældet i den klassiske LTE-teknologi, og til dette anvendes NAS-protokollen, hvor “User data container” introduceres.
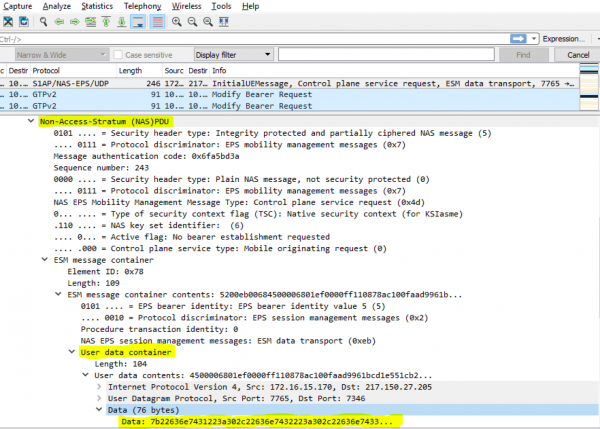
For at muliggøre overførsel af “User Plane” fra MME til SGW introduceres en ny grænseflade S11-U, som er beregnet til overførsel af små datamængder. Protokollen S11-U er baseret på GTP-U v1, som bruges til at overføre User Plane på andre grænseflader i 3GPP-arkitekturen.
NIDD (non-IP data delivery):
Som en del af yderligere optimering af mekanismerne til overførsel af små datamængder, er der, udover de allerede eksisterende PDN-typer som IPv4, IPv6 og IPv4v6, tilføjet endnu en type — non-IP. I dette tilfælde tildeles UE ikke en IP-adresse, og data overføres uden brug af IP-protokollen. Der er flere grunde til dette:
- IoT-enheder, såsom sensorer, kan overføre meget små datamængder, 20 byte eller endnu mindre. Da den minimale størrelse af en IP-header er 20 byte, kan indkapsling i IP nogle gange være en ret kostbar affære;
- Der er ikke behov for at implementere en IP-stak i chippen, hvilket fører til en reduktion i omkostningerne (et emne til diskussion i kommentarerne).
Overordnet set er en IP-adresse nødvendig for IoT-enheder for at overføre data via internettet. I konceptet NB-IoT fungerer SCEF som det centrale tilslutningspunkt for AS, og dataudveksling mellem enheder og applikationsservere sker gennem API. I fravær af SCEF kan non-IP data sendes til AS via en Point-to-Point (PtP) tunnel fra PGW, og indkapslingen i IP vil blive udført der.
Alt dette passer ind i NB-IoT-paradigmet - maksimal forenkling og kostnadsreduktion af enheder.
Energibesparende mekanismer PSM og eDRX:
En af de vigtigste fordele ved LPWAN-netværk er energieffektivitet. Det hævdes, at enheden kan fungere i op til 10 år på en enkelt batteri. Lad os se på, hvordan sådanne værdier opnås.
Hvornår bruger enheden mindst energi? Rigtigt, når den er slukket. Og hvis det ikke er muligt at slukke for enheden helt, lad os slukke for radiomodulen, i den periode, hvor den ikke er nødvendig. Men dette skal først koordineres med netværket.
PSM (Power saving mode):
Energibesparende tilstand PSM gør det muligt for enheden at slukke for radiomodulen i lang tid, mens den stadig er registreret i netværket, og ikke skal genoprette PDN hver gang, der skal overføres data.
For at netværket skal vide, at enheden stadig er tilgængelig, initierer den periodisk en opdateringsprocedure - Tracking Area Update (TAU). Hyppigheden af denne procedure bestemmes af netværket ved hjælp af timer T3412, hvis værdi videregives til enheden under Attach-proceduren eller den næste TAU. I klassisk LTE er den standardværdi for denne timer 54 minutter, og den maksimale værdi er 186 minutter. Dog er det for at sikre høj energieffektivitet for kostbart at skulle gå ud i radioen hver 186 minutter. Derfor blev mekanismen PSM udviklet for at løse dette problem.
Enheden aktiverer PSM-tilstand ved at sende værdierne for de to timere T3324 og T3412-Extended i meddelelserne «Attach Request» eller «Tracking Area Request». Den første bestemmer, hvor lang tid enheden vil være tilgængelig efter at være gået i «Idle Mode». Den anden er den tid, hvorefter en TAU skal udføres, men nu kan dens værdi nå op til 35.712.000 sekunder eller 413 dage. Afhængig af indstillingerne kan MME acceptere timerværdierne modtaget fra enheden eller ændre dem ved at sende nye værdier i meddelelserne «Attach Accept» eller «Tracking Area Update Accept». Nu kan enheden forblive registreret i netværket uden at tænde radiomodulet i 413 dage. Dette resulterer i enorme besparelser af netværksressourcer og energibesparelser for enhederne!
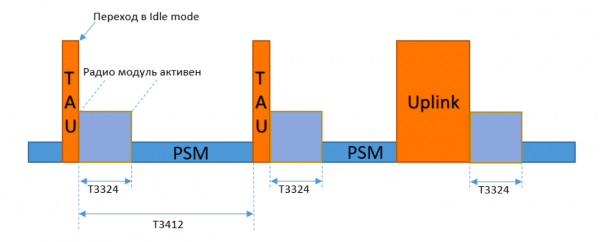
Men i denne tilstand er enheden kun utilgængelig for indkommende kommunikation. Hvis det er nødvendigt at sende noget til applikationsserveren, kan enheden til enhver tid træde ud af PSM og sende data, og derefter forblive aktiv i den tid, der er angivet af timeren T3324 for at modtage informationsmeddelelser fra AS (hvis der er nogen).
eDRX (udvidet diskontinuerlig modtagelse):
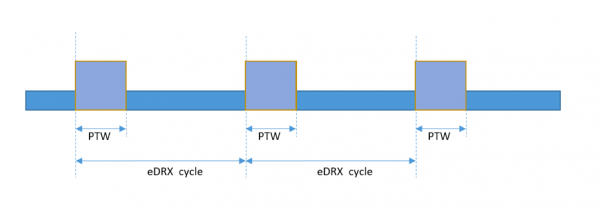
eDRX, en udvidet tilstand for diskontinuerlig modtagelse. For at sende data til en enhed, der er i «Idle mode», udfører netværket en underretningsprocedure — «Paging». Når enheden modtager pagingen, initierer den oprettelsen af SRB for videre kommunikation med netværket. Men for ikke at gå glip af den adresserede meddelelse Paging, skal enheden konstant overvåge radiospektrum, hvilket også er ret energikrævende.
eDRX er en tilstand, hvor enheden modtager meddelelser fra netværket ikke konstant, men periodisk. Under procedurerne Attach eller TAU aftaler enheden med netværket tidsintervaller, hvori den vil «lytte» til spektrum. Tilsvarende vil pagingsproceduren finde sted i disse intervaller. I eDRX-tilstand opdeles enhedens drift i cyklusser (eDRX-cyklus). I begyndelsen af hver cyklus er der et såkaldt «paging-vindue» (Paging Time Window, herefter PTW) — det er den tid, enheden lytter til radiokanalen. Når PTW er slut, slukker enheden radiomodulet indtil cyklussen er slut.
HLCOM (høj latenstid kommunikation):
Hvis det er nødvendigt at overføre data til Uplink, kan enheden forlade en hvilken som helst af disse to strømbesparende tilstande uden at vente på afslutningen af PSM eller eDRX-cyklussen. Men data kan kun overføres til enheden, når den er aktiv.
Funktionaliteten HLCOM eller kommunikation med høj latenstid indebærer buffring af Downlink-pakker på SGW, mens enheden er i strømbesparende tilstand og ikke tilgængelig for kommunikation. Buffrede pakker vil blive leveret, så snart enheden forlader PSM ved at udføre TAU eller overføre Uplink-trafik, eller når PTW træder i kraft.
Dette kræver uden tvivl forståelse fra IoT-produktudviklernes side, da kommunikationen med enheden ikke sker i realtid og kræver en bestemt tilgang til konstruktion af forretningslogikken for applikationerne.
Afslutningsvis vil vi sige: Implementeringen af noget nyt er altid spændende, og nu står vi over for en standard, der ikke engang er blevet fuldt afprøvet af verdens "giganter", som Vodafone og Telefonica - derfor er det dobbelt spændende. Vores præsentation af materialet gør ikke krav på absolut fuldstændighed, men vi håber at give en tilstrækkelig forståelse af teknologien. Vi vil sætte pris på feedback.
Forfatter: Ekspert i konvergerende løsninger og multimediatjenester Alexey Lapshin
Kilde: habr.com
