

Ikke-for-profit organisation med deltagelse af Google og andre sponsorer den 5. november 2019 projekt , som kaldes "det første open-source projekt til at skabe en åben, kvalitetsmikroskearchitektur med hardwarebaseret tillid (RoT)."
OpenTitan på RISC-V arkitekturen er en specialiseret chip til installation i servere i datacentre og i andet udstyr, hvor det er nødvendigt at sikre boot-autenticitet, beskytte firmware mod ændringer og udelukke muligheden for rootkits: det inkluderer bundkort, netværkskort, routere, IoT-enheder, mobile gadgets m.m.
Naturligvis findes sådanne moduler i moderne processorer. For eksempel er Intel Boot Guard en hardwaremodul, der fungerer som tillidsrod i Intel-processorer. Det verificerer UEFI BIOS' ægthed gennem en tillidskæde før boot af OS. Men spørgsmålet er, hvor meget vi kan stole på de proprietære tillidsrødder, givet at vi ikke har garantier mod designfejl, og at det ikke er muligt at verificere dem? Se artiklen som beskriver, "hvordan en årevis klonet fejl i produktionen fra flere leverandører muliggør, at en potentiel angriber kan udnytte denne teknologi til at skabe en uafhængig (endda for programmereren) skjult rootkit i systemet."
Truslen om kompromitteret udstyr i forsyningskæden er overraskende reel: tilsyneladende kan enhver hobbyelektronik , ved hjælp af udstyr til en værdi af højst 200 dollars. Nogle eksperter mener, at "organisationer med budgetter på flere hundrede millioner dollars kunne beskæftige sig med dette i mange år." Selvom der ikke er nogen beviser, er det teoretisk muligt.
"Hvis du ikke kan stole på hardwarebootloaderen, er det game over, - Gavin Ferris, medlem af bestyrelsen for lowRISC. - Det er ligegyldigt, hvad operativsystemet gør - hvis du er kompromitteret inden boot af operativsystemet, er resten bare teknik. Det er slut for dig."
Dette er det problem, som den første af sin art åbne hardwareplatform OpenTitan skal løse (, , ). At gå væk fra proprietære løsninger vil ændre den "stive og ufuldkomne RoT-industri", mener Google.
Selve Google er begyndt at udvikle Titan, idet de opdagede operativsystemet Minix indbygget i Intel Management Engine (ME) chips. Dette komplekse OS udvidede angrebsfladen på en uforudsigelig og ukontrolleret måde. Google , men uden held.
Hvad er roden til tillid?
Hver fase i systemets opstartsproces tjekker autenticiteten af den næste fase, hvilket danner en tillidskæde.
Rod af tillid (Root of Trust, RoT) er en hardwareautentificering, der sikrer, at kilden til den første eksekverbare instruktion i tillidskæden ikke kan ændres. RoT er grundlæggende beskyttelse mod rootkits. Det er et nøgletrin i opstartsprocessen, der deltager i den videre opstart af systemet — fra BIOS til OS og applikationer. Den skal tjekke autenticiteten af hver efterfølgende opstartsphase. Til dette formål anvendes der en nøgle med digital signatur på hver fase. En af de mest populære standarder for hardwarebeskyttelse af nøgler er TPM (Trusted Platform Module, Trusted Platform Module).
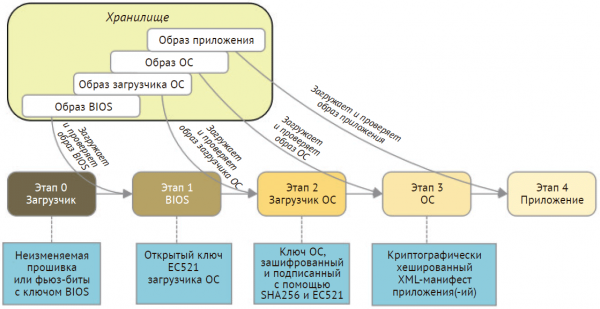
Etablering af rod af tillid. Ovenfor er en femtrins opstart, der danner en tillidskæde og starter med bootloaderen, der er i uforanderlig hukommelse. På hver fase anvendes en offentlig nøgle for at autentificere den næste komponent, der skal indlæses. Illustration fra Perry Lees
RoT kan aktiveres på forskellige måder:
- indlæsning af billede og rodnøgle fra firmware eller uforanderlig hukommelse;
- opbevaring af rodnøglen i engang programmerbar hukommelse ved hjælp af fuse-bits;
- indlæsning af kode fra et beskyttet hukommelsesområde til et beskyttet lager.
I forskellige processorer implementeres roden til tillid forskelligt. Intel og ARM
understøtter følgende teknologier:
- ARM TrustZone. ARM sælger chipproducenterne en proprietær siliciumblok, der tilbyder en tillidsrod og andre sikkerhedsmekanismer. På den måde adskilles mikroprocessoren fra den usikre kerne; den kører et Trusted OS — et sikkert operativsystem med en klart defineret grænseflade til interaktion med usikre komponenter. De sikre ressourcer ligger i den betroede kerne og skal være så letvægts som muligt. Overgangen mellem komponenter af forskellig type sker via hardware-baseret kontekstskift, hvilket fjerner behovet for sikker software til overvågning.
- Intel Boot Guard — er en hardwaremekanisme til autentificering af det indledende opstartsalternativ ved hjælp af kryptografiske midler eller via en måleproces. For at verificere det indledende blok skal producenten generere en 2048-bit nøgler, der består af to dele: en offentlig og en privat. Den offentlige nøgle trykkes på kredsløbspladen ved at "detonere" fuse-bits under produktionen. Disse bits er engangs og kan ikke ændres. Den private del af nøglen genererer en digital signatur til efterfølgende autentificering af opstartsprocessen.
OpenTitan-platformen åbner nøglekomponenter af et sådant hardware-software system, som vist i diagrammet nedenfor.
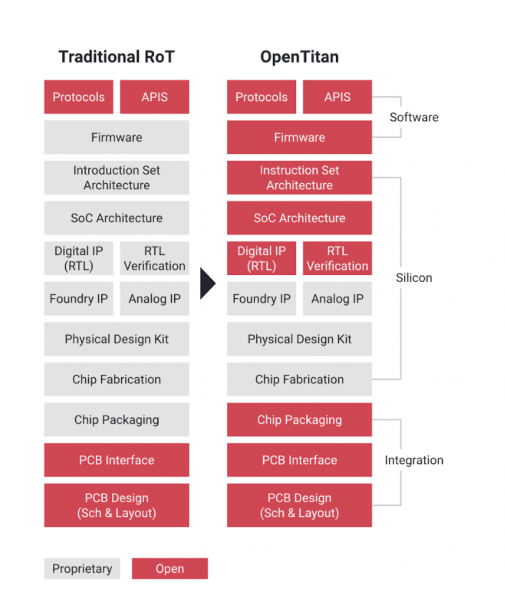
OpenTitan-platformen
Udviklingen af OpenTitan-platformen styres af den non-profit organisation lowRISC. Ingeniørteamet er baseret i Cambridge (Storbritannien), og hovedsponsoren er Google. Grundlæggerpartnere inkluderer ETH Zürich, G+D Mobile Security, Nuvoton Technology og Western Digital.
Google om projektet i Google Open Source corporate blog. Virksomheden har udtalt, at OpenTitan har til formål at "tilbyde højkvalitets design-og integrationsanbefalinger for RoT til brug i datacenter-servere, lagringsløsninger, perifere enheder og meget mere."
Tillidsrod er det første led i tillidskæden på det laveste niveau i en betroet beregningsmodul, som systemet altid har fuld tillid til.
RoT er kritisk vigtigt for applikationer, herunder infrastruktur til offentlige nøgler (PKI). Det er fundamentet for sikkerhedssystemet, som komplekse systemer, såsom IoT-applikationer eller datacentre, bygger på. Derfor er det forståeligt, hvorfor Google støtter dette projekt. I øjeblikket har de 19 datacentre på fem kontinenter. Datacentre, lagringsenheder og kritiske applikationer udgør en omfattende angrebsoverflade, og for at beskytte denne infrastruktur har Google oprindeligt udviklet sin egen tillidsrod på Titan-chippen.
til Googles datacentre blev første gang præsenteret på konferencen Google Cloud Next. "Vore computere gennemfører kryptografisk verifikation af hver pakke med software og beslutter derefter, om den skal have adgang til netværksressourcer. Titan integreres i denne proces og tilbyder ekstra lag af beskyttelse", fortalte repræsentanter fra Google ved den præsentation.
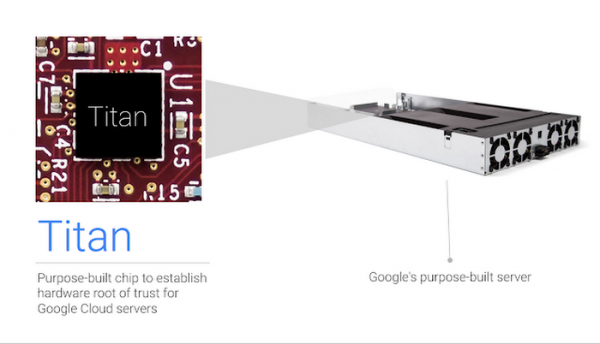
Titan-chippen i Google-serveren
Titan-arkitekturen var Google-ejet, men bliver nu offentligt tilgængelig som en del af et open source-projekt.
Det første trin i projektet er at skabe et logisk design af RoT på chipniveau, inklusive en open source-mikroprocessor , kryptografiske processorer, hardware tilfældig talgenerator, nøglehierarkier og hukommelse til både flygtig og ikke-flygtig lagring, beskyttelsesmekanismer, indgangs- og udgangsenheder og sikre opstartsprocesser.
Google siger, at OpenTitan er baseret på tre nøgleprincipper:
- enhver har mulighed for at verificere platformen og bidrage;
- øget fleksibilitet gennem åbning af et logisk sikkert design, der ikke blokeres af leverandørens proprietære restriktioner;
- kvalitet, der sikres ikke kun af designet selv, men også af referencefirmwaren og dokumentationen.
«Nuværende mikroskaber med tillidsrødder er meget proprietære. De hævder at være sikre, men i virkeligheden accepterer man dette på tro og kan ikke selv verificere det, — siger Dominic Rizzo, sikkerhedsekspert ved Google Titan. — Nu er der for første gang mulighed for at sikre sikkerhed uden blind tillid til proprietære designs af tillidsrødder. Så fundamentet er ikke bare robust, det kan også bekræftes.»
Rizzo tilføjede, at OpenTitan kan betragtes som et «radikalt gennemsigtigt design i forhold til den nuværende situation».
Ifølge udviklerne skal OpenTitan på ingen måde betragtes som et færdigt produkt, da udviklingen endnu ikke er afsluttet. De åbnede specifikationerne og designet midt i udviklingsprocessen, så alle kan verificere det, bidrage og forbedre systemet før produktionen påbegyndes.
For at starte produktionen af OpenTitan-chips skal man ansøge og gennemgå certificering. Tilsyneladende kræves der ingen licensafgifter.
Kilde: habr.com
